

Krawl v2.3.0
Krawl é um servidor de decepção web personalizável, leve e nativo da nuvem, e um anti-crawler que cria aplicações web falsas com vulnerabilidades de baixa complexidade, utilizando dados fictícios realistas gerados aleatoriamente e modelos HTML gerados por IA.
Krawl
Um servidor honeypot web moderno e personalizável, projetado para detectar e rastrear atividades maliciosas de atacantes e rastreadores web por meio de páginas web enganosas, credenciais falsas e tokens canário.



Índice
- Demonstração
- O que é o Krawl?
- Painel do Krawl
- Modos de Implantação
- Lista de Banimentos do Krawl
- Início Rápido
- Configuração
- Banir IPs Maliciosos
- Reputação de IP
- Executando Atrás de um Proxy Reverso ou CDN
- Métricas e Monitoramento
- Documentação Adicional
- Engano usando IA
- Contribuindo
Demonstração
Dica: rastreie os caminhos do robots.txt para diversão adicional
URL do Krawl: http://demo.krawlme.com
Veja o painel http://demo.krawlme.com/das_dashboard
O que é o Krawl?
Krawl é um servidor de engano nativo da nuvem projetado para detectar, atrasar e analisar atacantes maliciosos, rastreadores web e scanners automatizados.
Ele cria aplicações web falsas realistas repletas de alvos fáceis, como painéis de administração, arquivos de configuração e credenciais falsas expostas, para atrair e identificar atividades suspeitas.
Ao desperdiçar recursos do atacante, o Krawl ajuda a distinguir claramente o comportamento malicioso de rastreadores legítimos.
Ele apresenta:
- Páginas de Engano Geradas por IA: Deixe os atacantes ajudarem a gerar sua superfície de ataque falsa e vulnerável
- Páginas Armadilha para Spiders: Links aleatórios infinitos para desperdiçar recursos de rastreadores, baseado no projeto spidertrap
- Páginas de Login Falsas: WordPress, phpMyAdmin, painéis de administração
- Caminhos Honeypot: Anunciados no robots.txt para capturar scanners
- Credenciais Falsas: Nomes de usuário, senhas e chaves de API com aparência realista
- Integração com Token Canário: Disparo de alertas externos
- Cabeçalhos de servidor aleatórios: Confundem ataques baseados no cabeçalho e versão do servidor
- Painel em Tempo Real: Monitore atividades suspeitas
- Wordlists Personalizáveis: Configuração fácil baseada em JSON
- Injeção de Erros Aleatórios: Imita o comportamento de um servidor real
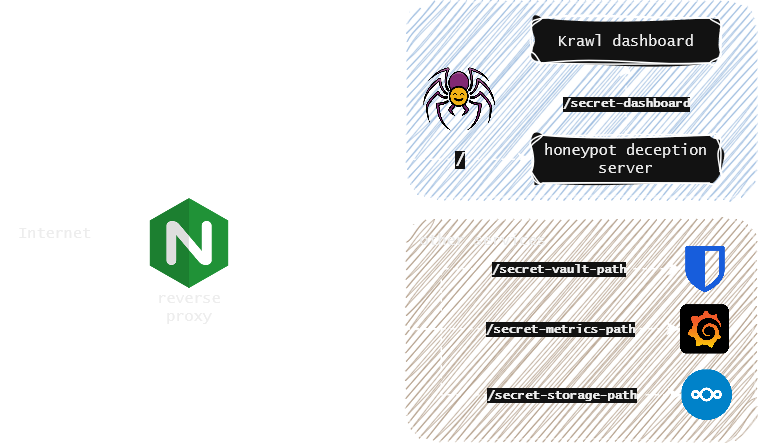
Você pode facilmente expor o Krawl ao lado de seus outros serviços para protegê-los de rastreadores web e usuários maliciosos usando um proxy reverso. Para mais detalhes, consulte a documentação de Proxy Reverso.
Painel do Krawl
O Krawl fornece um painel abrangente, acessível em um caminho secreto aleatório gerado na inicialização ou em um caminho personalizado configurado via KRAWL_DASHBOARD_SECRET_PATH. Isso mantém o painel oculto de atacantes que escaneiam seu honeypot.
O painel está organizado em seis abas:
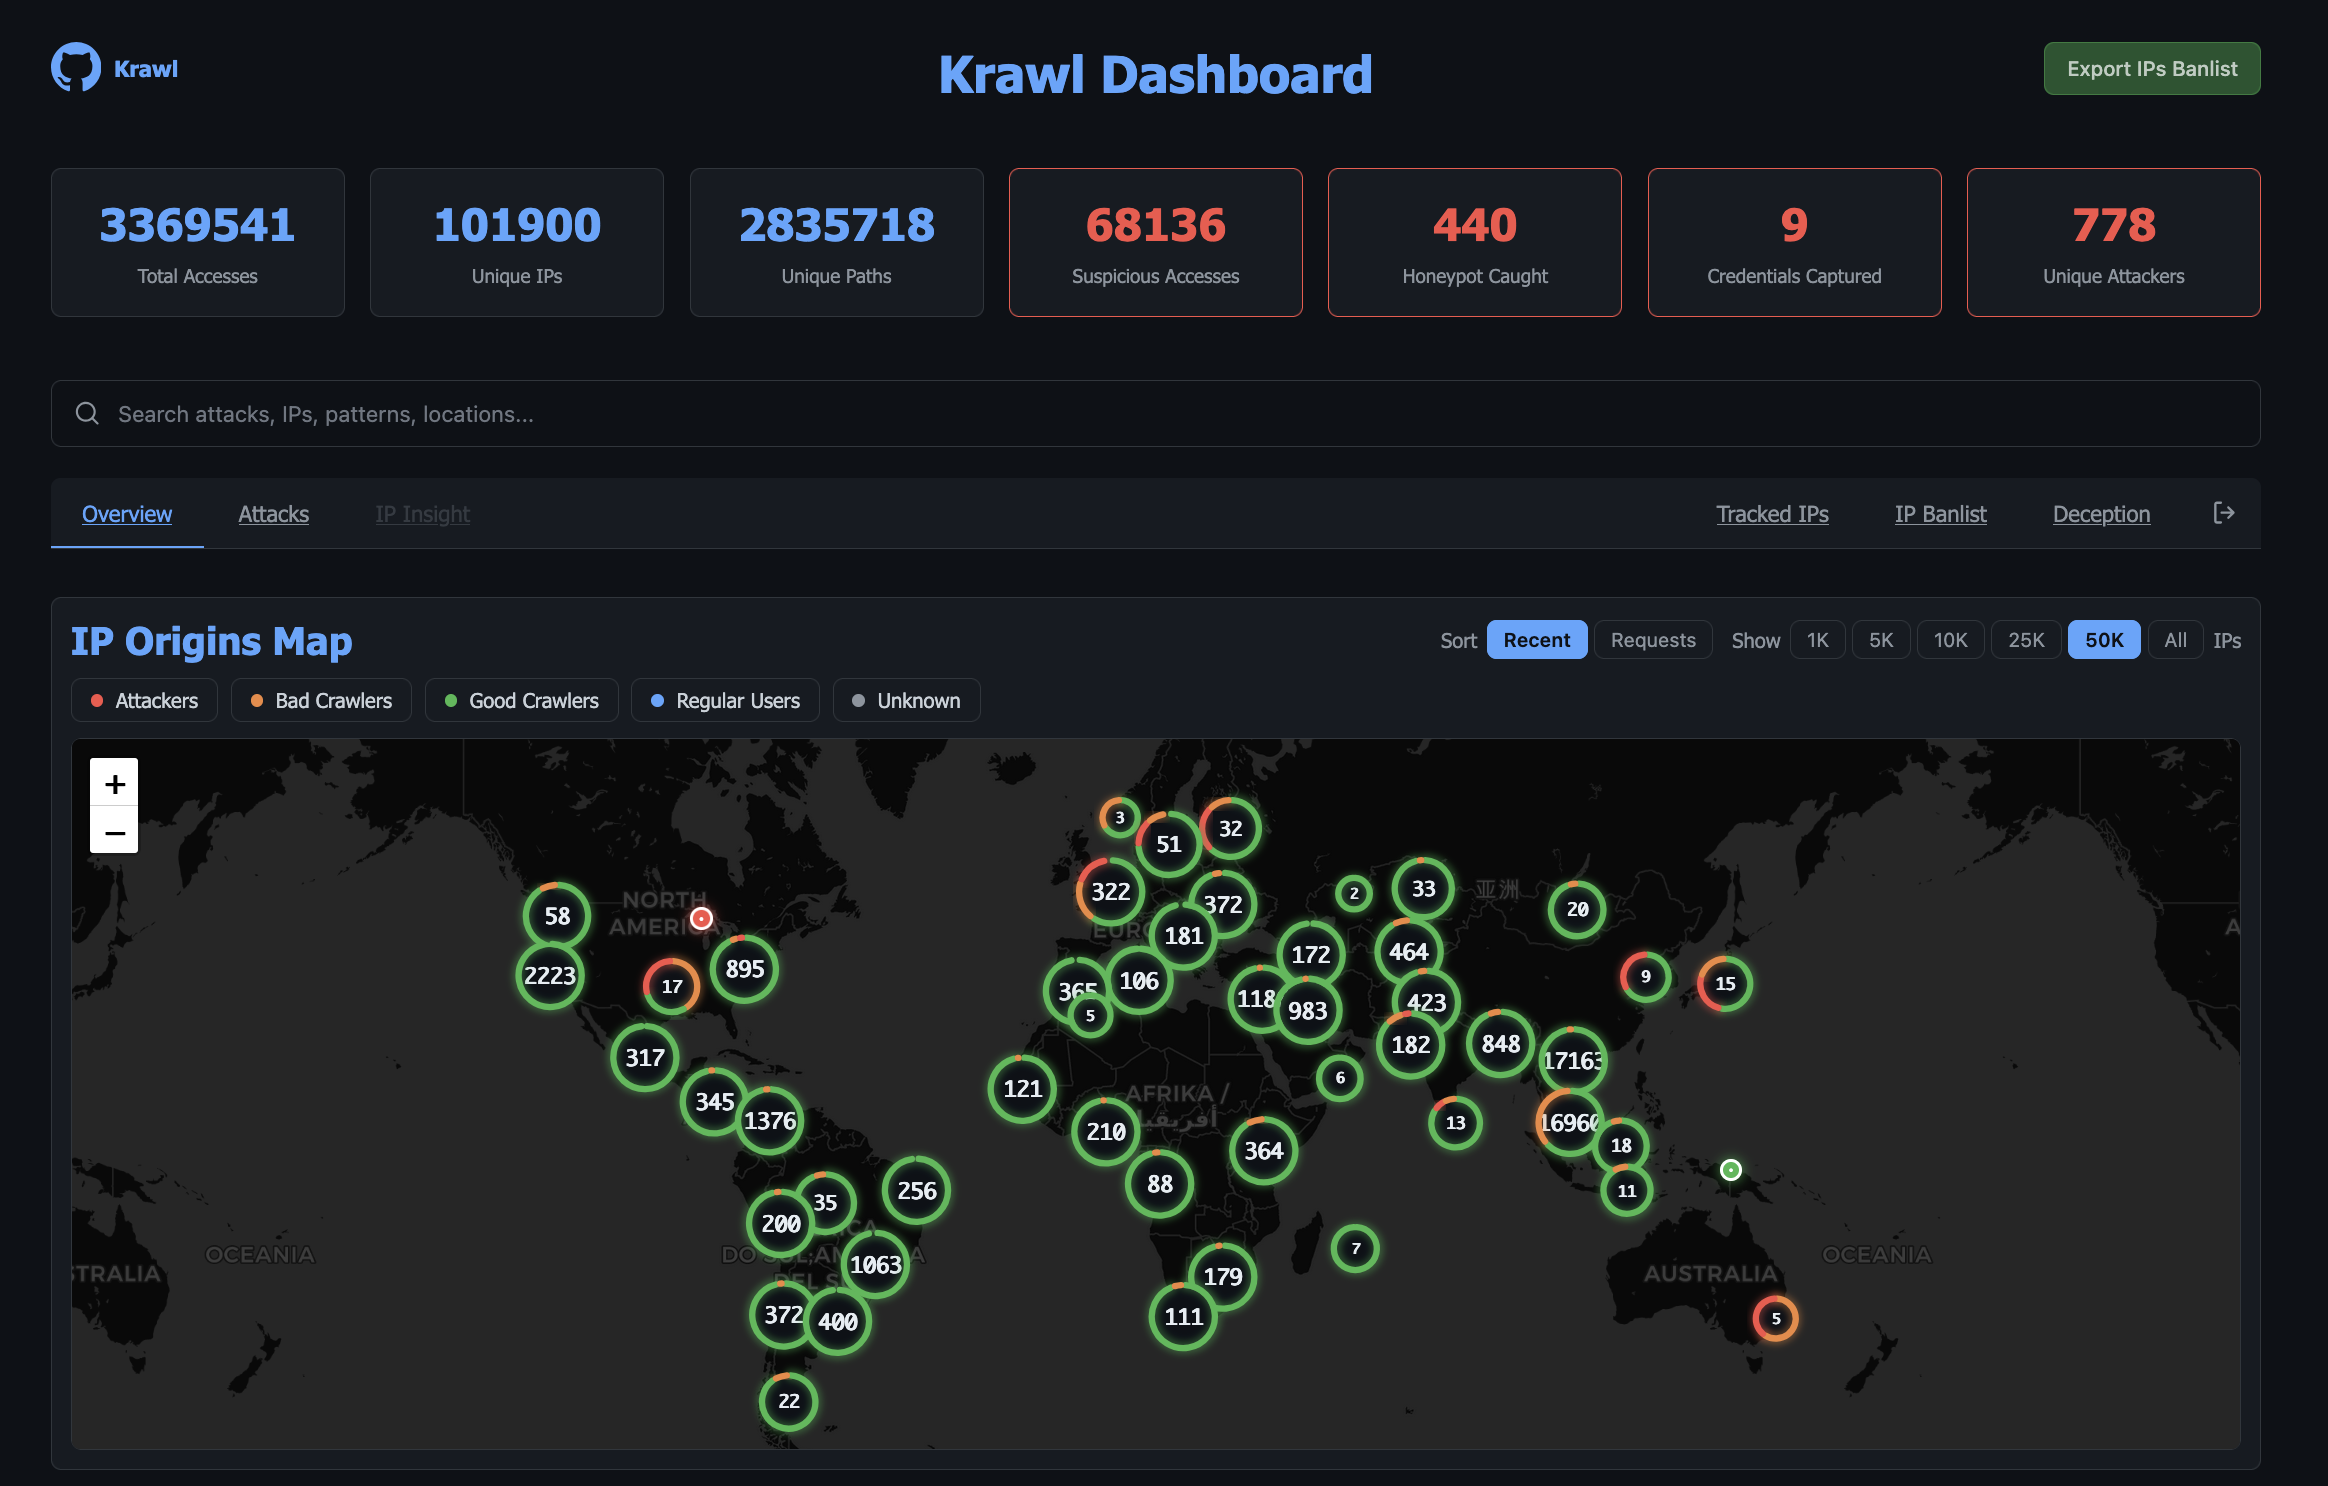
- Visão Geral: visão de alto nível da atividade de ataque: um mapa interativo das origens de IP, requisições suspeitas recentes e principais IPs, User-Agents e caminhos.
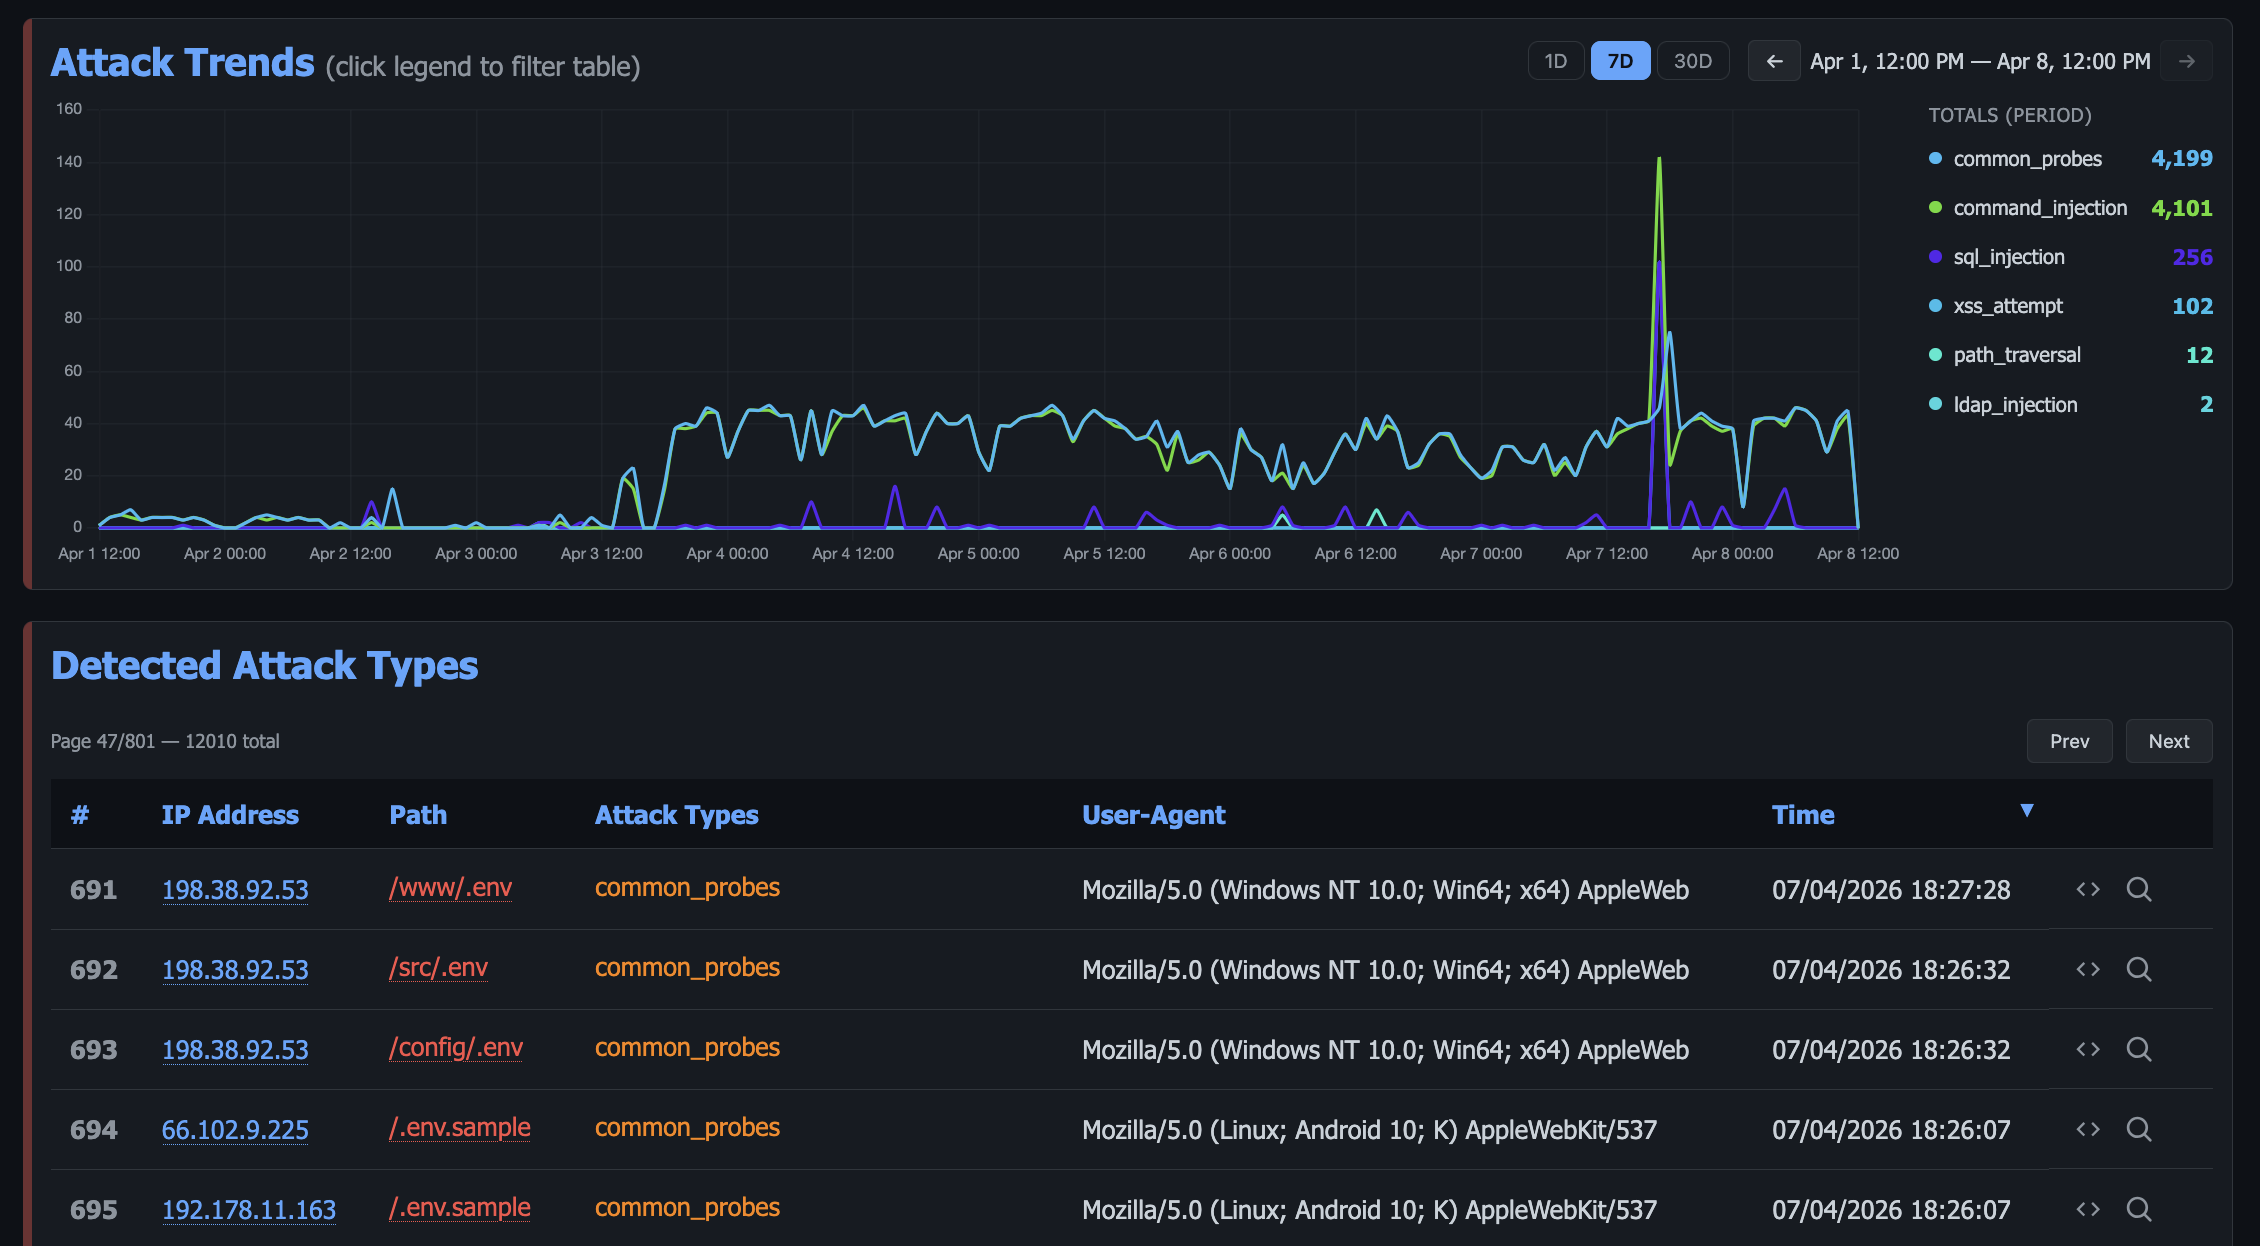
- Ataques: detalhamento das credenciais capturadas, gatilhos de honeypot e tipos de ataque detectados (SQLi, XSS, path traversal, etc.) com gráficos e tabelas.
-
Ameaças: payloads agrupados em campanhas por hash fuzzy TLSH, de modo que um webshell e suas variantes editadas sejam lidos como uma única campanha em vez de acertos não relacionados, com um índice de cada arquivo capturado.
-
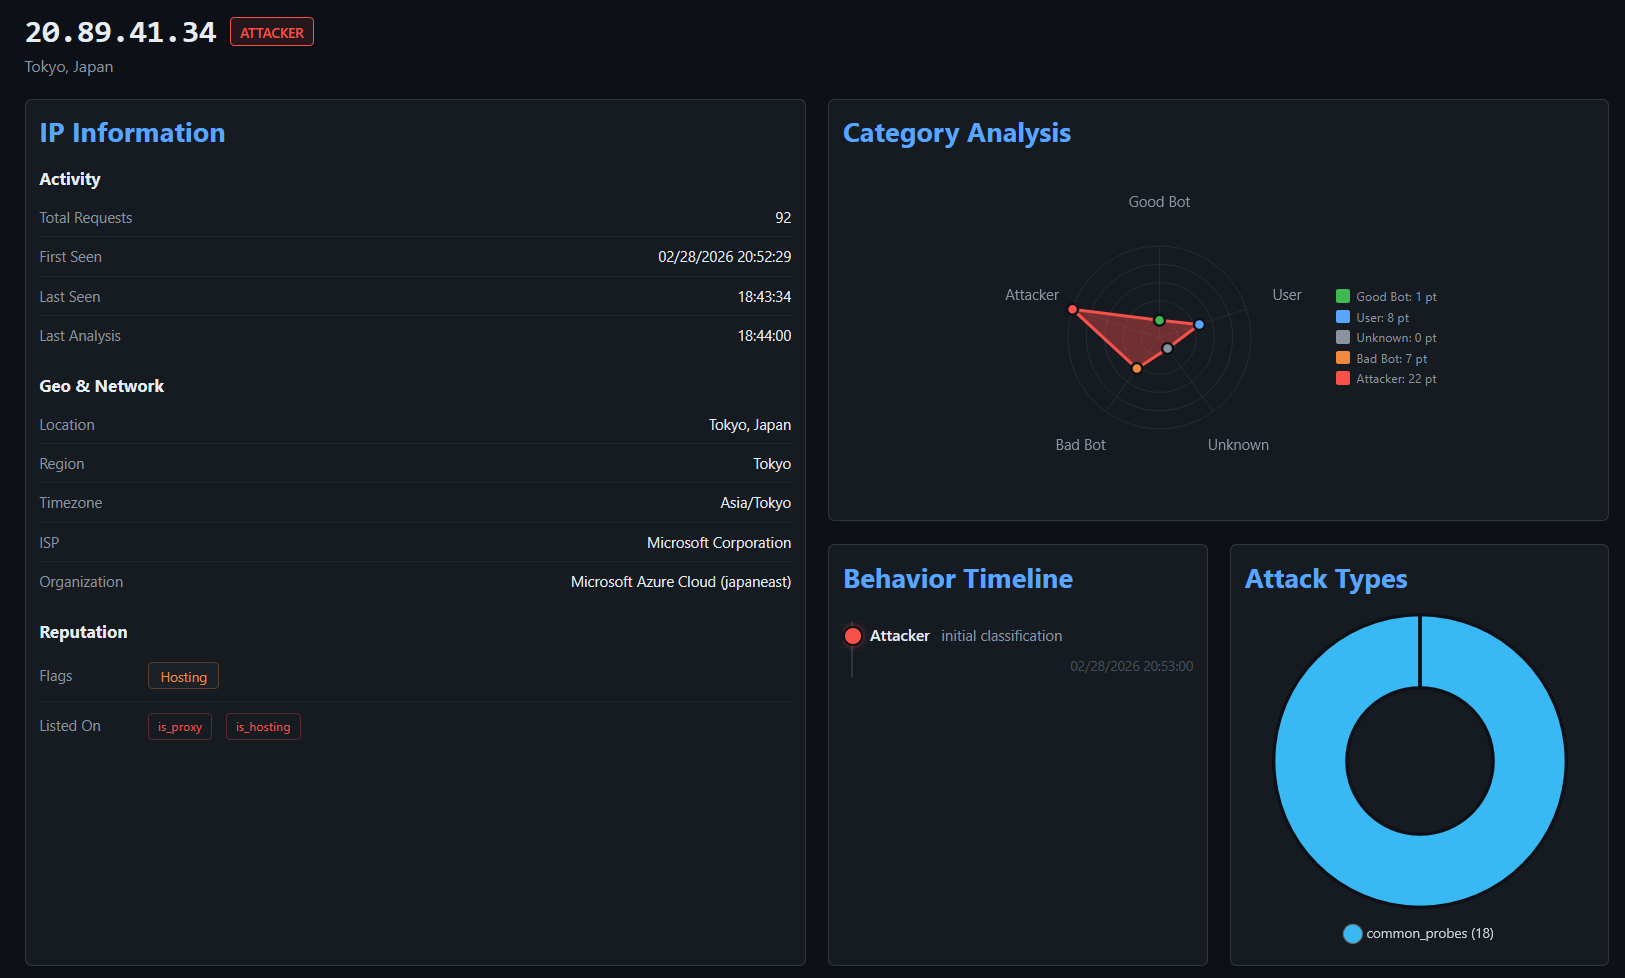
IP Insight: visão forense aprofundada de um IP selecionado: geolocalização, informações de ISP/ASN, sinalizações de reputação, linha do tempo comportamental, distribuição de tipos de ataque, histórico de referer, arquivos e credenciais capturados e histórico completo de acesso.
Além disso, após autenticar com a senha do painel, abas protegidas ficam disponíveis:
- IPs Rastreados: mantenha uma lista de observação de endereços IP que você deseja monitorar ao longo do tempo.
- Lista de Banimentos de IP: gerencie banimentos de IP, visualize atacantes detectados e exporte a lista de banimentos em formato raw ou IPTables.
- IPs em Timeout: revise os IPs atualmente mantidos no tarpit e isente qualquer um que não deveria estar lá.
- Engano: gerencie páginas geradas por IA, exporte-as ou importe novas.
- Webhooks: encaminhe banimentos para CloudFlare e outros firewalls.
Os ícones do cabeçalho abrem a documentação da API, a exportação da lista de banimentos e um painel de configurações mostrando a configuração em execução e uma página de manutenção para executar tarefas agendadas sob demanda.
Para mais detalhes, consulte a documentação do Painel.
Modos de Implantação
O Krawl suporta dois modos de implantação, controlados pela configuração mode em config.yaml ou pela variável de ambiente KRAWL_MODE.
| Standalone | Escalável | |
|---|---|---|
| Banco de Dados | SQLite (modo WAL) | PostgreSQL |
| Cache | Dicionário Python em memória | Redis (TTL multi-camadas) |
| Réplicas | 1 (instância única) | 1+ (escalonamento horizontal) |
| Dependências externas | Nenhuma | PostgreSQL + Redis |
| Melhor para | Desenvolvimento, homelabs, <500k requisições | Produção, HA, >500k requisições |