
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit
 shoucheng3/spring-cloud__spring-cloud-gateway_cve-2022-22947_3-0-6
Repositório do Spring Cloud Gateway demonstrando a exploração da CVE-2022-22947 para testes de segurança de API e análise de vulnerabilidades.
 cappricio-securities/cve-2021-42063
SAP Knowledge Warehouse <=7.5.0 - Cross-Site Scripting
 babydessy/cve-2024-27954
Template Nuclei e consultas de detecção para CVE-2024-27954, uma vulnerabilidade de path traversal e SSRF no plugin WP Automatic do WordPress até a…
 cappricio-securities/laravel-ignition-rxss
O Laravel Ignition contém uma vulnerabilidade de cross-site scripting quando o modo de depuração está habilitado.
 melonlonmeo/cve-2025-49132
Poc - CVE-2025-49132
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - Divulgação de Informações
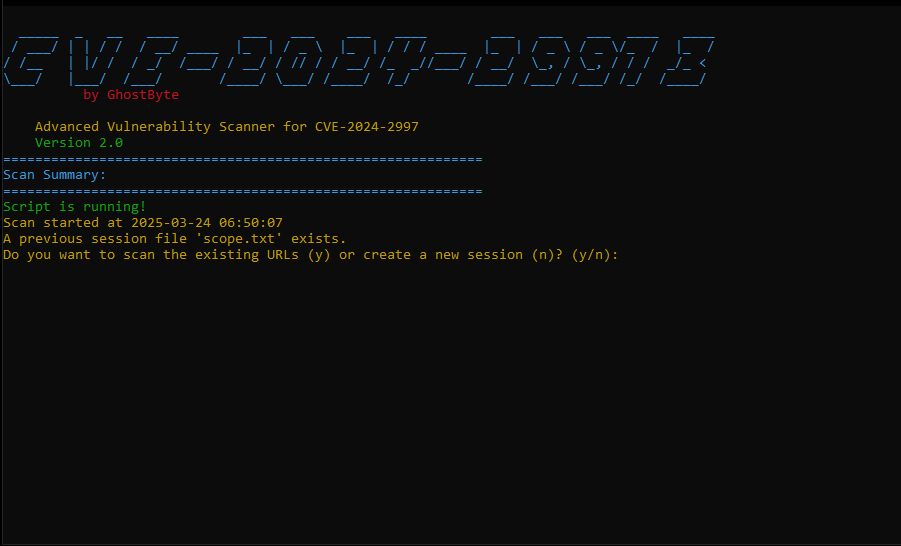 o9-9/cve-2024-2997
A ferramenta ajuda a identificar rapidamente vulnerabilidades examinando uma lista abrangente de caminhos potenciais em um site, tornando-a útil para…
 cappricio-securities/cgi-printenv
Vazamento de ENV de impressão CGI
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - Uma vulnerabilidade de Cross Site Scripting (XSS) Armazenado existe no Sourcecodester Vehicle Service Management System 1.0 através…
 sanupl/vehicle-service-management-system-mechanic-list-stored-cross-site-scripting-xss
CVE-2021-46069 - Uma vulnerabilidade de Stored Cross Site Scripting (XSS) existe no Vehicle Service Management System 1.0 através da Seção de Lista…
 sanupl/vehicle-service-management-system-settings-stored-cross-site-scripting-xss
CVE-2021-46074 - Uma vulnerabilidade de Stored Cross Site Scripting (XSS) existe no Sourcecodester Vehicle Service Management System 1.0 através da…
 rxerium/cve-2025-47812
Detecção para CVE-2025-47812
 mrmahile/massscanning-cve-2025-55182
Um configurador leve de orquestrador e worker para executar varreduras grandes/contínuas em arquivos de entrada divididos. Este repositório contém…
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Exploração de Middleware do Next.js
 bailongwang1/cve-2020-0688
Script PHP CLI que escaneia hosts individuais ou intervalos de IP para detectar servidores Exchange vulneráveis ao CVE-2020-0688, verificando as…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - Injeção SQL não autenticada
 elsanose01/cve-2021-43798-grafana-path-traversal-tester
Ferramenta automatizada de teste de path traversal para endpoints de plugins do Grafana usando curl e Bash.
 0xshaheen/cve-2025-30208
Scanner para CVE-2025-30208 no Vite Dev Server, com suporte a varredura de URLs únicas e em massa, múltiplos payloads, multithreading e saída de URLs…








