
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 danoszz/penthera
Agente de cibersegurança offline para as suas aplicações e ferramentas de programação com IA. I&D aberto: medido em público, melhorado a cada versão.
 im0xfay/cve-2026-121684
PoC and lab for CVE-2026-121684: unauthenticated Soledad WordPress theme shortcode-allowlist bypass and path-traversal LFI leading to RCE, with scan,…
 owasp/nettacker
Framework Automatizado de Testes de Penetração - Scanner de Vulnerabilidades Open-Source - Gerenciamento de Vulnerabilidades
 rahulreddykarne/ark-wp-scanner
Escaneia plugins do WordPress em busca de vulnerabilidades de guarda ausente usando assinaturas do ripgrep, regras do Semgrep, mapeamento de…
 0xdea/tactical-exploitation
Ferramenta moderna de exploração tática.
 theauditortool/benchproctor
Corpus de benchmark SAST aberto: 2.938.418 casos balanceados, 11 linguagens, 21 alvos de framework, 242 categorias emitidas e 231 IDs CWE distintos.…
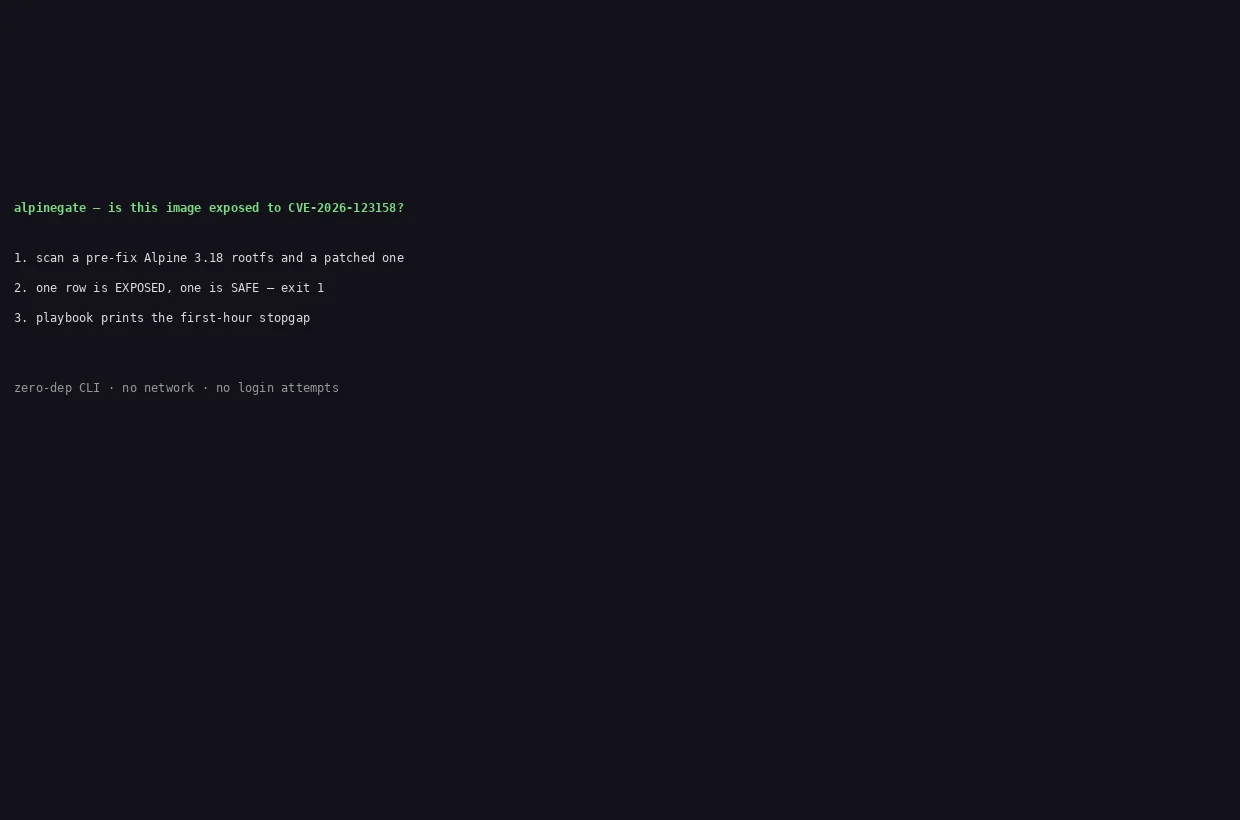 techdevfun/alpinegate
Find which images and containers run a vulnerable Alpine + OpenSSH combination (CVE-2026-123158) — five-condition check, zero network, first-hour…
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Um Novo Scanner de Segurança Web de Código Aberto.
 r4nd0mth1ngs/brainproxy
Kit de ferramentas de testes de segurança web rápido e com IA em primeiro lugar, em Rust: uma alternativa de código aberto ao ZAP, Burp Suite e…
 im0xfay/cve-2026-125855
PoC, scanner e laboratório para CVE-2026-125855 (ELEX WordPress HelpDesk <= 3.3.9): injeção de objeto PHP não autenticada que leva a RCE, com bypass…
 im0xfay/cve-2026-126173
PoC, laboratório Docker e análise de causa raiz para CVE-2026-126173: redefinição de senha arbitrária não autenticada no AutomatorWP Pro Webhooks <=…
 completetech-security/php2shell-check
Verificador de exposição ao Passive PHP2Shell (CVE-2026-109618, CVE-2026-109619) com relatórios HTML personalizados. Python em arquivo único, sem…
 qianlijaingshan/signalk-audit
Auditoria de path traversal na API de recursos do Signal K Server (CVE-2026-123807): leitura do segredo JWT, falsificação de token de administrador,…
 epi052/feroxbuster
Uma ferramenta de descoberta de conteúdo rápida, simples e recursiva escrita em Rust.
 drau6/keydra
Scanner de CLI que detecta chaves de API, tokens e credenciais vazados em árvores de código-fonte e aplicações web implantadas, com verificações de…
 piratesshield/arise-xti
Pipeline de gestão de superfície de ataque externa orientado por IA: 28 módulos para reconhecimento, enumeração de subdomínios/DNS, varredura de…
 awarexone/agentic-bug-hunter
Kit de caça a programas de bug bounty com tecnologia de IA que funciona com ou sem assinatura.







