
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 talha1112/fyp
Ferramenta de avaliação de vulnerabilidades baseada em desktop para equipes de segurança — escaneie aplicações web e redes, detecte CVEs, mapeie…
 bishopfox/cve-2026-19490-check
Detecte com segurança o bypass de autenticação SAML do Citrix NetScaler CVE-2026-19490
 yeee3642/edu-recon
Orquestrador autorizado de reconhecimento e triagem para o setor educacional (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, vazamento de…
 dragonjar/burpia
Extensão do Burp Suite que incorpora detecção passiva de vulnerabilidades por meio de inteligência artificial.
 yora1928/cve-2026-15748
Analisa o Forminator do WordPress quanto ao RCE não autenticado CVE-2026-15748. Detecta sites vulneráveis, rastreia formulários, extrai nonces e…
 foxvr-sudo/bug-bounty-arsenal-v.3
Plataforma full-stack para varredura autorizada de segurança em aplicações web, com mecanismo baseado em detectores, workers assíncronos Celery e um…
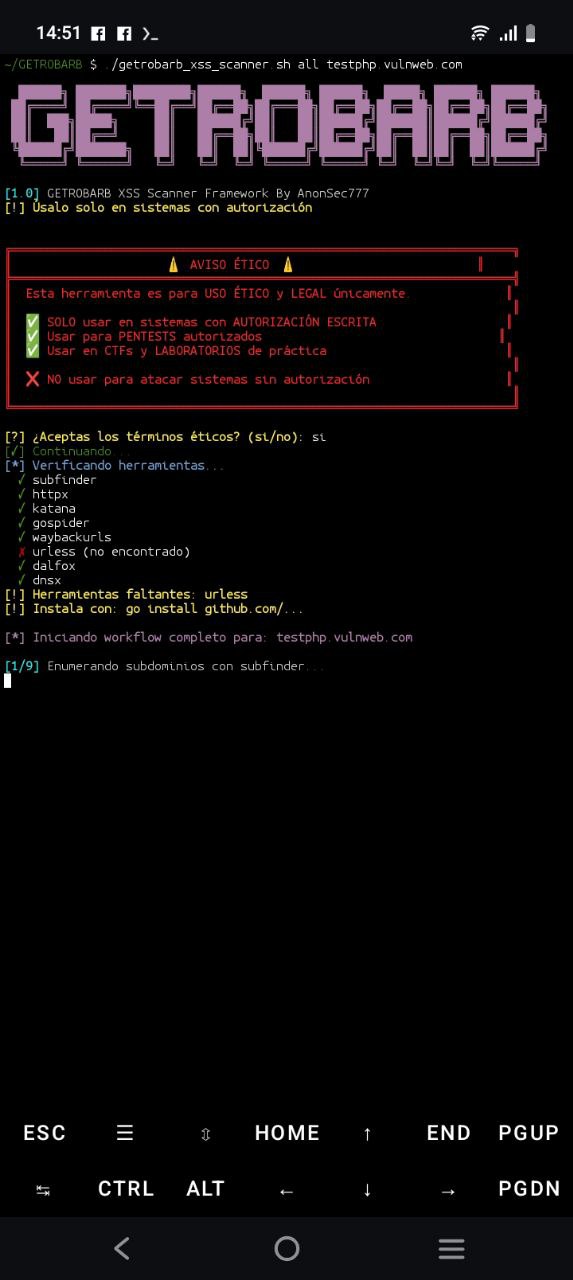 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 bugcrowd/hunt
Sinaliza parâmetros comumente associados a injeção, SSRF, path traversal, IDOR e SSTI, por meio de varredura passiva do Burp/ZAP; também organiza…
 azmisyahrul/prismsec
Servidor MCP seguro e modular que encapsula nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap para pentest com IA.
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) cadeia de XSS pré-autenticação para RCE no WordPress — exploit de PoC + ferramenta de auditoria defensiva + template nuclei
 yora1928/cve-2026-48908-by-yora
Verificador de segurança passivo para a CVE-2026-48908 que afeta o SP Page Builder.
 renzi25031469/cve-2026-19478
Detecta o CVE-2026-19478 no GitLab CE/EE com um template Nuclei não destrutivo que aciona a invocação do método de campo de fallback do GraphQL via…
 burjoy/cve-2024-40275_scanner
Scanner para divulgação de código-fonte do Apache HTTP Server (CVE-2024-40725); testa caminhos diretos e de subrequest, identifica versões afetadas e…
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - Escalação de Privilégios Não Autenticada para Administrador
 sanaullahamanullah/xss2shell-check
Detector não destrutivo para CVE-2026-64638 (XSS2Shell) — primitiva de reflexão XSS pré-autenticação em WordPress
 teycir/burpapisecuritysuite
Extensão do Burp Suite para testes de segurança de API com 15 tipos de ataque, 108+ payloads, fuzzing inteligente, detecção de BOLA/IDOR, integração…
 sullo/nikto
Nikto, scanner de servidor web
 nullwhisper/cve-2026-56292-acymailing-sqli
CVE-2026-56292 - Scanner de injeção SQL não autenticada no AcyMailing for Joomla







