
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit
 evtdanya/cve-2026-27886
Strapi CVE-2026-27886. Vazamento de dados confidenciais por meio de filtragem relacional devido à falta de sanitização de consulta
 rxerium/cve-2025-8110
Modelo de detecção para CVE-2025-8110
 rxerium/cve-2025-68613
Detecção para CVE-2025-68613
 rxerium/cve-2025-68461
Detecção para CVE-2025-68461
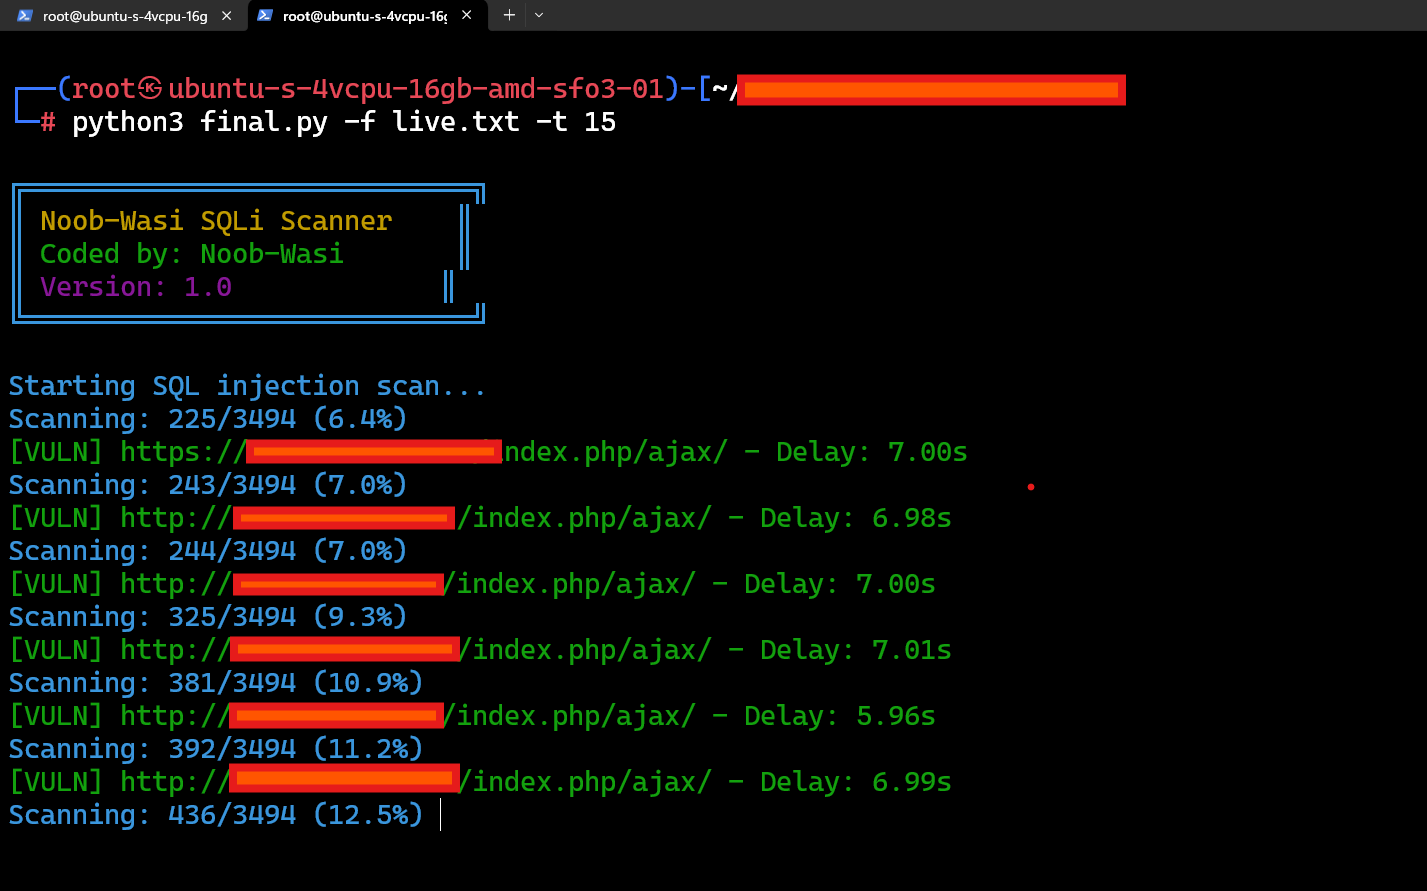 muhammadwaseem29/cve-2025-24799
Scanner de SQLi CVE-2025-24799
 rxerium/cve-2025-58360
Detecção passiva para CVE-2025-58360
 yaupunal/cve-2025-55182-scanner
CVE-2025-55182-scanner com 2 métodos diferentes
 l4rm4nd/cve-2025-55182
Laboratório baseado em Docker para detectar e explorar CVE-2025-55182 (React2Shell RCE) em Next.js/React Server Components, com configuração…
 tanvirahmedcs/cve-2025-55182
react CVE-2025-55182
 rxerium/cve-2025-52691
Detecção para CVE-2025-52691
 melonlonmeo/cve-2025-49132
Poc - CVE-2025-49132
 rxerium/cve-2025-37164
Detecção para CVE-2025-37164
 olafhaalstra/log4jcheck
Verificar lista de URLs contra a vulnerabilidade Log4j CVE-2021-44228
 rxerium/cve-2025-31324
O SAP NetWeaver Visual Composer Metadata Uploader não é protegido com autorização adequada, permitindo que um agente não autenticado envie binários…
 sumeet-darekar/cve-2025-30208
varredura em massa para CVE-2025-30208
 inteleon404/cve-2025-0133
Vulnerabilidade de XSS refletido encontrada no Gateway e Portal do GlobalProtect da Palo Alto. Atacantes podem injetar scripts maliciosos através de…
 z3usx01/cve-2025-0054
Scanner Python leve para deteção de XSS armazenado (CVE-2025-0054) no SAP NetWeaver Java. Submete payloads personalizáveis e verifica a reflexão de…
 rxerium/cve-2024-57378
Detecção para CVE-2024-57378








