
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - Injeção SQL não autenticada
 hannob/optionsbleed
Scanner de prova de conceito para a vulnerabilidade Optionsbleed (CVE-2017-9798) que testa servidores Apache HTTP quanto a vazamento de memória por…
 randomrobbiebf/csp-log4j
Encontra URLs de relatório de CSP e testa se elas são vulneráveis ao log4j
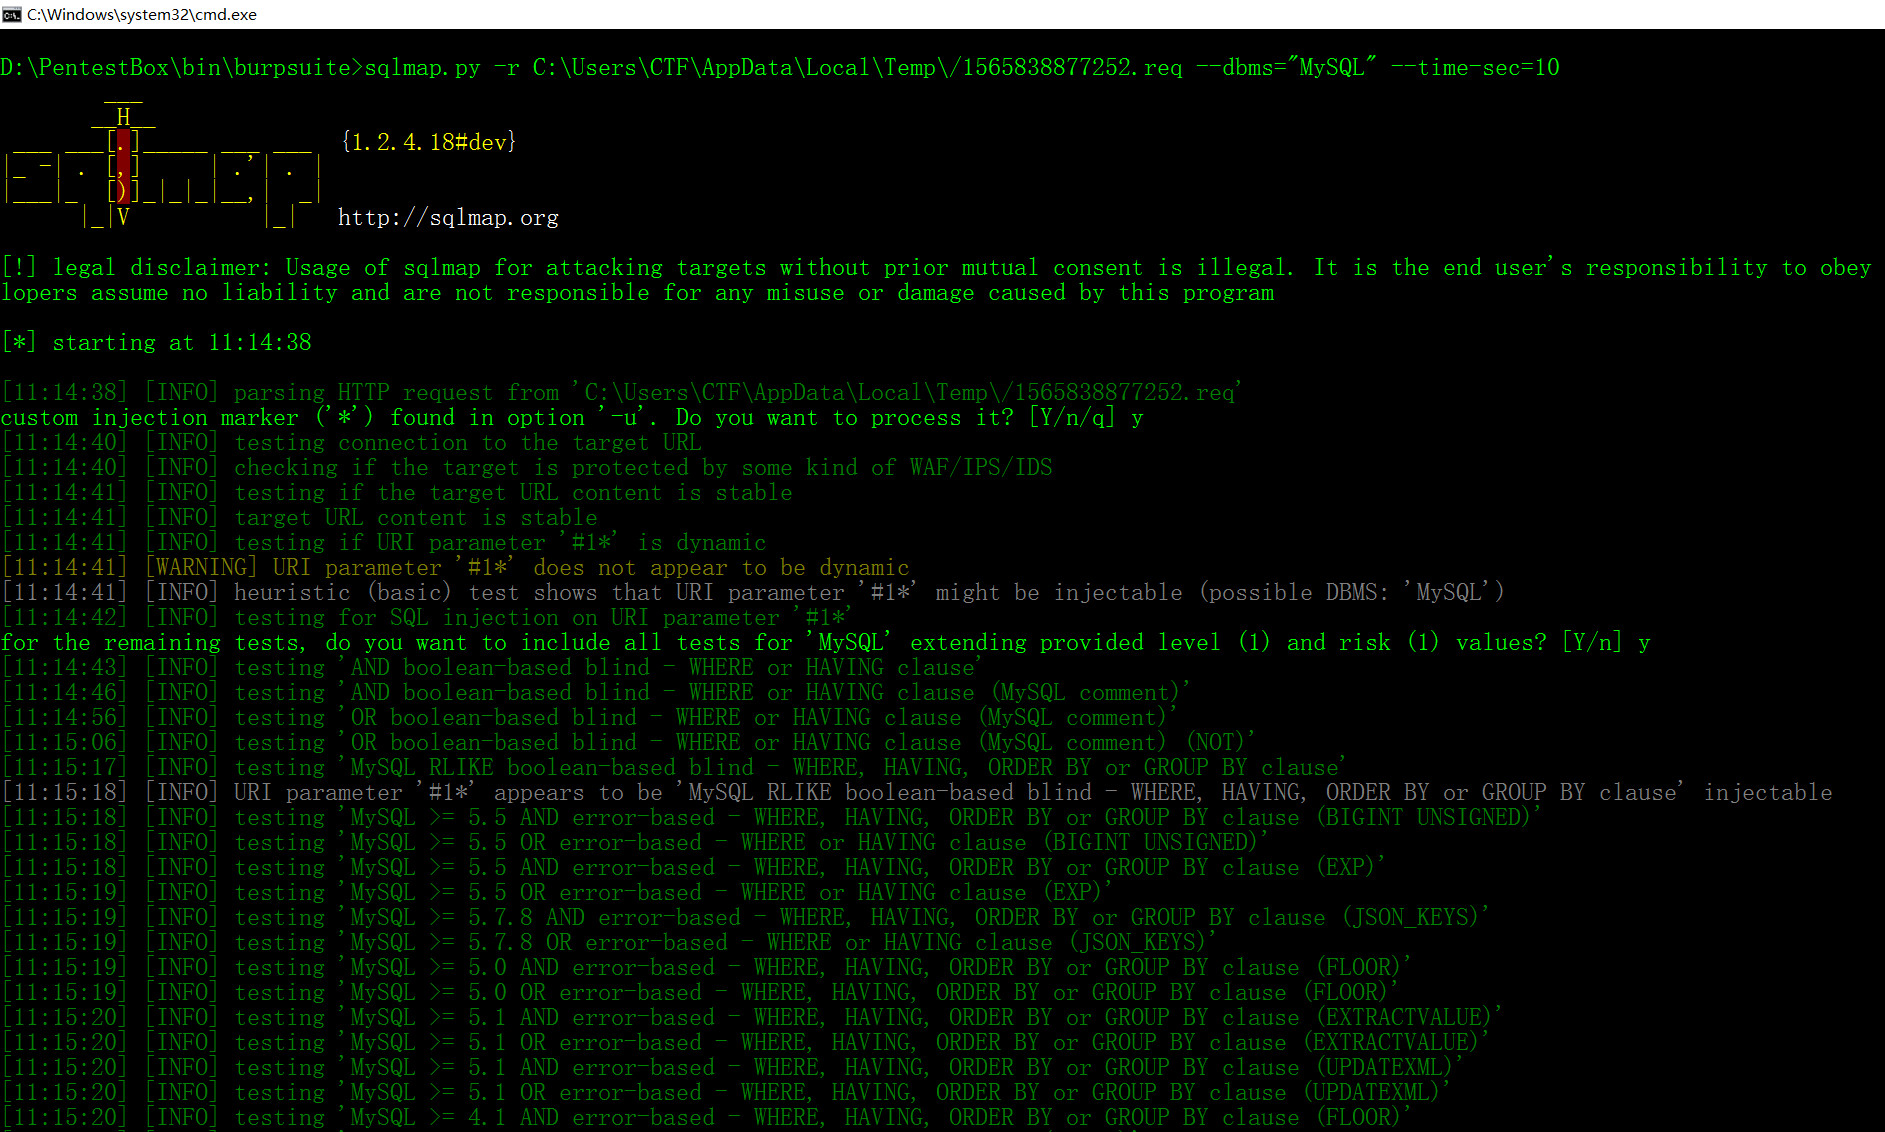 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 nccgroup/argumentinjectionhammer
Uma extensão do Burp projetada para identificar vulnerabilidades de injeção de argumentos.
 nccgroup/creep-web-app-scanner
Uma aplicação web scanner
 nccgroup/webfeet
Ferramenta de Enumeração Externa de Filtros Web (WebFEET)
 cappricio-securities/aem-xss
Adobe Experience Manager Childlist Selector - Scripting entre Sites
 cappricio-securities/appspec-yaml-leaks
Appspec YML e vazamentos YAML
 cappricio-securities/behat-config-leaks
BeHat Configuration file leaking
 cappricio-securities/cgi-printenv
Vazamento de ENV de impressão CGI
 cappricio-securities/citrix-netscaler-memory-leak
Citrix Netscaler ADC & Gateway v13.1-50.23 - Leitura fora dos limites de memória
 cappricio-securities/crlfi
Esta é uma ferramenta usada por vários pesquisadores de segurança para encontrar o bug de injeção de Carriage Return Line Feed.
 cappricio-securities/openredirect
Esta é uma ferramenta usada por vários pesquisadores de segurança para encontrar vulnerabilidades de Open Redirect.
 cappricio-securities/laravel-ignition-rxss
O Laravel Ignition contém uma vulnerabilidade de cross-site scripting quando o modo de depuração está habilitado.
 cappricio-securities/phpinfo-files-leaks
Esta ferramenta é usada para encontrar a página de informações do PHP.
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - Divulgação de Informações
 rxerium/cve-2022-24086
Um atacante poderia colocar HTML contendo JavaScript executável dentro de atributos de elementos. Essa marcação fica sem escape, fazendo com que…








