
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 abatsakidis/wp-cve-2026-87902-checker
Scanner de segurança defensivo para WordPress para CVE-2026-87902 — inspeção do sistema de arquivos local e avaliação remota segura via HTTP/HTTPS.
 exdev994/cve-2026-111058-cve-2026-111057-mercury-rce
Combo de RCE não autenticado no Mercury: CVE-2026-111058 (kernels) + CVE-2026-111057 (terminals). Por 0xNuts (@ExDev994). Apenas para testes…
 hahahahahahahahah6/mcp-idprobe
Sonda em tempo de execução para vazamento de resposta entre inquilinos em MCP via colisão de id JSON-RPC (CVE-2026-111770)
 anywaye/nilepatch-admzip-dos
Prova de conceito mínima em Node.js que reproduz a CVE-2026-114102, uma negação de serviço no adm-zip anterior à 0.6.1, acionada por dados ZIP…
 dimasma0305/cve-2026-114509
PoC auto-verificável e laboratórios Docker que reproduzem o bypass de autenticação por token em array do Laravel TokenGuard (CVE-2026-114509), com…
 electro0nes/x10
Ferramenta automatizada de descoberta de XSS que encadeia enumeração de subdomínios, crawling, descoberta de parâmetros, teste de payloads e…
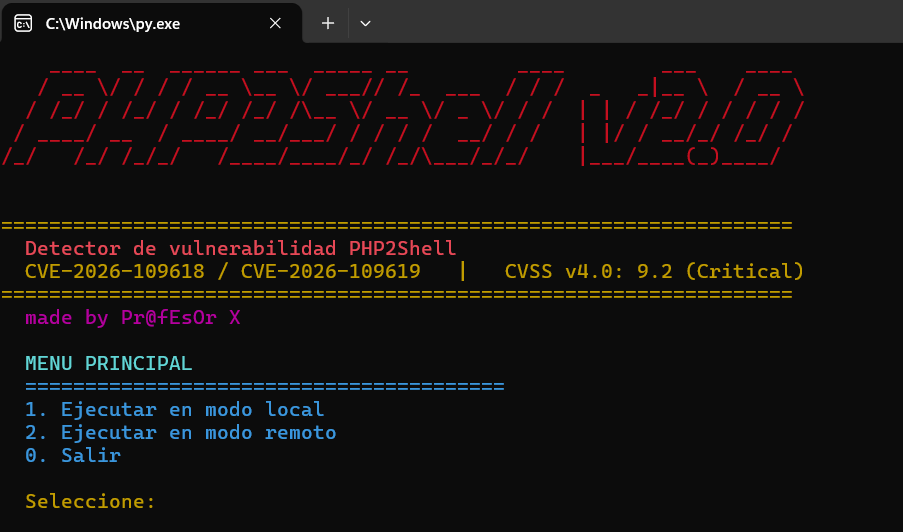 pr0fes0r-x/php2shell-checker-v-2.0-cve-2026-115560-
Versão 2.0 — adiciona varredura de hosts remotos via HTTP à v1.0. Quando executado sem argumentos, exibe um menu interativo.
 pr0fes0r-x/php2shell-checker-v-1.0-cve-2026-115560-
Script que detecta se sua versão do PHP é vulnerável ao PHP2Shell (CVE-2026-109618 / 109619)
 googlesky/cve-2026-115578
go-guerrilla <=1.6.7: o manipulador XCLIENT fatiava a entrada em input[8:], mas o verbo tem 7 bytes — um comando XCLIENT isolado causa panic (slice…
 llcforge/cve-2026-116442
Dell PowerStore SDNAS — o bypass de autenticação por replay do NDMP concede controle total de backup/restore. CVSS 3.1: 8.1 Alto.
 foxcornlab/mlflow-scorer-scanner
Detection-only triage scanner for MLflow scorer RCE CVE-2026-116692: version check via the /version endpoint. No payloads, no scorer invocation.
 xherogasm/cve-disclosures
Repositório de divulgação pública de 30 CVEs (injeção de SQL, controle de acesso quebrado, RCE por upload irrestrito de arquivos, divulgação de…
 llcforge/cve-2026-117517
PoC em Python para CVE-2026-117517, um open redirect de barra inicial no jsessionid do Apache Tomcat (CWE-601); verifica alvos e gera URLs de…
 omarkurt/cve-2026-117635
Laboratório proof-of-concept e template Nuclei para CVE-2026-117635, um bypass de escopo de token público-apenas do Gitea na API de administração que…
 b1nv0id/cve-2026-118764
Análise técnica da CVE-2026-118764, uma negação de serviço no minimatch em que padrões glob controlados pelo atacante causam crescimento exponencial…
 doseuser/cve-2026-119618---rce-in-apache
Prova de conceito em Python para uma condição de corrida no cabeçalho de requisição do mod_http2 no Apache HTTP Server, com modos de verificação,…
 dansaurabh/h2race-check_cve-2026-119618
Scanner passivo para CVE-2026-119618, a condição de corrida em assign_headers() do Apache mod_http2. Verifica a negociação HTTP/2 (ALPN/h2c) e a…
 blkph0x/cve-2026-119618-mod_http2-lab
Reproducible Apache mod_http2 CVE-2026-119618 source, HTTP/2, and debugger A/B lab








