
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
 schierlm/javapayload
JavaPayload é uma coleção de payloads Java puros para serem usados em pós-exploração a partir de exploits Java puros ou de configurações incorretas…
 synacktiv/laravel-crypto-killer
Uma ferramenta projetada para explorar implementações deficientes de mecanismos de descriptografia em aplicações Laravel.
 mrcl0wnlab/shellshockhunter
É uma ferramenta simples para testar a vulnerabilidade shellshock
 earthboundkid/heffalump
Honeypot HTTP infinito que serve dados aleatórios infinitos para bots maliciosos através de uma URL com proxy reverso, exaurindo sua memória e…
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Vulnerabilidade SSRF no Ivanti Connect Secure
 jas502n/cve-2019-19781
Exploit em Python para o CVE-2019-19781 que visa o Citrix ADC com injeção de template para alcançar execução remota de código em gateways vulneráveis.
 pbnj/infosec-interview-questions
🗒️ Uma coleção [em andamento] de perguntas de entrevista para cargos de Segurança da Informação.
 doyensec/csptplayground
CSPTPlayground é um playground de código aberto para encontrar e explorar Path Traversal do Lado do Cliente (CSPT).
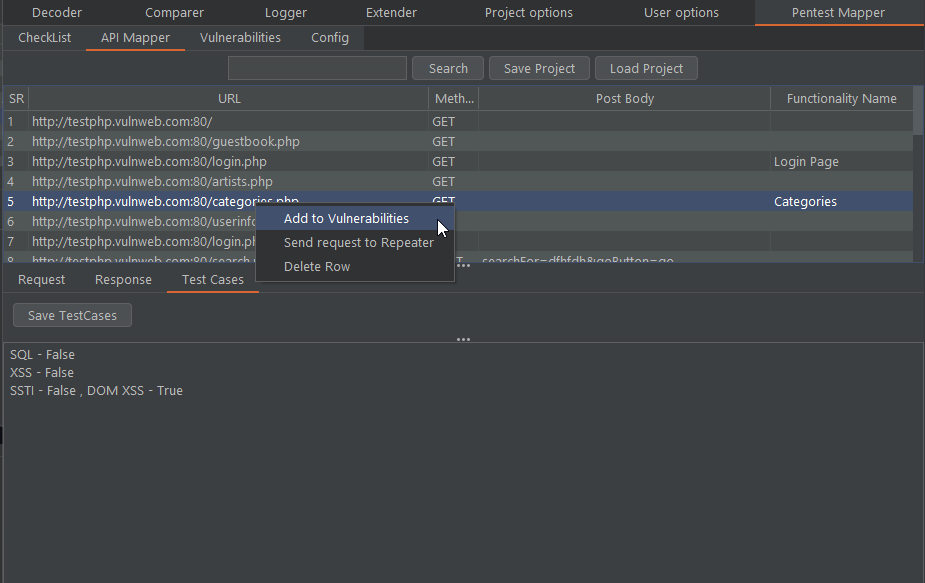 anof-cyber/pentest-mapper
Uma extensão do Burp Suite para pentesters e bug bounty hunters para manter checklist, mapear fluxos, escrever casos de teste e rastrear…
 payatu/cve-2015-6086
PoC para CVE-2015-6086
 xteam-wing/cve-2021-22205
# Pocsuite3 Para CVE-2021-22205
 0neb1n/cve-2020-16947
Prova de conceito de exploit para CVE-2020-16947, uma RCE do Microsoft Outlook acionada por conteúdo HTML malformado que leva a um estouro de buffer…
 gobysec/weblogic
Exploração de vulnerabilidades do WebLogic do iniciante ao especialista.
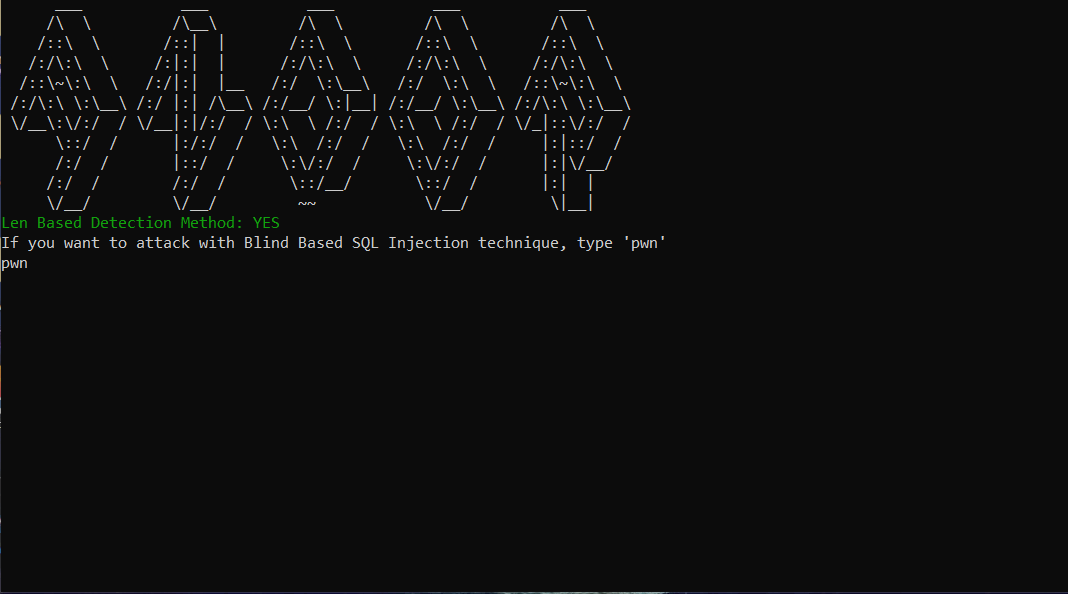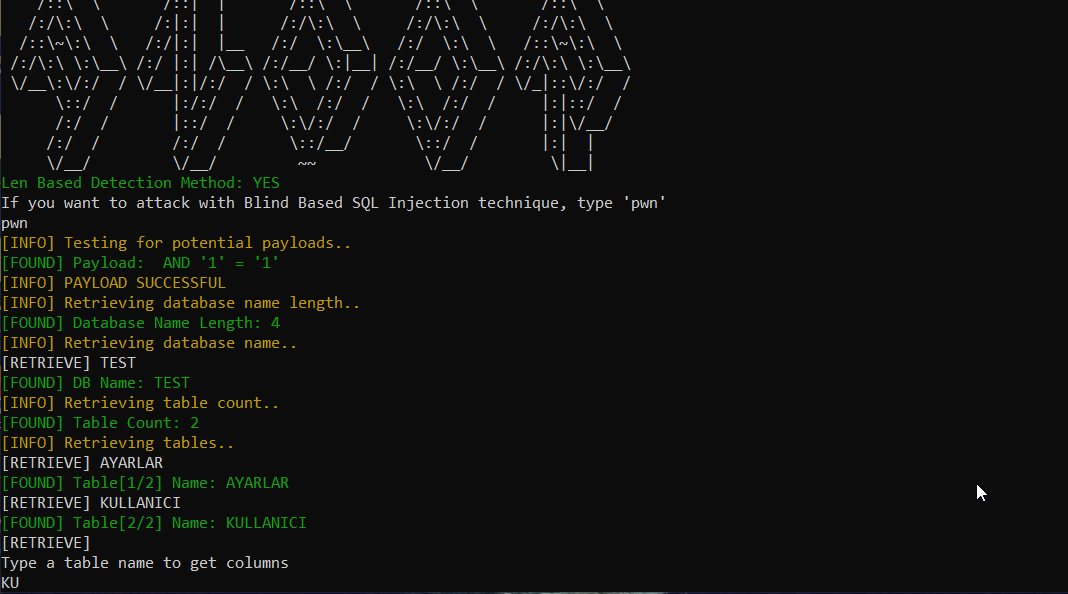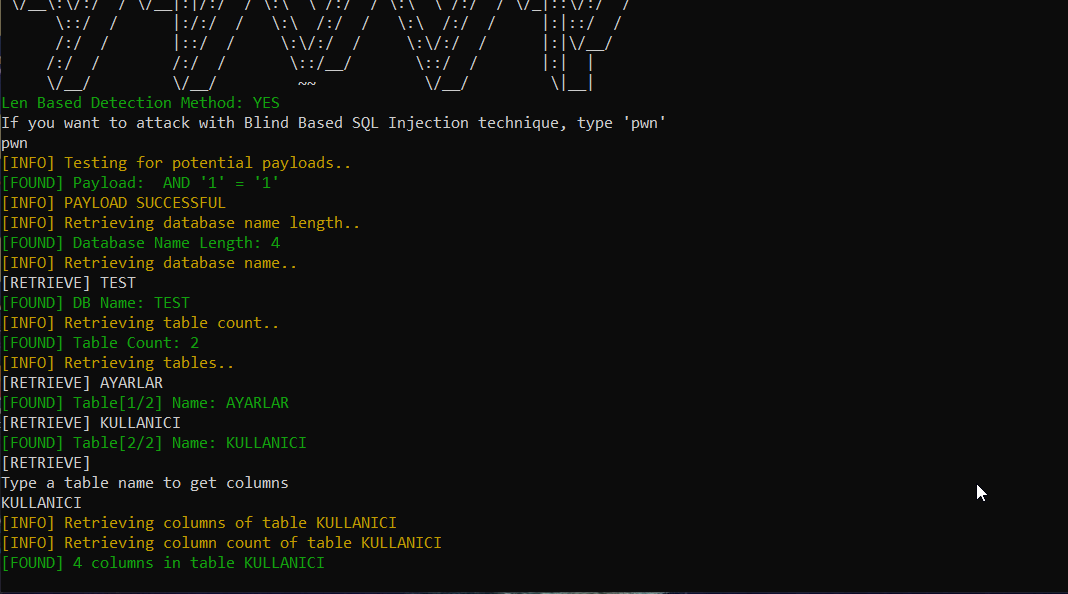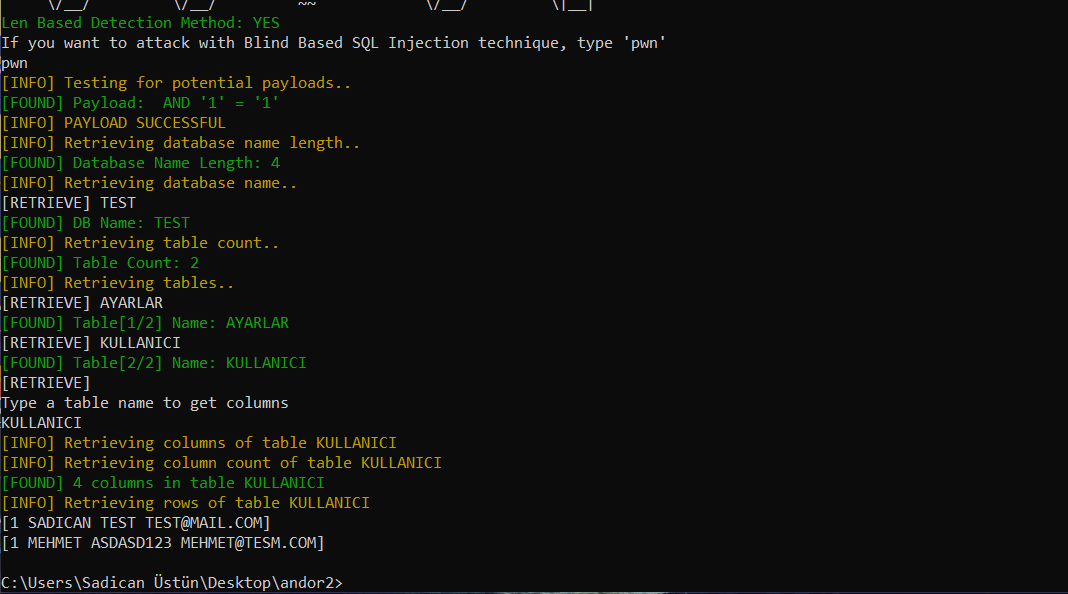 sadicann/andor
Ferramenta de Injeção SQL Cega com Golang
 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857
 tuskira/ai-agent-gateway
Gateway de código aberto que protege, governa e observa as chamadas de ferramentas MCP e o tráfego LLM de agentes de IA, com autenticação por chave…
 horizon3ai/proxyshell
Prova de Conceito para CVE-2021-34473, CVE-2021-34523 e CVE-2021-31207
 asaotomo/hx0-hawkeye
Uma extensão leve de navegador para captura de tráfego e análise de segurança, que permite realizar o fluxo de trabalho completo de captura,…








