
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 d3ext/cve-2015-10141
Exploit POC para CVE-2015-10141
 beetlechunks/cve-2020-12116
Código de prova de conceito para explorar CVE-2020-12116: Leitura arbitrária de arquivo não autenticada no ManageEngine OpManger.
 alchemist3dot14/cve-2025-2783
PoC simulado para CVE-2025-2783 — uma vulnerabilidade de escape de sandbox no Mojo IPC do Chrome. Inclui entrega de phishing, fuzzing de memória,…
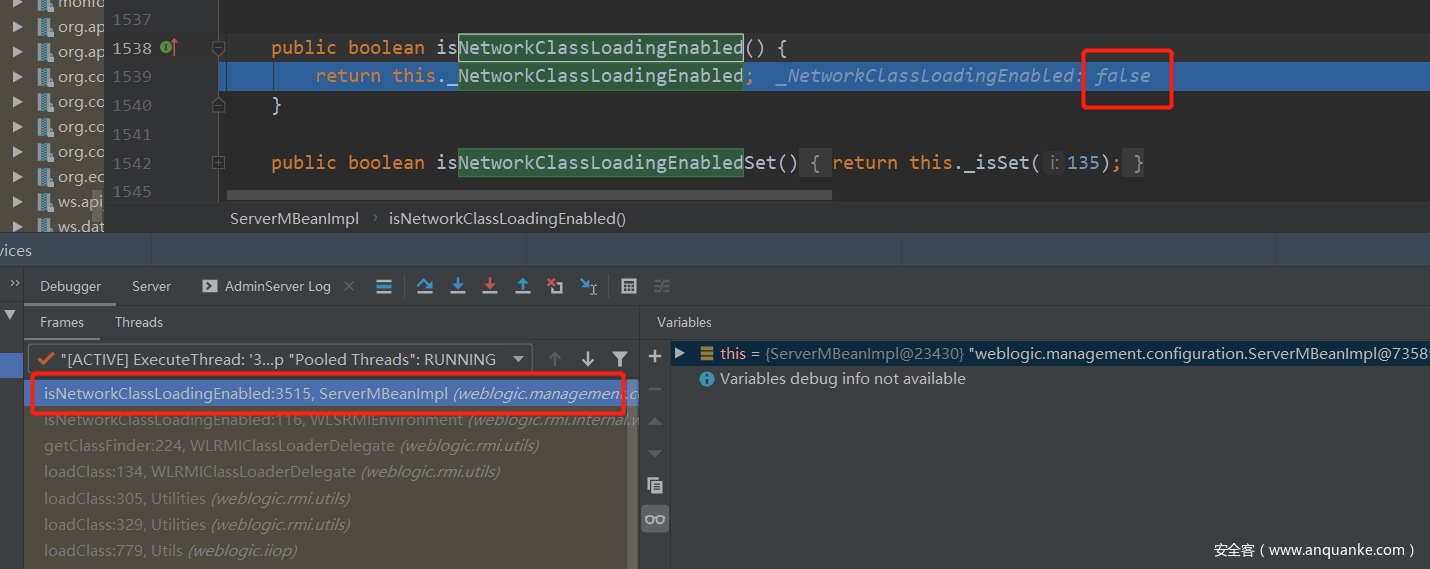 dido1960/weblogic-cve-2020-2551-to-internet
POC para CVE-2020-2551 para usar na Internet
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
Prova de conceito de exploit para CVE-2020-1958, uma vulnerabilidade de injeção LDAP no Apache Druid 0.17.0, que permite enumeração de usuários e…
 chrisjd20/cve-2017-9805.py
Melhor Código de Exploração para CVE 2017 9805 apache struts
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - Upload Arbitrário de Arquivos Não Autenticado (Metasploit)
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
PoC RCE do Zimbra - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
Este PoC em Python explora o CVE-2024-46987, uma falha de Path Traversal no Camaleon CMS 2.8.0 < 2.8.2 (funciona na versão 2.9.0). Ele permite que…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo PoC
 azefzafyoussef/cve-2026-34621
PoC de pesquisa demonstrando uma cadeia de poluição de protótipo e injeção de JavaScript no Adobe Acrobat Reader, permitindo execução privilegiada de…
 1zrr4h/cve-2021-26084
Atlassian Confluence CVE-2021-26084 verificador em massa one-liner
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 Ferramenta de exploração gráfica, suporta exploração em várias versões do JDK, bem como implementação de echo e memory shell.
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Directory Traversal / Exclusão Arbitrária de Arquivos Autenticada em Python3
 ulyssessaicha/cve-2023-6875
Prova de conceito de exploit para CVE-2023-6875, demonstrando uma vulnerabilidade em aplicação web. Inclui código e instruções para reproduzir o…








