
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
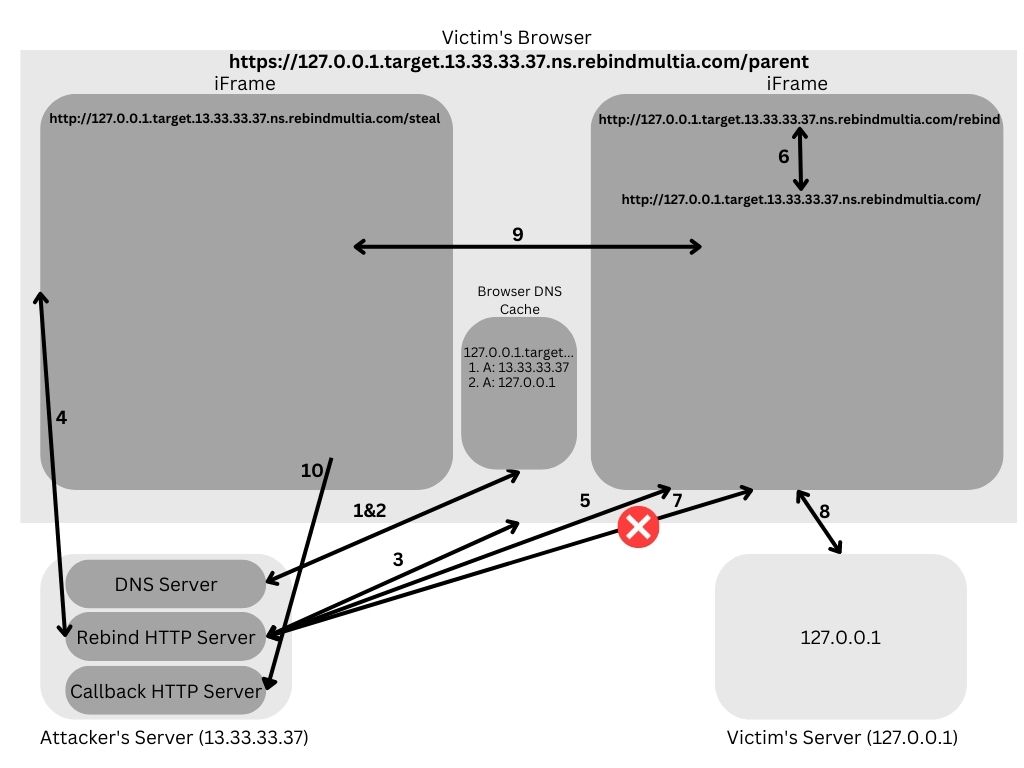
 rhynorater/rebindmultia
Ferramenta de ataque de reassociação de DNS que explora múltiplos registros A para contornar a política de mesma origem e exfiltrar dados de serviços…
 ahisec/geoserver-
geoserver CVE-2024-36401 漏洞利用工具
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未授权-任意文件上传
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
Exploit de prova de conceito para RCE PreAuth no ManageEngine ServiceDesk Plus (CVE-2021-44077). Faz upload e executa executáveis Windows arbitrários…
 c1ph3rx13/cve-2023-42820
Script de exploração para a vulnerabilidade de redefinição de senha do JumpServer CVE-2023-42820, com cálculo automático de código de verificação e…
 crowsec-edtech/cve-2022-26134
Exploit PoC em Python para CVE-2022-26134, uma vulnerabilidade de execução remota de código pré-autenticação no Atlassian Confluence via injeção…
 hexsecteam/cve-2025-8088-winrar-tool
Uma ferramenta GUI sofisticada para criar arquivos RAR maliciosos que exploram a vulnerabilidade de path traversal do WinRAR (CVE-2025-8088) usando…
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server - Exploit de Execução Remota de Código (RCE) (CVE-2025-47812)
 ibonok/cve-2020-4463
O IBM Maximo Asset Management é vulnerável à Divulgação de Informações por meio da vulnerabilidade XXE (CVE-2020-4463)
 wuzuowei/cve-2020-17530
Payload do S2-061 e o respectivo PoC/Exp simples
 err0r-ica/whatspayloadrce
Gerador Automático de Payload do WhatsApp [CVE-2019-11932]
 silverplate3/my-cves
CVEs que encontrei. writeups técnicos, exemplos de exploração e walkthroughs de sessões de fuzzing.
 pwntester/springbreaker
Exploit PoC para o problema de RCE no Spring (CVE-2011-2894)
 win3zz/cve-2023-43261
CVE-2023-43261 - Vazamento de Credenciais Através de Logs de Sistema Não Protegidos e Criptografia Fraca de Senhas
 wjlin0/cve-2024-23897
CVE-2024-23897 - Jenkins Ferramenta de exploração de leitura arbitrária de arquivos
 onlytoxi/cve-2025-8088-winrar-tool
Ferramenta Avançada de Exploração de Path Traversal do WinRAR para CVE-2025-8088








