
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 mauro-g/snuck
Bypass automático de filtro XSS
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 Leitura arbitrária de arquivos
 ressl/cve-2026-87902-poc
PoC para CVE-2026-87902 — path traversal não autenticado na resolução de page-template do WordPress (inclusão local de PHP, RCE condicional) com um…
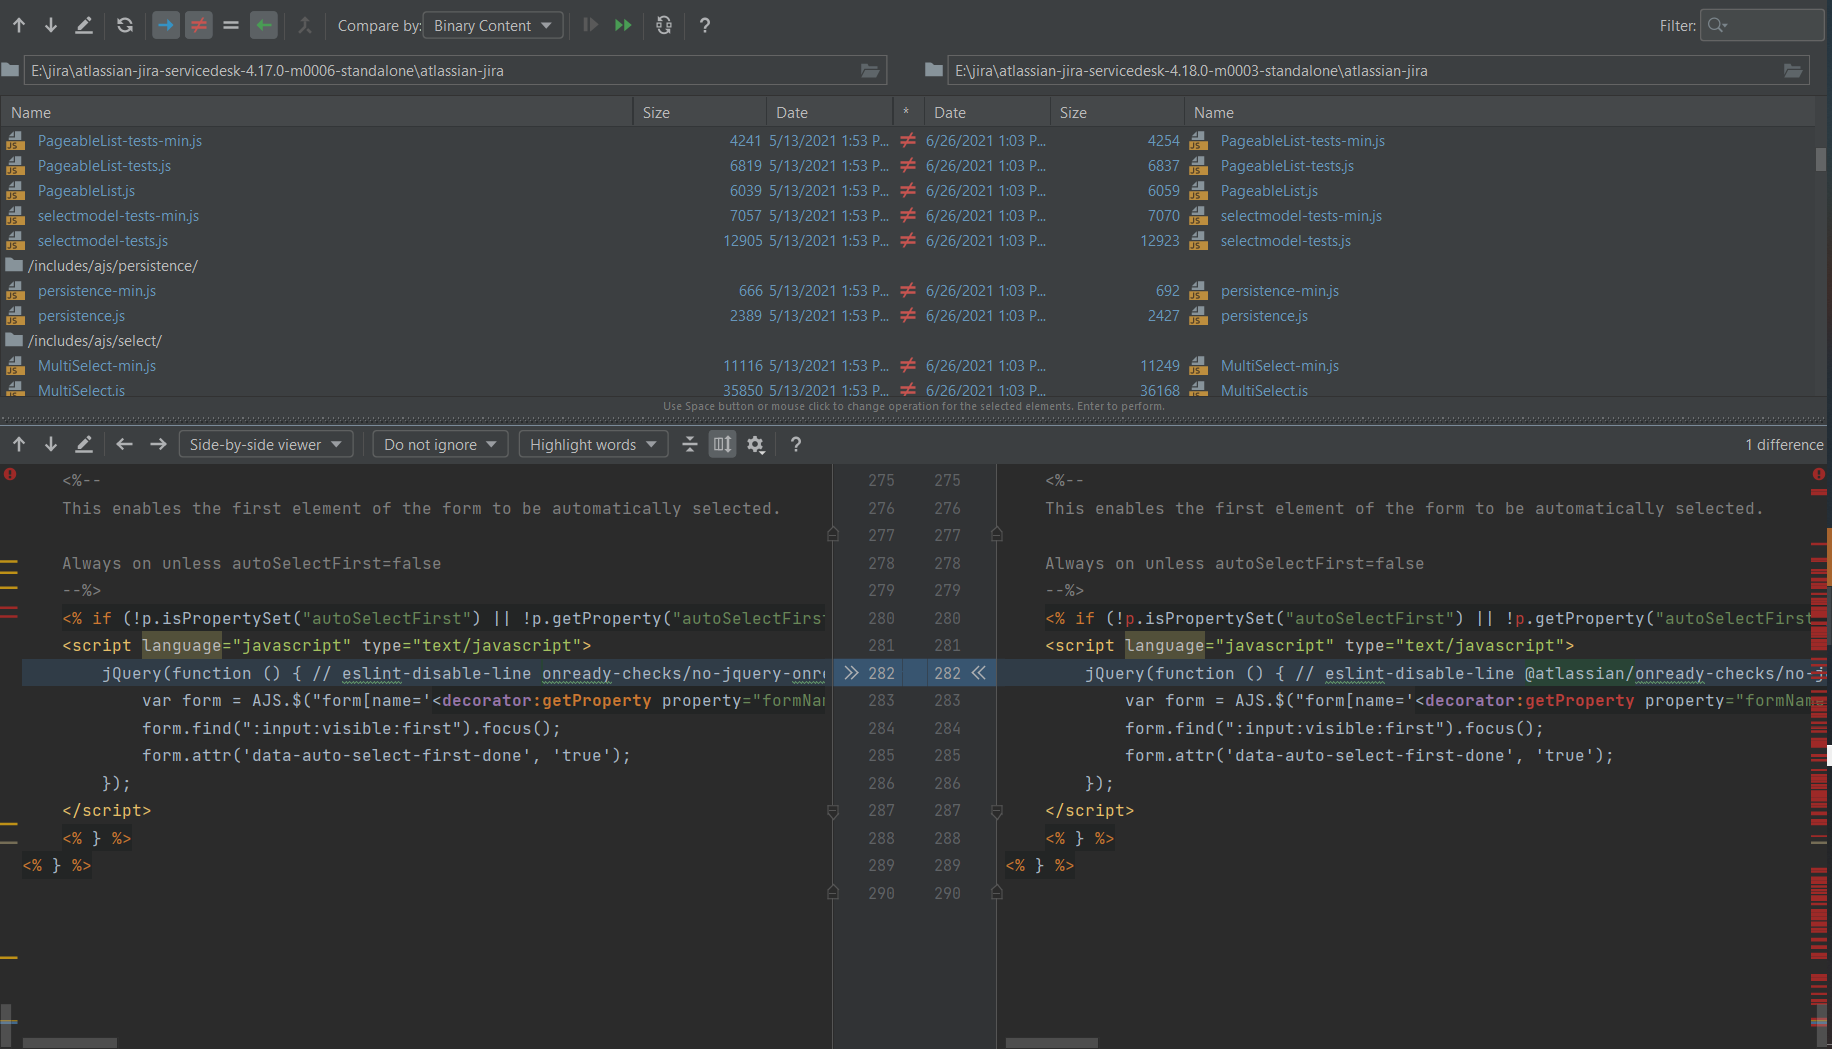 petrusviet/cve-2021-39115
Injeção de Template em modelos de e-mail leva à execução de código no Jira Service Management Server
 sunlight-rim/sqlbit
Um script para automatizar injeções SQL cegas baseadas em booleanos (MVP).
 smokeintheshell/cve-2023-20198
CVE-2023-20198 Exploit PoC
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Explora CVE-2021-40444 no Microsoft Office Word para alcançar execução remota de código através do mecanismo MSHTML, injetando conteúdo malicioso em…
 momenbasel/vulnhawk
Scanner SAST com inteligência artificial que encontra bypass de autenticação, IDOR e bugs de lógica que o Semgrep/CodeQL não detectam. Ação gratuita…
 fsecurelabs/n1qlmap
A ferramenta exfiltra dados do banco de dados Couchbase explorando vulnerabilidades de injeção N1QL.
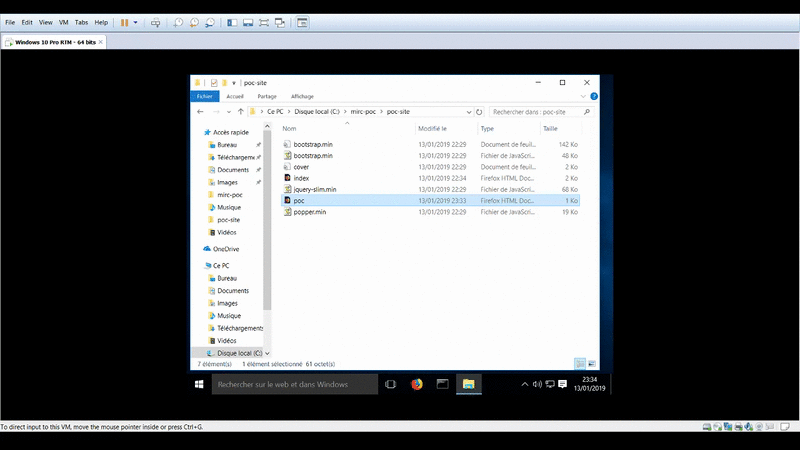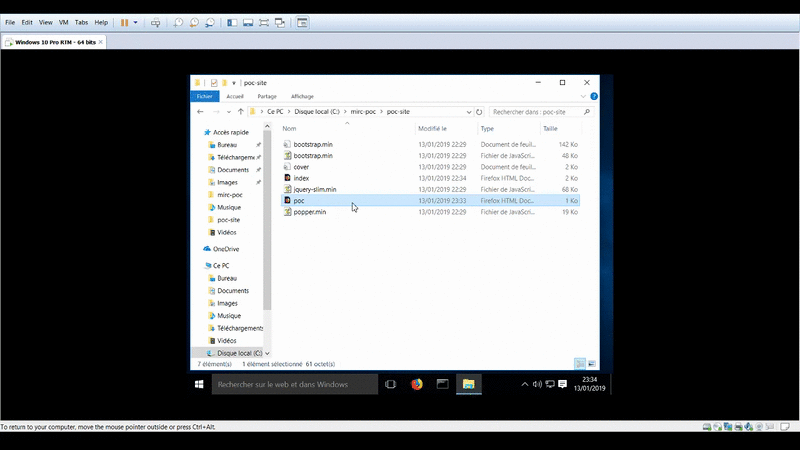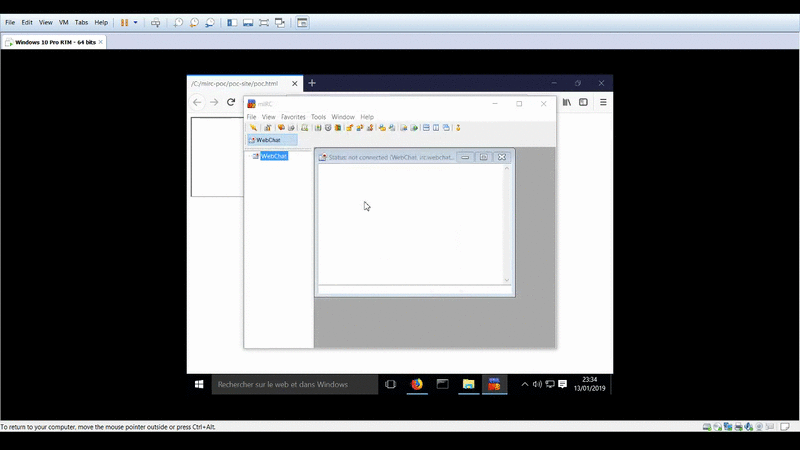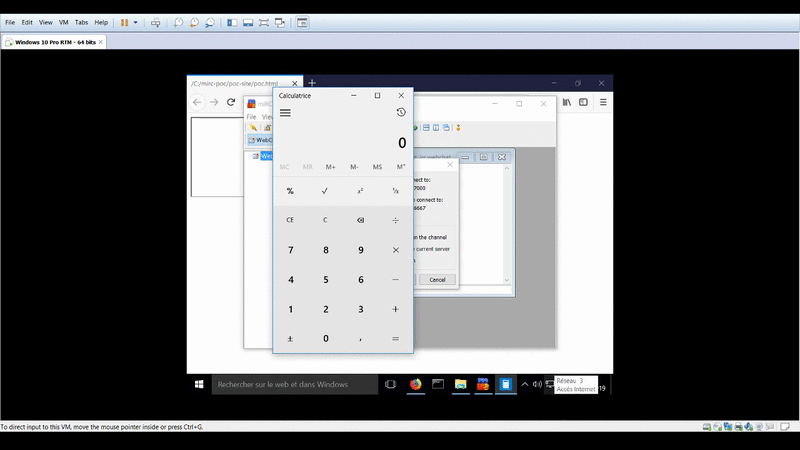 proofofcalc/cve-2019-6453-poc
Prova de cálculo para CVE-2019-6453
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer RCE não autenticado
 jiansiting/cve-2019-2725
Exploit para a CVE-2019-2725 que explora a vulnerabilidade de execução remota de código no WebLogic WLS, permitindo que atacantes não autenticados…
 jas502n/cve-2020-2551
Exploit de prova de conceito para CVE-2020-2551, demonstrando execução remota de código no Oracle WebLogic Server via protocolo IIOP. Inclui…
 itsmmdoha/ducklogger
Um keylogger USB baseado em ESP32-S3 com Wi-Fi, fácil de fazer você mesmo com hardware amplamente disponível.
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind vulnerabilidade de execução remota de código
 sfewer-r7/cve-2026-55040
Exploit de prova de conceito para o Microsoft SharePoint CVE-2026-55040 que forja tokens JWT, contorna a autenticação, descobre metadados…
 horizon3ai/cve-2023-27350
Exploit de prova de conceito para PaperCut CVE-2023-27350, encadeando bypass de autenticação com abuso de script embutido para alcançar execução…
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (Prova de Conceito)








