
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 stamparm/dsxs
Maldito Pequeno Scanner XSS
 solidevil14/suricata-rule-for-detecting-cve-2025-55182
Detecção do CVE‑2025‑55182
 go-appsec/toolbox
Testes colaborativos de segurança de aplicações entre humanos e agentes via CLI e MCP
 sech0us3/waf-checker
Ferramenta automatizada de avaliação de WAF que detecta fornecedores de firewall, testa 19 categorias de ataque com payloads de evasão avançados e…
 killaboi/stealmybitcoin-poc
Uma versão pública do desafio Steal My Bitcoin
 dmontgomery40/pentest-mcp
NÃO para fins educacionais: Um servidor MCP para testadores de penetração profissionais, incluindo suporte STDIO/HTTP/SSE, nmap, go/dirbuster, nikto,…
 umarrehmansiddiqui/cve-2026-0073
Prova de conceito de exploit para um bypass de autenticação TLS do Android adbd Wireless Debugging, utilizando uma incompatibilidade de tipo de chave…

 lsudoko/antibody
Loop DevSecOps do GitLab Duo no qual uma segunda IA reataca cada correção escrita por IA, salvando cada bypass bem-sucedido como um anticorpo…
 affolter-engineering/xssearch
Scanner XSS baseado em Rust com seleção de payload sensível ao contexto, detecção e bypass de WAF, crawling, callbacks de XSS cego e análise estática…
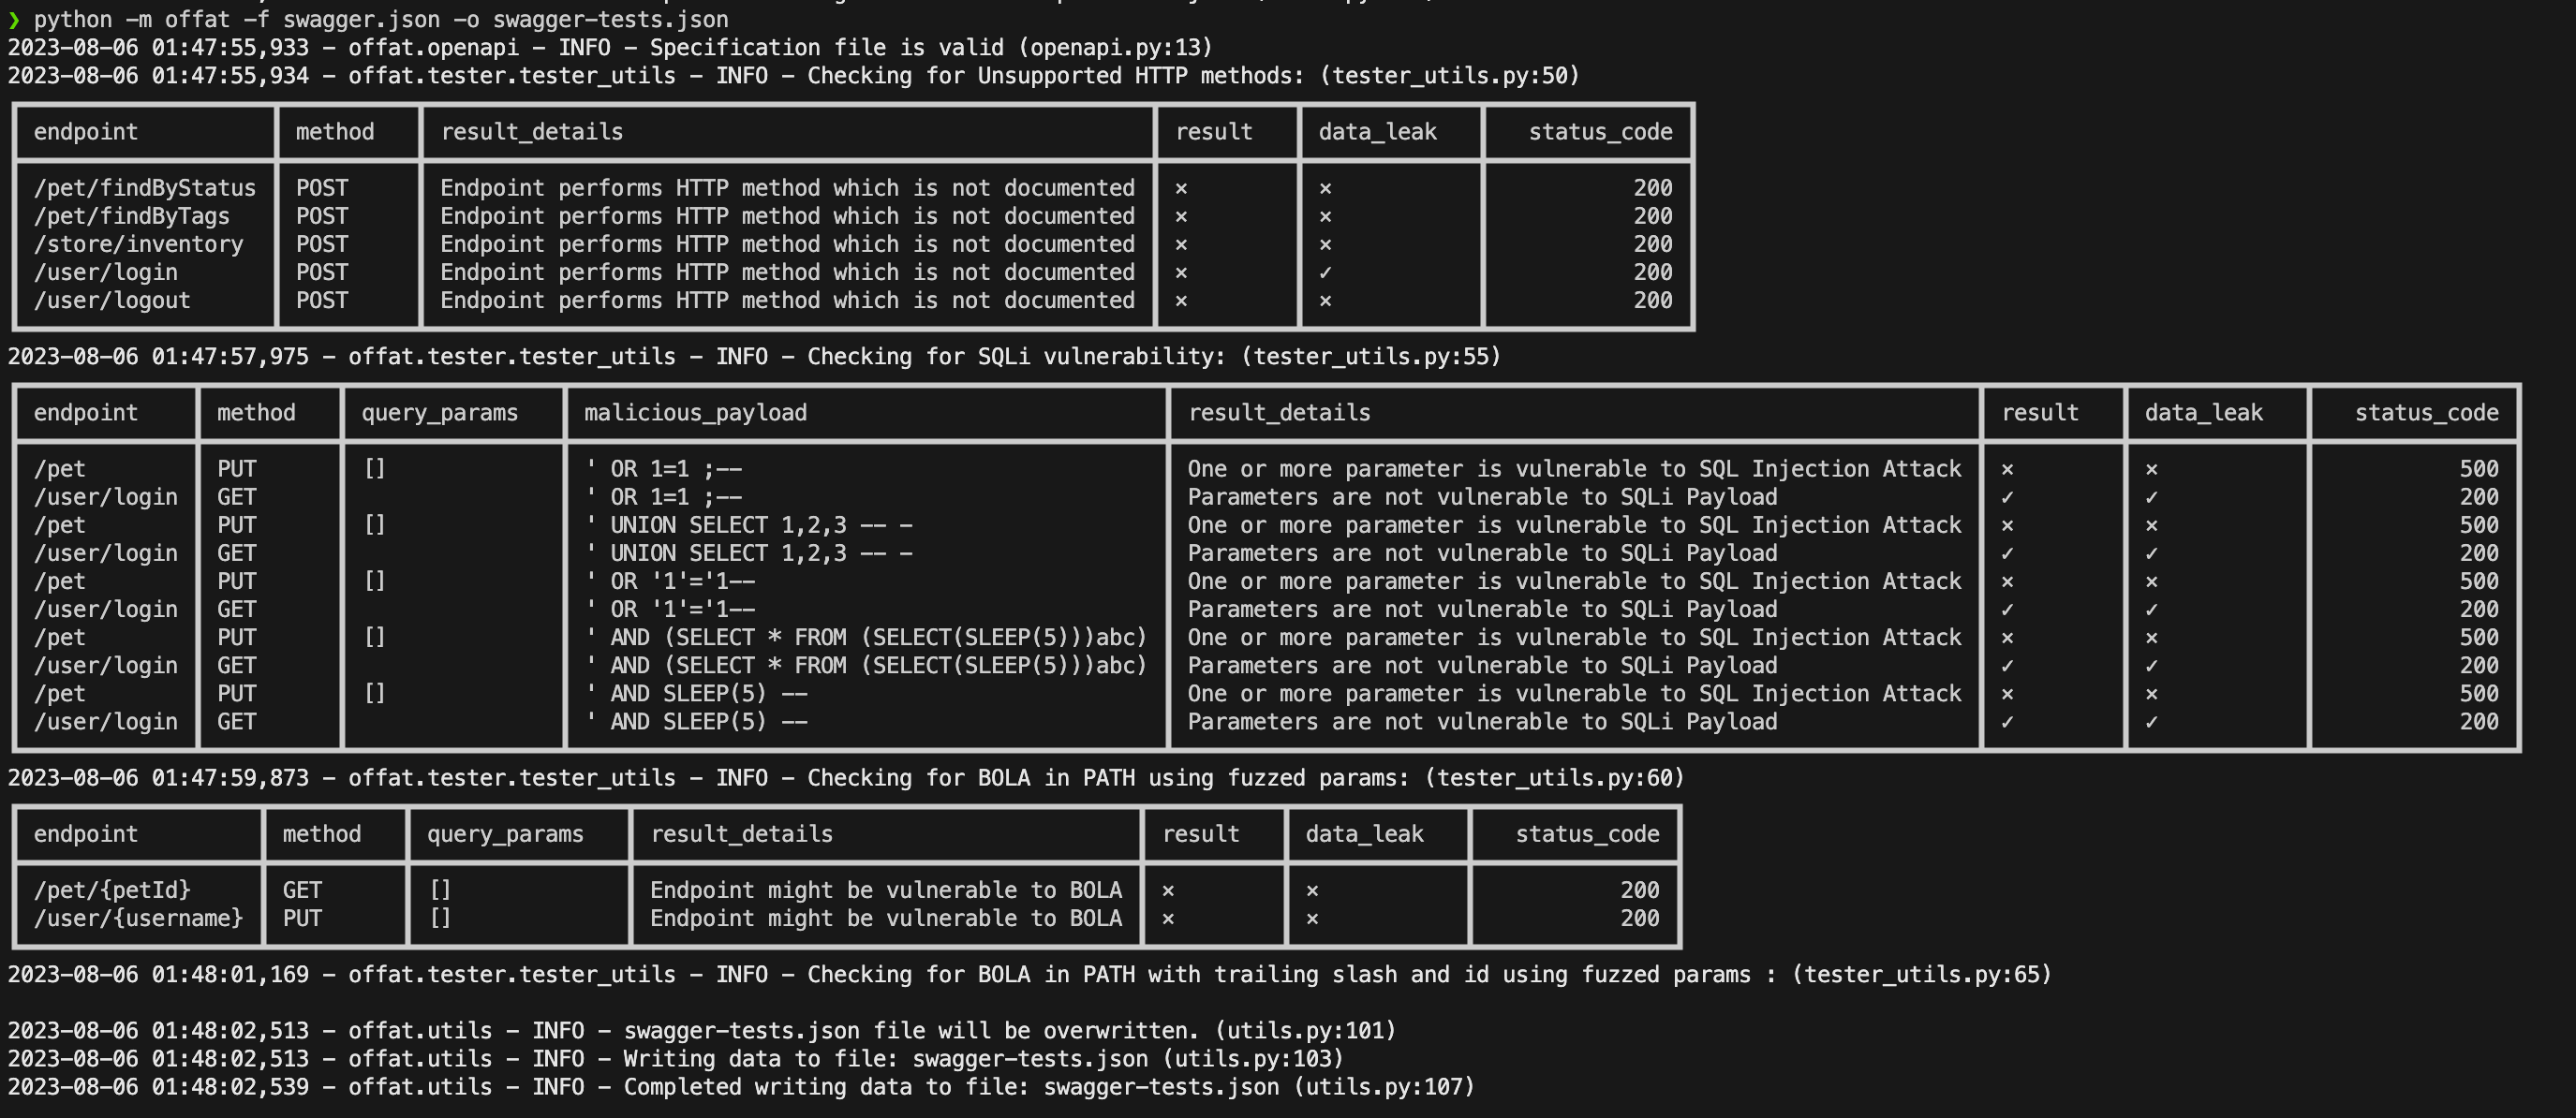 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 heavyghost-le/poc_sql_injection_in_parse_server_prior_6.5.7_-_7.1.0
Ferramenta avançada de enumeração de banco de dados PostgreSQL que explora o CVE-2024-39309 no Parse Server - Exploração abrangente de injeção de SQL…
 foxcornlab/thc-bloodmiami
Ferramenta de pentesting para chat-box de IA em C: dispara payloads de linguagem (SQLi/NoSQL/XSS/SSTI) e de injeção de prompt contra interfaces de…
 abraxas/php-stale-global-uaf
PHP 8.5.11 - Crítico - Remoto - UAF - CVE-2026-109619 PHP2Shell. Backtrace fatal no mesmo worker e depois diagnóstico INI no Apache mod_php.…
 abraxas/php-oom-longjmp
PHP 8.4.26 - Crítico - Remoto - OOM longjmp - CVE-2026-109618 PHP2Shell. Multipart em chunks não autenticado atinge o memory_limit antes do código da…
 portswigger/xss-cheatsheet-data
Conjunto de dados JSON de vetores de payload XSS contribuído pela comunidade que alimenta a cheat sheet de XSS do PortSwigger, com metadados de…
 eqstlab/cve-2026-109619
Prova de conceito de exploit para RCE pré-autenticação via session.upload_progress do PHP (PHP2Shell), com vazamento de heap/ASLR, perfis de offsets…
 portswigger/active-scan-plus-plus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de código e CVEs…
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
Pesquisa sobre bypass de autenticação AS2 no CrushFTP permitindo acesso administrativo não autenticado. Inclui scripts PoC, regras de detecção e…








