
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 gildasio/wshlient
Uma ferramenta simples para interagir com shells web e vulnerabilidades de injeção de comandos
 hdbreaker/webkit-cve-2016-4622
Análise aprofundada e passo a passo de exploração de CVE-2016-4622, uma vulnerabilidade de divulgação de memória no WebKit JavaScriptCore via…
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Exploit em Python3 para ISPConfig <= 3.2.11 (language_edit.php) Vulnerabilidade de Injeção de Código PHP
 dust-life/cve-2019-18935-memshell
Gerador de DLL memshell em C++ para CVE-2019-18935, permitindo implantação de web shell em memória via desserialização do Telerik UI com…
 techieneurons/cve-2024-3116_rce_in_pgadmin_8.4
Criando um laboratório e testando o CVE-2024-3116, uma Execução Remota de Código no pgadmin <=8.4
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
Adaptação de Cassowary CVE-2024-23222 para Linux x86_64
 tess-ss/sap-memory-pipes-desynchronization-vulnerability-mpi-cve-2022-22536
Prova de conceito de exploit para CVE-2022-22536, demonstrando contrabando de solicitações HTTP e envenenamento de cache contra servidores SAP…
 4xura/cve-2025-30208
Um PoC do script de exploit para a vulnerabilidade de leitura arbitrária de arquivos do Path Traversal /@fs/ do Vite no transformMiddleware…
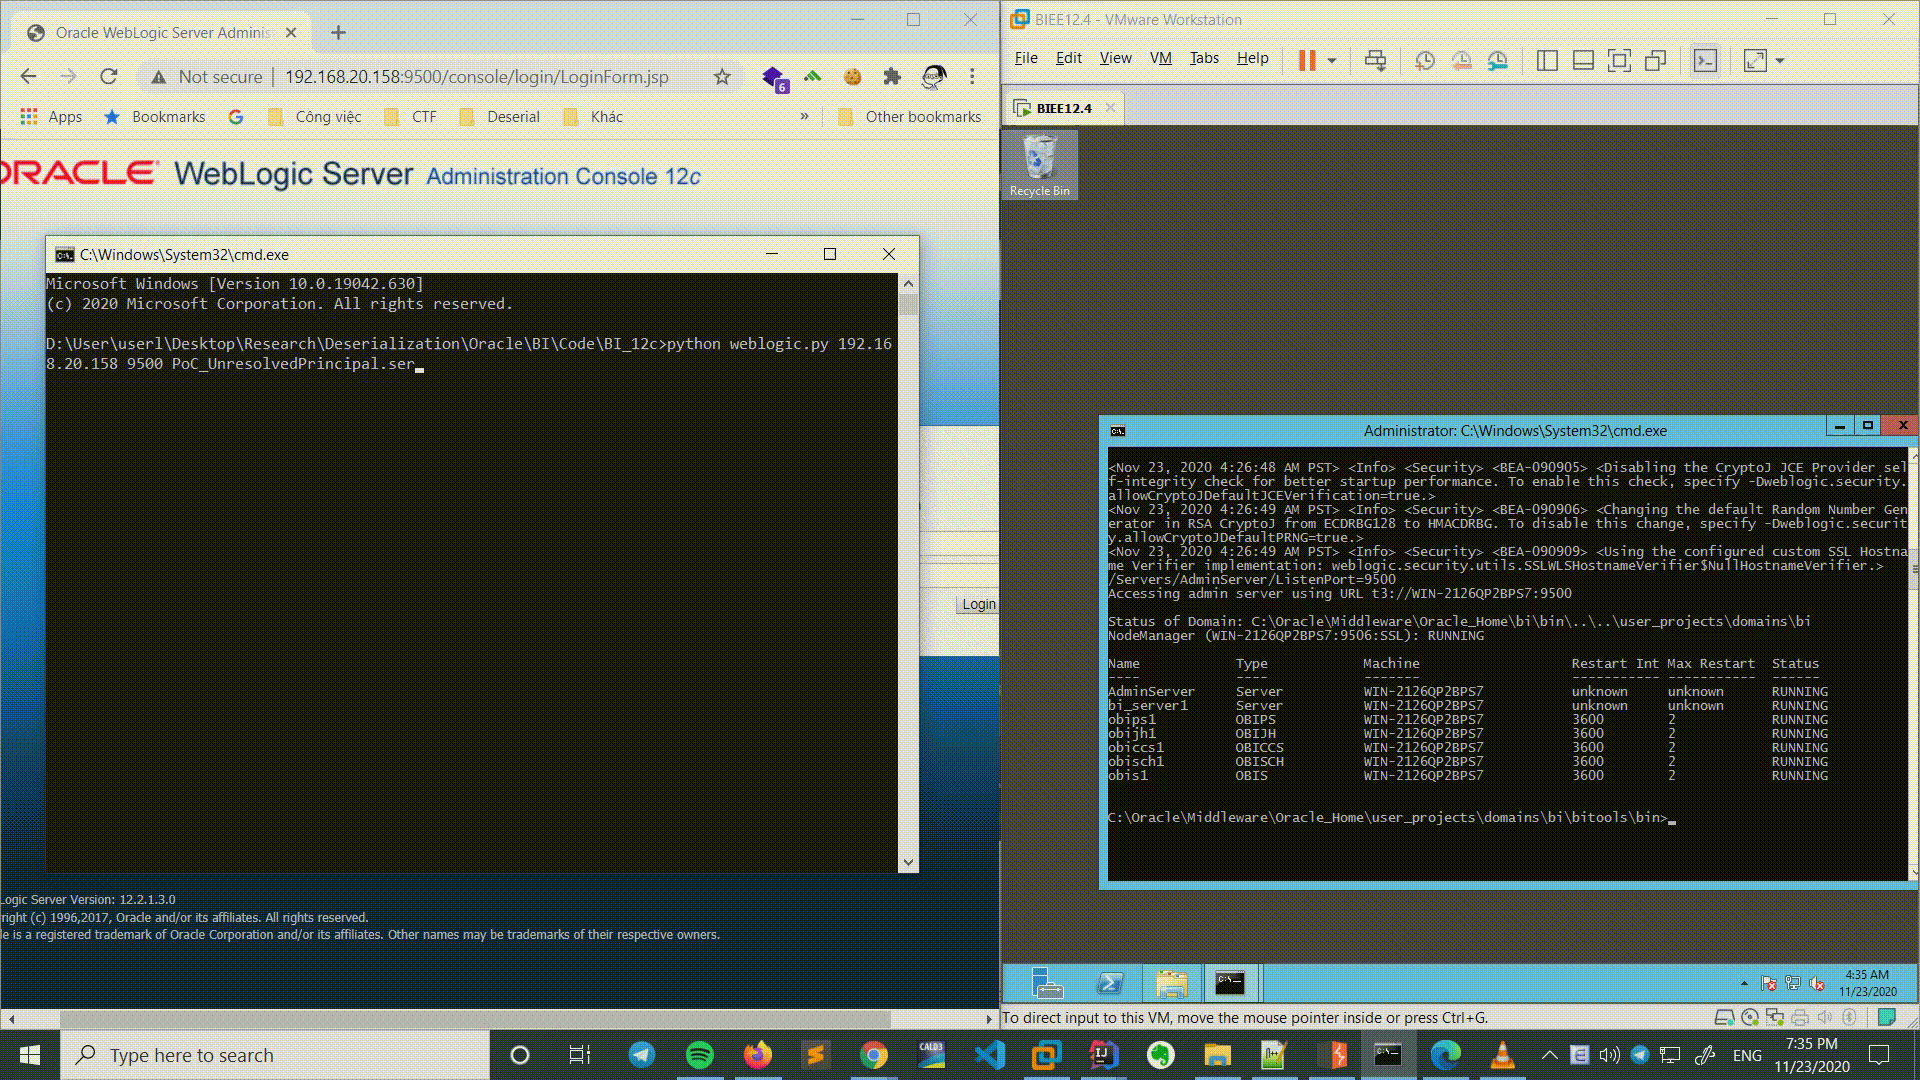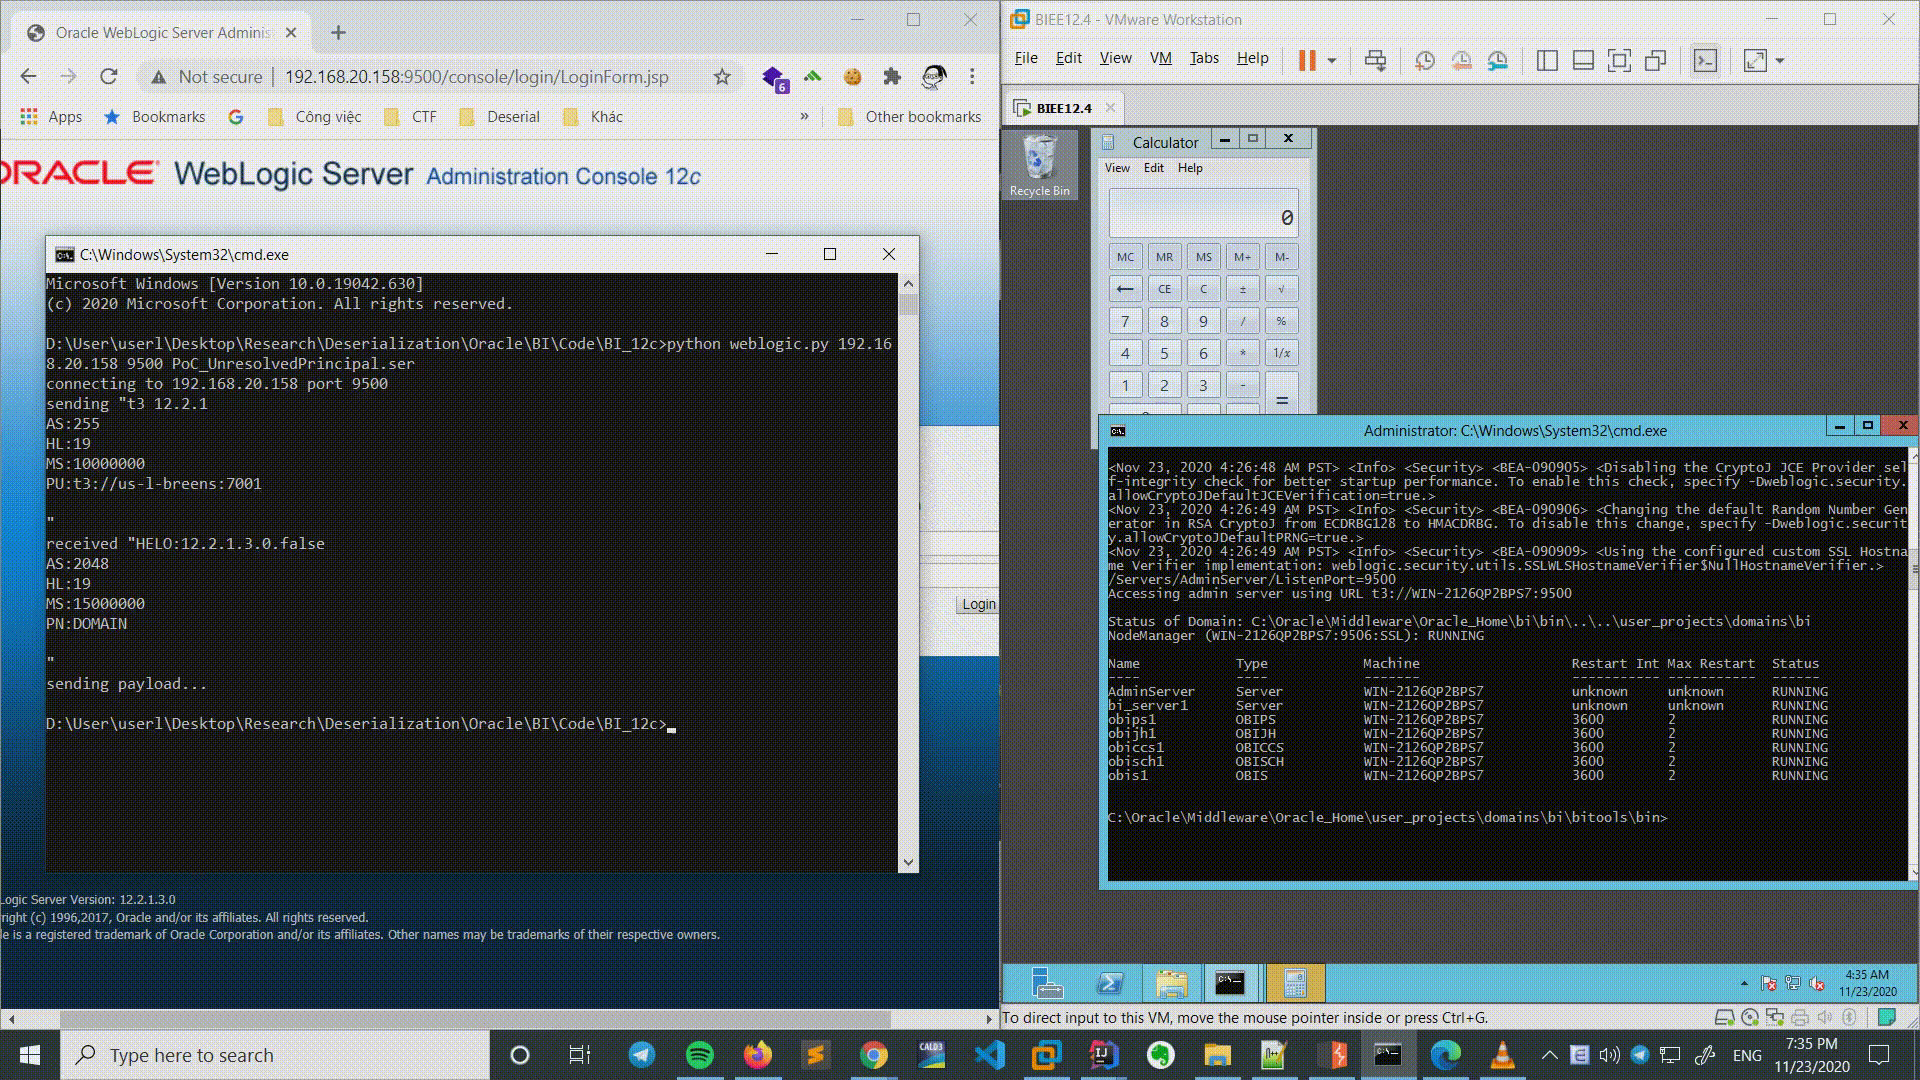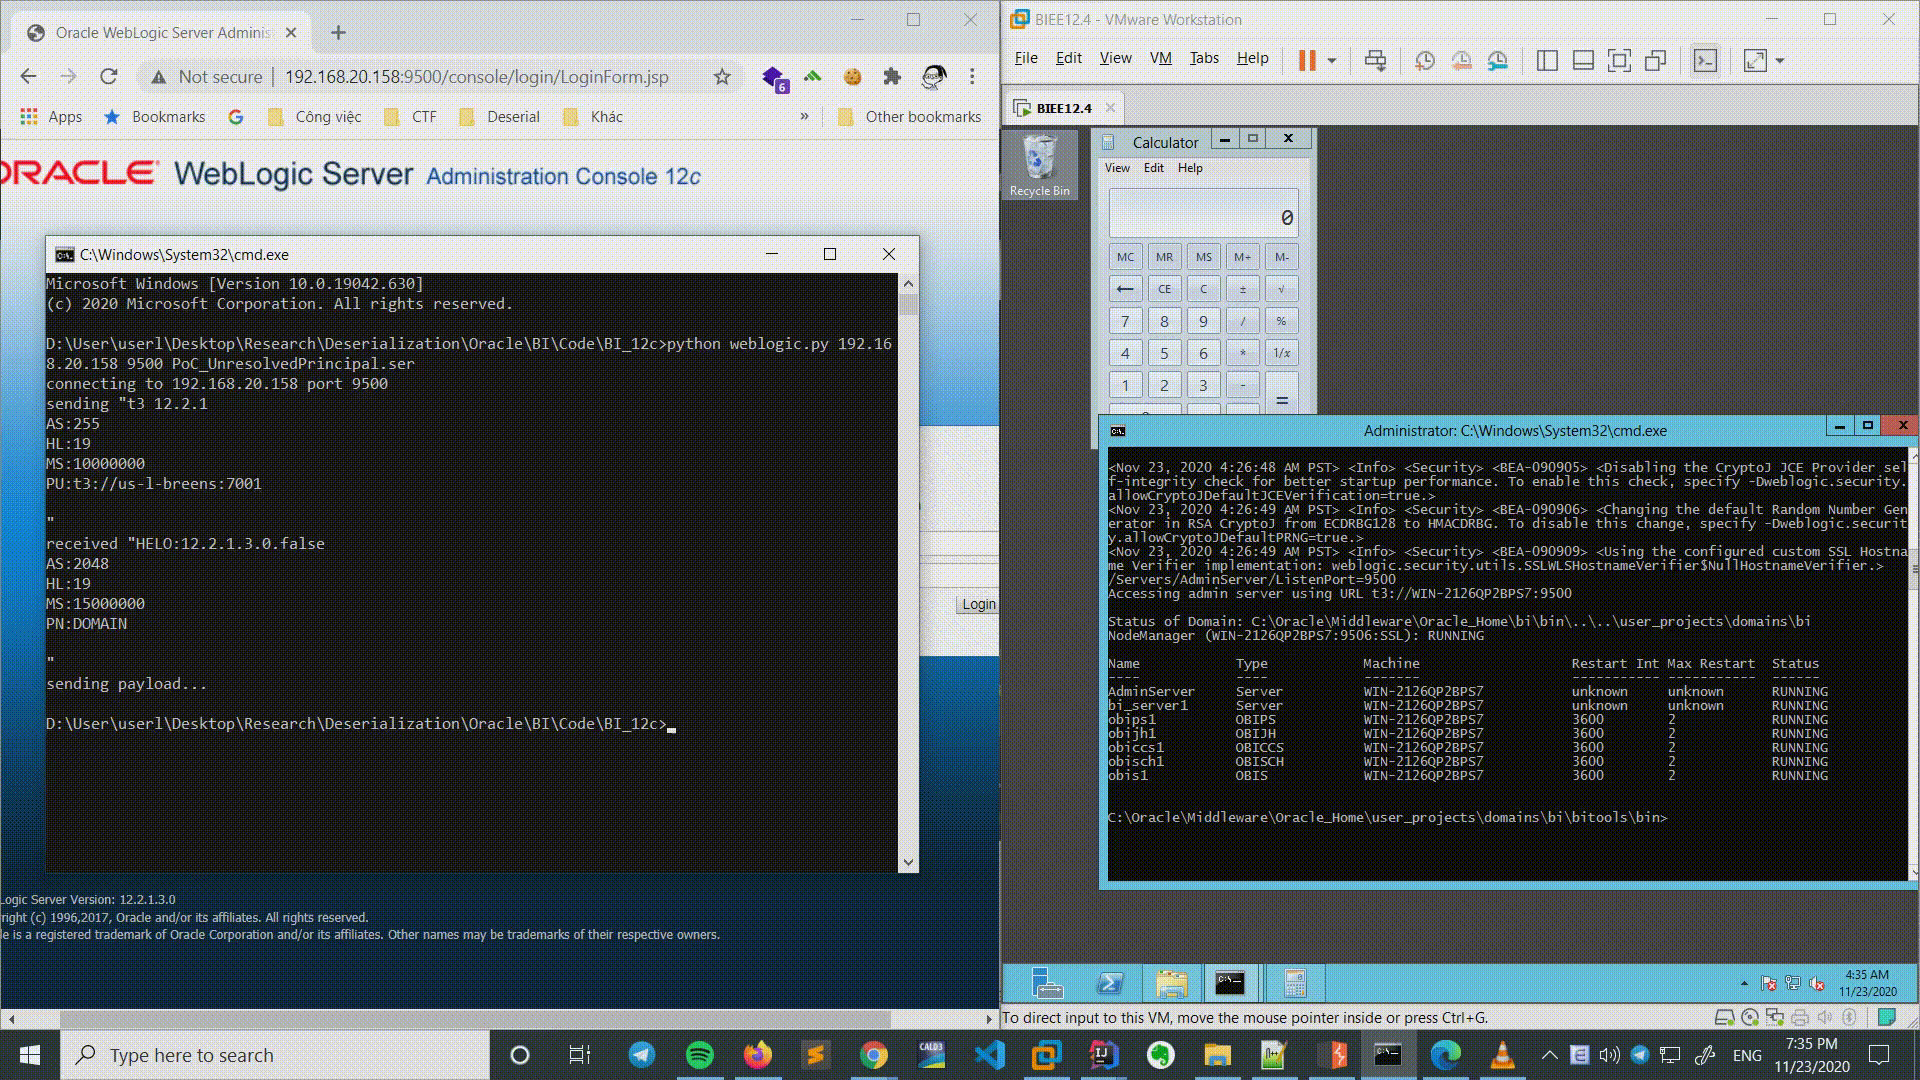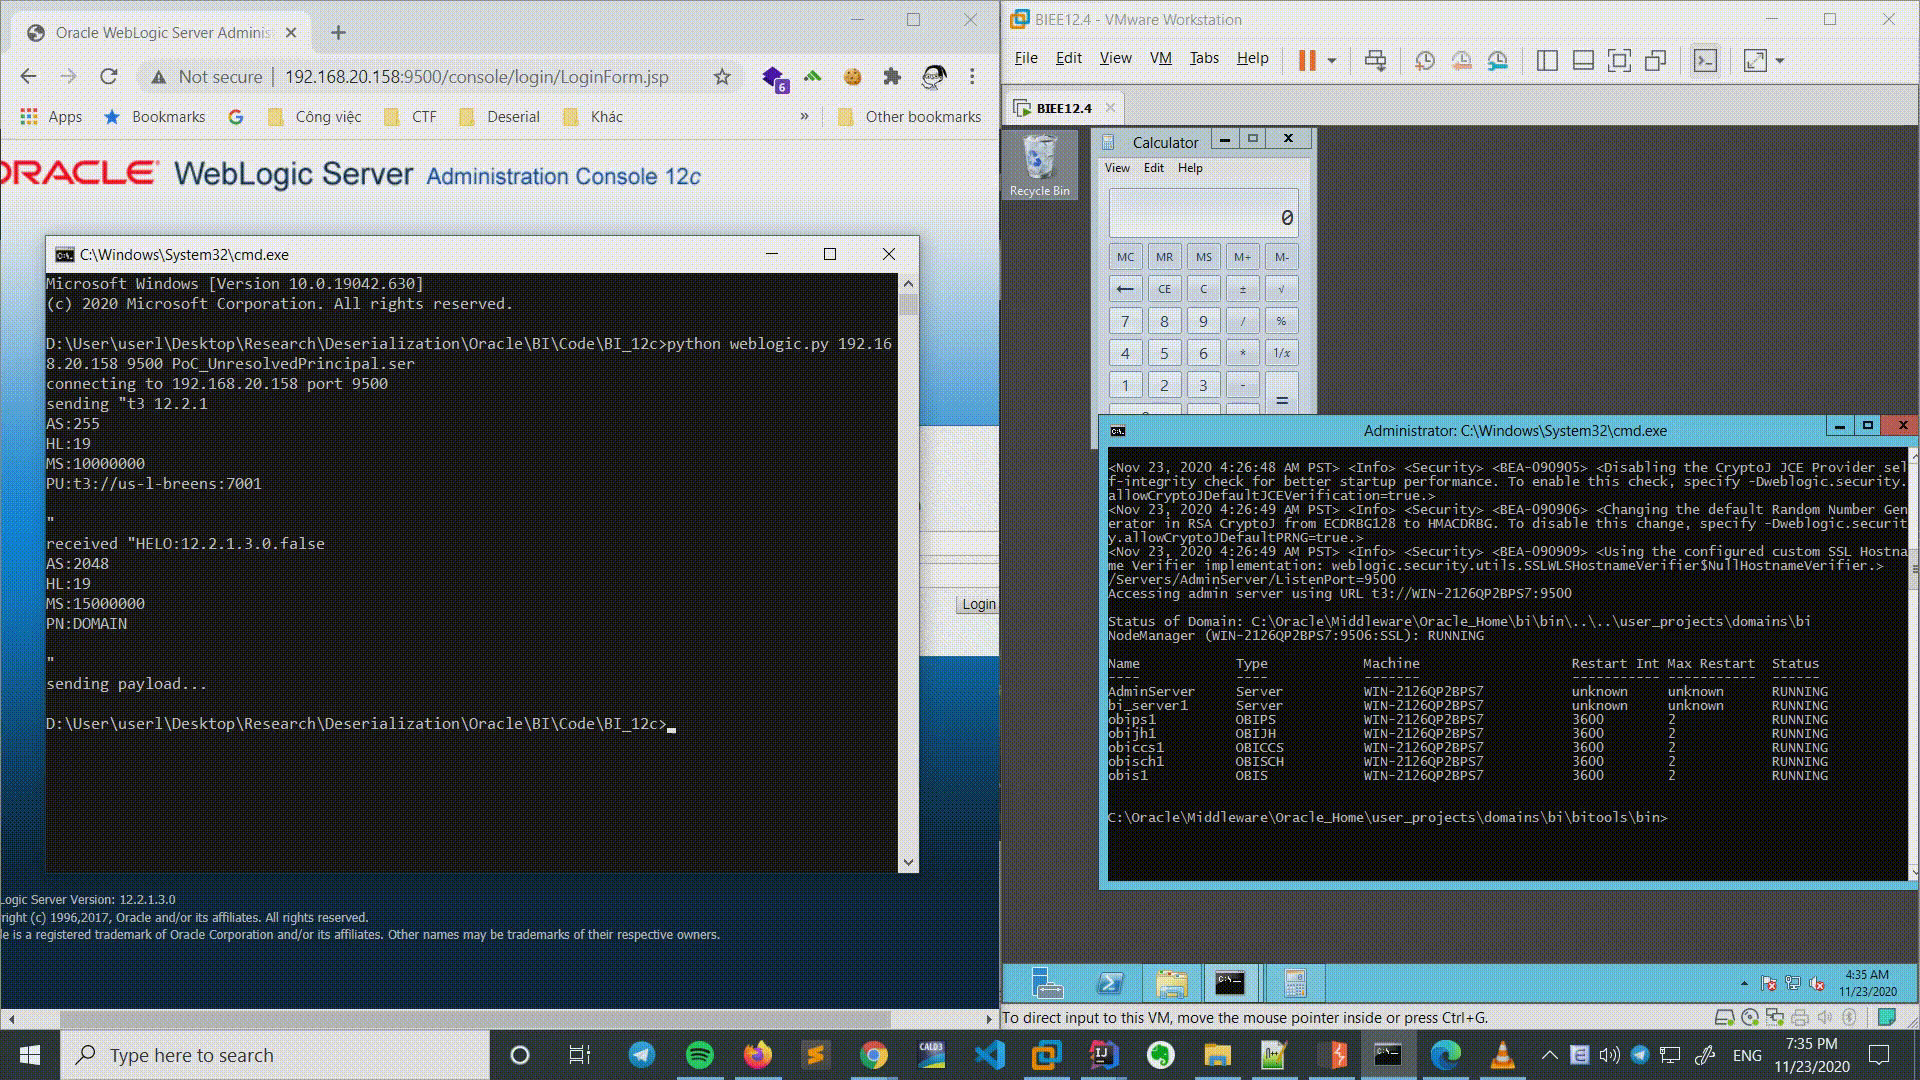 quynhle7821/cve-2021-2302
Exploit de prova de conceito para CVE-2021-2302 visando o Oracle WebLogic Server com uma cadeia de gadgets RCE baseada em desserialização usando…
 joshuaprovoste/cve-2026-2472-vertex-ai-sdk-google-cloud
PoC técnico para CVE-2026-2472 (GCP-2026-011): Cross-Site Scripting (XSS) não autenticado e armazenado em google-cloud-aiplatform…
 shirouuu/cve-2025-8110-gogs-poc
PoC para CVE-2025-8110 - escrita arbitrária de arquivos no Gogs via symlink
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
Pesquisa abrangente desobfusada do kit de exploração Coruna iOS direcionado ao CVE-2024-23222. Análise de confusão de tipo no WebKit, bypass de PAC e…
 eeenvik1/cve-2023-51764
Exploit de prova de conceito para a vulnerabilidade de contrabando de SMTP CVE-2023-51764 no Postfix, permitindo falsificação de e-mail e injeção de…
 isee857/cve-2024-0012-poc
Script de detecção em lote do CVE-2024-0012
 khin-96/n8n-cve-2025-68613-thm
Walkthrough educacional para explorar CVE-2025-68613, um RCE crítico no n8n de automação de workflows. Abrange injeção de expressão, escape de…
 xmqaq/cve-2022-22963
CVE-2022-22963-poc
 rubbxalc/cve-2025-29927
Exploit funcional para CVE-2025-29927, um bypass de autorização crítico no middleware do Next.js. Envia requisições HTTP manipuladas com o cabeçalho…
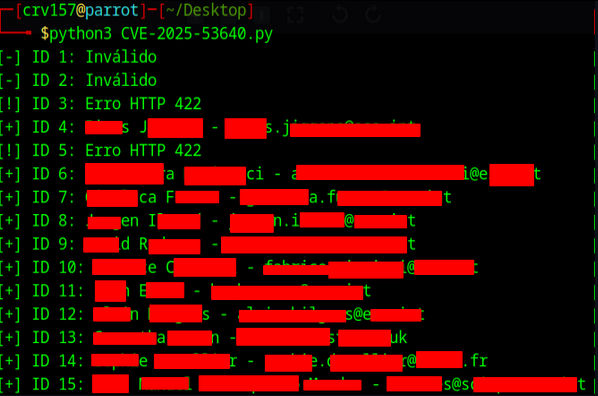 rafaelcorvino1/cve-2025-53640
Broken Object Level Authorization (BOLA) no Indico do CERN leva à enumeração de usuários autenticados.








