
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit
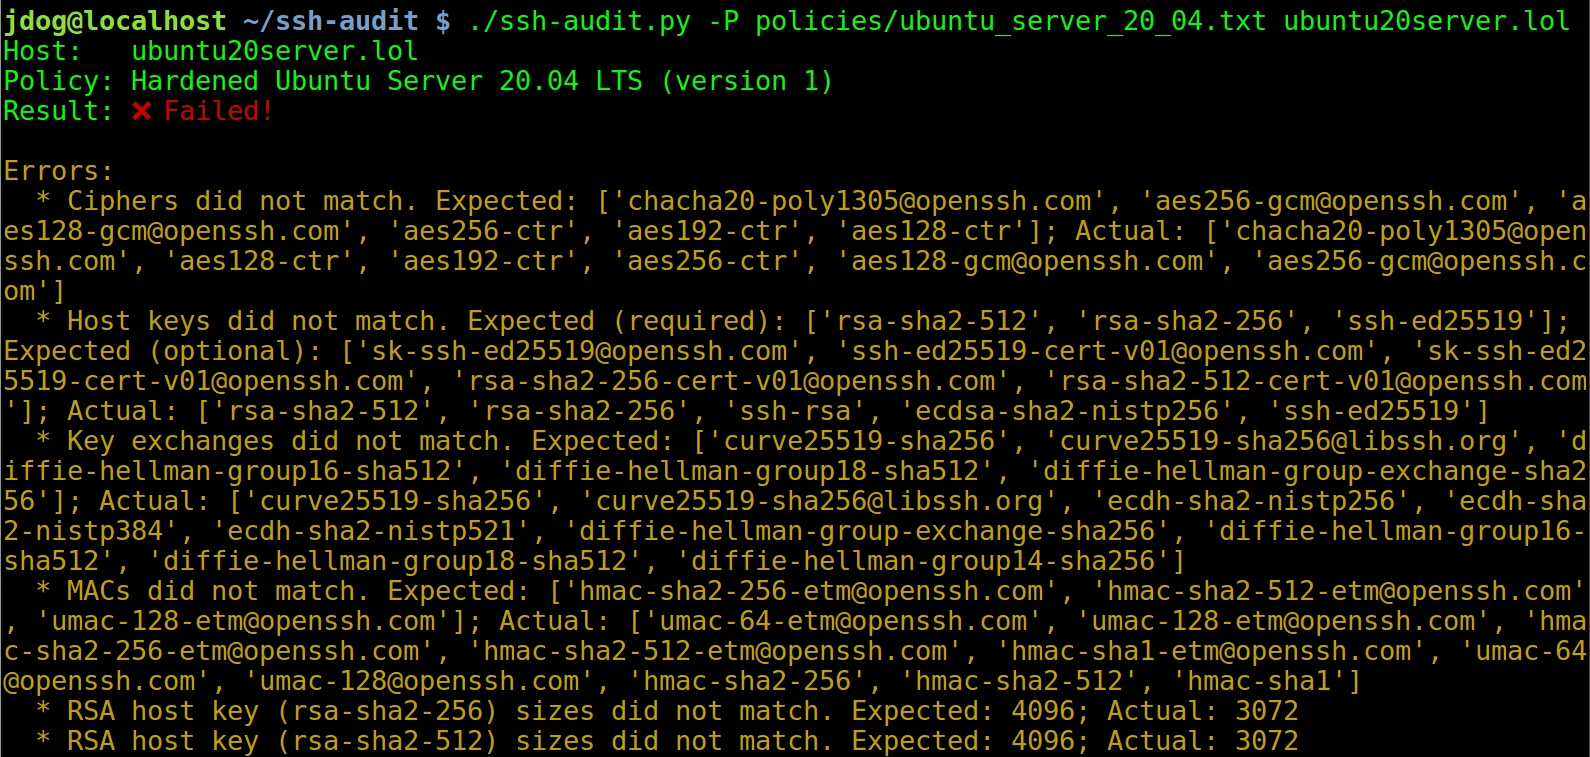
 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 andresriancho/w3af
Scanner de segurança de aplicações web de código aberto que identifica e explora mais de 200 vulnerabilidades, incluindo XSS, injeção de SQL e…
 e-m-b-a/emba
EMBA - O analisador de segurança de firmware
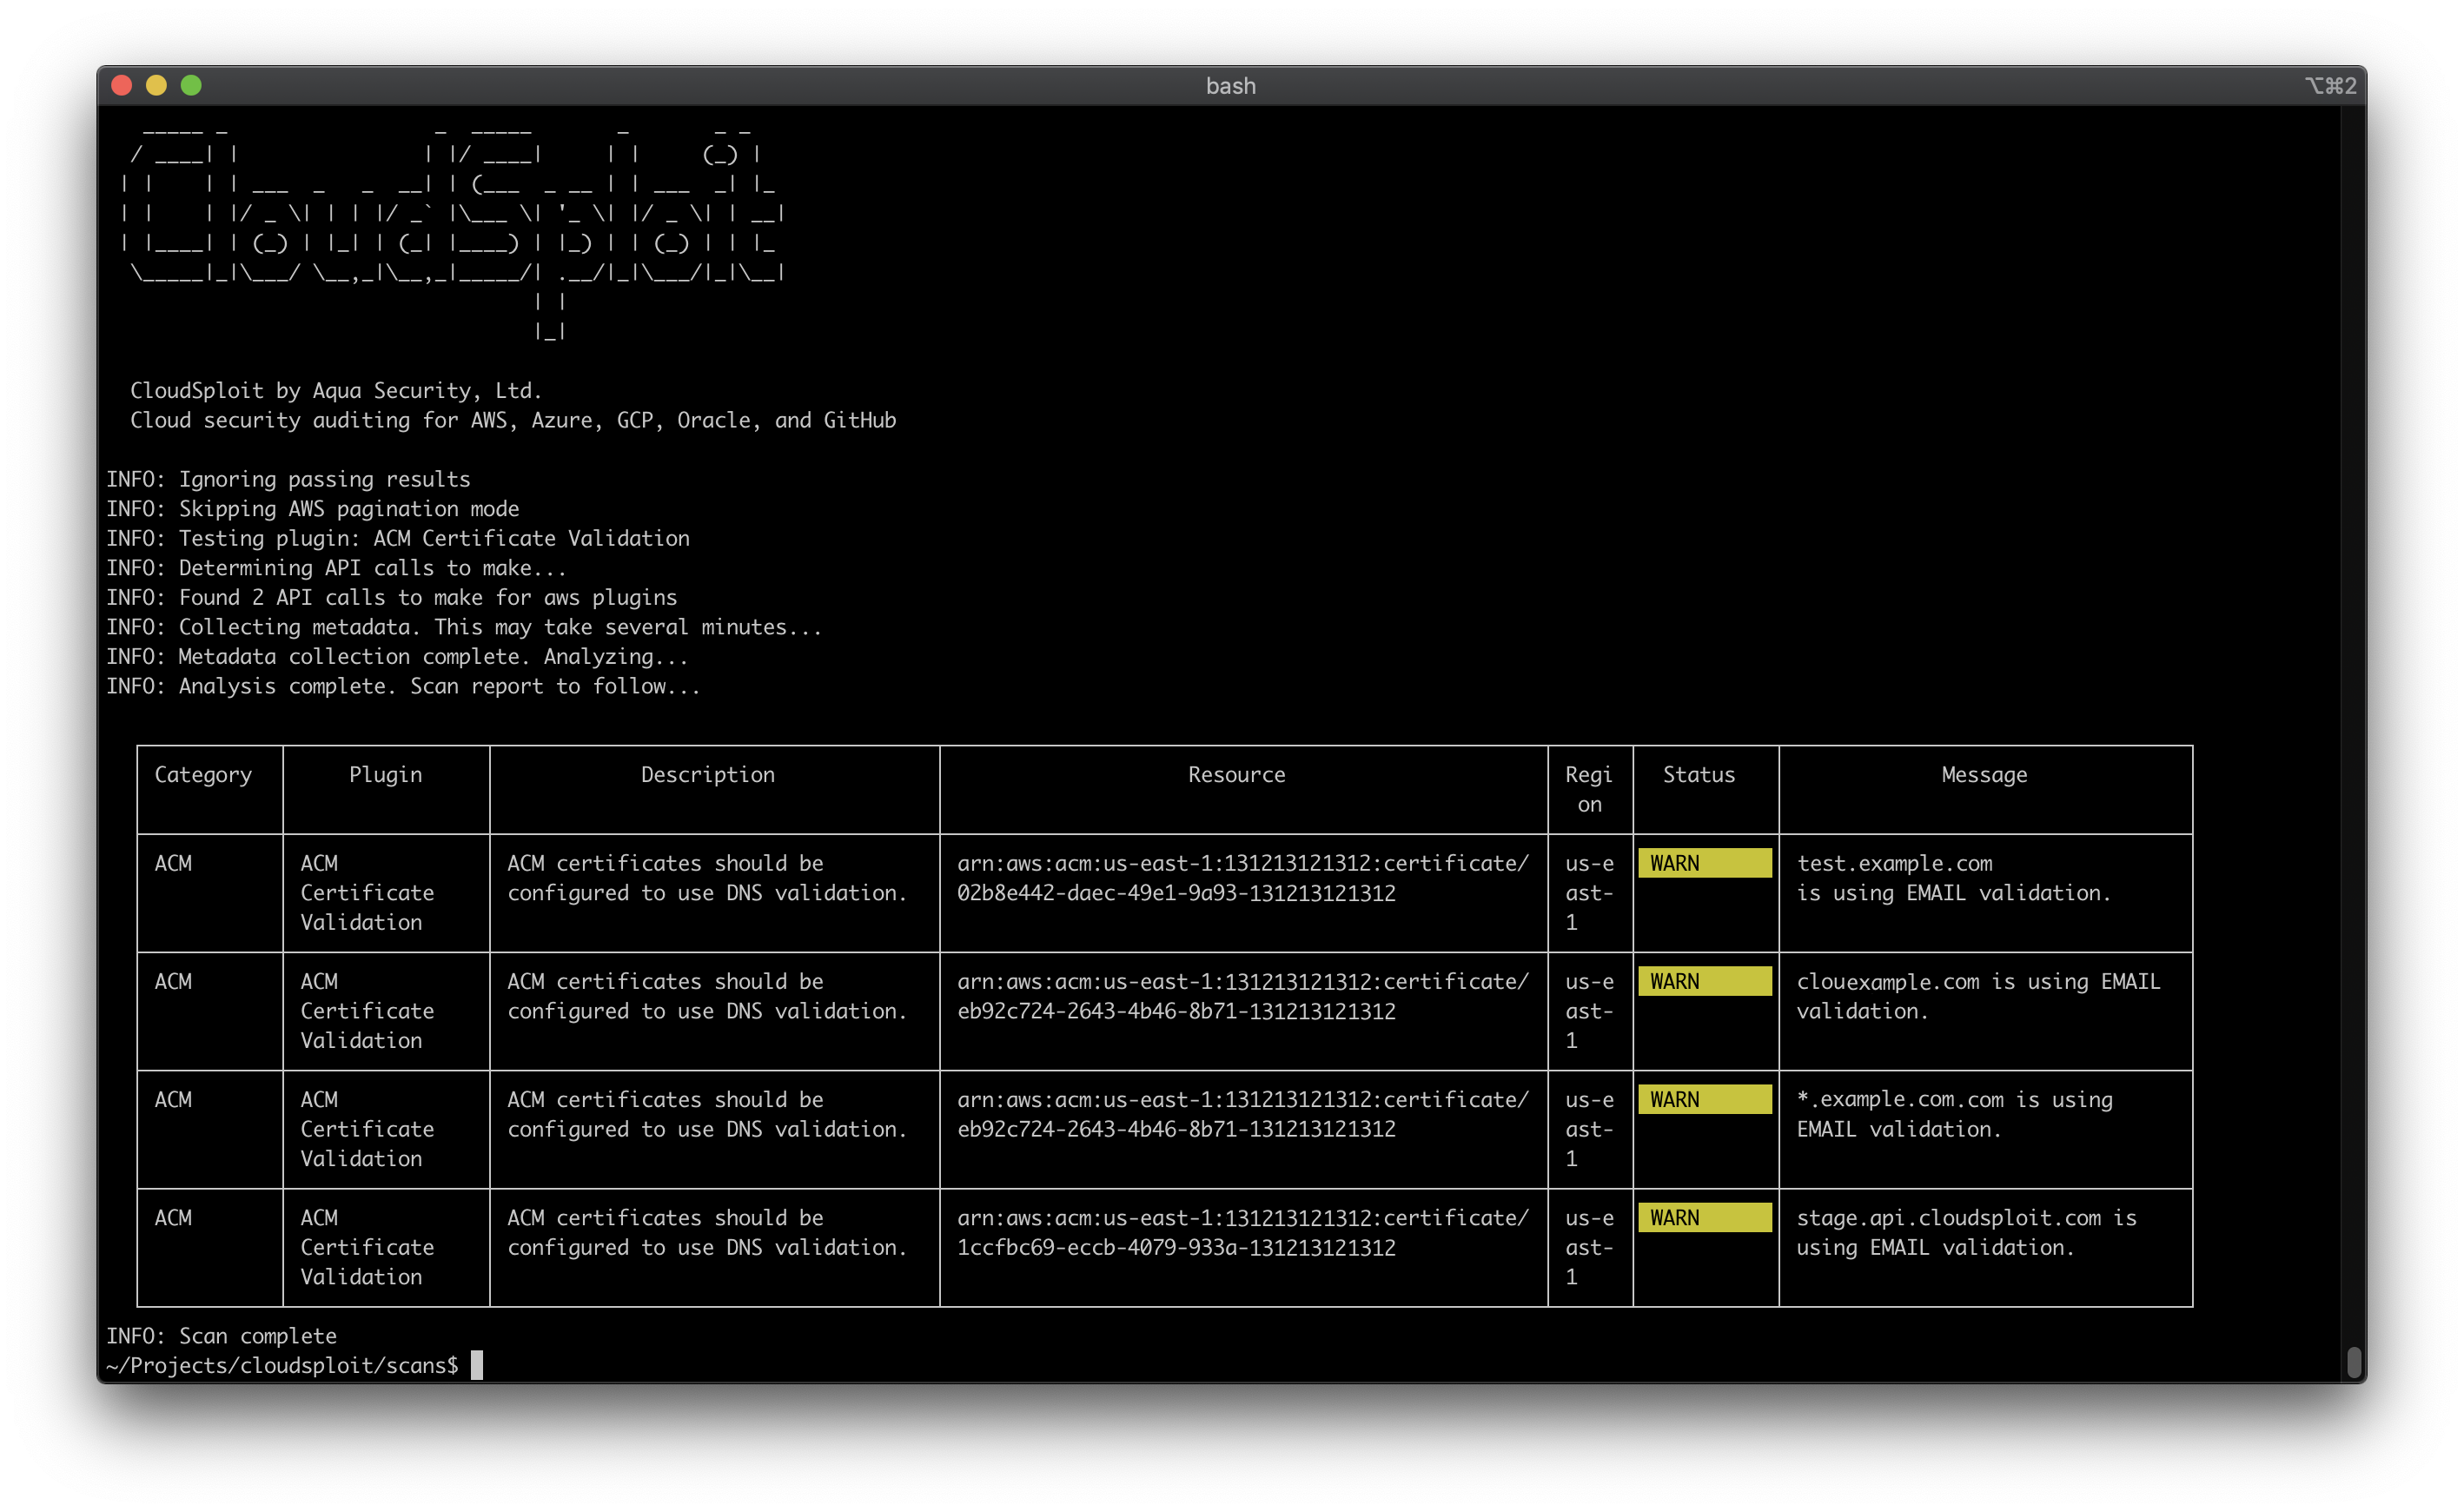 aquasecurity/cloudsploit
Scanner de postura de segurança multi-nuvem que audita AWS, Azure, GCP e OCI em busca de configurações incorretas, violações de conformidade (HIPAA,…
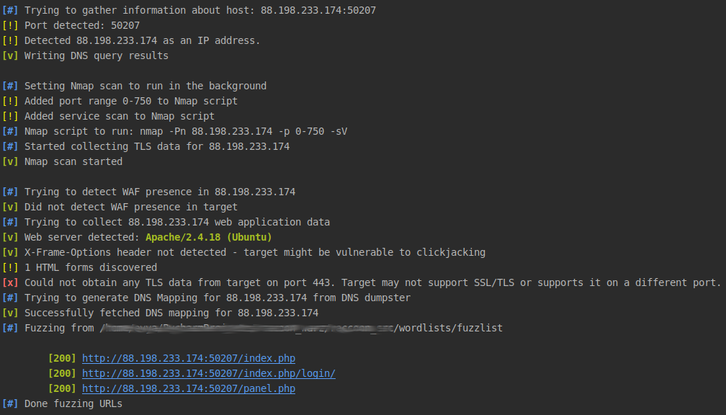 evyatarmeged/raccoon
Uma ferramenta de segurança ofensiva de alto desempenho para reconhecimento e varredura de vulnerabilidades
 google/osv.dev
Banco de dados de vulnerabilidades de código aberto e serviço de triagem.
 apurvsinghgautam/dark-web-osint-tools
Ferramentas de OSINT para a Dark Web
 cyberstrikeus/cyberstrike
Agente autônomo de red team com IA para testes de penetração, com 13+ agentes especializados, 120+ casos de teste OWASP e integração com MITRE…
 13o-bbr-bbq/machine_learning_security
Código fonte sobre aprendizado de máquina e segurança.
 netwrix/pingcastle
Ferramenta de avaliação de riscos de segurança do Active Directory que avalia vulnerabilidades, configurações incorretas e maturidade usando uma…
 deepfence/threatmapper
Plataforma de Proteção de Aplicações Nativas da Nuvem de Código Aberto (CNAPP)
 opencve/opencve
Agregue, filtre e acompanhe CVEs de várias fontes com colaboração em equipe, painéis personalizados, alertas e análise baseada em IA para…
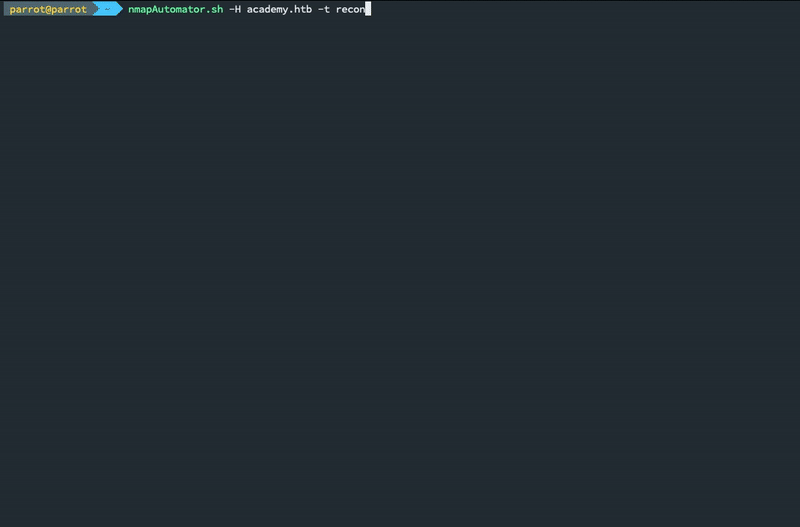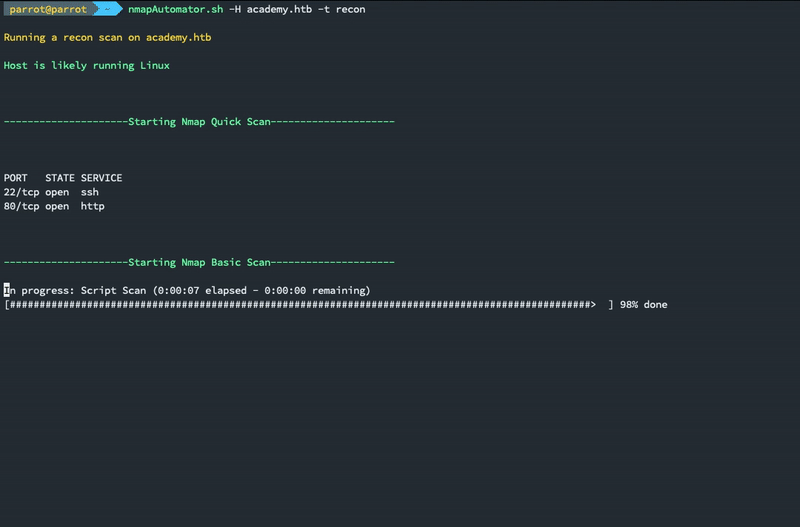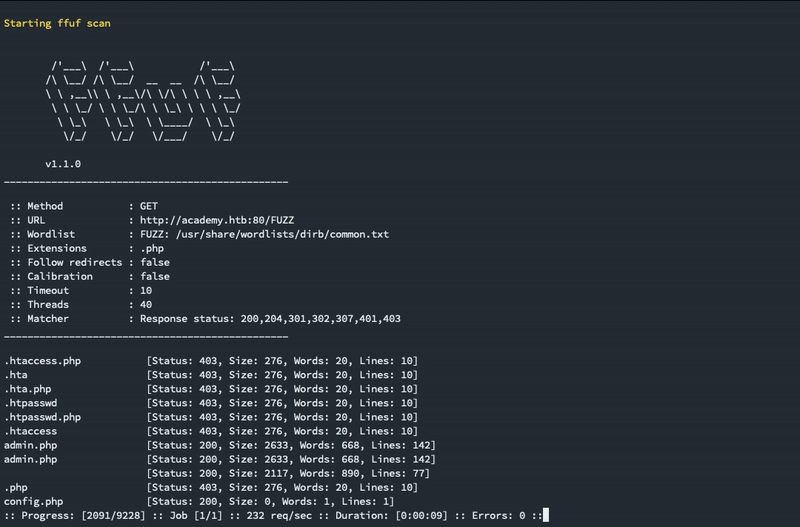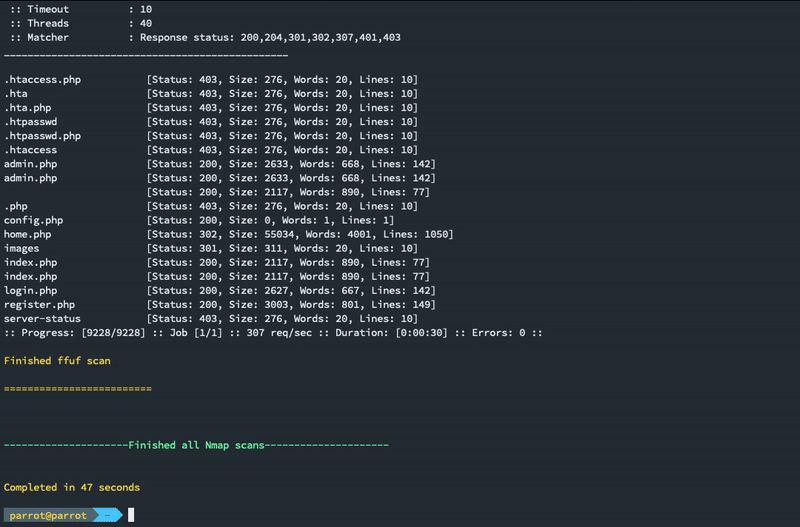 21y4d/nmapautomator
Um script que você pode executar em segundo plano!
 duo-labs/cloudmapper
CloudMapper ajuda você a analisar seus ambientes Amazon Web Services (AWS).
 ticarpi/jwt_tool
:snake: Um kit de ferramentas para testar, ajustar e quebrar JSON Web Tokens
 checkmarx/kics
Scanner de análise estática para infraestrutura como código que detecta vulnerabilidades de segurança, violações de conformidade e configurações…
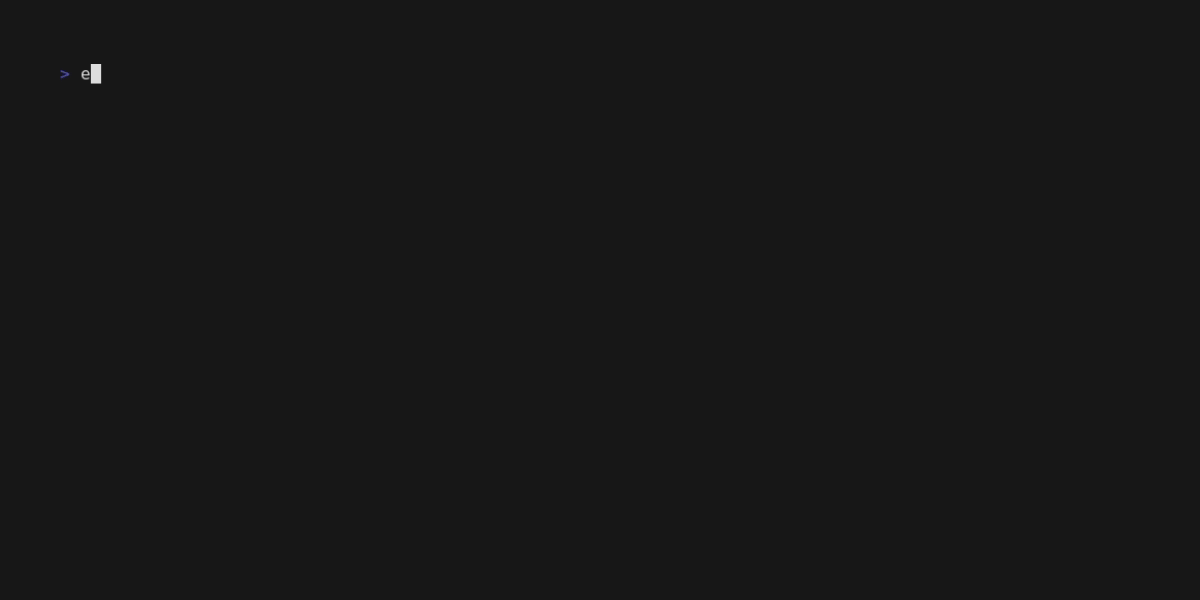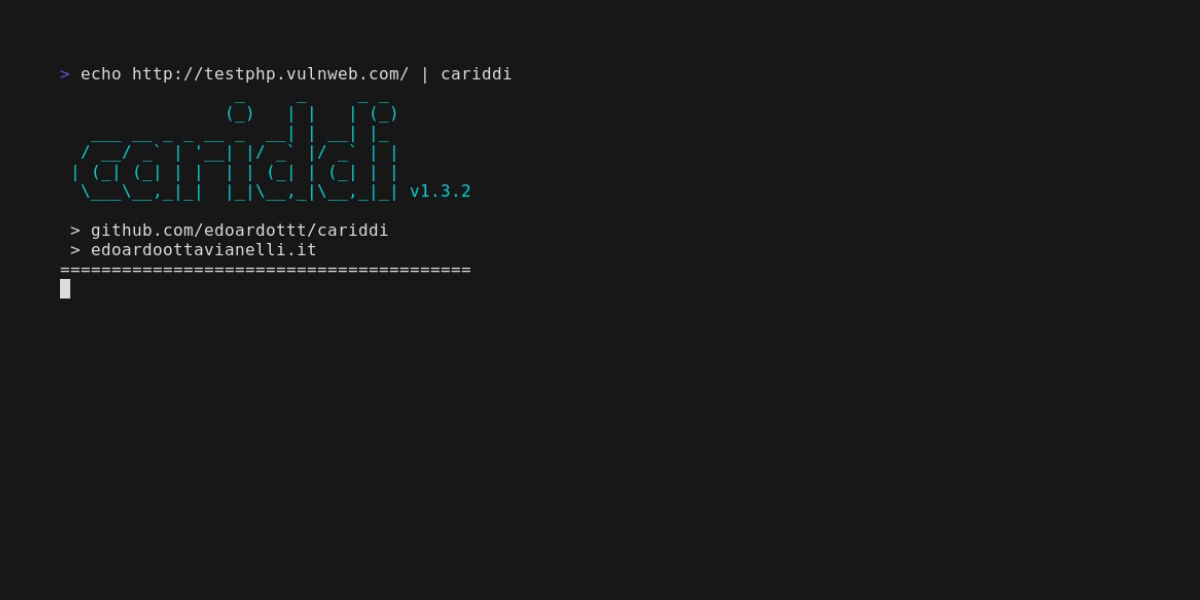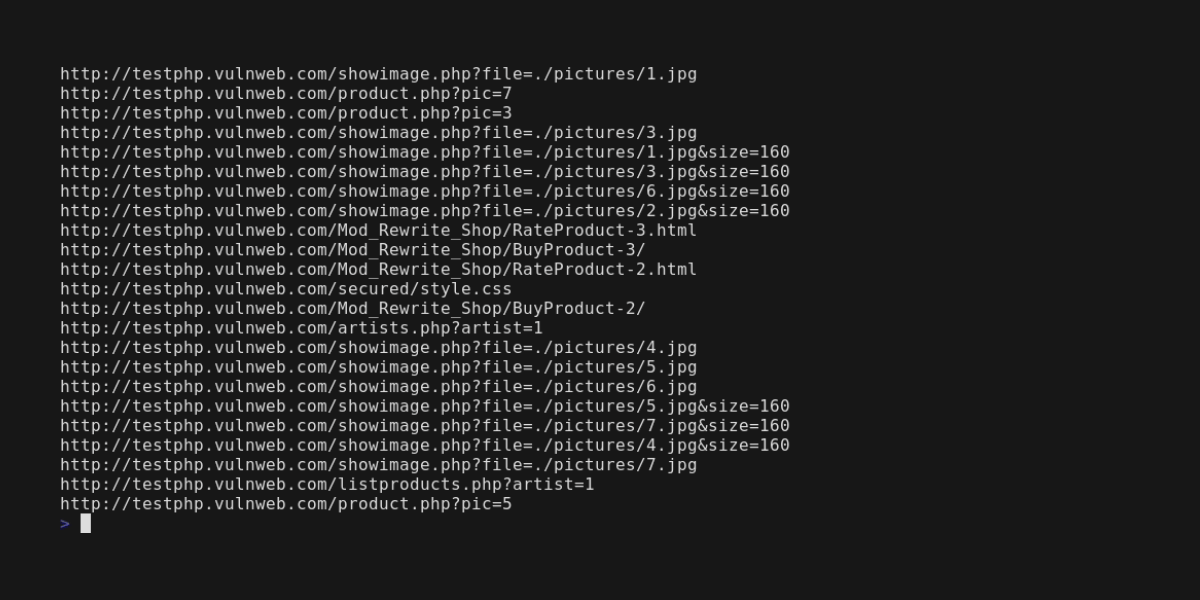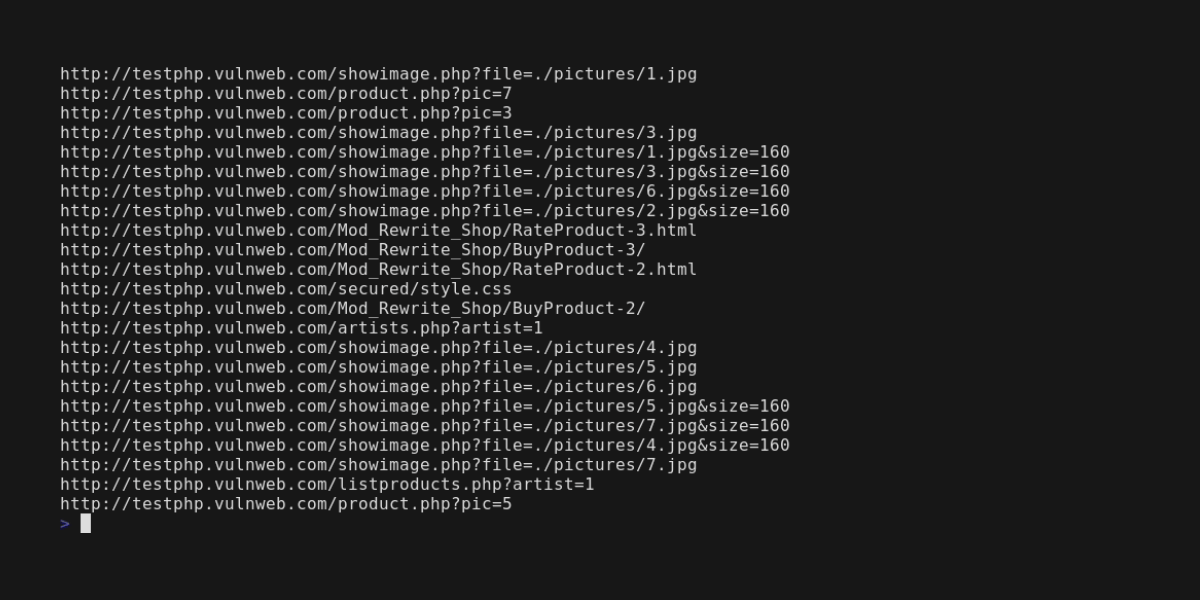 edoardottt/cariddi
Pegue uma lista de domínios, faça crawl de urls e escaneie por endpoints, segredos, chaves de API, extensões de arquivo, tokens e mais.








