
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit
 aqhmal/cve-2020-5902-scanner
Script automatizado para scanner F5 BIG-IP (CVE-2020-5902) usando hosts obtidos da API do Shodan.
 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 Varredura por 7kbstorm
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Bypass de Autenticação RCE
 filipi86/cve-2024-6387-vulnerability-checker
Este script Python verifica a vulnerabilidade CVE-2024-6387 em servidores OpenSSH. Ele suporta múltiplos endereços IP, URLs, faixas CIDR e portas. O…
 emrekybs/draculaos
Dracula OS é um sistema operacional Linux meticulosamente projetado para missões de OSINT (Inteligência de Fontes Abertas) e Cyber Intelligence.
 knowledge-wisdom-understanding/recon
Enumere um alvo com base nos resultados do Nmap
 aether-0/cve-2025-55575
Modelo de detecção de injeção SQL baseada em tempo para SMM Panel visando o parâmetro service_detail via solicitações POST elaboradas para…
 sleuthco/clawshield-public
Proxy de segurança para agentes de IA. Examina cada mensagem em busca de injeção de prompt, PII e segredos. Defesa em profundidade: proxy Go +…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Gerador de artefatos de detecção para FortiWeb CVE-2025-25257, explorando injeção SQL não autenticada para alcançar execução remota de código via…
 bashexplode/boko
Scanner de Sequestro de Aplicativos para macOS
 xaitax/cve-2024-23897
PoC e scanner para CVE-2024-23897 visando Jenkins <= 2.441 & LTS 2.426.2. Suporta alvos únicos, intervalos CIDR, leitura de arquivos e execução de…
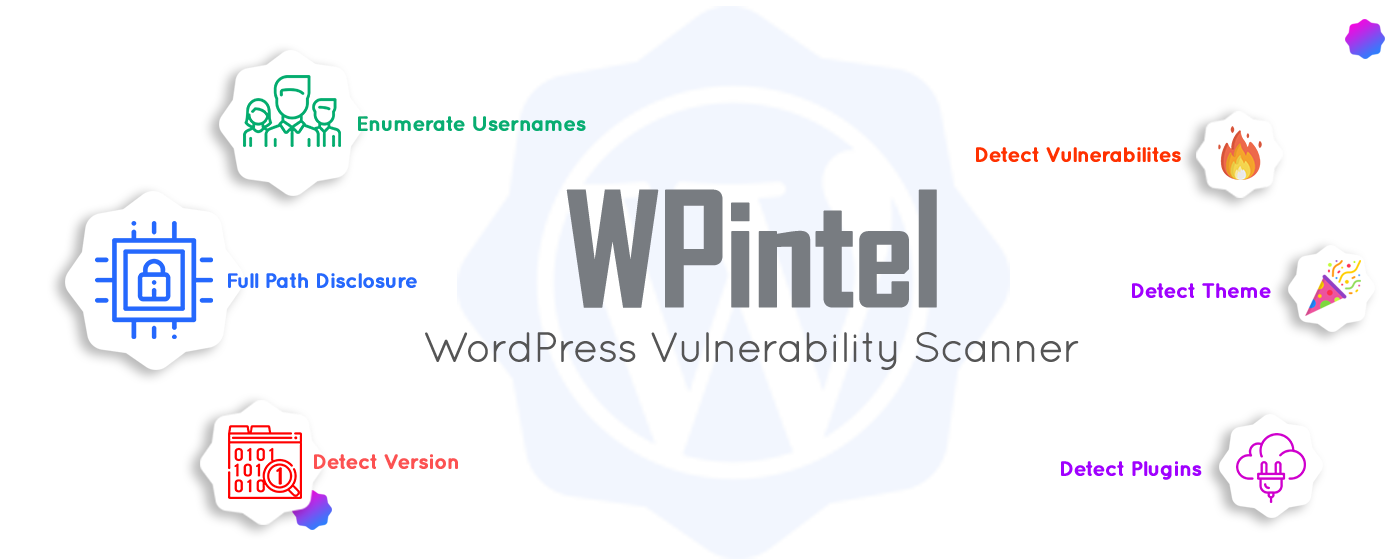 tuhinshubhra/wpintel
Extensão do Chrome projetada para varredura de vulnerabilidades e coleta de informações no WordPress!
 bsysop/servicenow
Verifica instâncias do ServiceNow em busca de configurações incorretas do plugin widget-simple-list que expõem dados via API, com suporte a URLs…
 ikotler/hackersh
Um shell de linha de comando e linguagem de script gratuito e de código aberto, projetado especialmente para testes de segurança.
 synacktiv/depfuzzer
Examina as dependências do projeto em busca de vulnerabilidades de confusão de dependências e verifica riscos de apropriação de e-mail dos…
 nicholasjackson/cnitch
Container Snitch verifica processos em execução no Docker Engine e alerta se algum estiver sendo executado como root
 malwaretech/rdgscanner
Um scanner de prova de conceito para verificar um servidor RDG Gateway quanto às vulnerabilidades CVE-2020-0609 e CVE-2020-0610.








