
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit

 six2dez/onelistforall
Gerador de wordlists curadas e categorizadas para fuzzing web, enumeração de diretórios e descoberta de subdomínios. Sincroniza automaticamente mais…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 O Primeiro Ambiente de Teste de Penetração para Windows em Chips Mac M
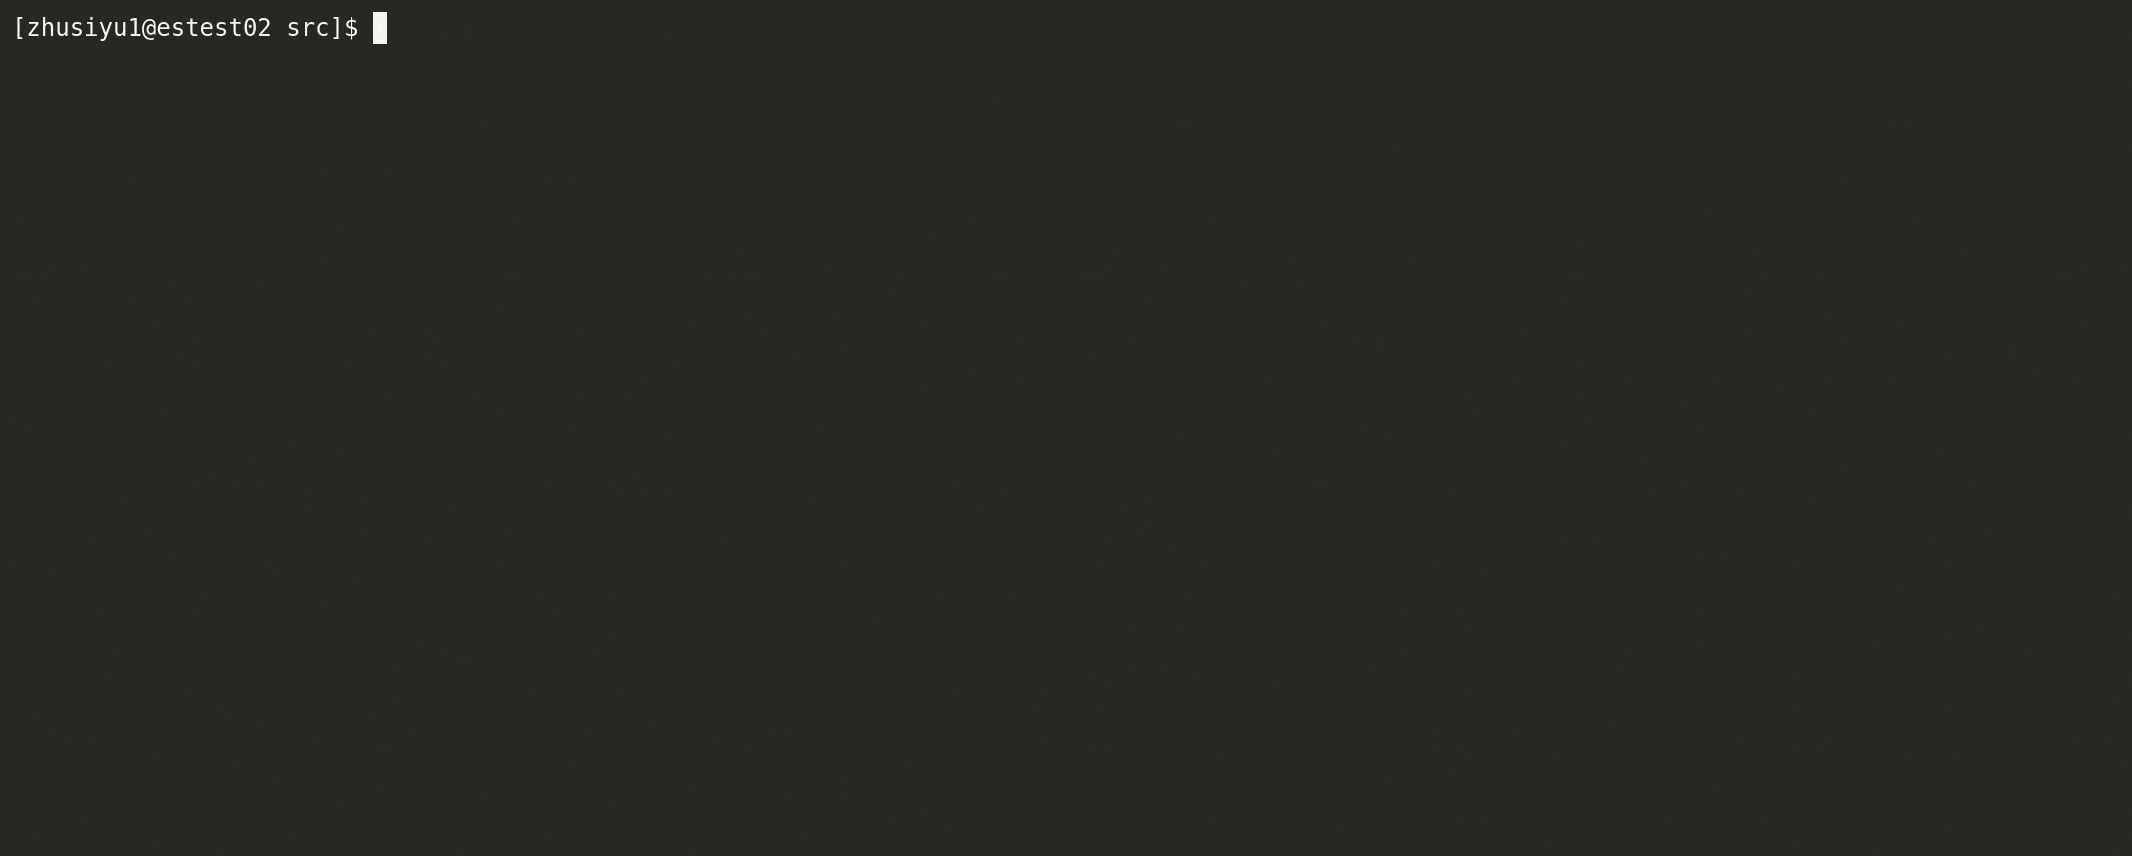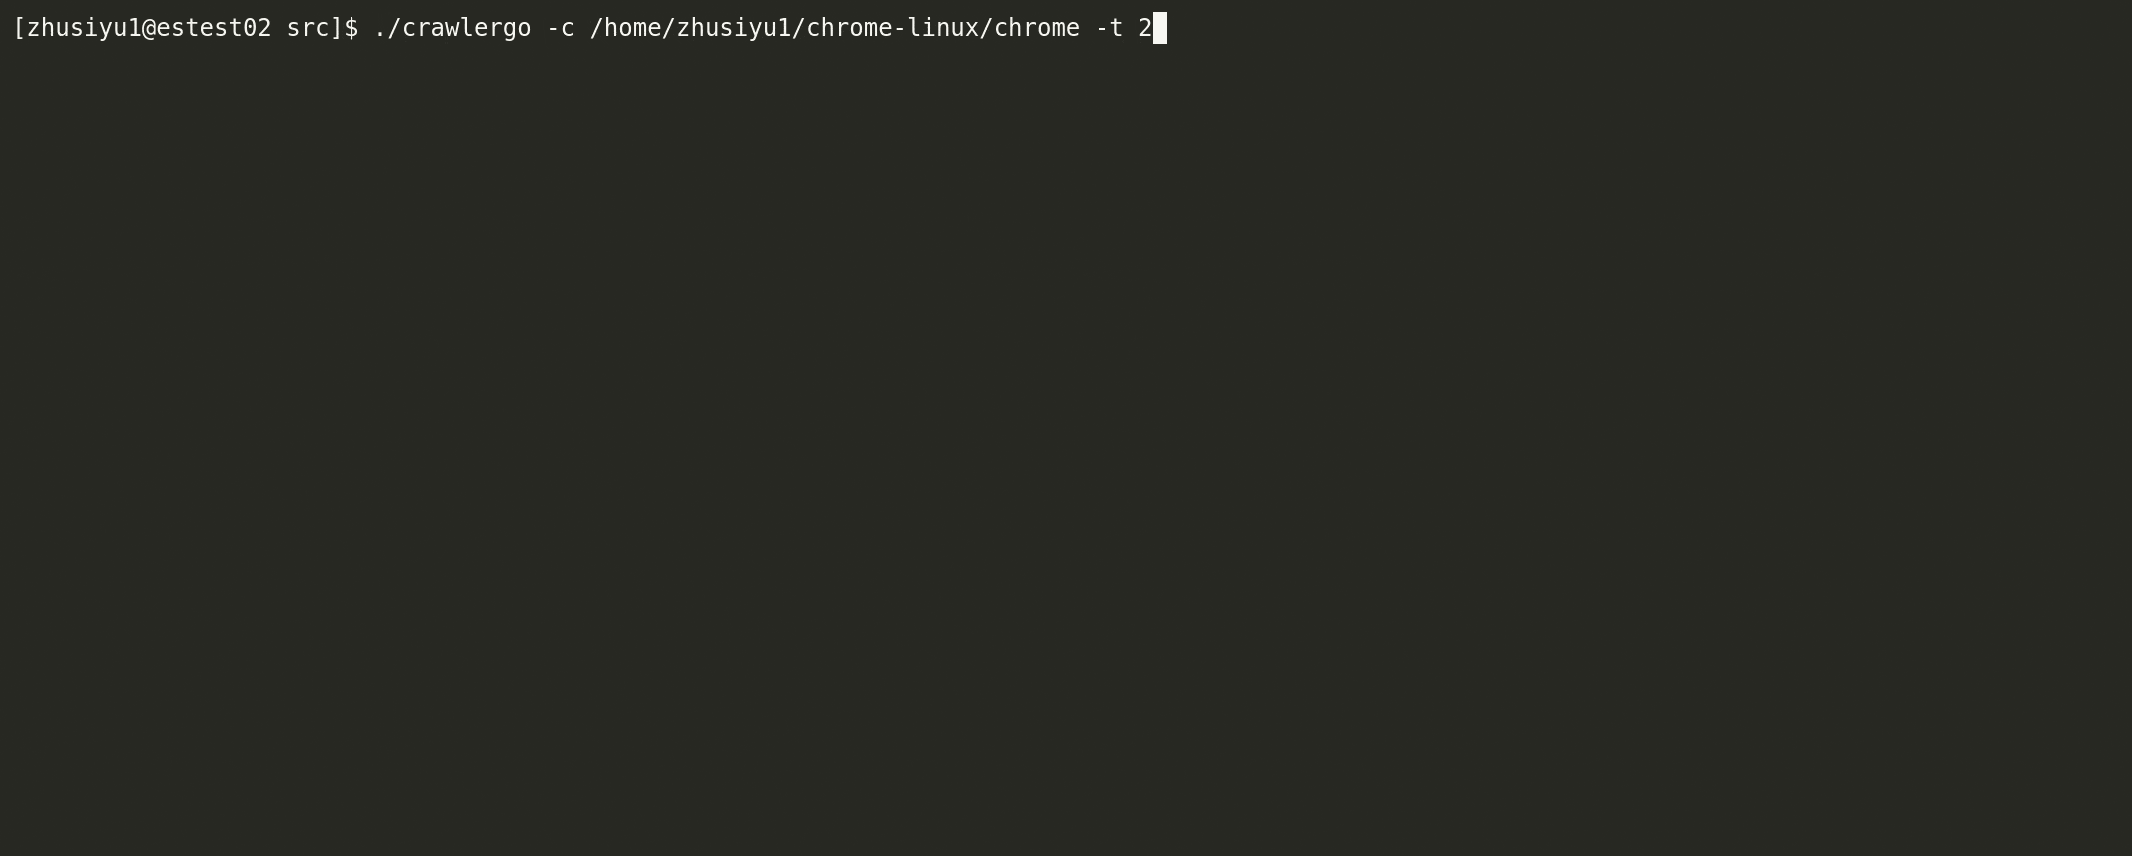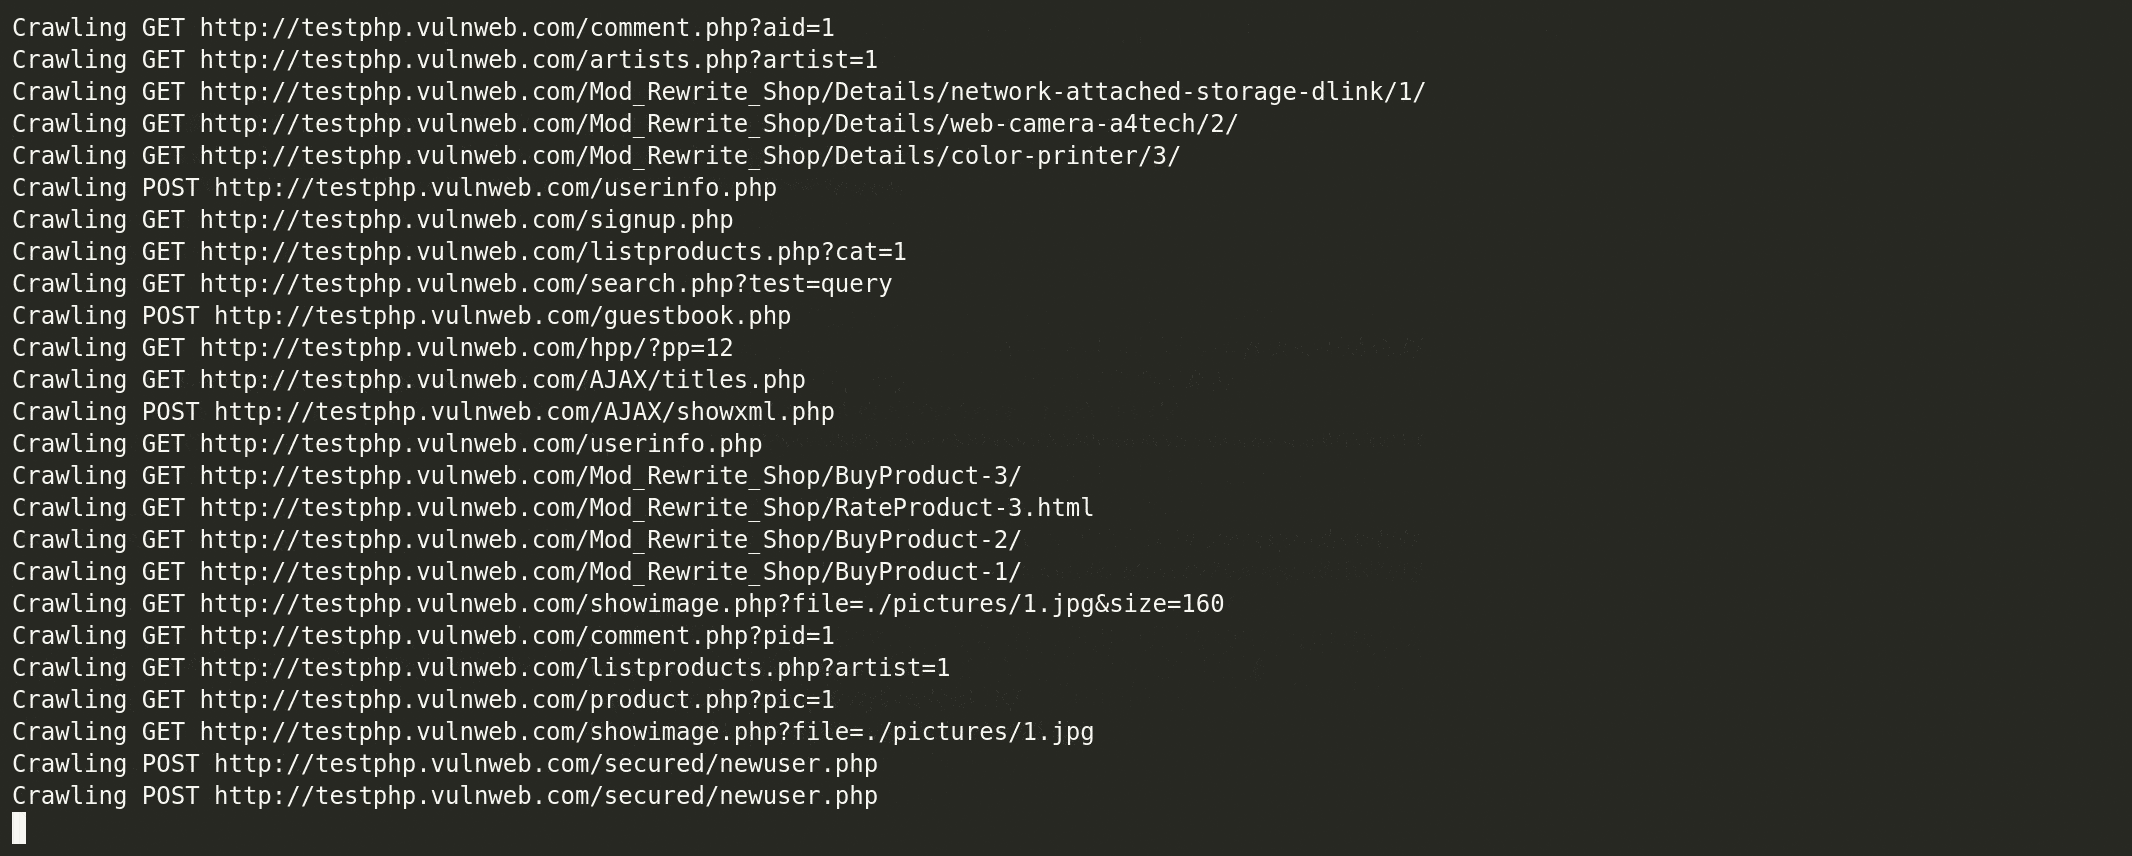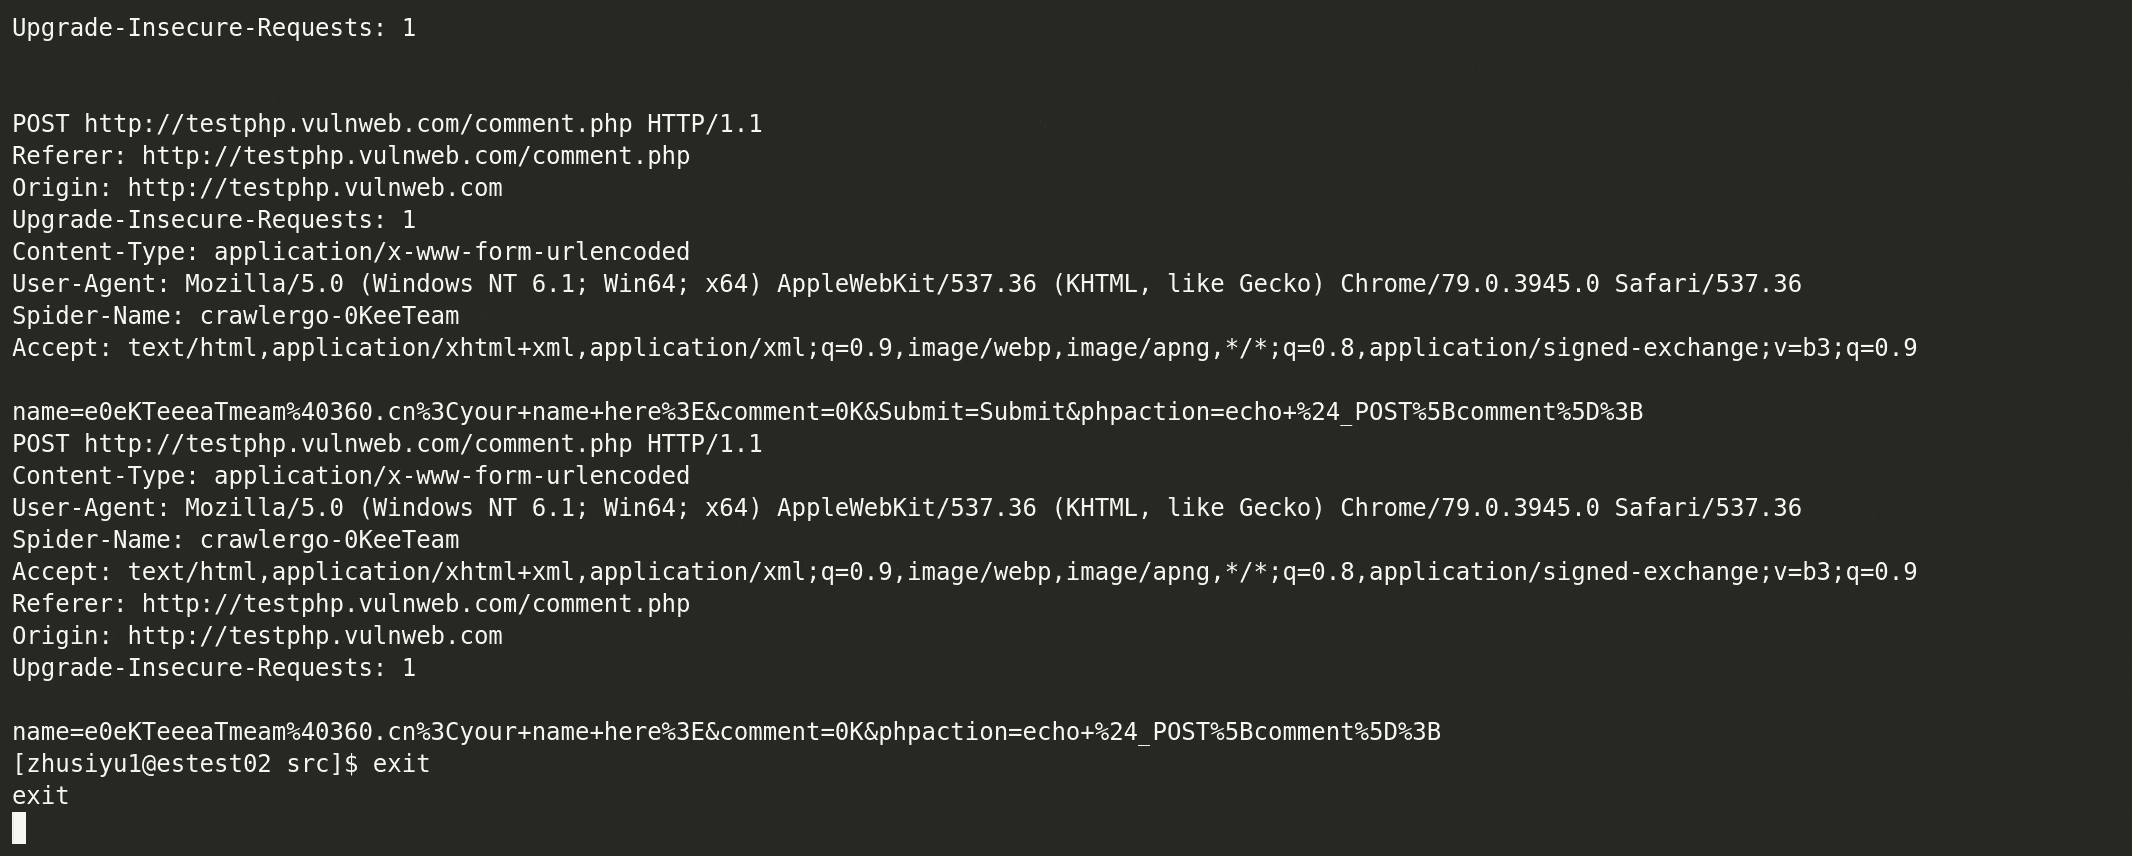 qianlitp/crawlergo
Um poderoso rastreador de navegador para scanners de vulnerabilidades web
 enjoiz/xxeinjector
Ferramenta para exploração automática de vulnerabilidade XXE usando métodos diretos e diferentes métodos out-of-band.
 altramayor/gatekeeper
O primeiro sistema de proteção DDoS de código aberto
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Ferramenta de automação de implantação de ambiente para Red/Blue team
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gerenciamento de Vulnerabilidades Usando ArcherySec.
 webpwnized/mutillidae
OWASP Mutillidae II é uma aplicação web gratuita e de código aberto, deliberadamente vulnerável, que serve como alvo para treinamento em segurança…
 freelabz/secator
secator - o canivete suíço do pentester
 trimstray/htrace.sh
Minha simples canivete suíço para solução de problemas e perfilamento http/https.
 ron190/jsql-injection
Ferramenta automatizada de detecção e exploração de injeção SQL para extrair informações de banco de dados de aplicações web, suportando múltiplas…
 0xsteph/pentest-ai-agents
Transforme o Claude Code no seu assistente de pesquisa de segurança ofensiva. Subagentes de IA especializados para testes de penetração autorizados,…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
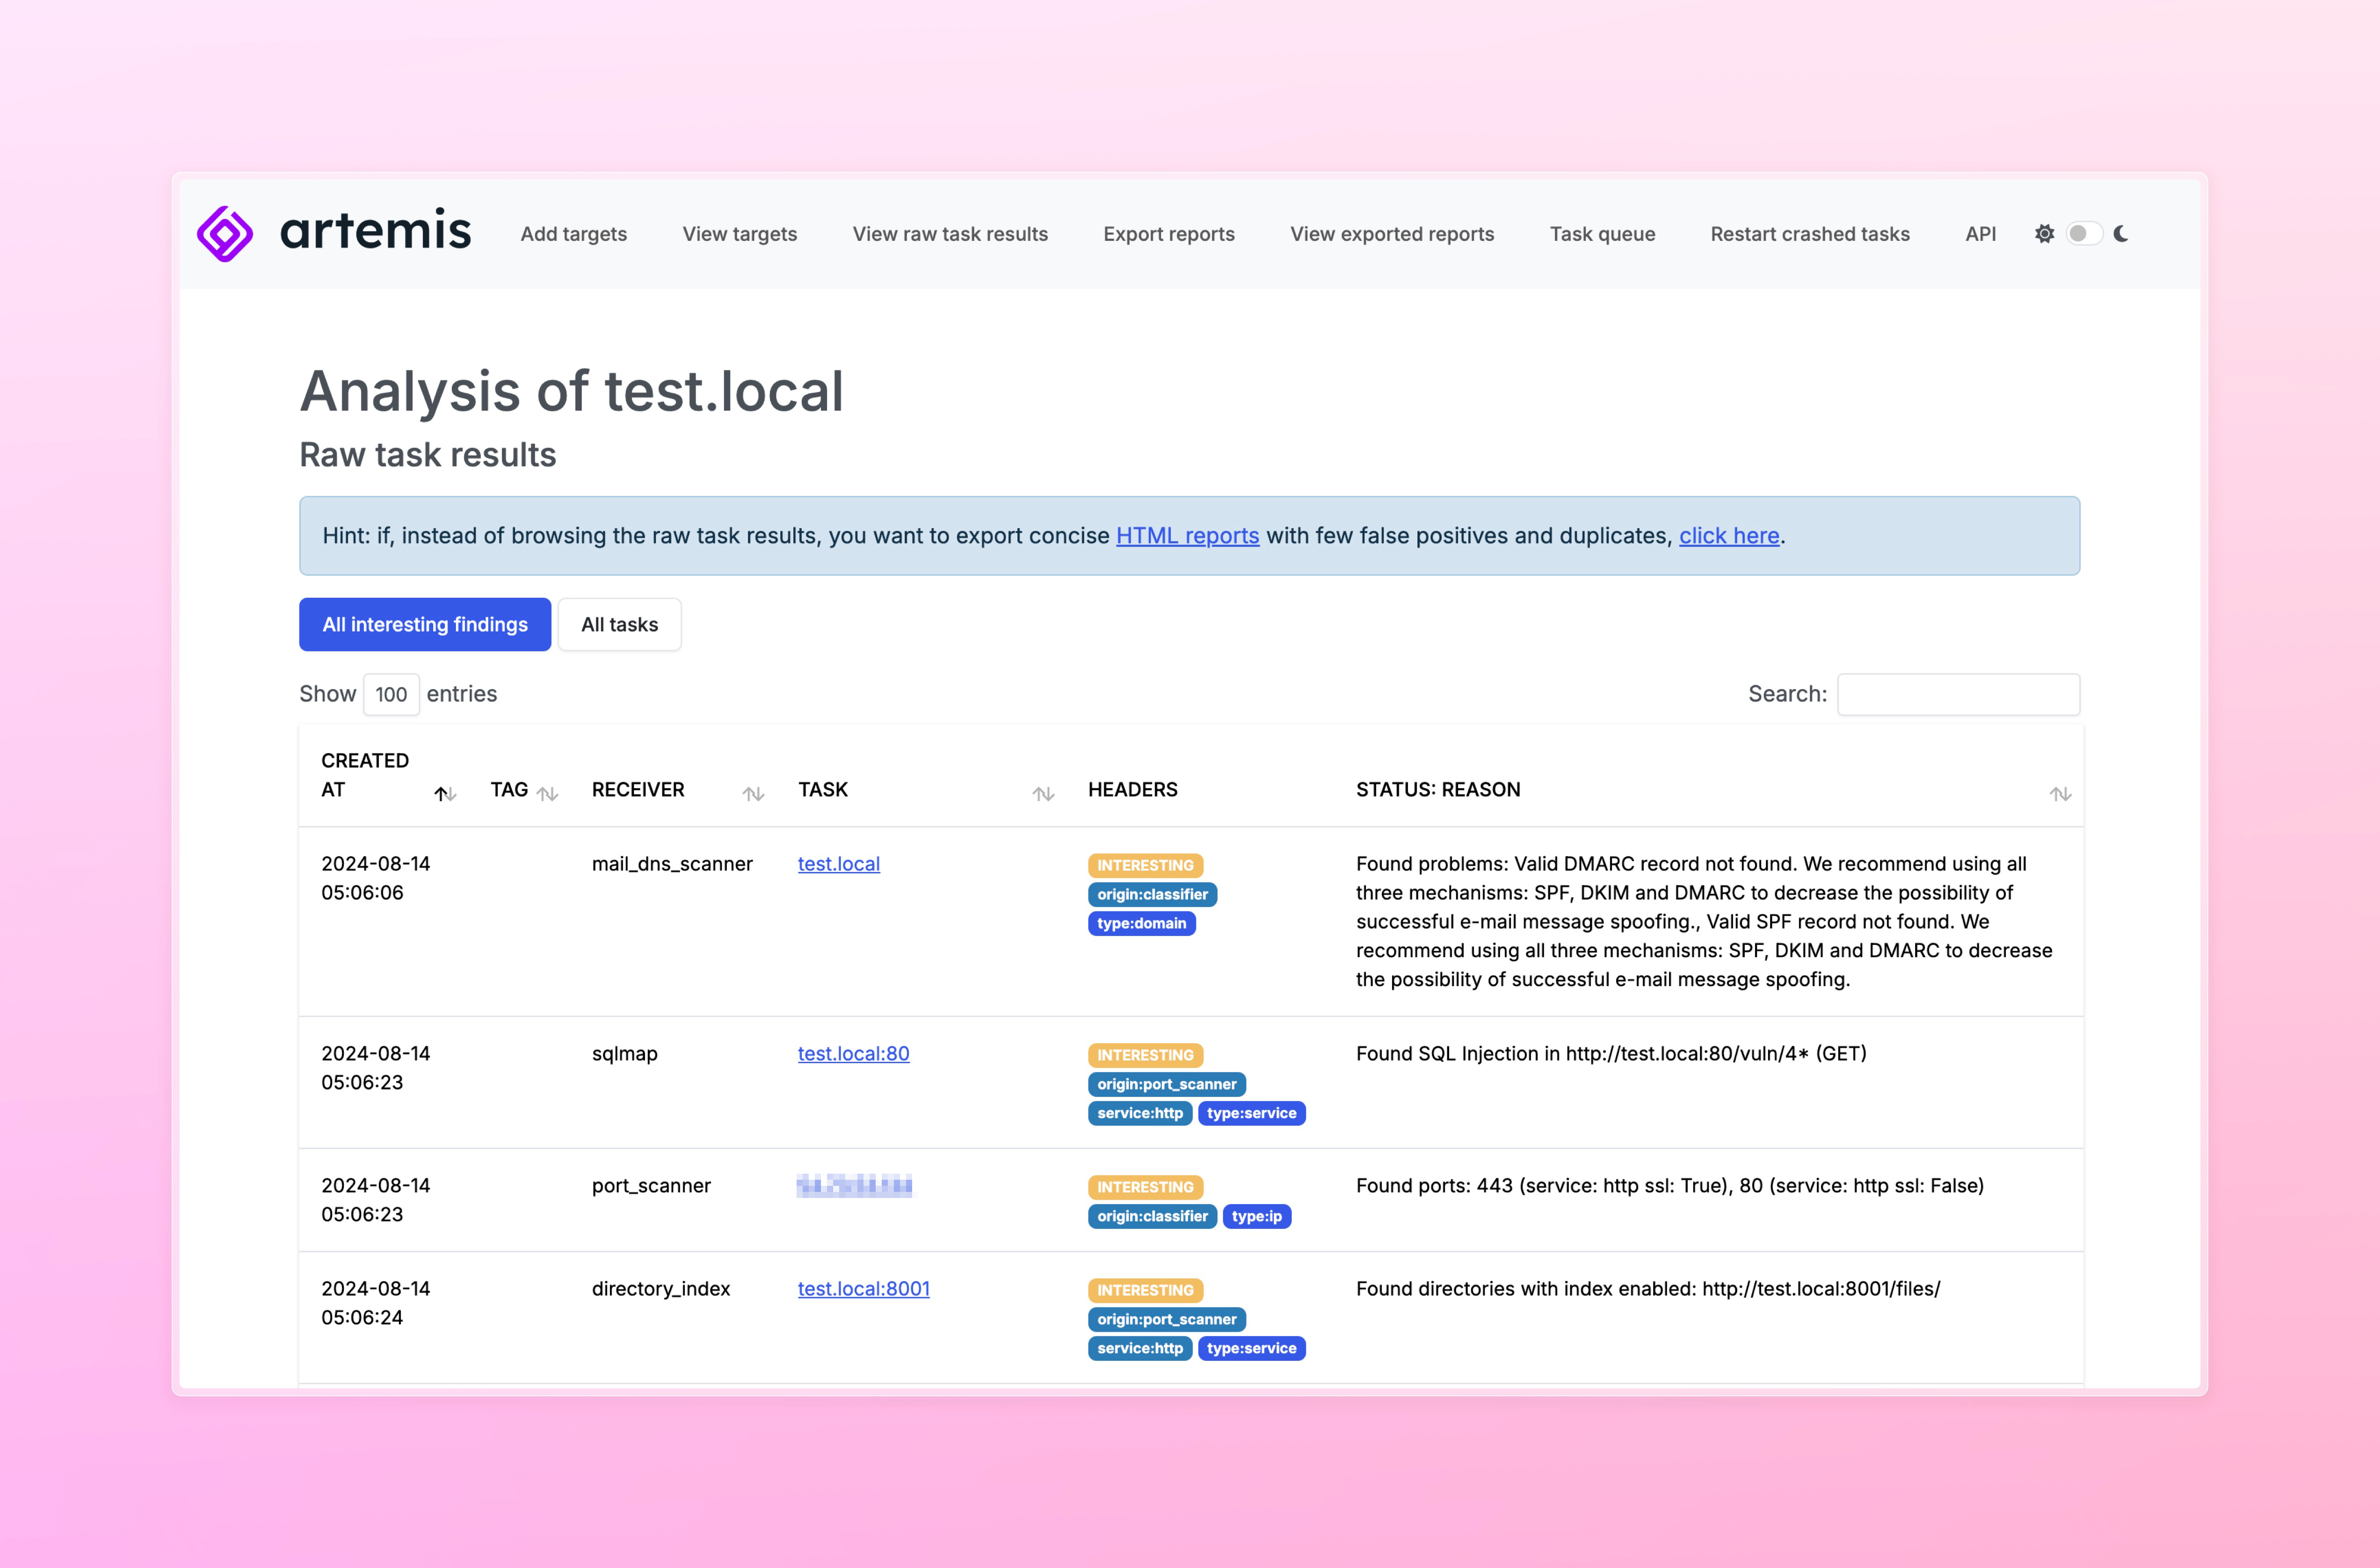 cert-polska/artemis
Um scanner de vulnerabilidades modular com capacidades de geração automática de relatórios.
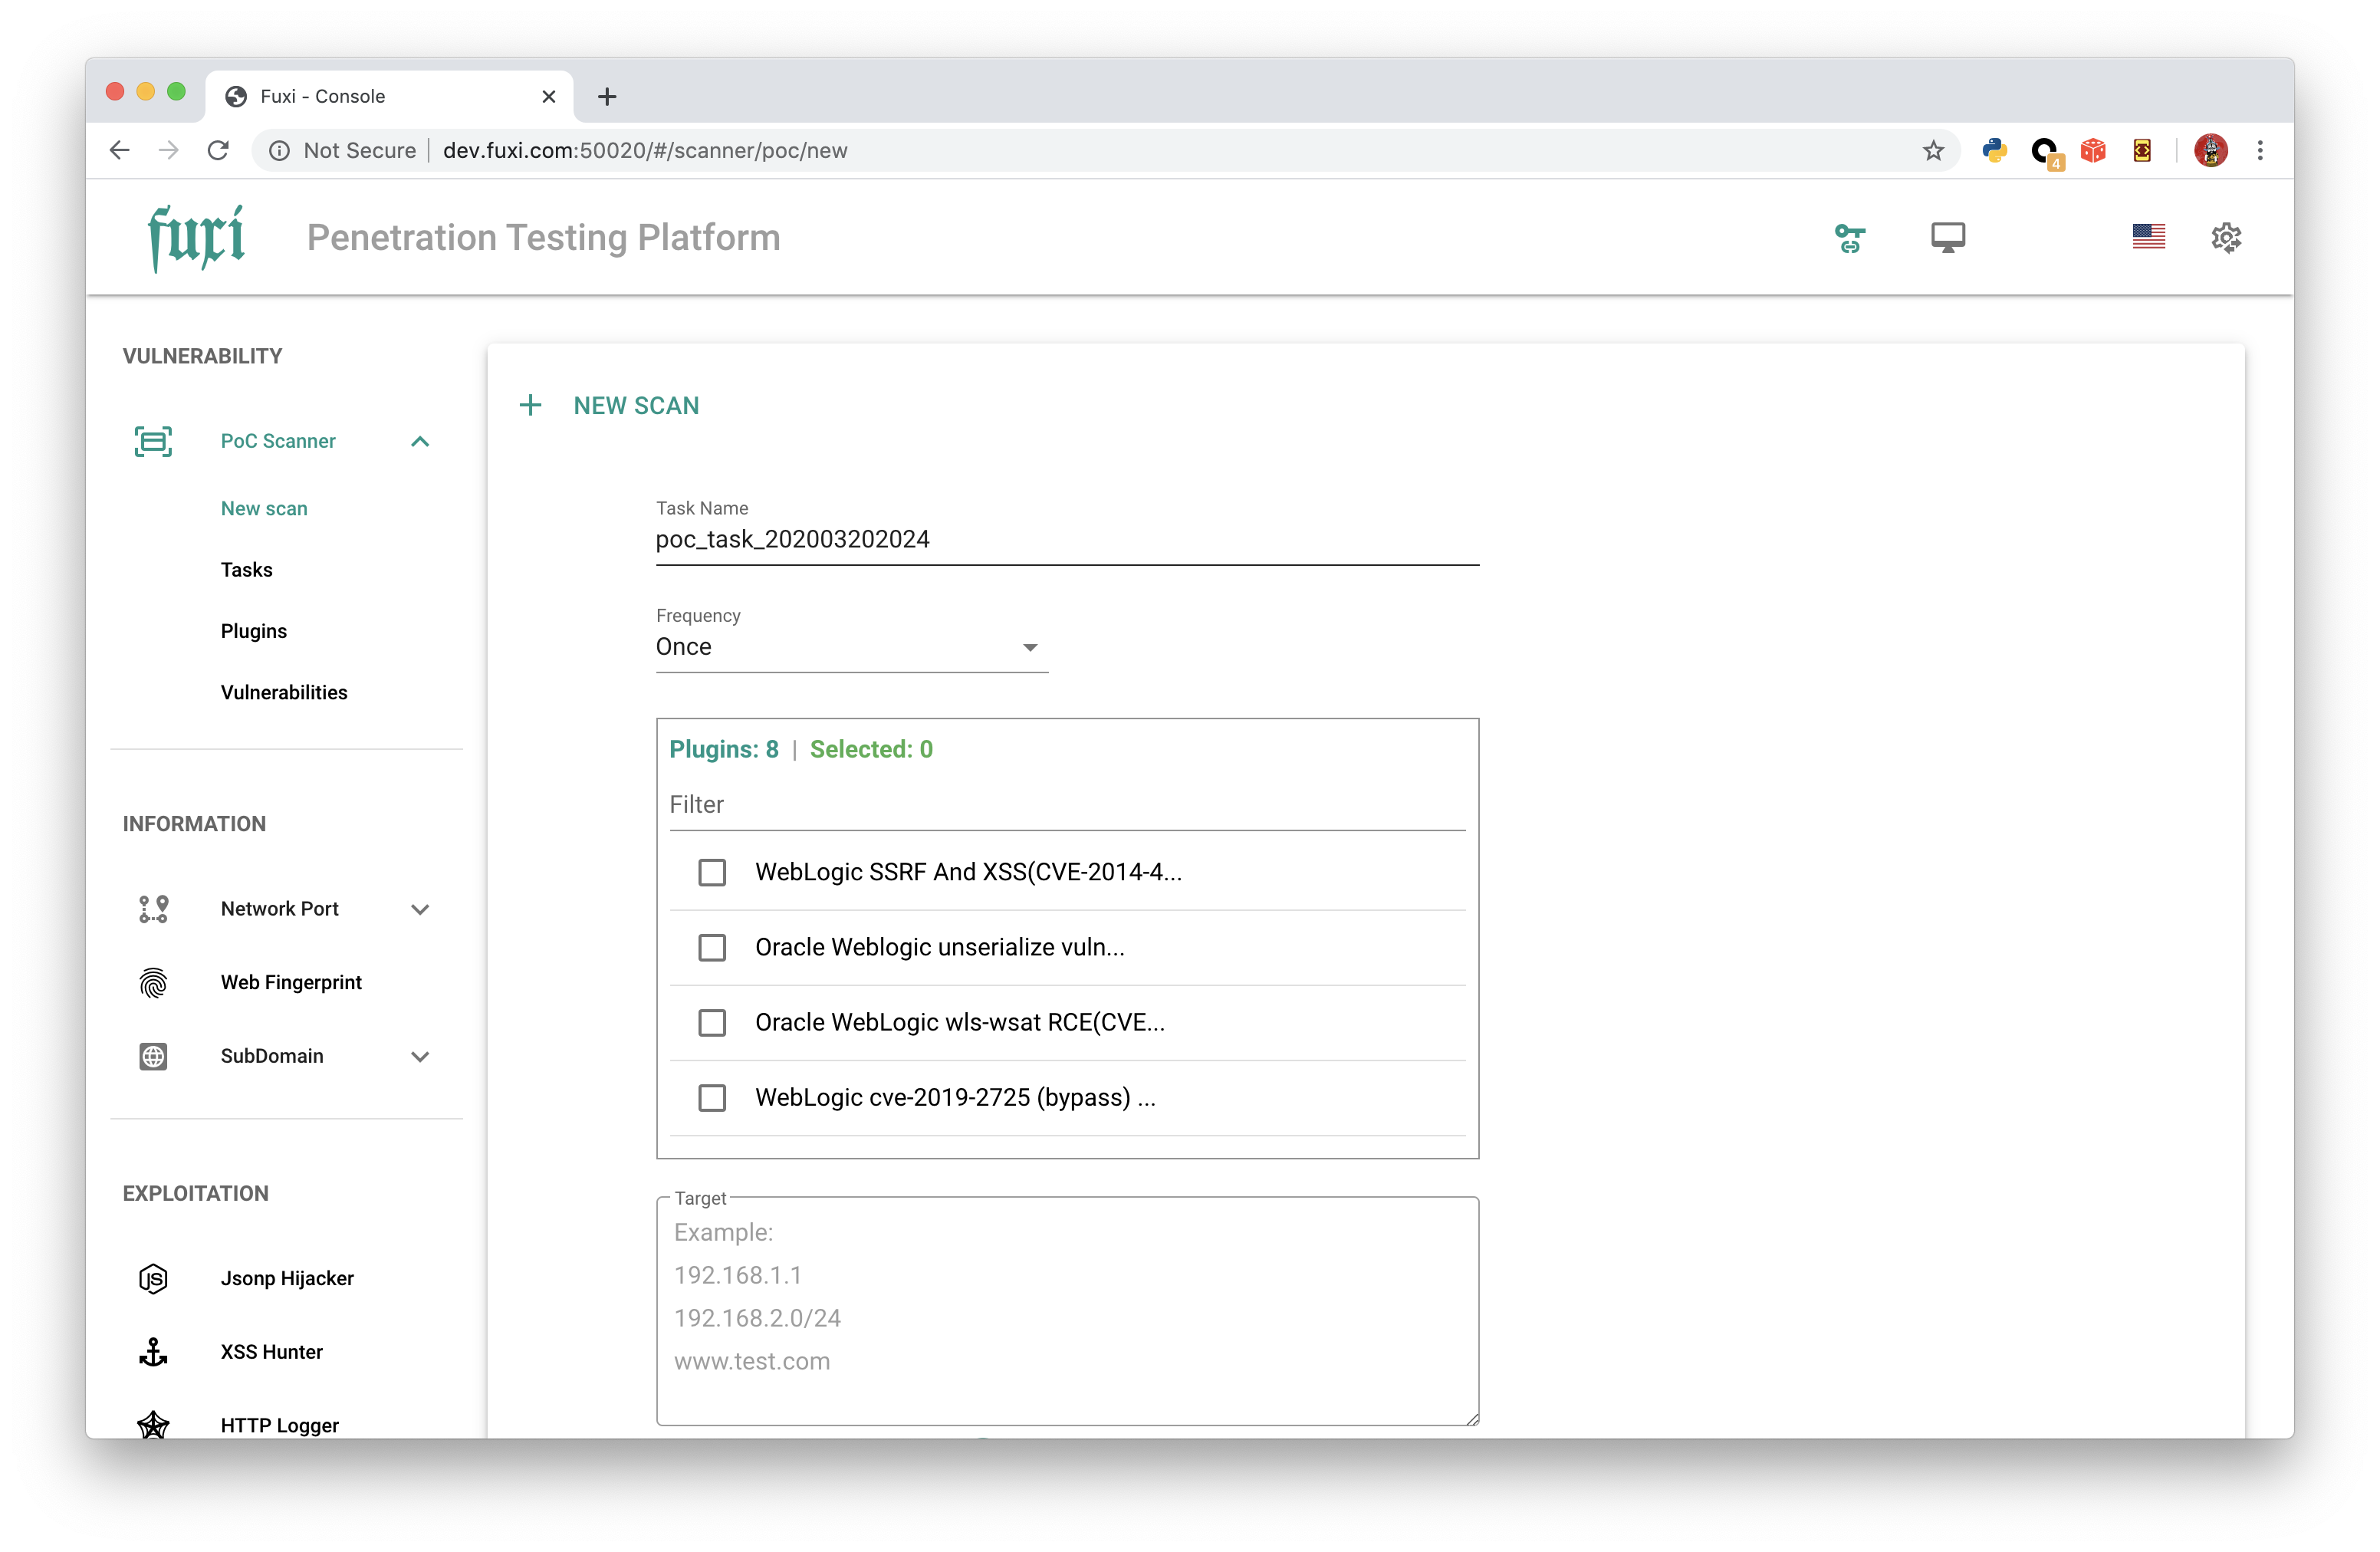 jeffzh3ng/fuxi
Plataforma de teste de penetração multiplataforma com suporte a Docker, interface baseada na web e API para varredura automatizada de…
 arthepsy/ssh-audit
Auditoria de servidor SSH (banner, troca de chaves, criptografia, mac, compressão, compatibilidade, segurança, etc)
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 irsdl/iis-shortname-scanner
última versão de scanners para a vulnerabilidade de divulgação de nomes curtos (8.3) do IIS








