
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit

 jas502n/st2-057
Exemplo de POC St2-057
 ncsa/ssh-auditor
A melhor maneira de escanear senhas SSH fracas na sua rede
 aniqfakhrul/cve-2026-54121
Certighost POC
 omergunal/hackerbot
Converse com o assistente hacker
 ionescu007/specucheck
Utilitário do Windows que consulta a API do kernel para relatar o status de mitigação de software e hardware contra vulnerabilidades de execução…
 accenture/vulfi
Plugin do IDA Pro para pesquisa baseada em consultas dentro do binário, útil principalmente para pesquisa de vulnerabilidades.
 rip1s/cve-2017-11882
O exploit CVE-2017-11882 aceita comandos/códigos com mais de 17k bytes no máximo.
 phith0n/zkar
Analisador de protocolo de serialização Java baseado em Go que analisa, despeja e gera payloads de desserialização com suporte para gadgets ysoserial…
 mazen160/shennina
Automatizando a Exploração de Hosts com IA
 zeronetworks/bluehound
BlueHound - identificar com precisão os problemas de segurança que realmente importam
 jas502n/cve-2019-13272
Linux 4.10 < 5.1.17 PTRACE_TRACEME root local
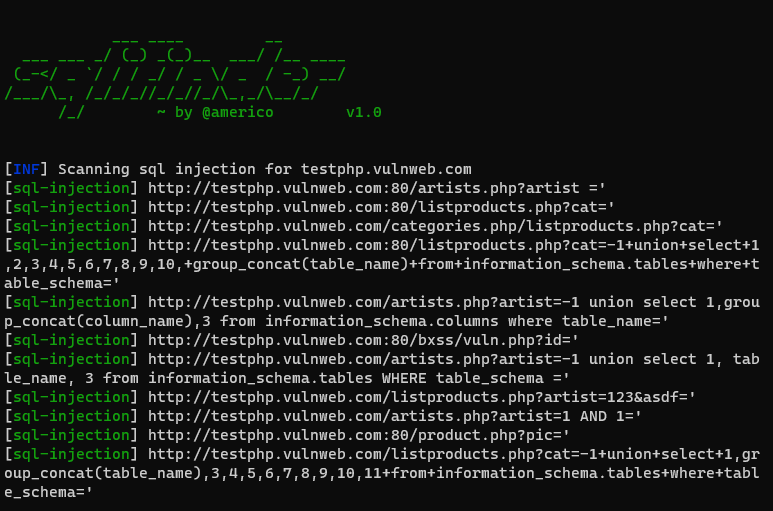 americo/sqlifinder
Scanner de Vulnerabilidade de Injeção SQL feito com Python
 owasp/secure-headers-project
Base de conhecimento e validador OWASP para cabeçalhos de segurança HTTP de resposta, fornecendo recomendações, estatísticas e verificações…
 klezvirus/vortex
Kit de Ferramentas de Reconhecimento, Teste, Enumeração e Exploração Geral de VPN
 rub-nds/ws-attacker
WS-Attacker é um framework modular para testes de penetração em serviços web. É desenvolvido pela Cátedra de Segurança de Redes e Dados, Universidade…
 mseclab/pyjfuzz
PyJFuzz - Fuzzer JSON em Python
 numencyber/vulnerability_poc
Coleção de exploits de prova de conceito e análises técnicas de CVEs de alto impacto, cobrindo corrupção de memória em navegadores, RCE via TCP/IP e…
 jhftss/poc
Uma coleção pública de PoCs & Exploits para as vulnerabilidades que descobri








