
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit

 nccgroup/burpsuitehttpsmuggler
Uma extensão do Burp Suite para ajudar pentesters a contornar WAFs ou testar sua eficácia usando uma série de técnicas.
 ucsb-seclab/difuze
Fuzzer para Drivers do Kernel Linux
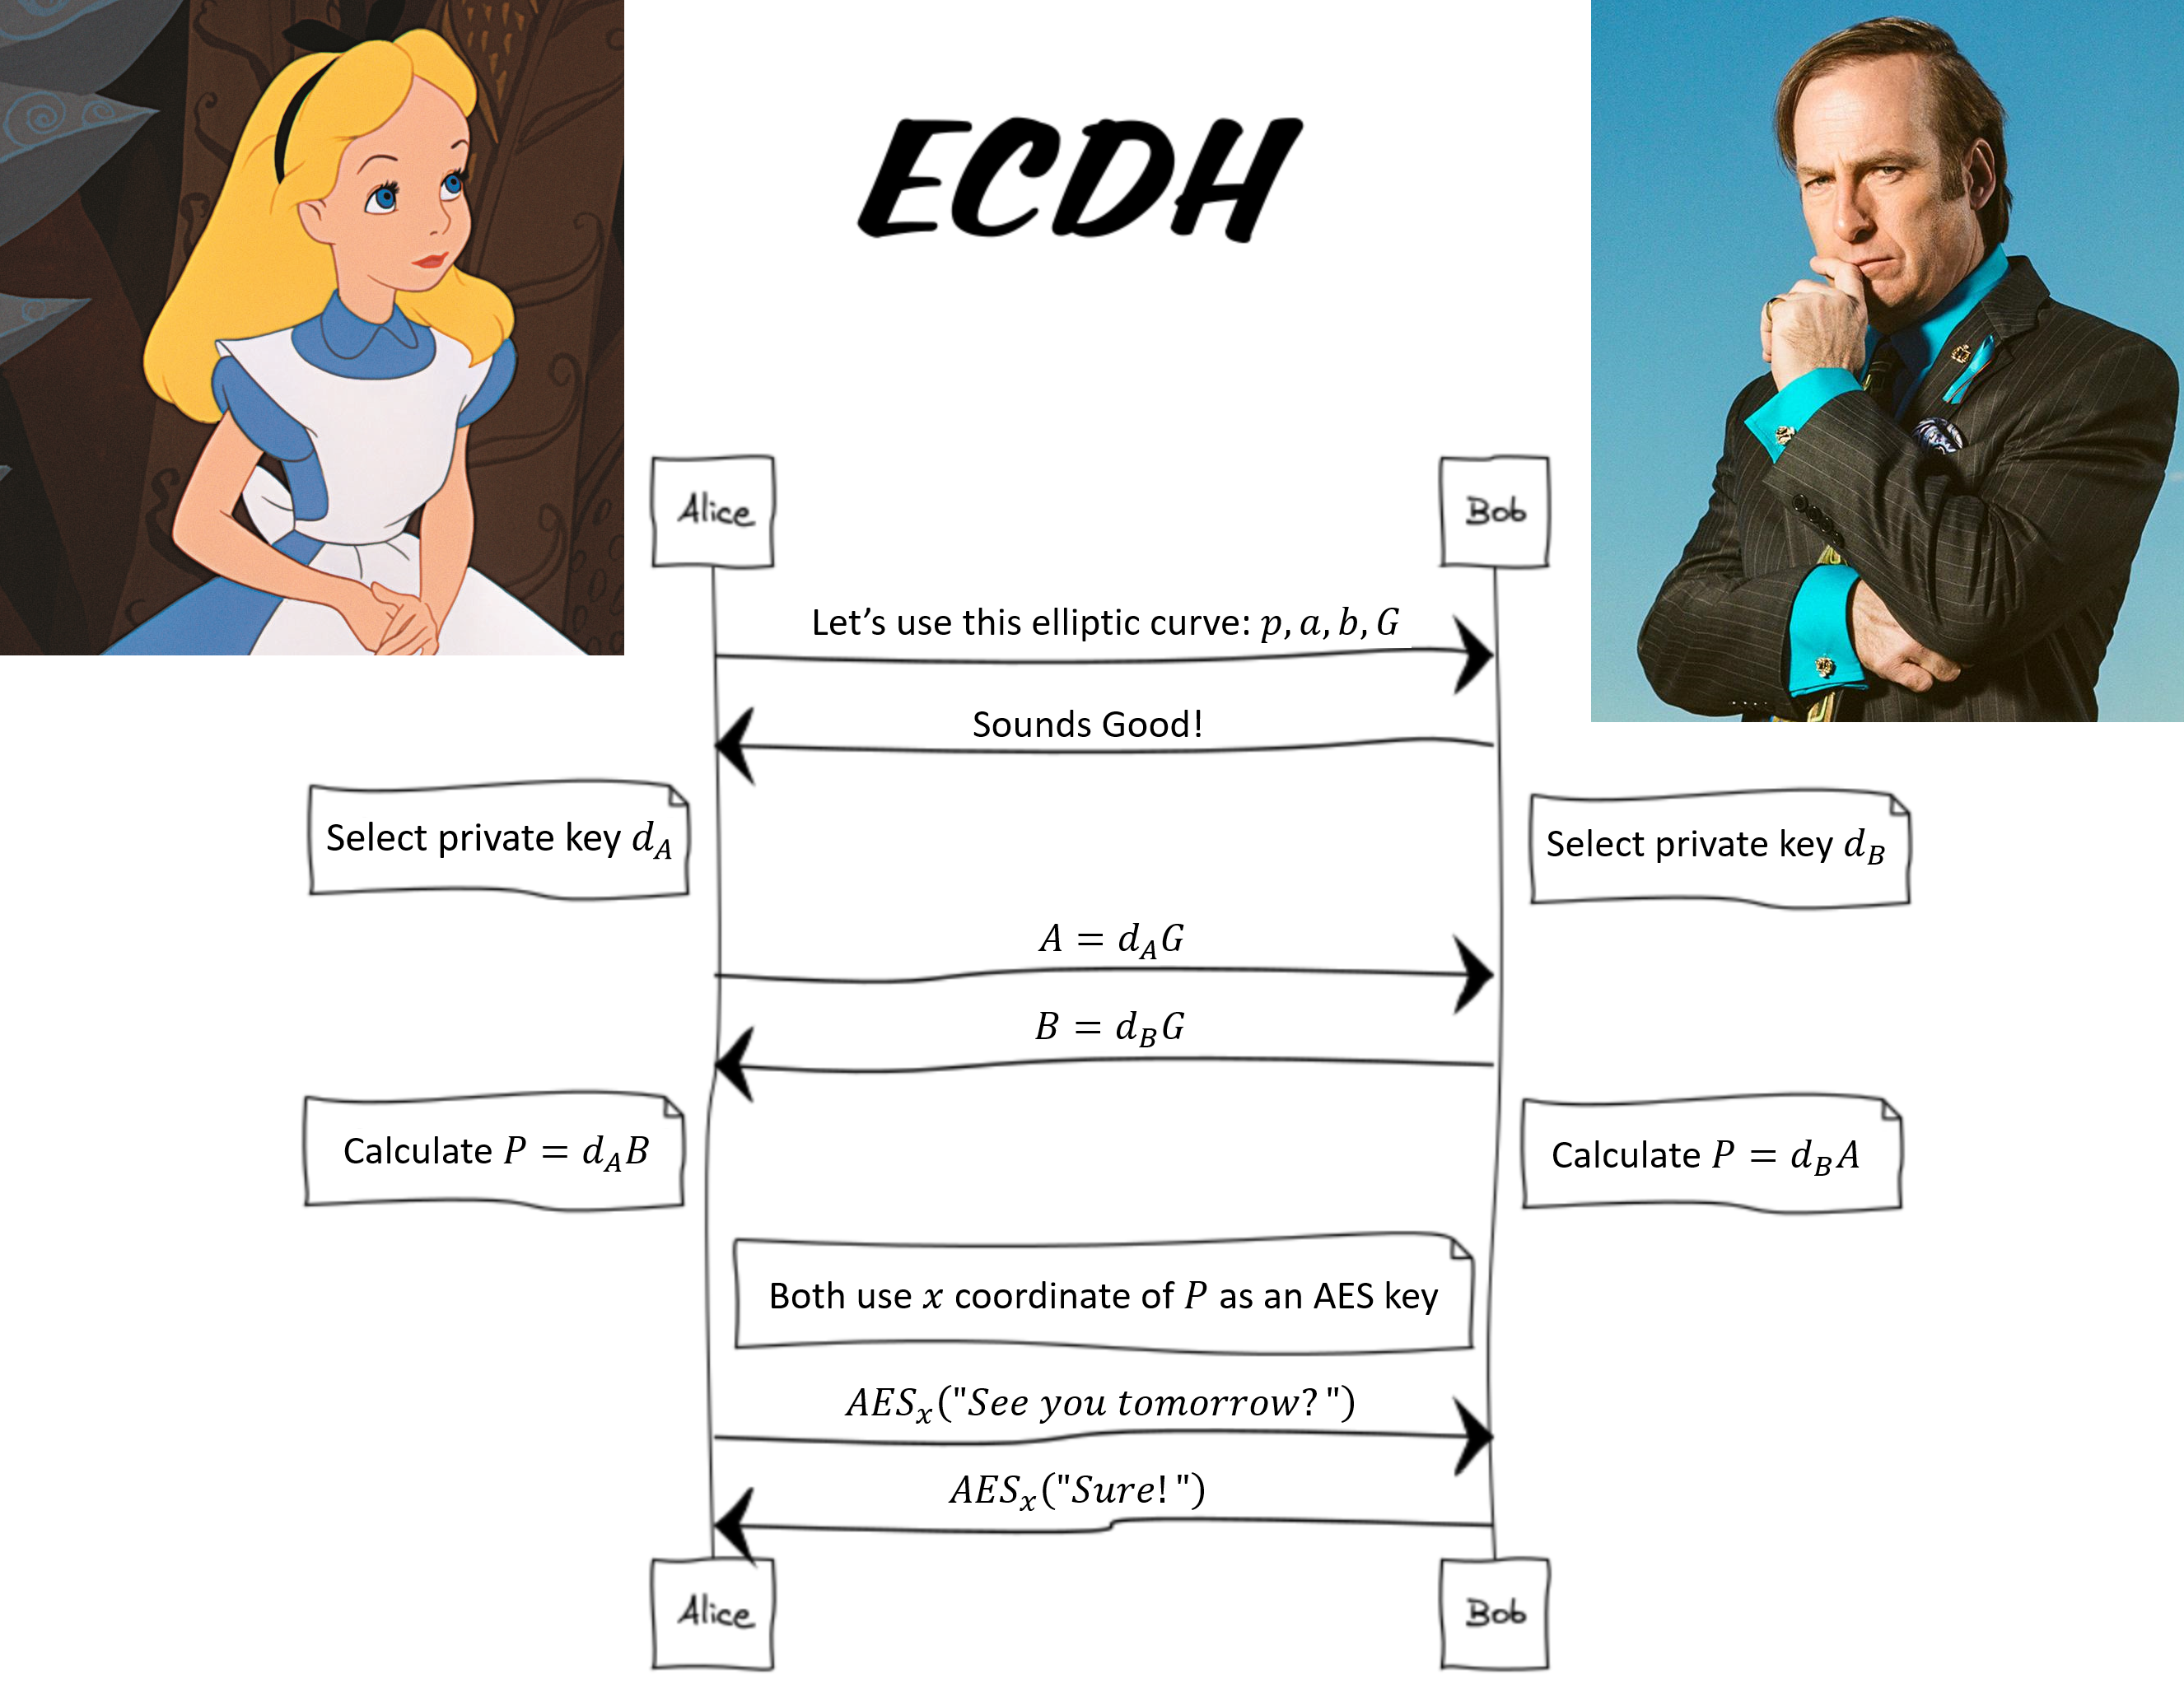 elikaski/ecc_attacks
Ataques conhecidos em Criptografia de Curva Elíptica
 sqlmapproject/testenv
Uma coleção de páginas web vulneráveis a falhas de injeção SQL
 briskets/cve-2021-3493
Ubuntu OverlayFS Escalada de Privilégio Local
 zer0condition/reversekit
x64 Ferramenta Dinâmica de Engenharia Reversa
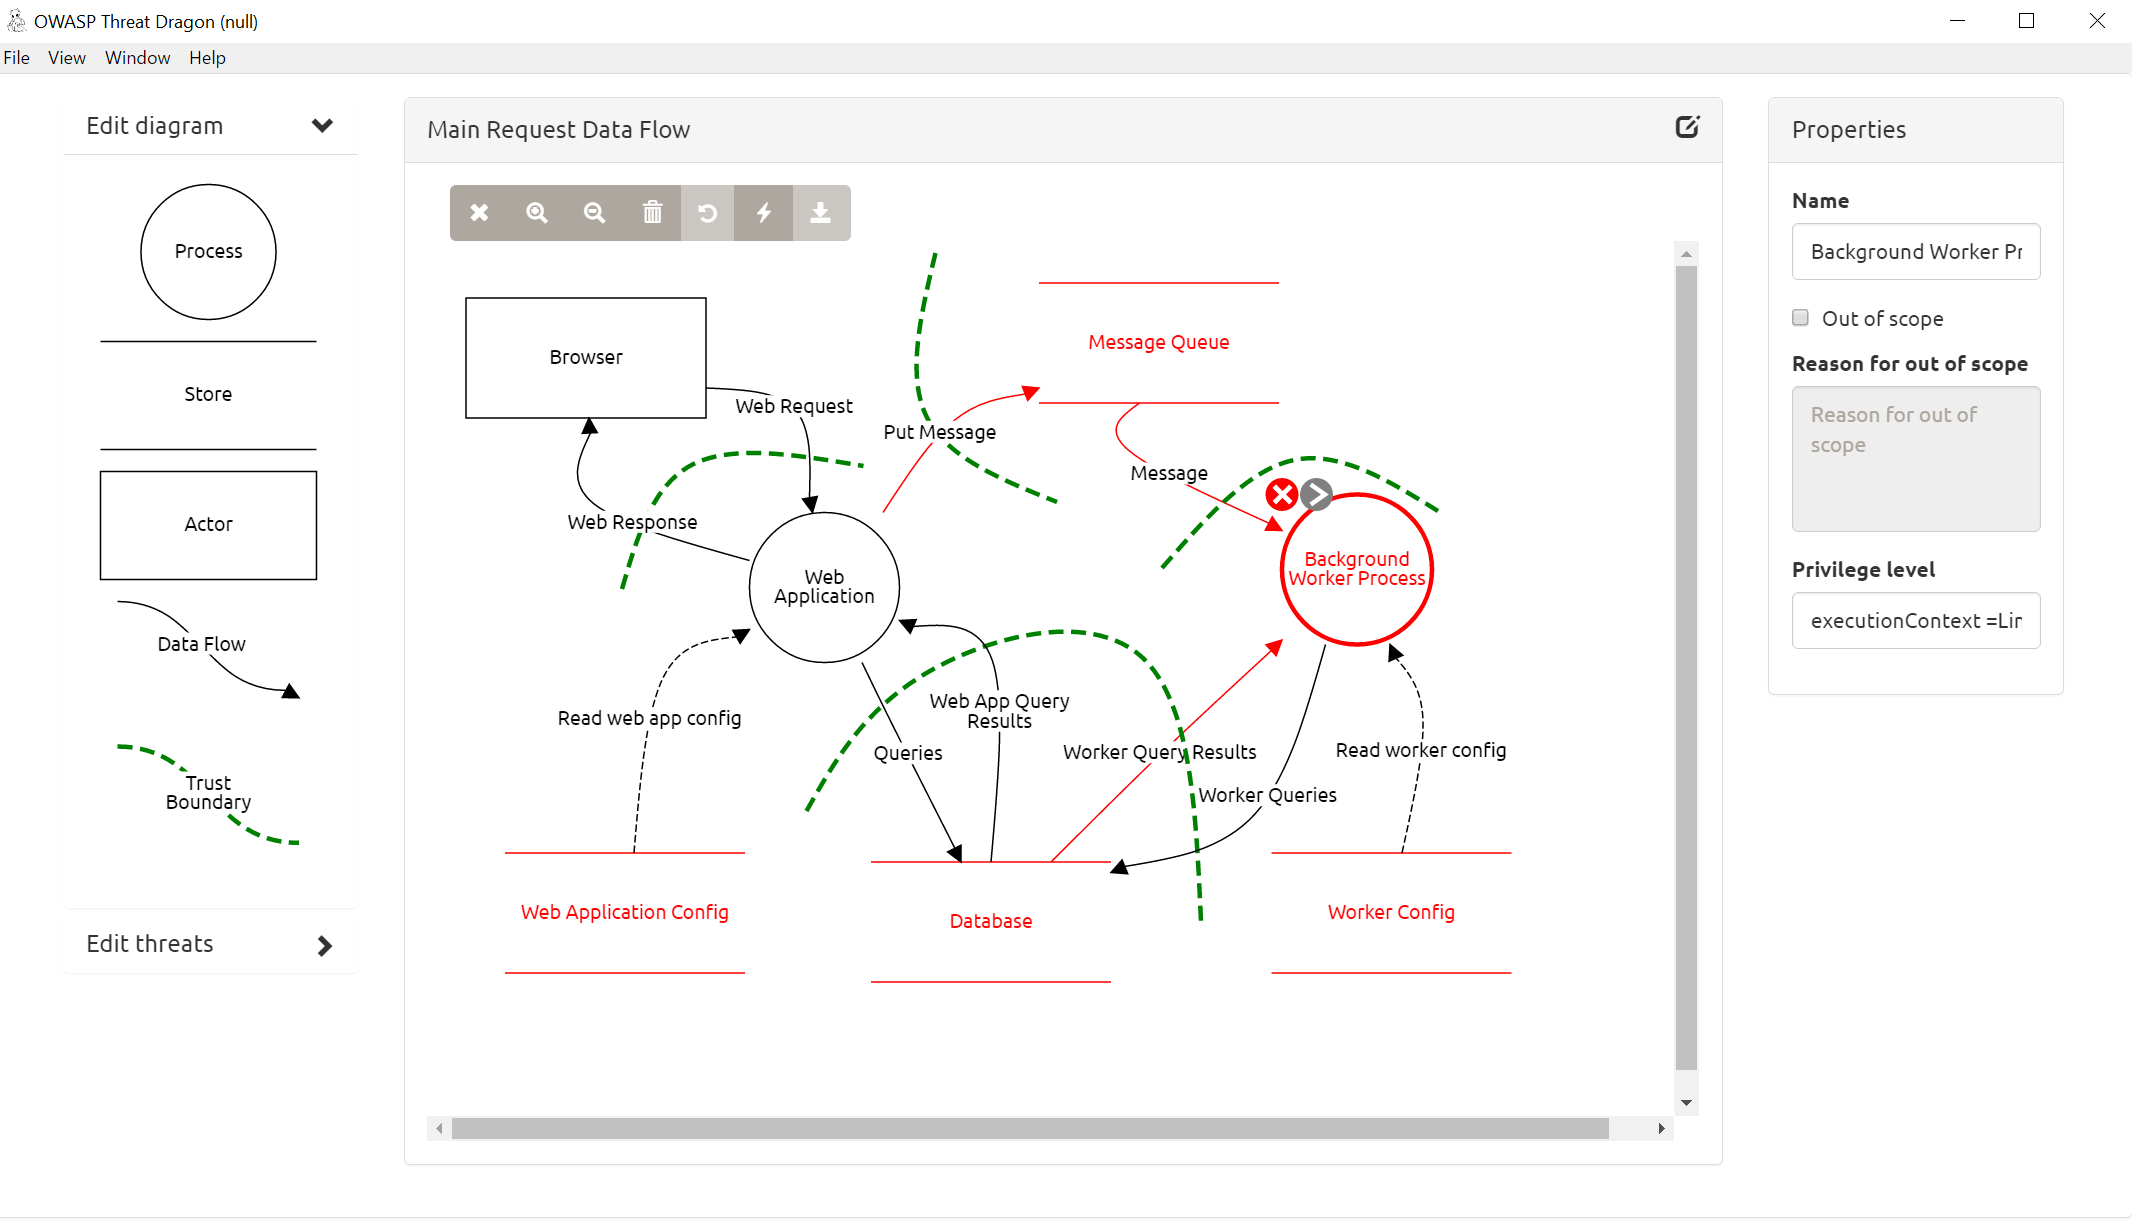 mike-goodwin/owasp-threat-dragon-desktop
Uma variante de desktop instalável do OWASP Threat Dragon
 nickstadb/barmie
Ferramenta de enumeração e ataque Java RMI.
 punk-security/smbeagle
SMBeagle - Ferramenta de auditoria de compartilhamento de arquivos.
 y4er/weblogic-shiro-shell
Exploração de vulnerabilidade de desserialização do Shiro rememberMe usando CVE-2020-2883 no WebLogic, registro com um clique de shell de memória via…
 doyensec/regexploit
Encontre expressões regulares vulneráveis a ReDoS (Ataque de Negação de Serviço por Expressão Regular)
 al1ex/linuxeelvation
Escalonamento de privilégios no Linux (atualização contínua)
 tothi/pwn-hisilicon-dvr
Prova de conceito de exploit e divulgação de vulnerabilidades para dispositivos DVR/NVR HiSilicon hi3520d. Demonstra RCE via interface web,…
 orleven/tentacle
Tentacle é um framework de verificação de vulnerabilidade e exploração POC. Ele suporta extensão livre de exploits e usa scripts POC. Suporta…
 star-sg/cve
Uma coleção de scripts de prova de conceito (proof-of-concept) escritos pela equipe do STAR Labs para diversas CVEs que eles descobriram ou…
 elc0mpa/aws-doctor
Poderosa CLI de código aberto para auditar segurança, custos e melhores práticas na AWS. 🩺 ☁️
 bonfee/cve-2022-0995
Exploit CVE-2022-0995
 soulghost/iblessing
iblessing é um kit de ferramentas de exploração de segurança iOS, que inclui principalmente coleta de informações de aplicativos, análise estática e…








