
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit

 zgzhang/cve-2024-6387-poc
uma condição de disputa no manipulador de sinal do servidor OpenSSH (sshd)
 safebreach-labs/cve-2024-49113
LdapNightmare é uma ferramenta PoC que testa um Windows Server vulnerável contra CVE-2024-49113
 pwn0sec/pwnxss
PwnXSS: Scanner e exploit de vulnerabilidade (XSS)
 whgojp/javaseclab
Laboratório abrangente de vulnerabilidades Java com código vulnerável e corrigido, cenários de ataque, notas de auditoria de source/sink e orientação…
 zeze-zeze/ioctlance
Uma ferramenta usada para caçar vulnerabilidades em drivers WDM x64
 allfro/sploitego
Maltego Penetration Testing Transforms
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
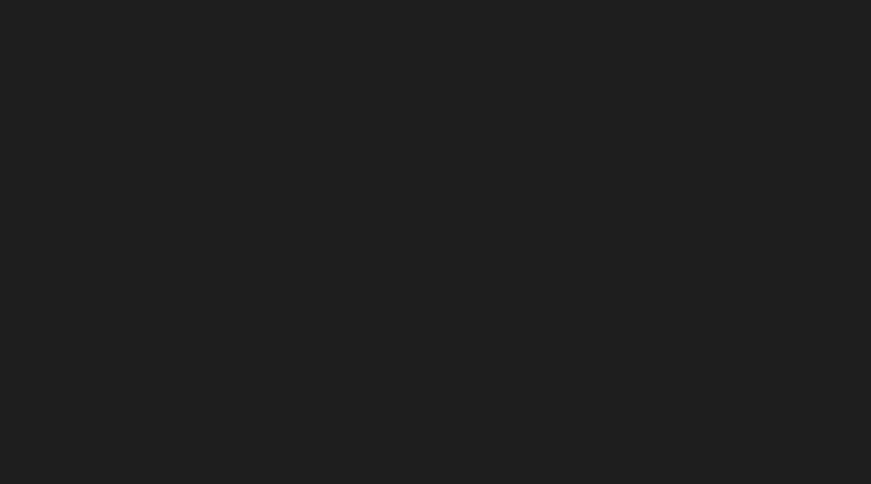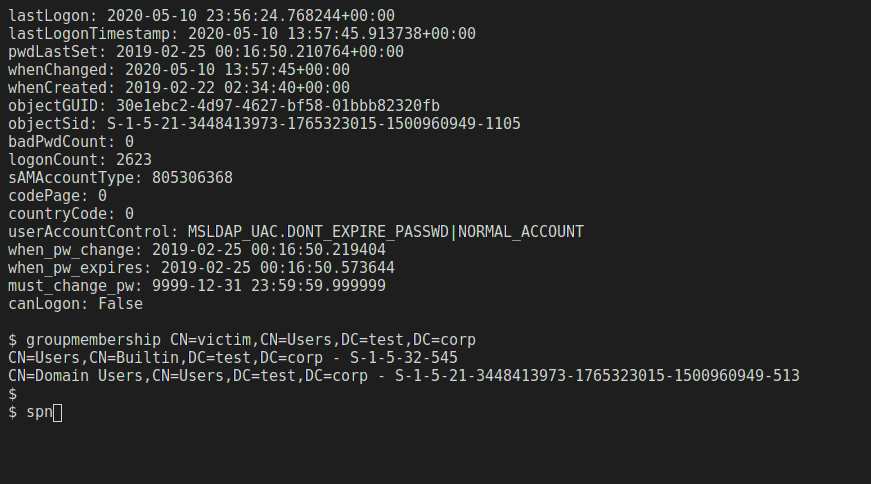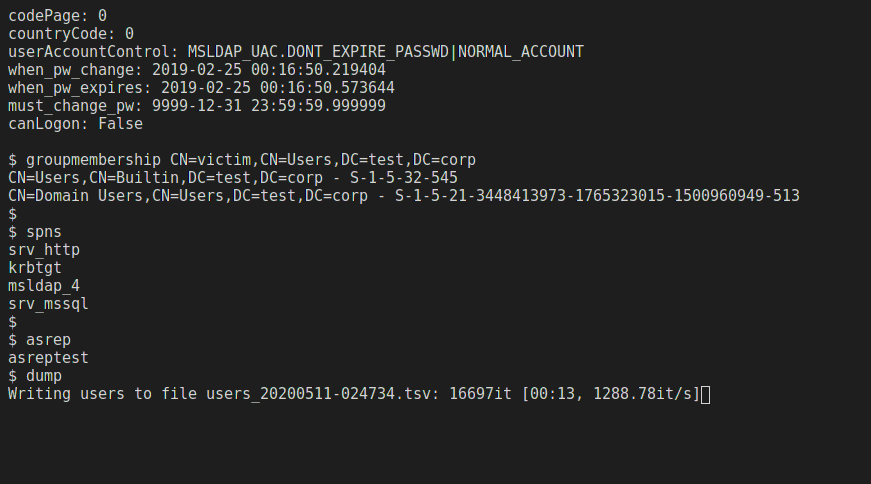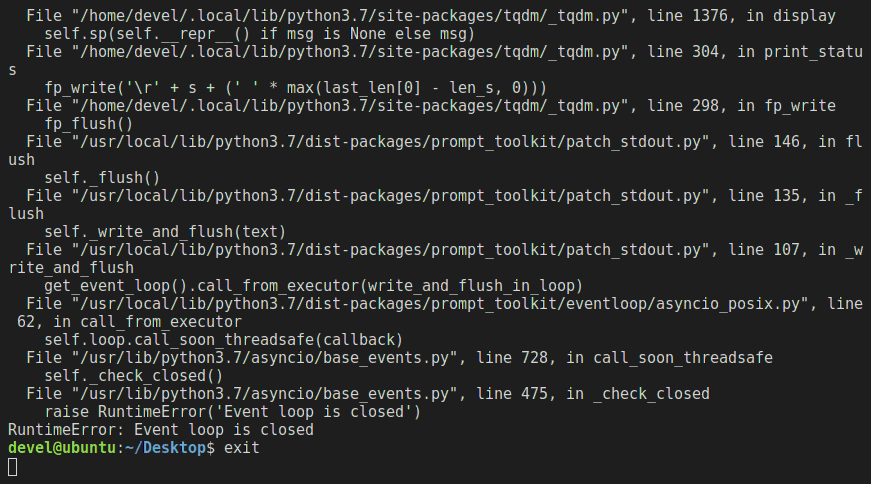 skelsec/msldap
Biblioteca Python para auditoria do Microsoft Active Directory via LDAP, com suporte a autenticação NTLM, Kerberos, SSPI, vinculação de canais,…
 francozappa/bluffs
Toolkit para testar o estabelecimento de sessões Bluetooth contra ataques de sigilo progressivo e futuro, usando patch de firmware, análise de PCAP e…
 akamai/akamai-security-research
Este repositório inclui código e IoCs que são o produto de pesquisas realizadas nas diversas equipes de pesquisa de segurança da Akamai.
 rhinosecuritylabs/gcpbucketbrute
Um script para enumerar buckets do Google Storage, determinar qual acesso você tem a eles e determinar se é possível escalar privilégios.
 azuread/azureadassessment
Conjunto de ferramentas para avaliar o estado e a configuração de um locatário do Azure AD.
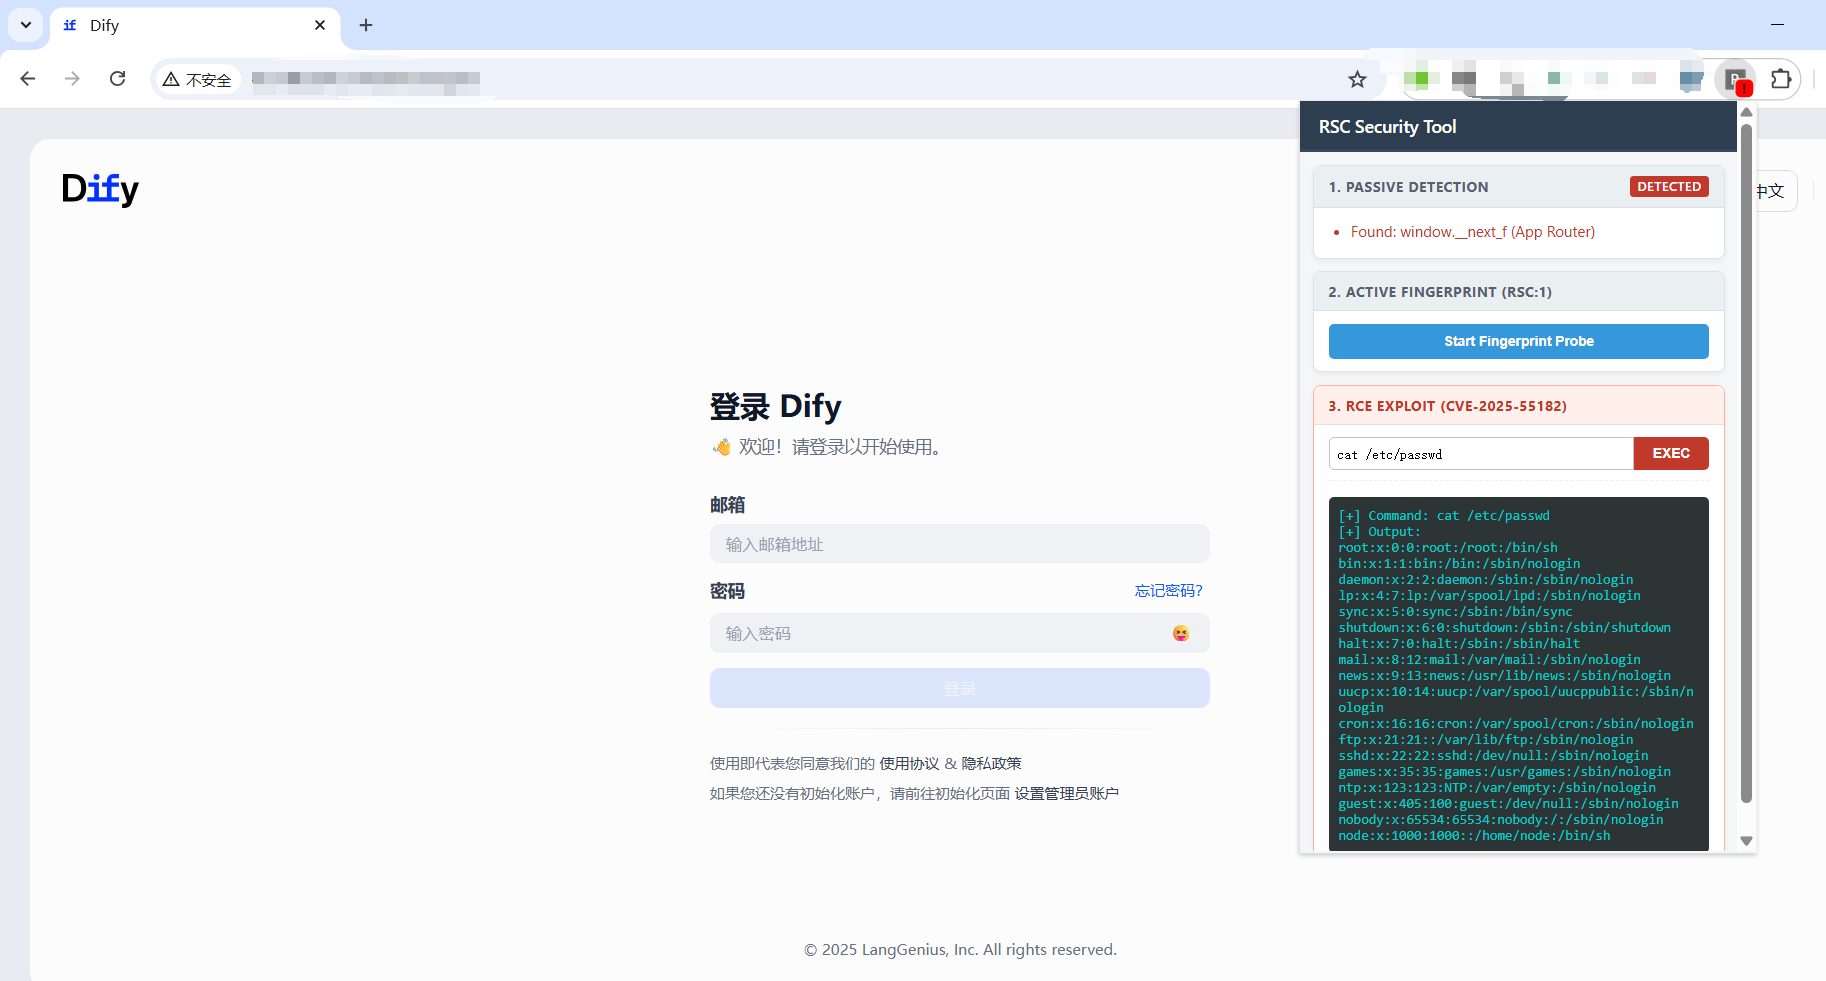 mrknow001/rsc_detector
Suporta fingerprinting RSC e exploração da vulnerabilidade de componente React CVE-2025-55182.
 lateralblast/lunar
Uma ferramenta de auditoria de segurança UNIX baseada em várias estruturas de segurança.
 vanhoefm/macstealer
MacStealer: Bypass de Isolamento de Cliente Wi-Fi
 francisck/danderspritz_lab
Um laboratório DanderSpritz completamente funcional em 2 comandos
 anatol/booster
Gerador de initramfs rápido e seguro
 brosck/mantra
「🔑」Uma ferramenta usada para caçar vazamentos de chaves de API em arquivos e páginas JS.








