
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
 hackspeak/cve-2026-94095
PoC para CVE-2026-94095, uma injeção de comando traceroute no firmware Netcore NBR200V2 via ubus JSON-RPC, permitindo RCE como root para testes…
 jtpereyda/boofuzz
Um fork e sucessor do Sulley Fuzzing Framework
 johenlastgen-jlg/cve-2025-6325_cve-2025-6327
PoC em Python que valida a escalada de privilégios não autenticada CVE-2025-6325 e o RCE por upload arbitrário de arquivos CVE-2025-6327 no King…
 owasp/mas-website
O site do Projeto de Segurança de Aplicações Móveis da OWASP é o hub central para padrões, guias e recursos líderes do setor — ajudando…
 theandersmadsen/humane-aipin-ghostlock
PoC de root guardado e somente para código-fonte do Humane AI Pin para CVE-2026-43499
 oscar-collado/comfyui-cve-2026-68771-poc
Laboratório de pesquisa de segurança — RCE não autenticado via desserialização insegura no ComfyUI v0.23.0 (CVSS 9.8). Ambiente Docker isolado,…
 jvidhan/autofs-cve-2026-84568
Notas de engenharia reversa e PoC funcional para CVE-2026-84568, uma violação de limite de confiança do automountd do macOS que permite montagens a…
 exdev994/cve-2026-90817
PoC em Python para CVE-2026-90817, um RCE não autenticado no REDCap via roteamento de passthrough de pesquisa e injeção de caminho de arquivo, com um…
 alixiacf/hpim-training-lab
Treinado para Escalar: Análise Forense e Replicação Local da Escalação de Privilégios Induzida por RLHF em Agentes de IA (CVE-2026-65616)
 thrilokh-q123/cve-2025-23134_fixes_code
A função ASN1_STRING_set() recebe um comprimento do tipo `int`, certifique-se de que o argumento não seja inadvertidamente truncado quando for…
 aayushbankar/cve-2026-28576
PoC e aplicação de red team para CVE-2026-28576, uma injeção SQL sem permissões no Android Contacts Provider que permite a exfiltração completa da…
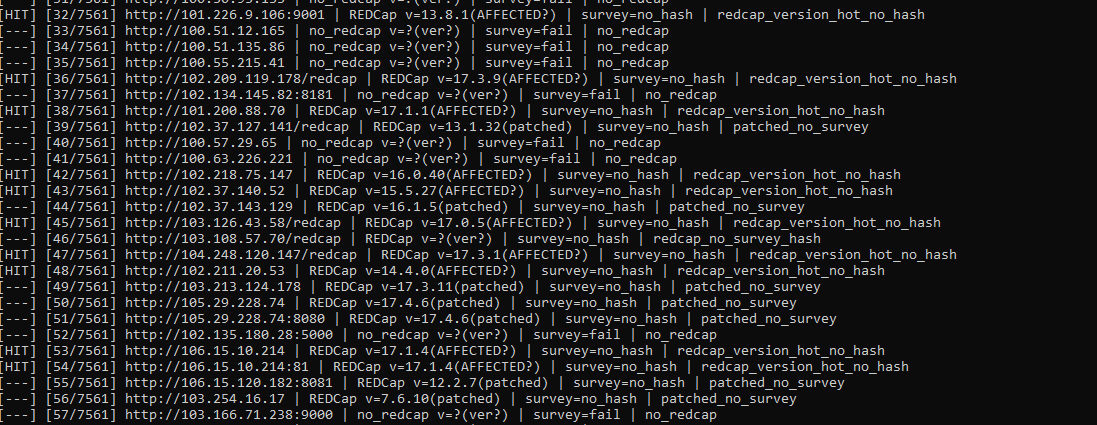 murrez/cve-2026-90817
Verificador em Python e hook de exploit para CVE-2026-90817, um RCE crítico não autenticado no REDCap via roteamento __passthru de survey, com…
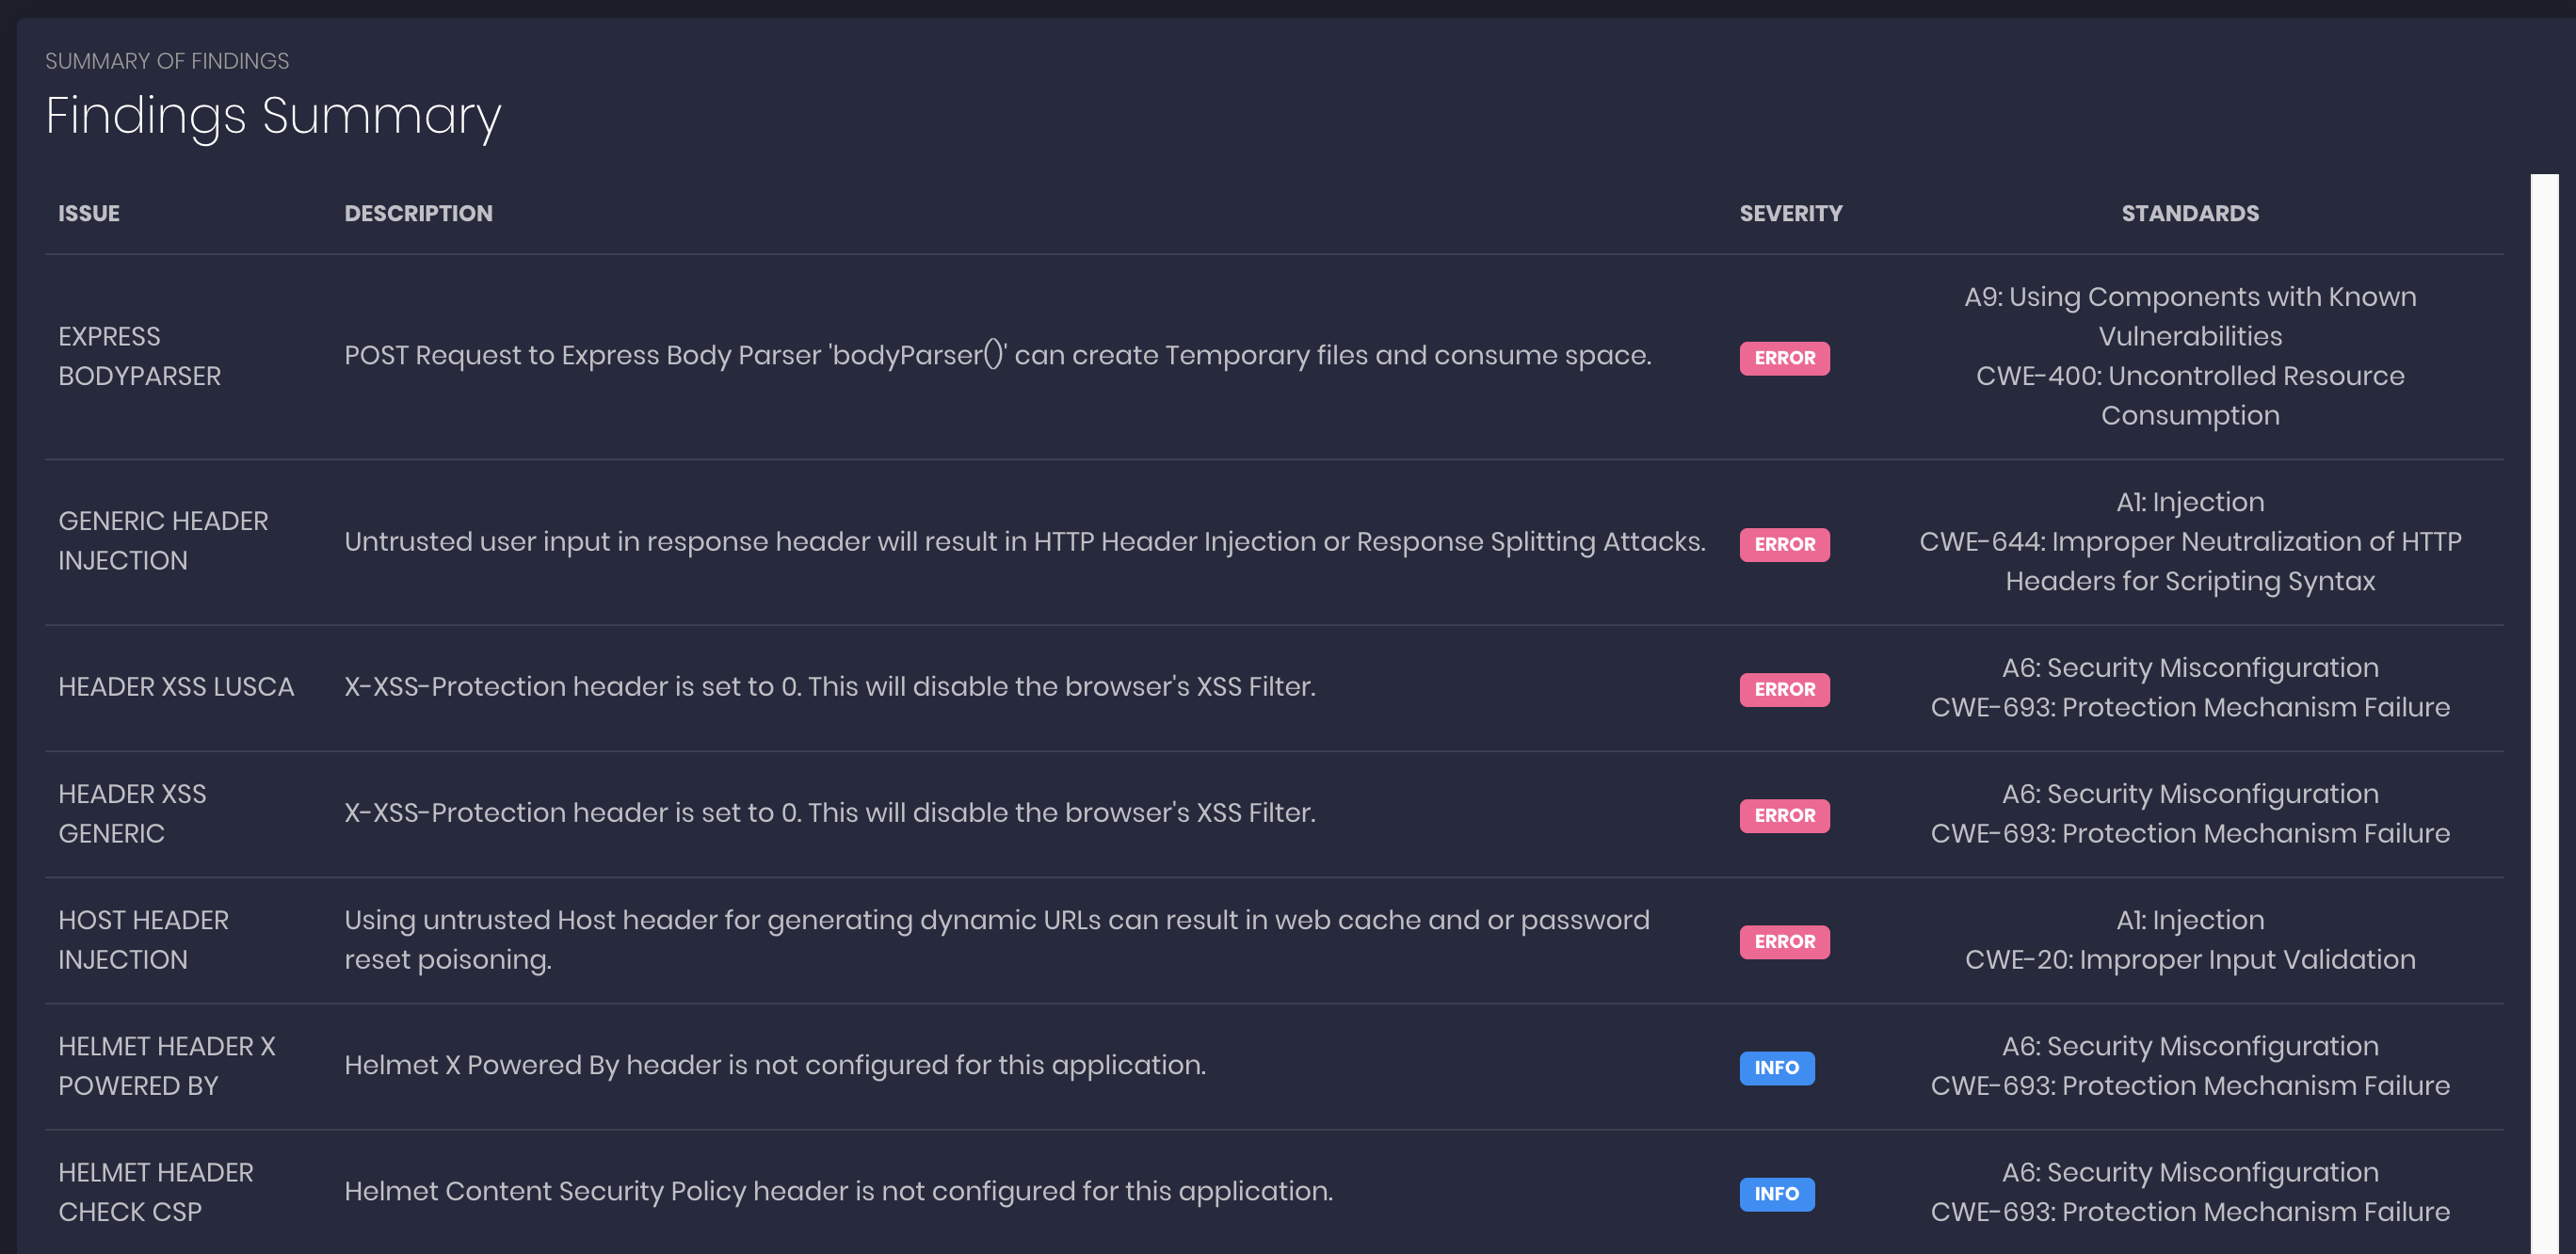 ajinabraham/nodejsscan
nodejsscan é um scanner de segurança estático de código para aplicações Node.js.
 horkimhab/cve-2026-74469
Repositório de prova de conceito e pesquisa educacional para CVE-2026-74469 (DiagSpill), fornecendo material de análise de vulnerabilidade para…
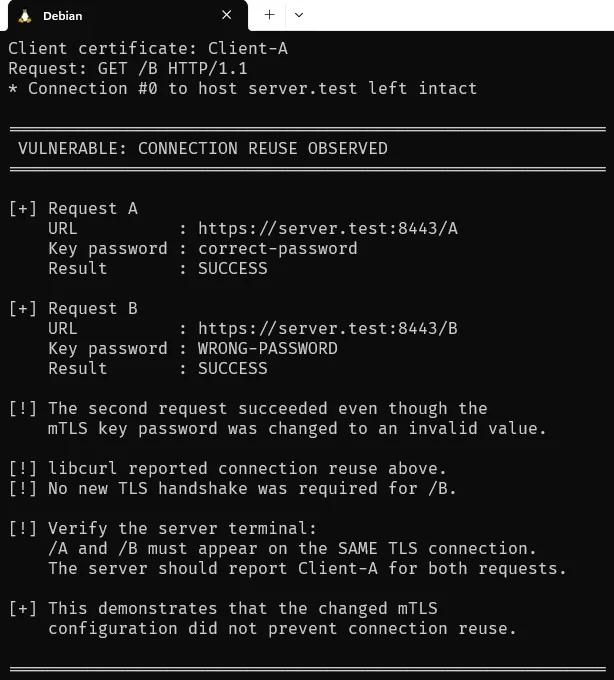 nimaarek/cve-2026-8932-poc
Prova de conceito que reproduz o CVE-2026-8932, uma falha de correspondência em configuração mTLS incompleta na reutilização de conexões do libcurl,…
 horkimhab/cve-2026-68121
Prova de conceito para CVE-2026-68121 (PPPoEject), fornecendo uma implementação de exploit em Python para pesquisa de segurança autorizada e testes…
 horkimhab/cve-2026-81000
Repositório educacional de prova de conceito da CVE-2026-81000 para pesquisa de segurança autorizada, conscientização sobre vulnerabilidades e testes…
 horkimhab/cve-2026-80844
Repositório de prova de conceito e pesquisa para CVE-2026-80844 (DirtyAH6), fornecendo material educacional e orientação para configuração de…








