
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
 testaross4/cve-2007-2447
Exploração para CVE-2007-2447, uma vulnerabilidade de execução remota de código no Samba 3.0.0-3.0.25rc3, permitindo execução não autorizada de…
 snappyjack/cve-2018-16370
Em PESCMS Team 2.2.1, atacantes podem fazer upload e executar código PHP arbitrário por meio de /Public/?g=Team&m=Setting&a=upgrade ao colocar um…
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
Exploit para CVE-2022-22965 (Spring4Shell) visando versões do Spring Framework vulneráveis à execução remota de código através da manipulação do…
 paras98/cve-2021-38297-go-wasm-replication
Prova de conceito educacional que replica CVE-2021-38297, um estouro de buffer em Go WASM que leva a XSS armazenado. Inclui configuração de…
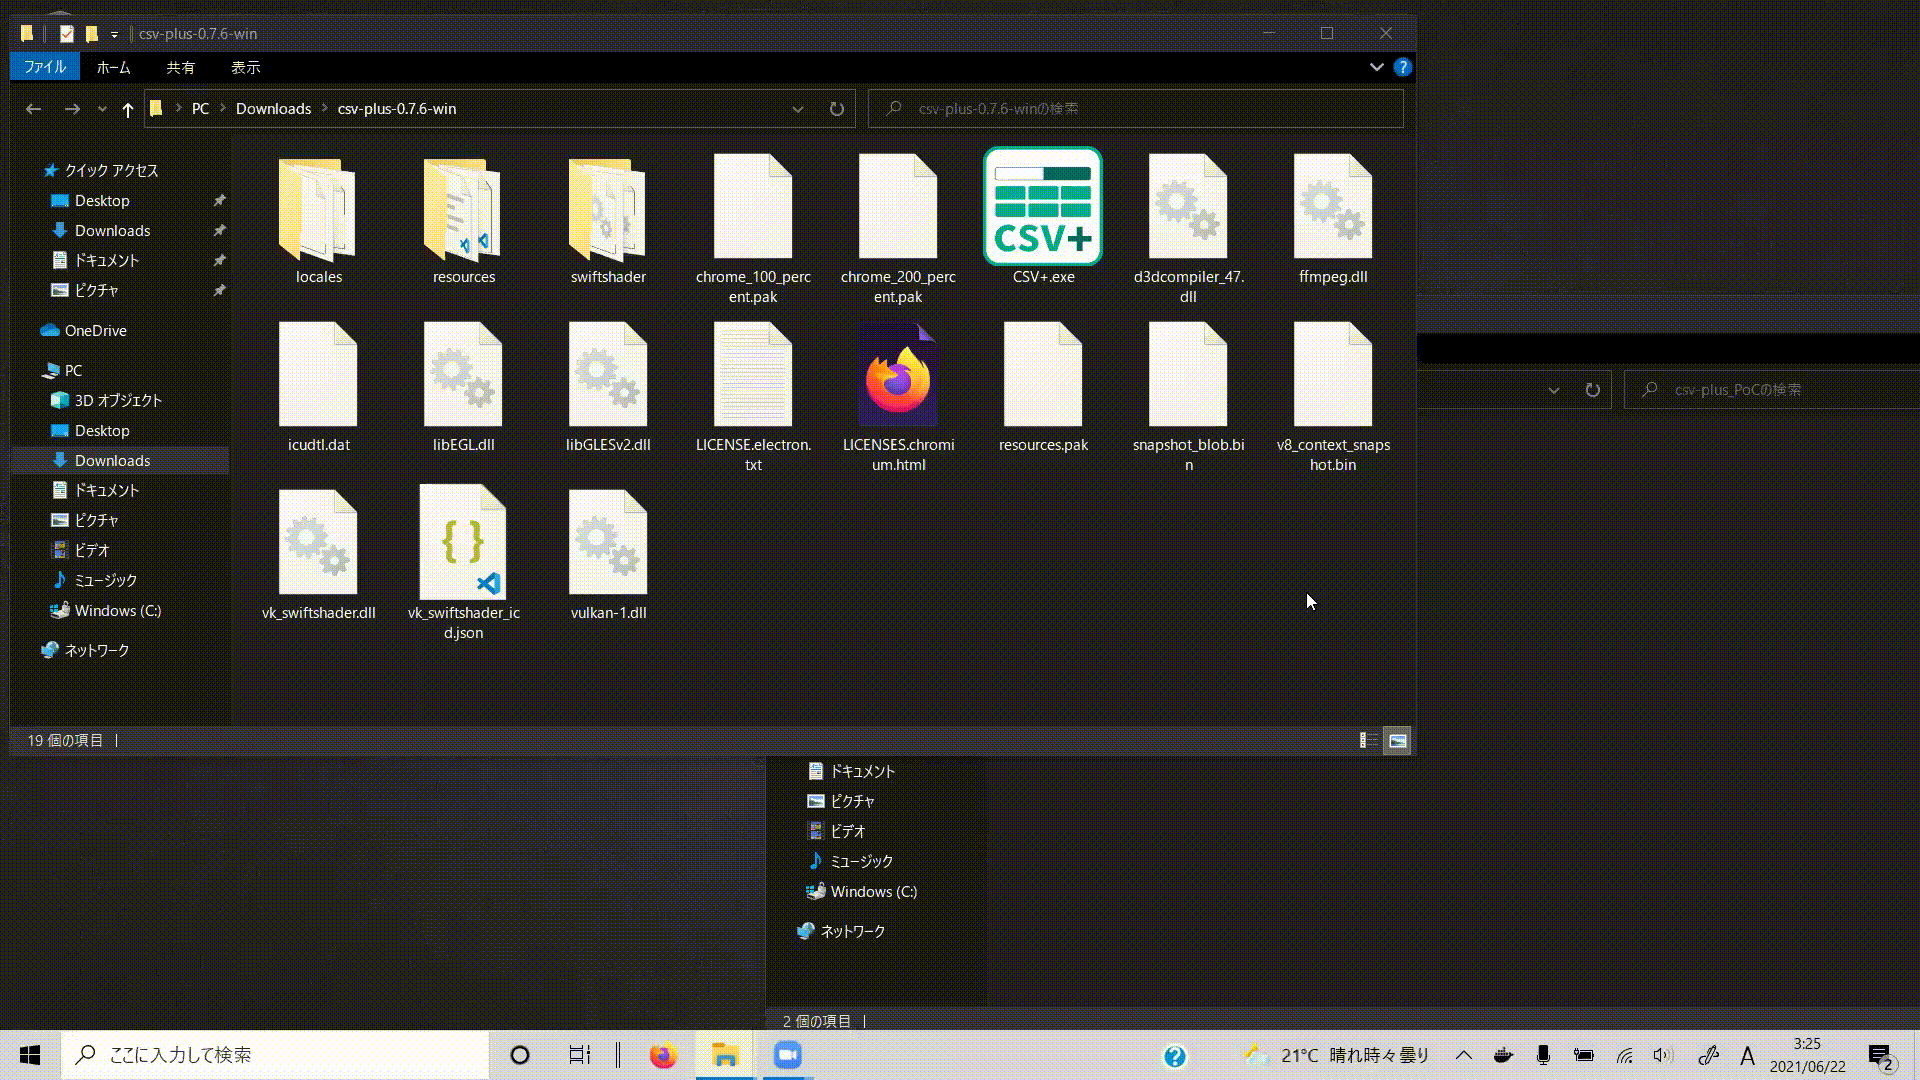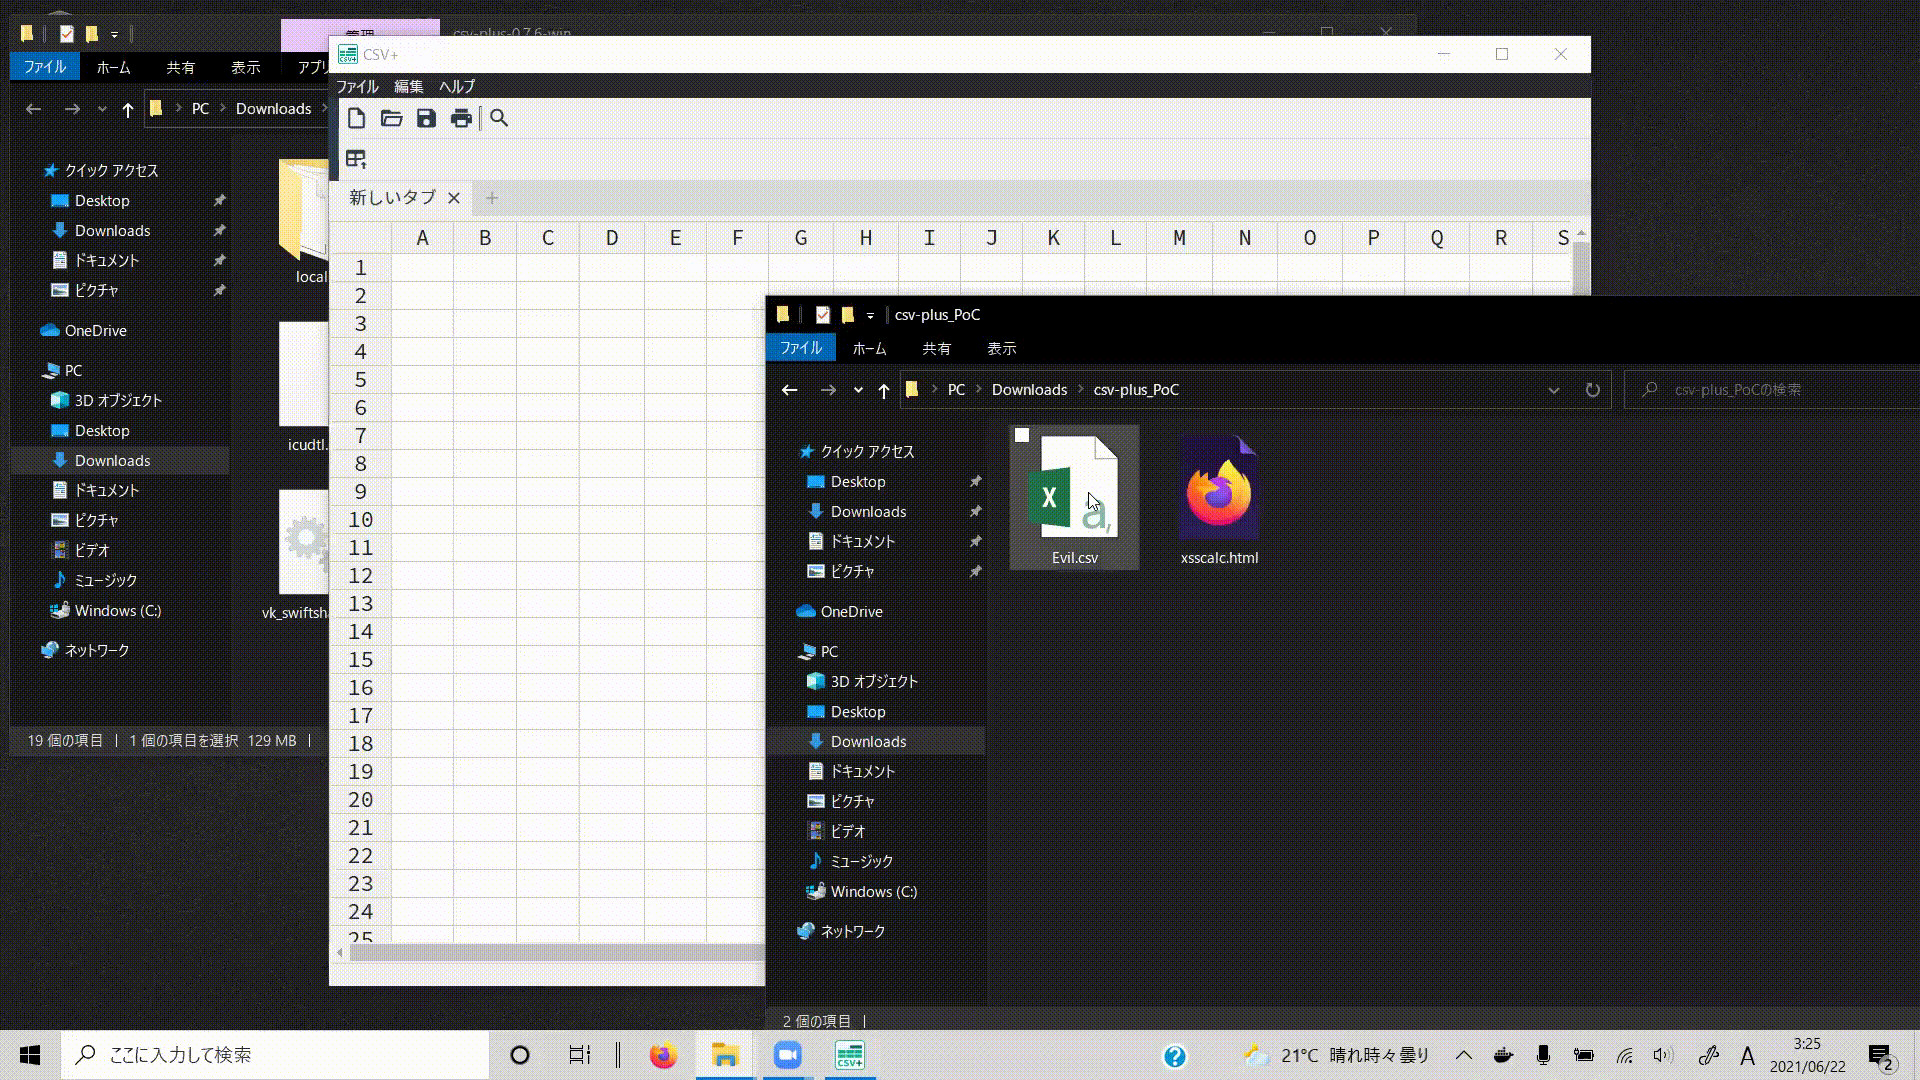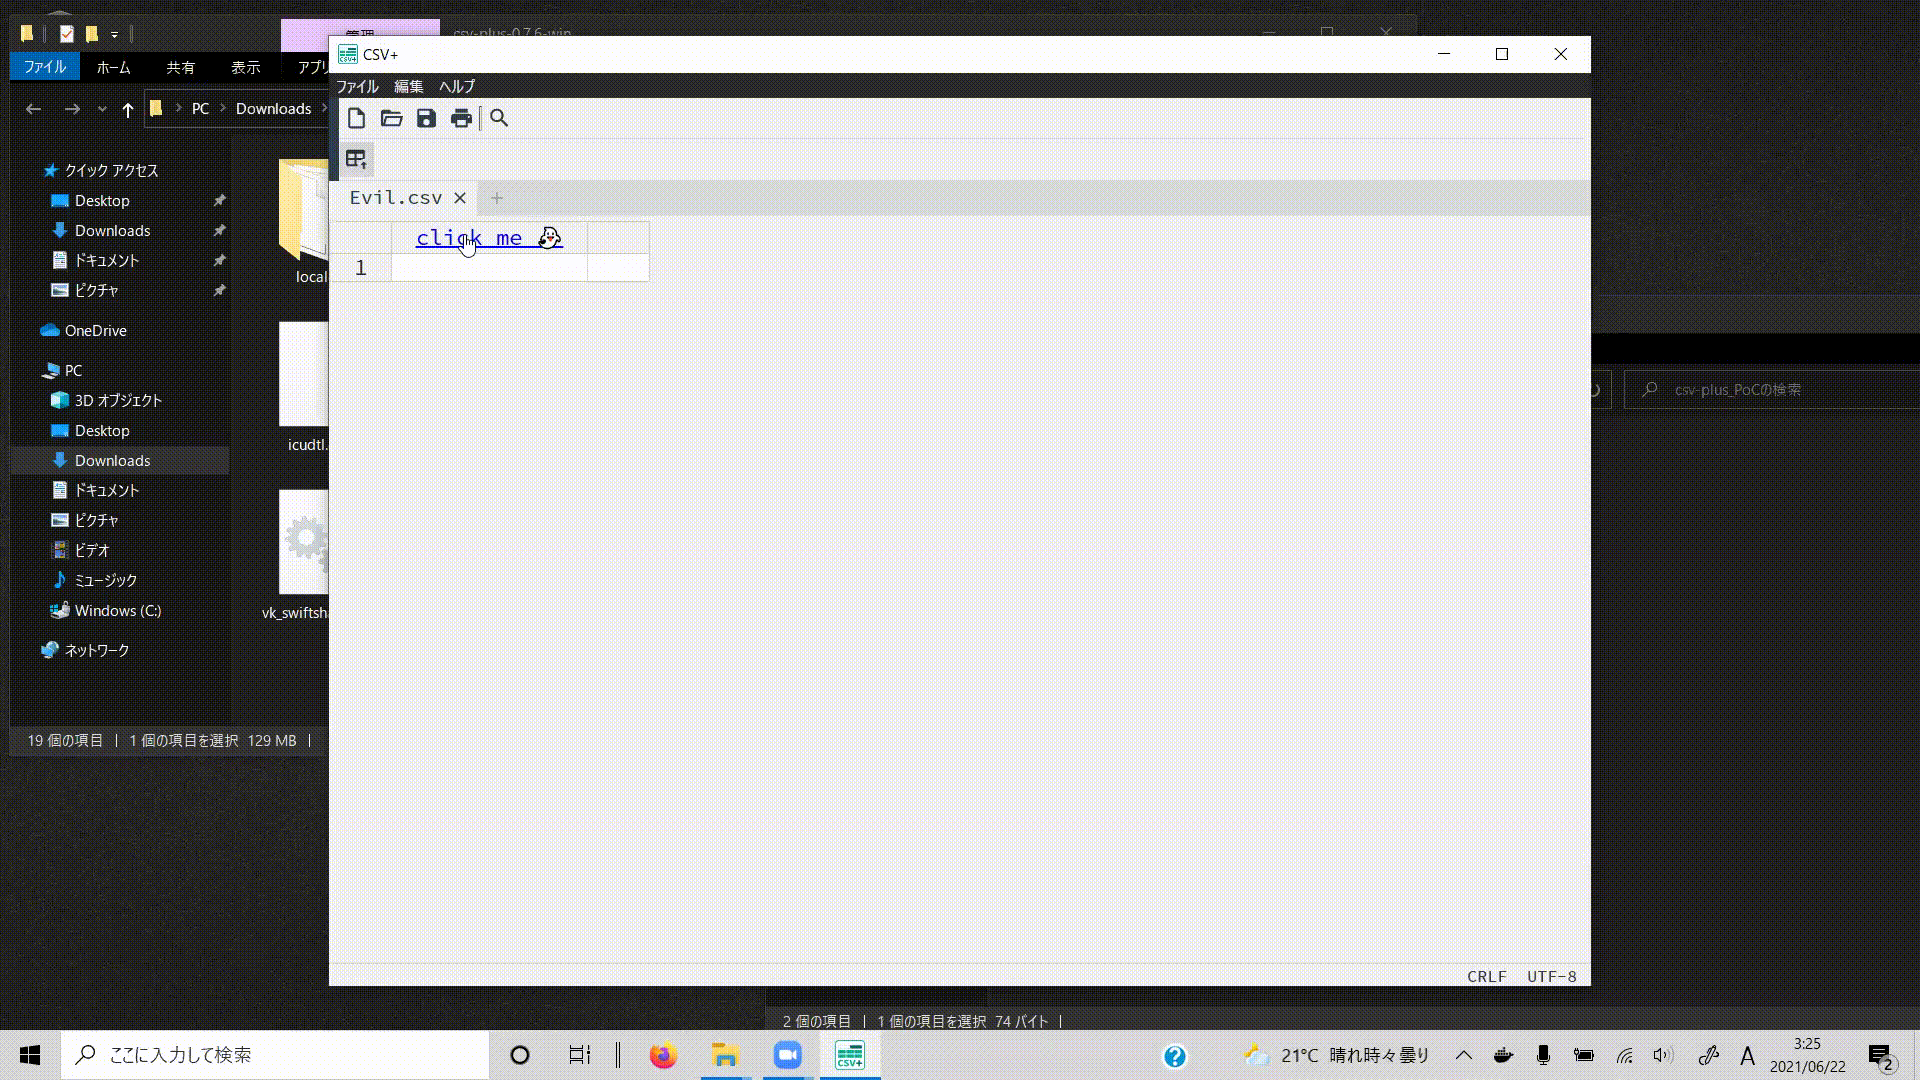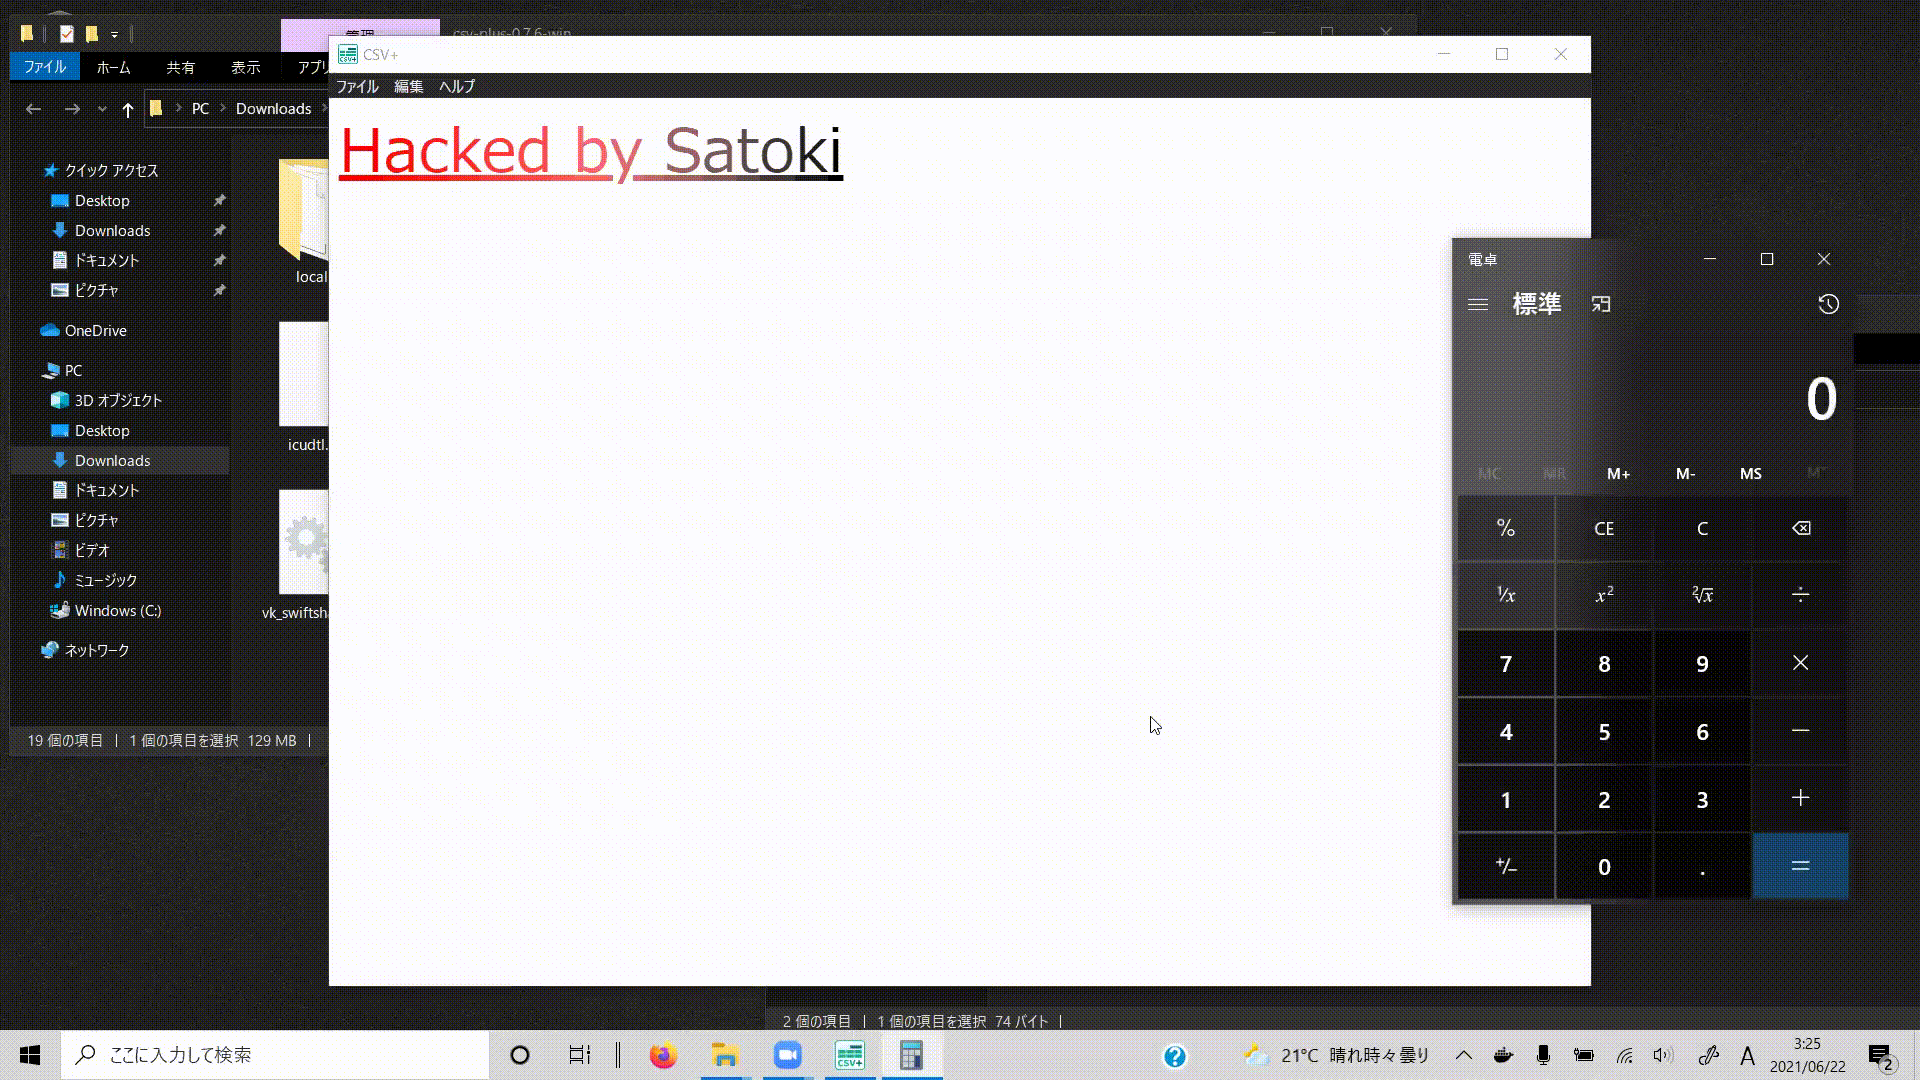 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Execução Arbitrária de Código (CVE-2022-21241)
 khaidtraivch/cve-2021-41773-apache-2.4.49-
Scripts de exploração para CVE-2021-41773 (Apache 2.4.49) habilitando path traversal e execução remota de código via CGI, incluindo um payload de…
 kevinbackhouse/djvulibre-poc-cve-2025-53367
Exploit de prova de conceito para CVE-2025-53367, uma vulnerabilidade na biblioteca DjVuLibre. Demonstra a exploração de um bug de corrupção de…
 fahmifj/docker-breakout-runc
Versão modificada do CVE-2019-5736-PoC por Frichetten
 chaudhrymuhammadtayab/ssrf-exploit-cve-2024-27564
Exploit de prova de conceito para CVE-2024-27564, demonstrando SSRF via parâmetro de URL não validado em pictureproxy.php. Inclui teste baseado em…
 arntsonl/cve-2016-4463
Prova de conceito para CVE-2016-4463
 trinadh465/frameworks_base_aosp10_r33_cve-2023-20909
Repositório base do framework Android contendo patches e análise para o CVE-2023-20909, uma vulnerabilidade no sistema operacional Android.
 iana-org/get-trust-anchor
Tool for fetching/refreshing DNS Root Zone trust anchors
 affolter-engineering/mqattack
CLI em Rust para testes de penetração em MQTT: subscribe/publish, fingerprinting de broker, sondagem de ACL, enumeração de tópicos, brute-force de…
 pvharmo2/gha-lab-e4a85583c3
Laboratório de pesquisa em segurança reproduzindo CVE-2020-36762 (GHSA-h9gr-83jq-f3xc): injeção de comandos bash via github.event.comment.body no…
 neccie/yellowkey-bitlocker-cve-2026-45585
Gerenciar chaves de recuperação do BitLocker, desbloquear unidades criptografadas e monitorar o status de criptografia com este utilitário leve para…
 mfloresdacunha/cve-2026-31431
Local privilege escalation exploit for CVE-2026-31431 in Linux kernel's algif_aead, using splice to overwrite page cache and gain root. Includes a…
 ibonok/cve-2026-33439-poc
Exploit para RCE pré-autenticação no OpenAM (CVE-2026-33439) usando uma cadeia de gadgets de desserialização Java para executar comandos e retornar a…
 securifera/cve-2026-20217
Reproduz RCE não autenticado no ZendTo via ClamAV e escalada de privilégios para root em laboratório autorizado, com alvo Docker fixado, verificação…








