
 #1
Ferramentas de propósito geral, frameworks e ambientes que suportam vários fluxos de trabalho e tarefas de cibersegurança.
Recomendado pelo Kitploit

 lorentzenman/sheepl
Emula o comportamento realista de usuários em ambientes de laboratório do Active Directory para o desenvolvimento de táticas de equipes vermelha e…
 google/safetext
Biblioteca Go para geração segura de YAML e shell, usando templates cientes de sintaxe para detectar e bloquear ataques de injeção por meio de…
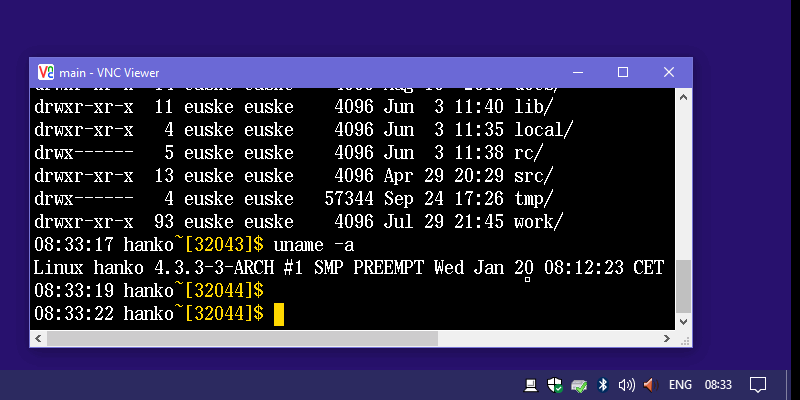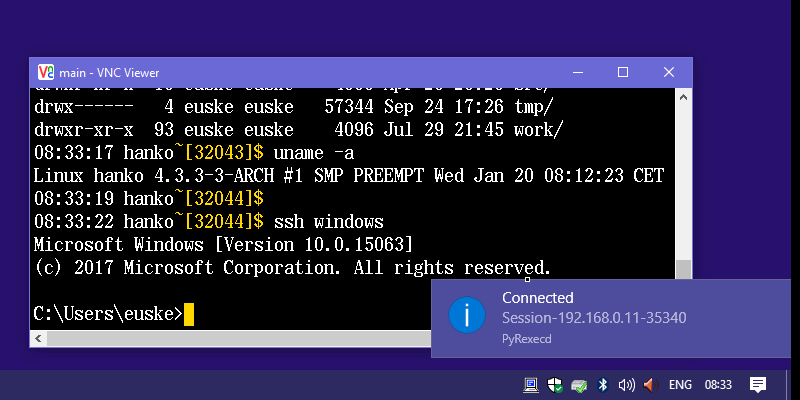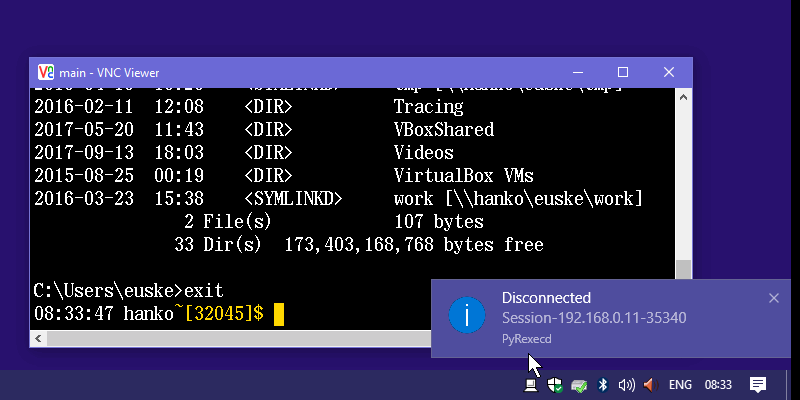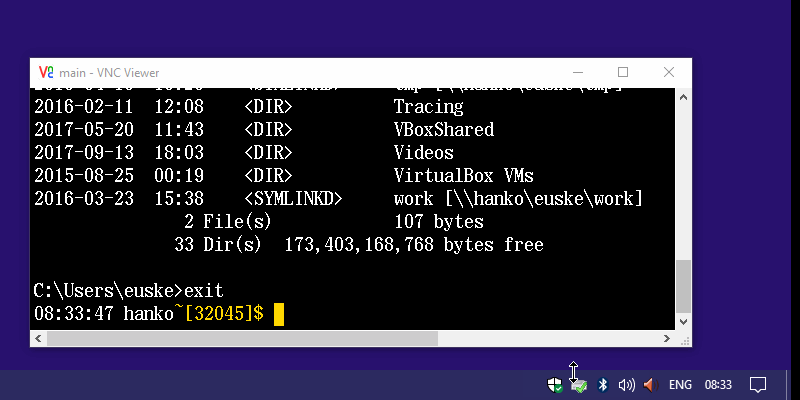 euske/pyrexecd
Servidor SSH autônomo para Windows
 ubfx/bindiffhelper
Extensão do Ghidra para integrar o BinDiff para correspondência de funções
 hakluke/haklistgen
Transforma qualquer texto inútil em uma wordlist utilizável para força bruta.
 opencybersecurityalliance/kestrel-lang
Linguagem de caça a ameaças Kestrel: construindo fluxos de caça reutilizáveis, componíveis e compartilháveis em diferentes fontes de dados e…
 redeye-framework/redeye
Plataforma colaborativa de gerenciamento de dados de pentest para organizar servidores, usuários, vulnerabilidades, vetores de ataque e arquivos com…
 boyan-milanov/ropium
Construtor automatizado de cadeias ROP que extrai e analisa gadgets de binários usando consultas semânticas, suportando arquiteturas X86/X64 com uma…
 m4sc3r4n0/avoidz
Ferramenta Avoidz para contornar a maioria dos softwares A.V.
 vulncheck-oss/cli
Ferramenta oficial de linha de comando da VulnCheck
 r00t-3xp10it/msf-auxiliarys
Minha coleção de módulos auxiliares de pós-exploração do Metasploit
 last-emo-boy/rikune
Servidor MCP para engenharia reversa de executáveis Windows e formatos binários. Combina triagem estática, recuperação de funções assistida por…
 joedefen/dwipe
Ferramenta para limpar dispositivos e partições de forma segura e eficiente para Linux
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 russellromney/turbolite
SQLite VFS com consultas JOIN a frio em menos de 100ms a partir do S3 + compressão e criptografia em nível de página
 qubesos/qvm-create-windows-qube
Inicie novos qubes Windows de forma rápida, fácil e segura no Qubes OS
 dviros/excalibur
Excalibur é um payload de exploit Eternalblue baseado em "Powershell" para o projeto Bashbunny.
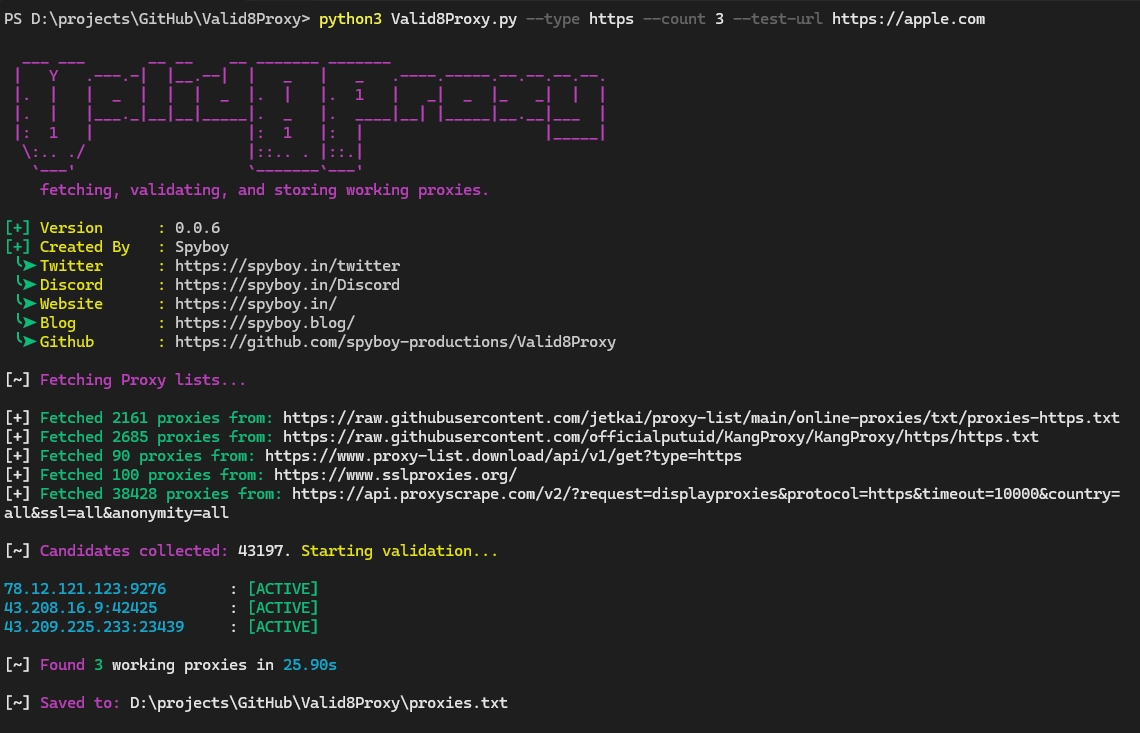 spyboy-productions/valid8proxy
Ferramenta projetada para buscar, validar e armazenar proxies funcionais.








