
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
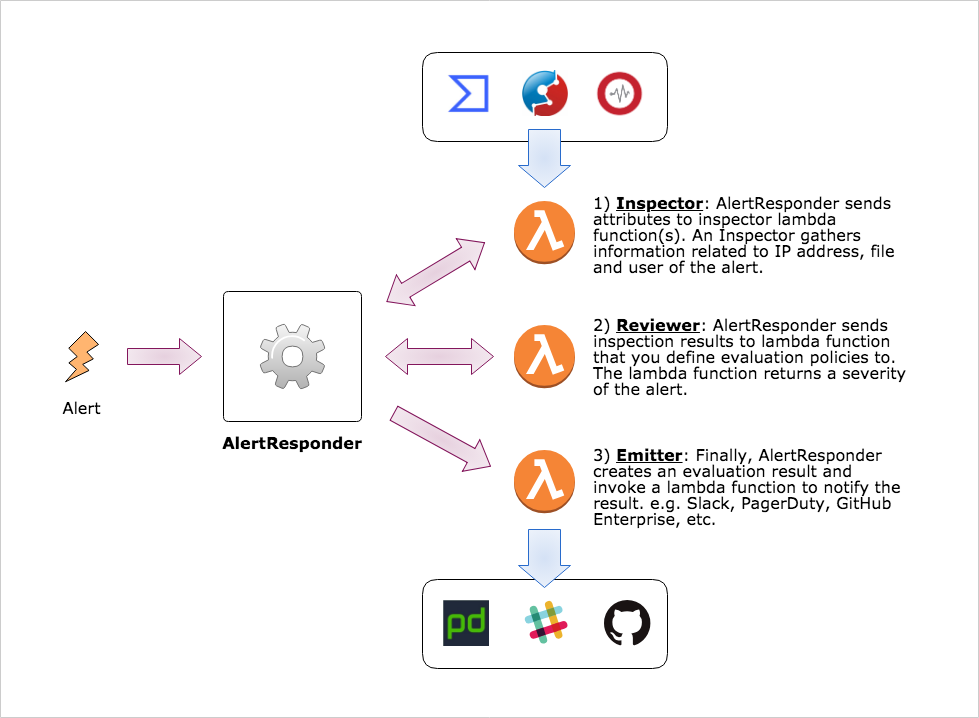
 m-mizutani/alertresponder
Framework de resposta automática a alertas de segurança pelo AWS Serverless Application Model
 mellow-hype/c2finder
Procure por IPs de C&C que não foram sinkholed nos seus logs do Bro (a partir da lista mestre de C&C da Bambanek Consulting)
 jxlil/pwndb
Ferramenta de busca de credenciais vazadas baseada em Tor que consulta o serviço oculto pwndb2 para encontrar e-mails e senhas expostos em violações…
 michaelsanford/log4shell-honeypot
Honeypot Dockerizado para CVE-2021-44228.
 przemoc/xz-backdoor-links
apocalypxze: backdoor do xz (2024) também conhecido como CVE-2024-3094 links relacionados
 lopqto/cve-2021-41773_honeypot
Honeypot leve para a vulnerabilidade de path traversal no Apache HTTP Server CVE-2021-41773, projetado para capturar e registrar tentativas de…
 insomnisec/detections-cve-2026-31431
Regras de detecção, assinaturas YARA, regras auditd/Wazuh e modelos de evento MISP para a vulnerabilidade LPE do kernel Linux CVE-2026-31431 (Copy…
 spinfosecurity/bas-guardian
Scanner gratuito de vulnerabilidades BACnet/BMS para sistemas de automação predial. Detecta CVE-2026-3611 (CVSS 10.0), CVE-2026-24060 e controladores…
 leetxyz/cve-2021-44228-advisories
Lista de avisos de empresas sobre log4j
 insomnisec/detections-cve-2026-23918
Regras de detecção para CVE-2026-23918 Apache http2 RCE - Crédito: stringa.ai, isec.pl
 below0day/honeypot-logs-cve-2025-5777
CitrixBleed 2 registros de honeypot do NetScaler
 sucuri-labs/cve-2025-57819-ioc-check
Este repositório contém um script para verificar IOCs atuais listados no tópico do fórum freepbx sobre o CVE-2025-57819
 tracehound/tracehound
Controles de segurança operacional com garantias forenses








