
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 kubeshark/kubeshark
Observabilidade de rede baseada em eBPF para Kubernetes. Indexa o tráfego L4/L7 com contexto completo do K8s, descriptografa TLS sem chaves.…
 stamparm/maltrail
Sistema de detecção de tráfego malicioso em tempo real que utiliza listas negras públicas, rastros estáticos de malware e análise heurística para…
 telekom-security/tpotce
🍯 T-Pot - A Plataforma Multi-Honeypot Tudo em Um 🐝
 arkime/arkime
Arkime é um sistema de código aberto, em larga escala, de captura completa de pacotes, indexação e banco de dados.
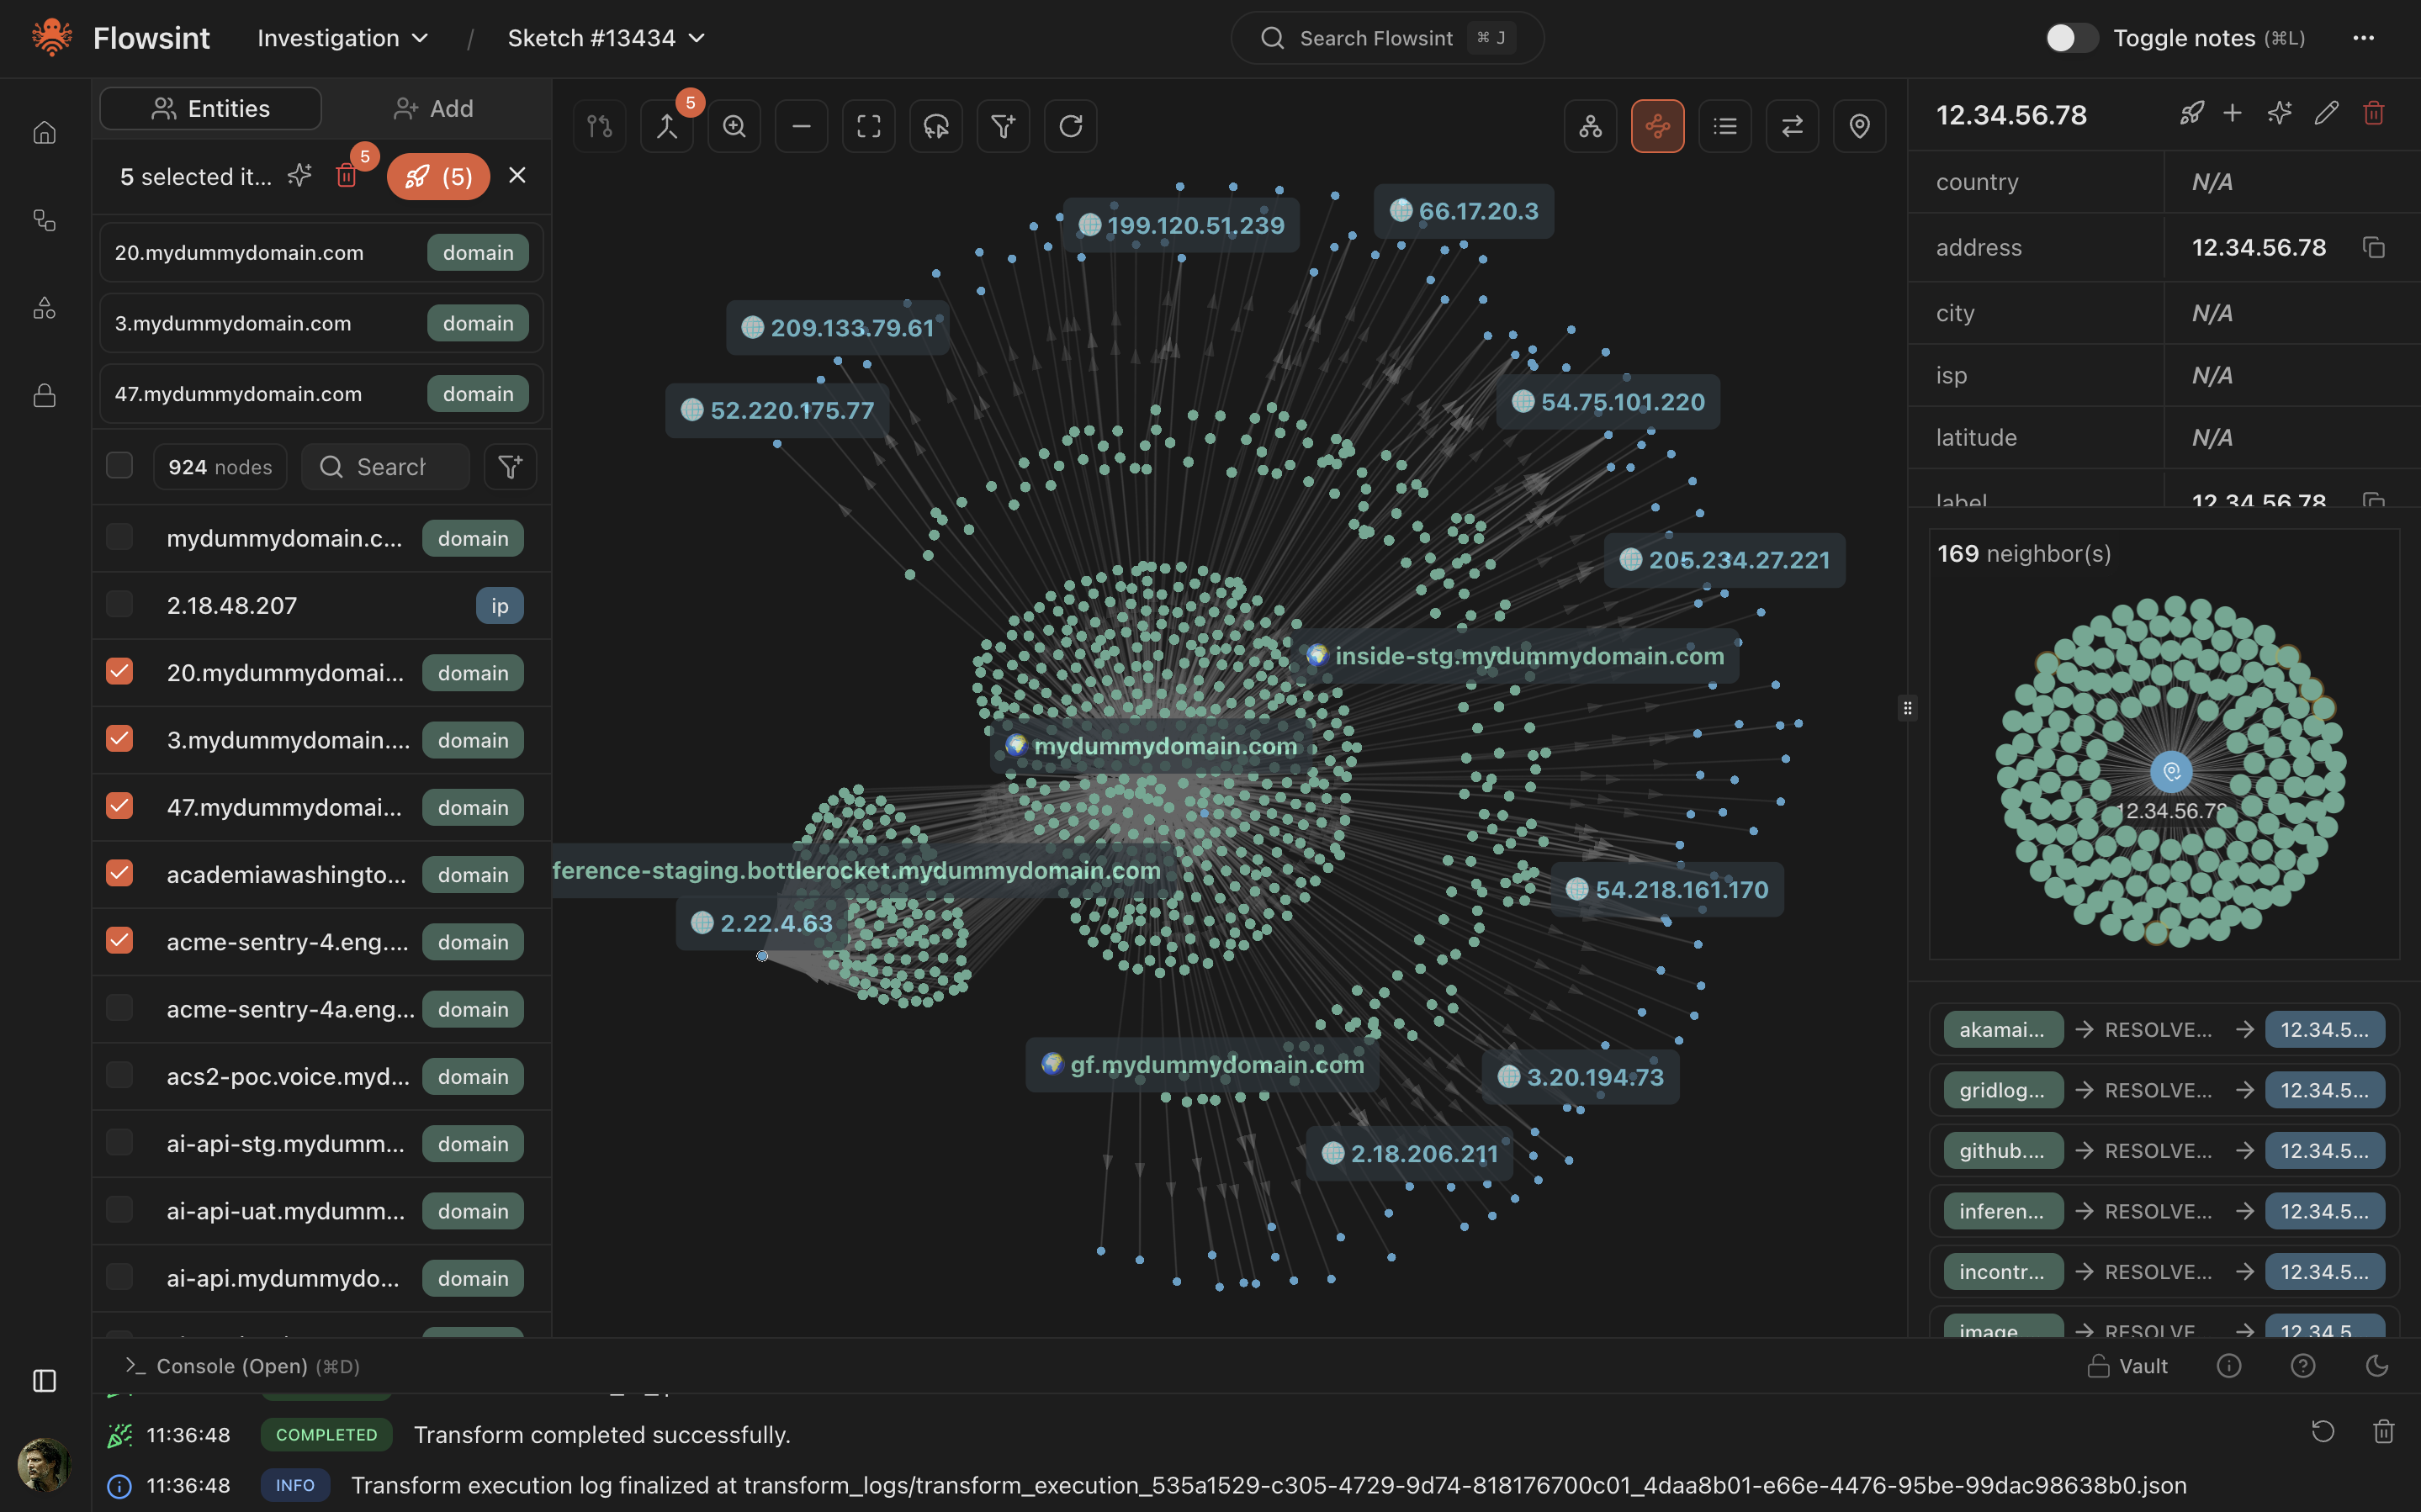 reconurge/flowsint
Uma plataforma moderna para investigações visuais, flexíveis e extensíveis baseadas em grafos. Para analistas e investigadores de cibersegurança.
 cowrie/cowrie
Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/
 astrosp/awesome-osint-list
📡 Coleção abrangente de ferramentas OSINT para profissionais de cibersegurança, pesquisadores e caçadores de recompensas (bug bounty). Tópicos:…
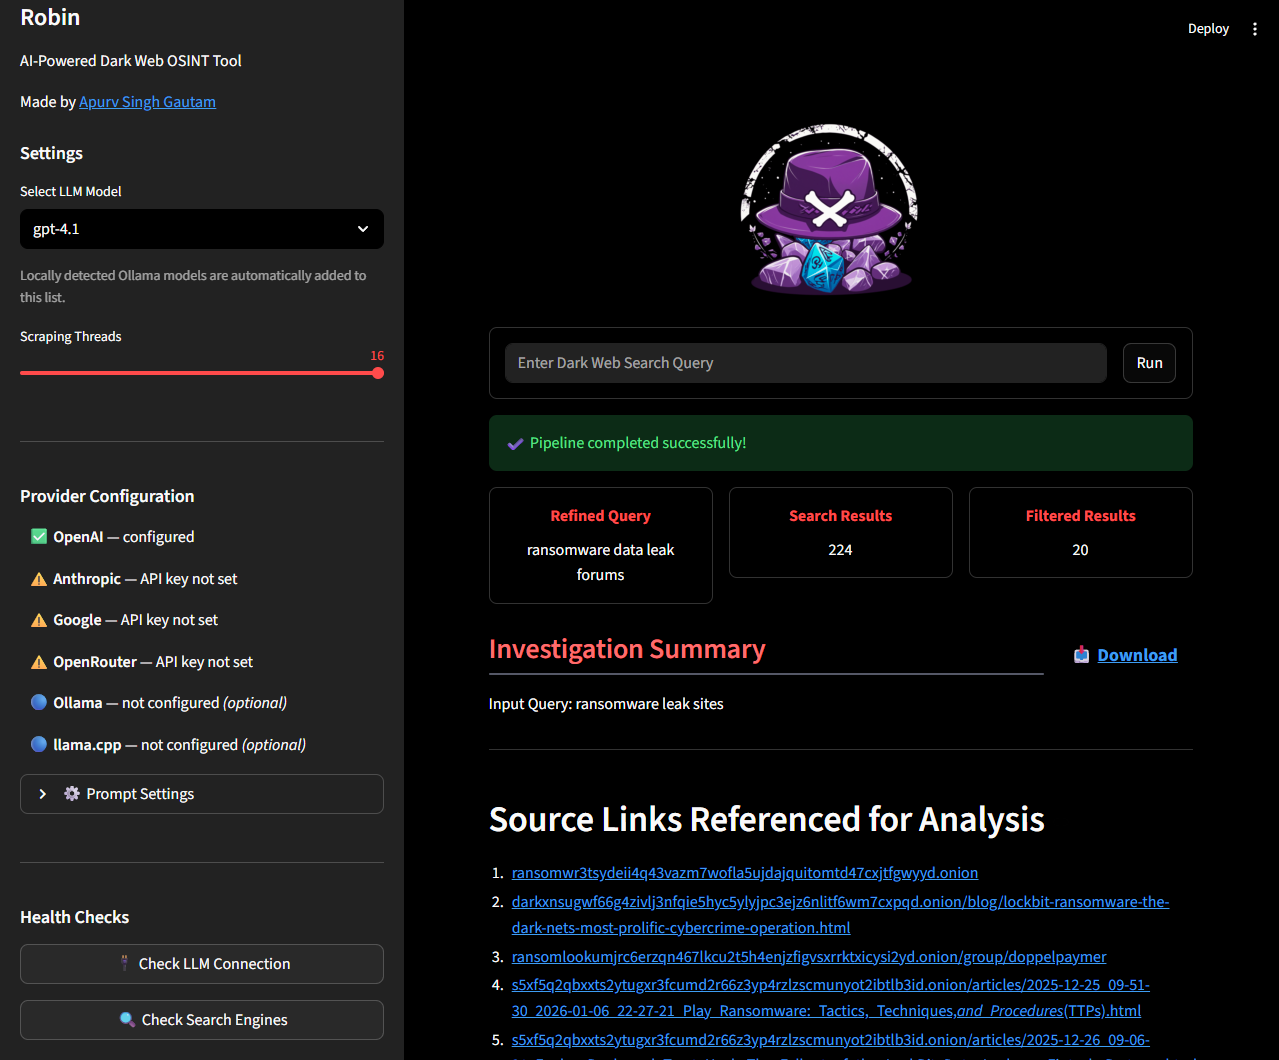 apurvsinghgautam/robin
AI-powered dark web OSINT tool that uses LLMs to refine queries, filter search results, and generate investigation summaries with a web UI and Docker…
 mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para…
 swiftonsecurity/sysmon-config
Modelo de configuração do Sysmon comentado para rastreamento de eventos do Windows de alta qualidade, caça a ameaças e resposta a incidentes.…
 blackorbird/apt_report
Coleção Interessante de Relatórios APT e Alguns IOCs Especiais
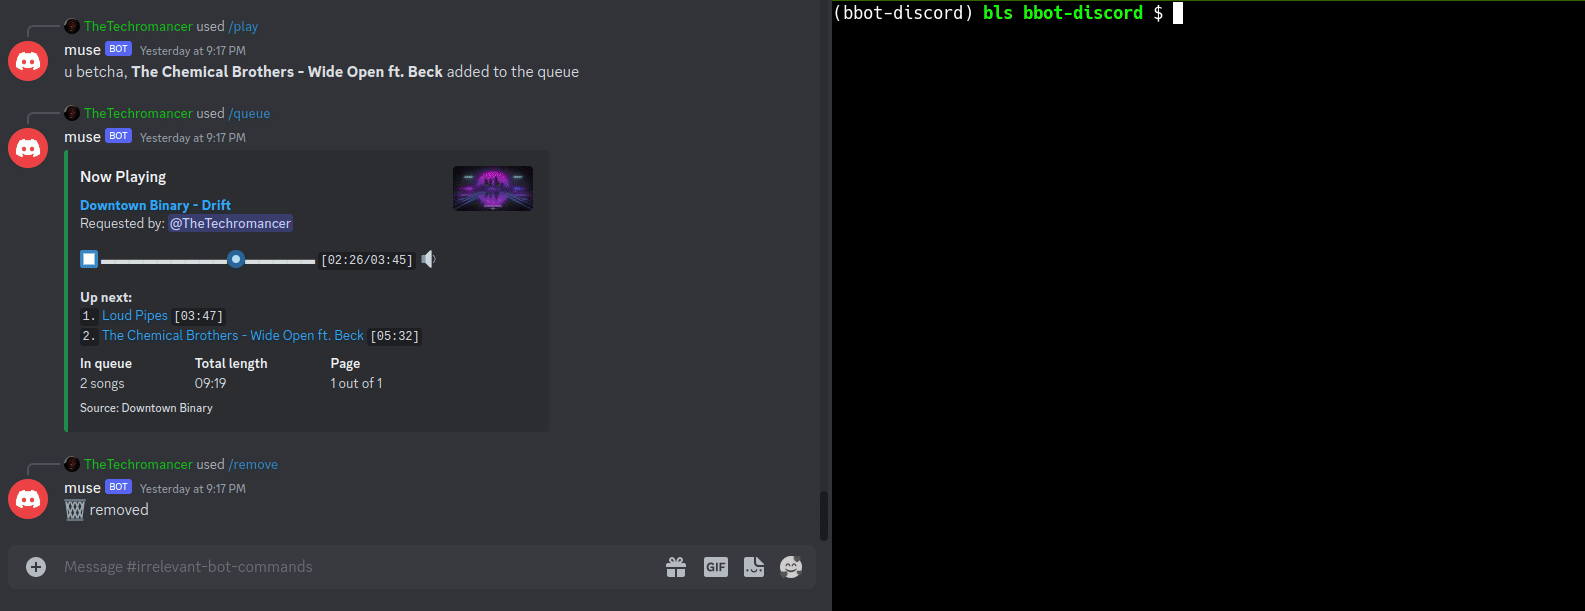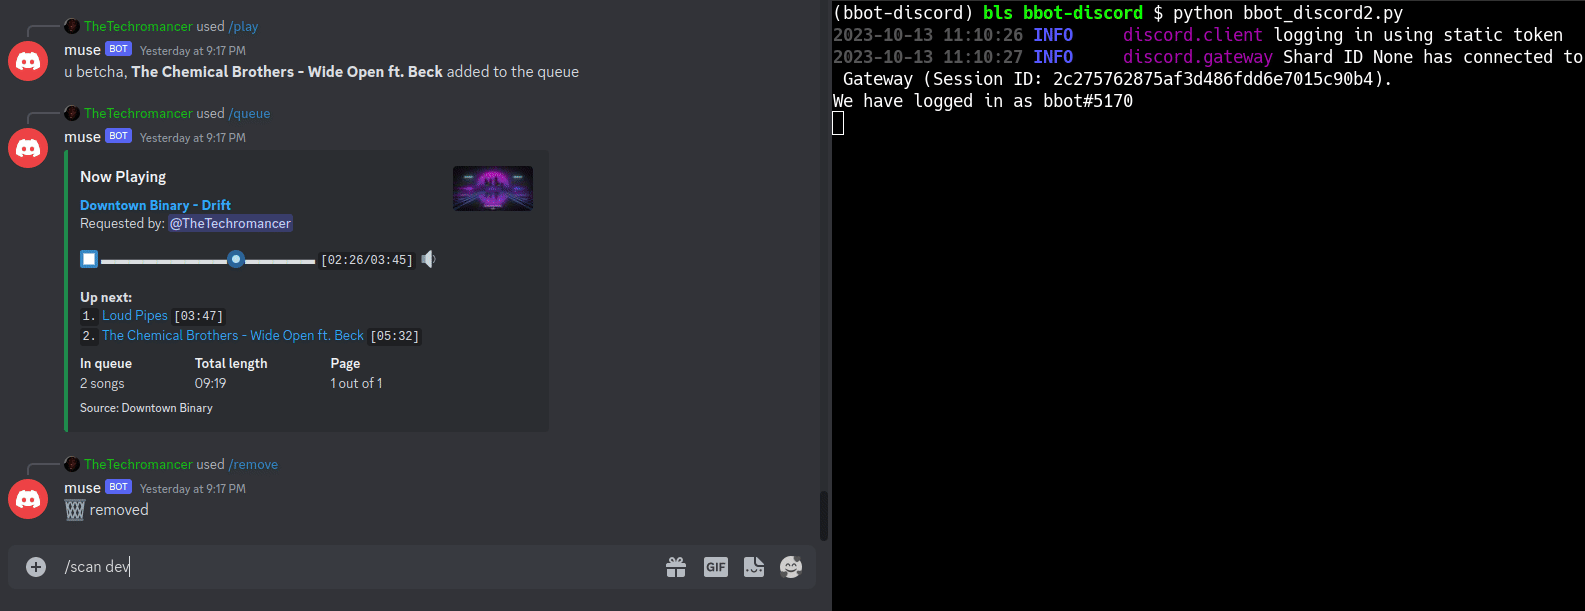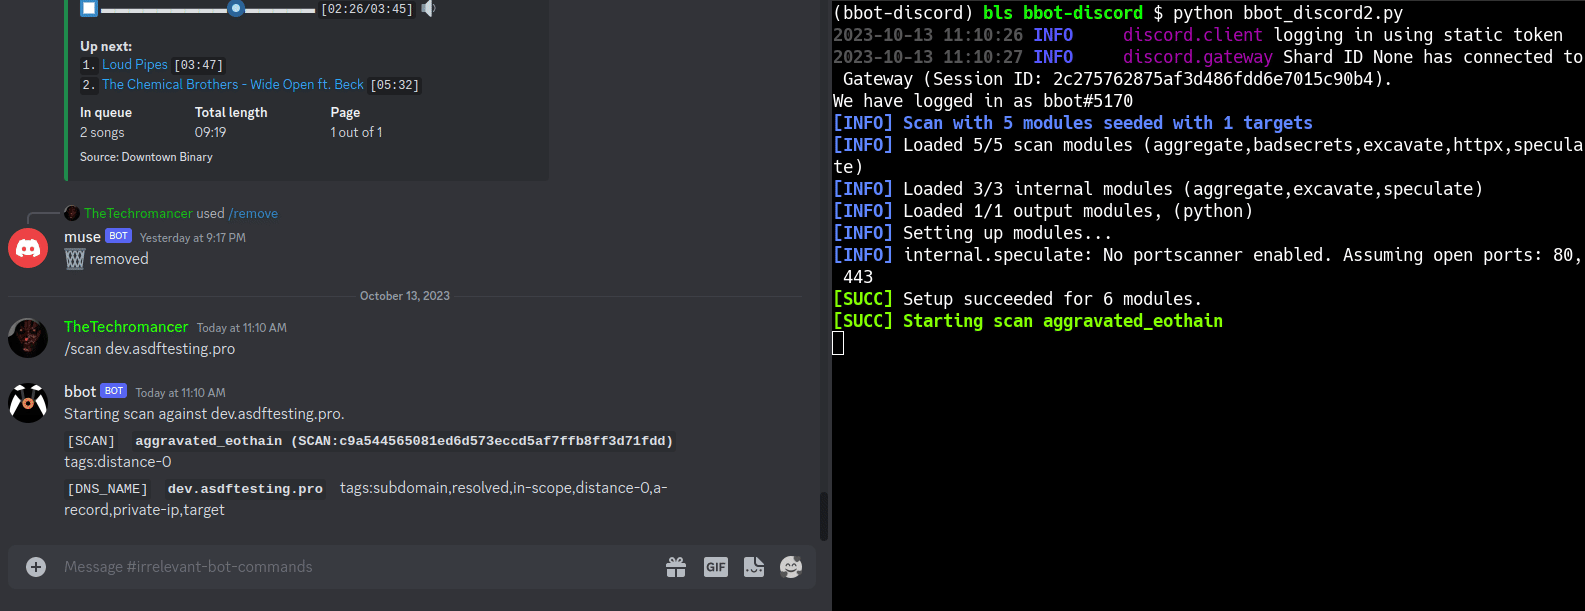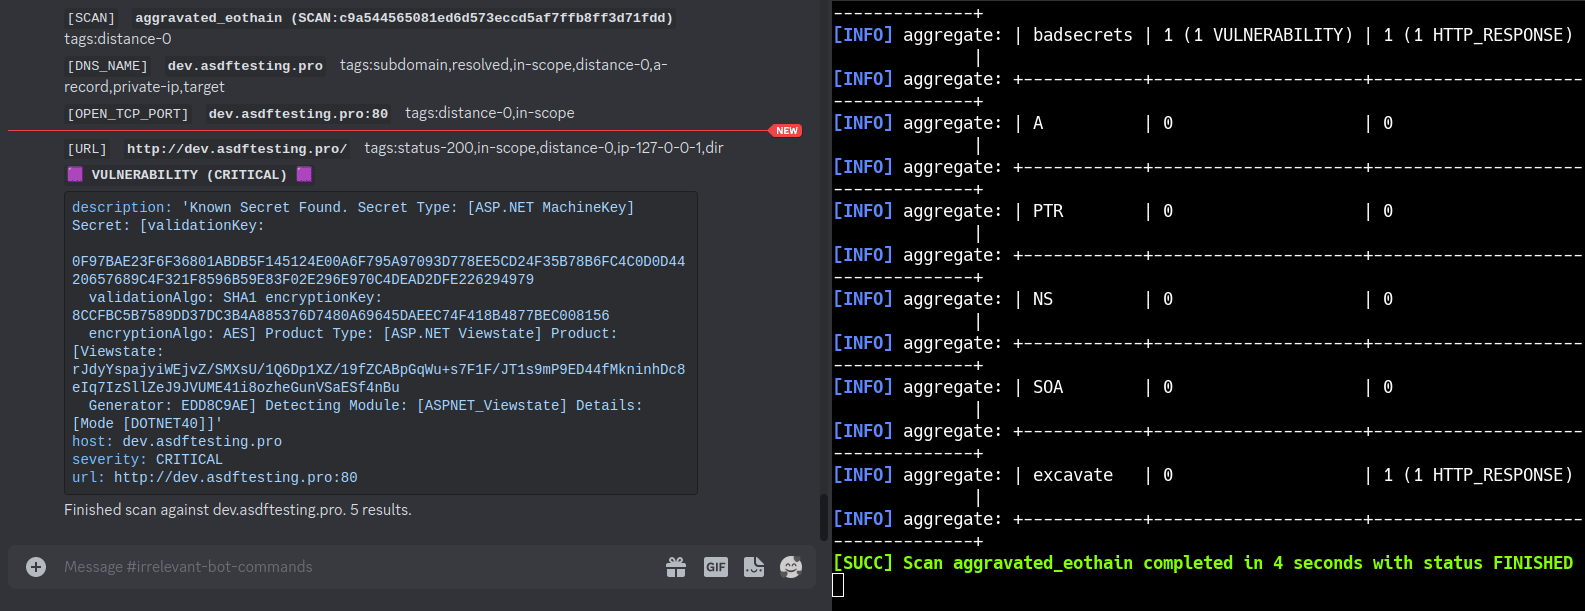 blacklanternsecurity/bbot
O scanner recursivo da internet para hackers. 🧡
 ossf/scorecard
OpenSSF Scorecard - Métricas de saúde de segurança para código aberto
 a-poc/blueteam-tools
Ferramentas e Técnicas para Blue Team / Resposta a Incidentes
 devsecops/awesome-devsecops
Uma lista autoritativa de ferramentas devsecops incríveis com a ajuda de experimentos e contribuições da comunidade.
 netalertx/netalertx
Visibilidade centralizada de rede e descoberta contínua de ativos. Monitore dispositivos, detecte mudanças e mantenha-se atento em redes distribuídas.
 fr0gger/awesome-gpt-agents
Uma lista curada de agentes GPT para cibersegurança.







