
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 alvin-tosh/malware-exhibit
🚀🚀 Esta é uma 🎇🔥 Coleção de Malware do MUNDO REAL🔥 🎇 compilada e analisada por pesquisadores🔥 para entender mais sobre ameaças de malware😈,…
 ninoseki/mihari
Um agregador de consultas para caça a ameaças baseada em OSINT.
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 mukul975/cve-mcp-server
Servidor MCP de nível de produção que oferece ao Claude 27 ferramentas de inteligência de segurança em 21 APIs — consulta de CVE, pontuação EPSS,…
 cisco/joy
Um pacote para capturar e analisar dados de fluxo de rede e dados intra-fluxo, para pesquisa de rede, perícia forense e monitoramento de segurança.
 mgeeky/protectmytooling
Envoltório Multi-Packer que nos permite encadear vários packers, ofuscadores e outras armas voltadas para Red Team. Apresenta recursos de marca…
 target/strelka
Escaneamento de arquivos em tempo real, baseado em contêineres, em escala empresarial.
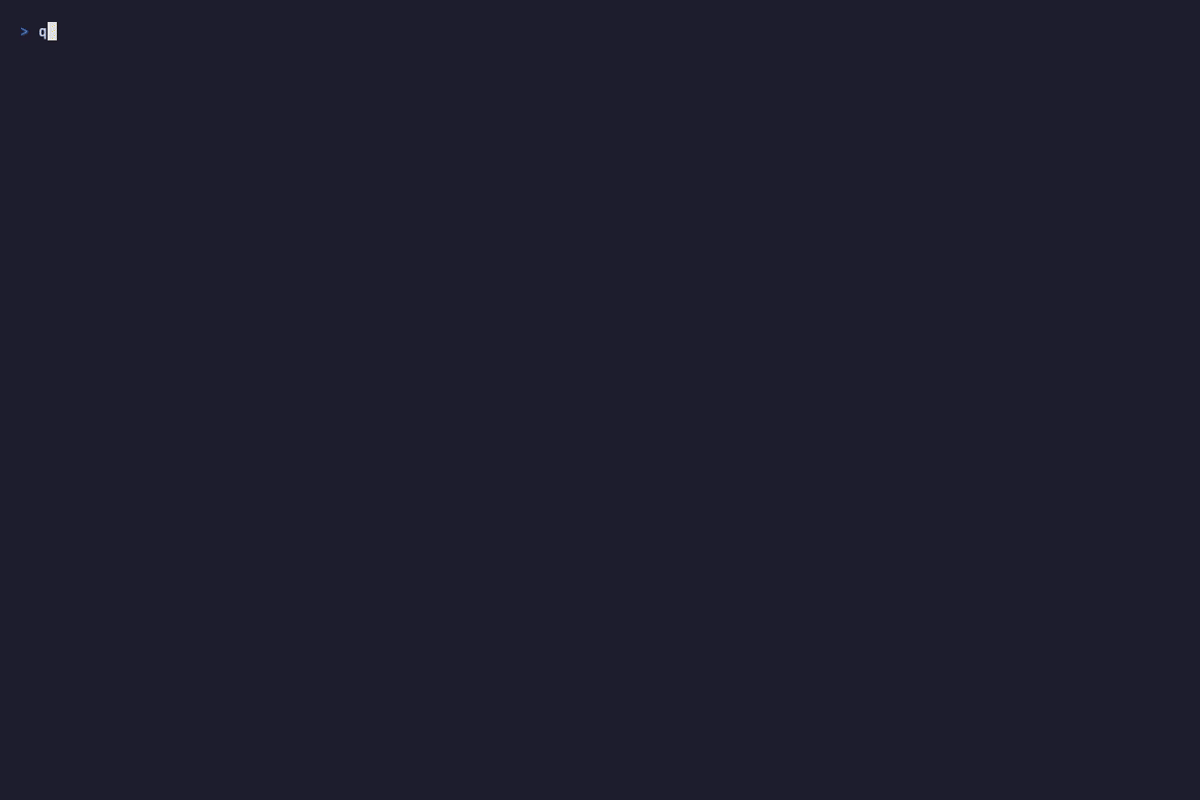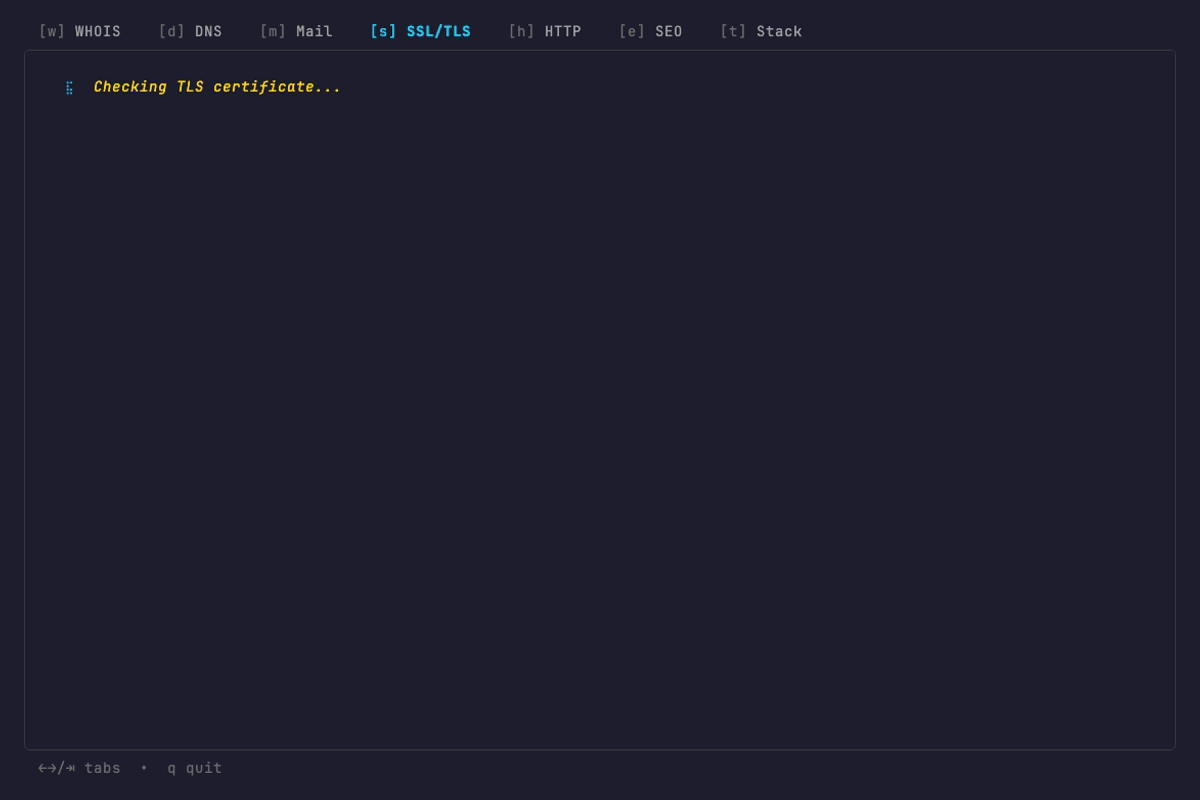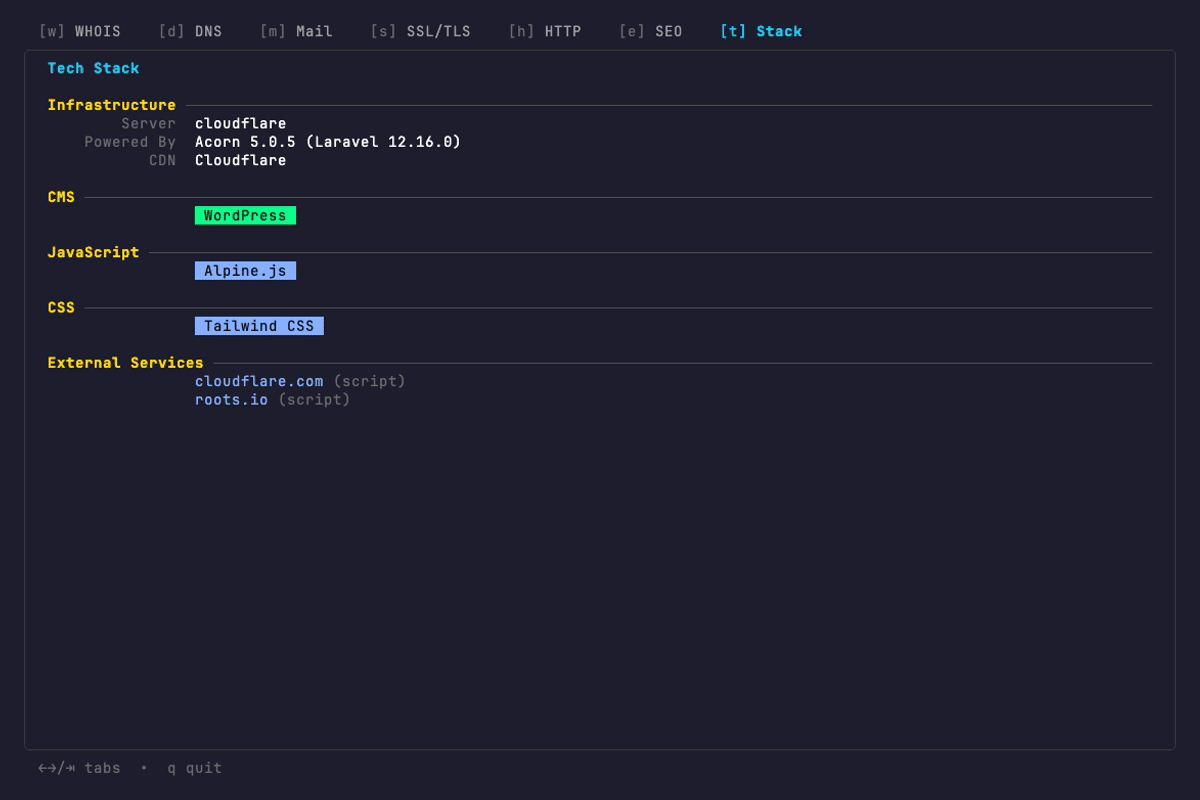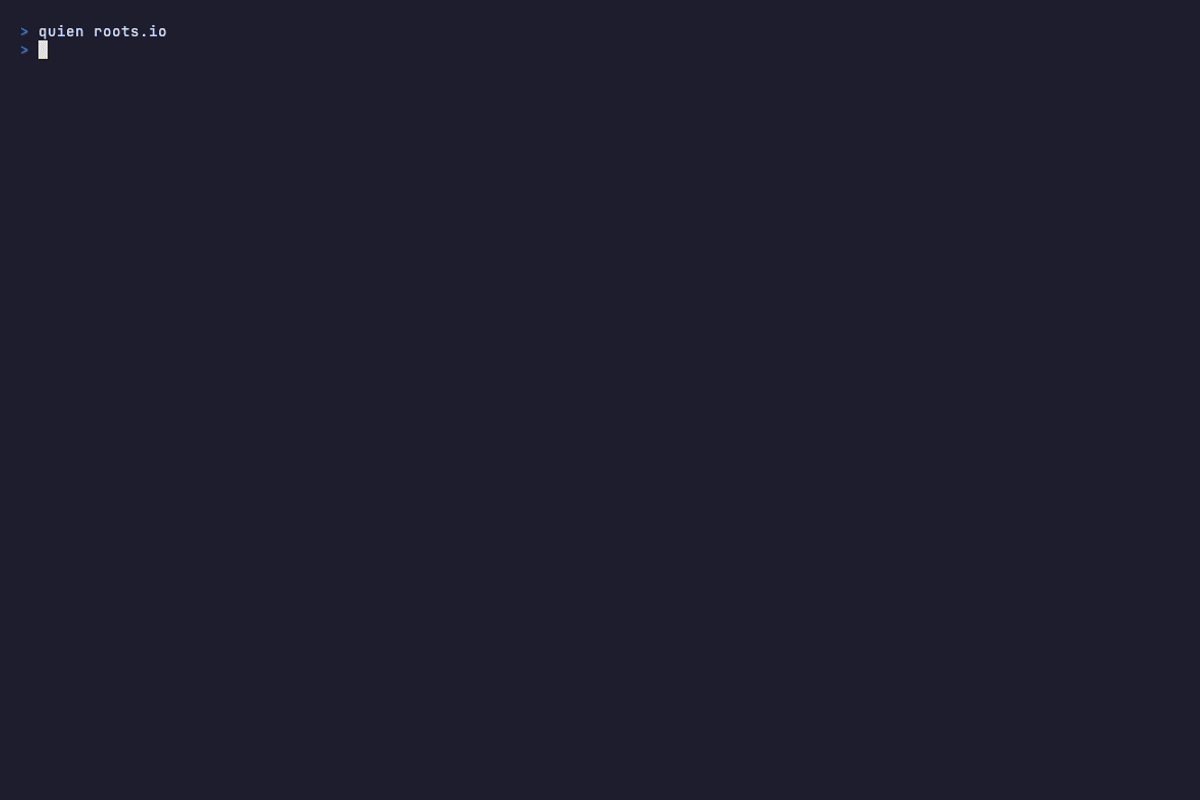 retlehs/quien
Um melhor kit de ferramentas de inteligência de domínio e whois
 ransomlook/ransomlook
Ainda outro rastreador de gangues de ransomware
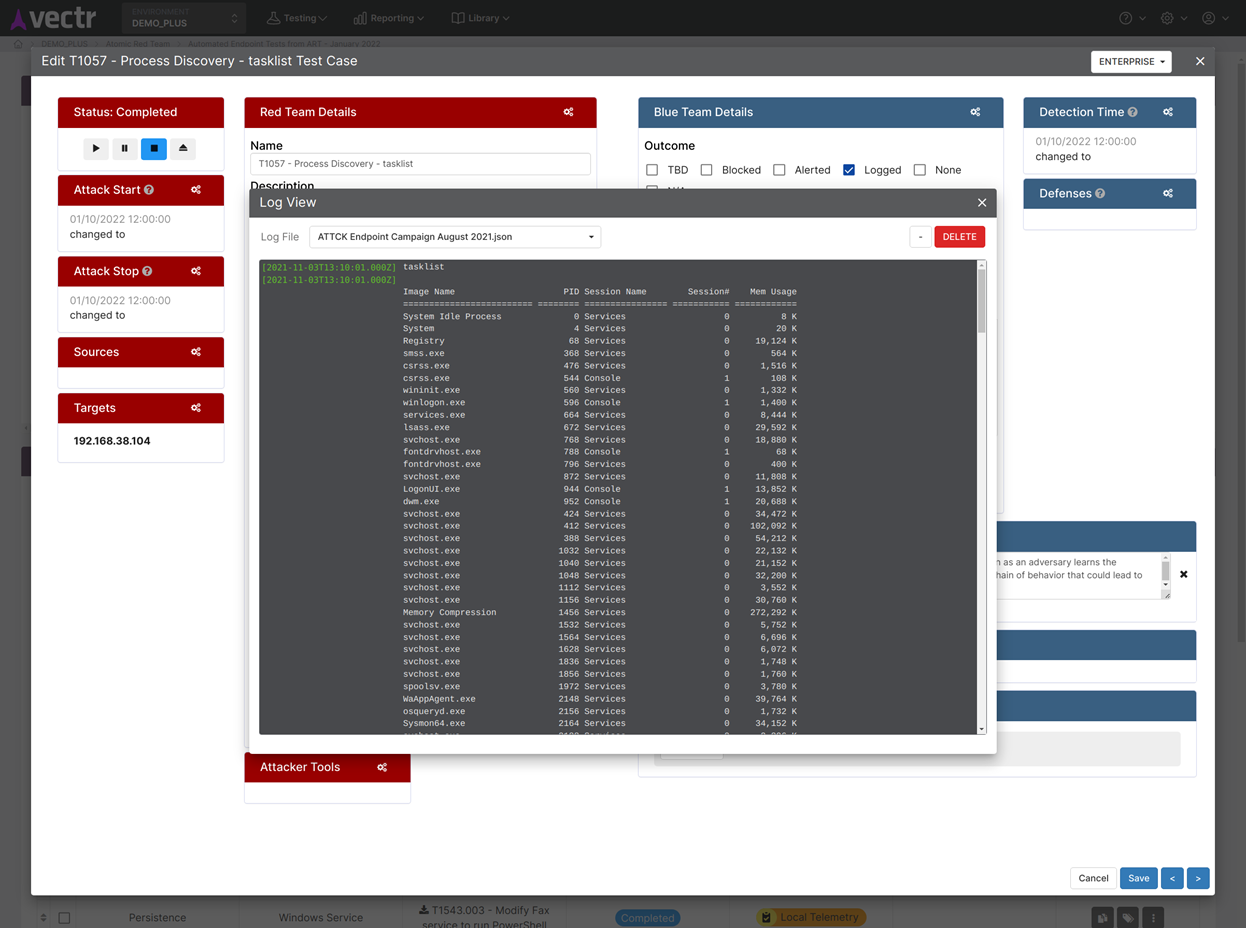 securityriskadvisors/vectr
Acompanhar as atividades de teste das equipes vermelha e azul para medir as capacidades de detecção e prevenção em cenários de ataque, com…
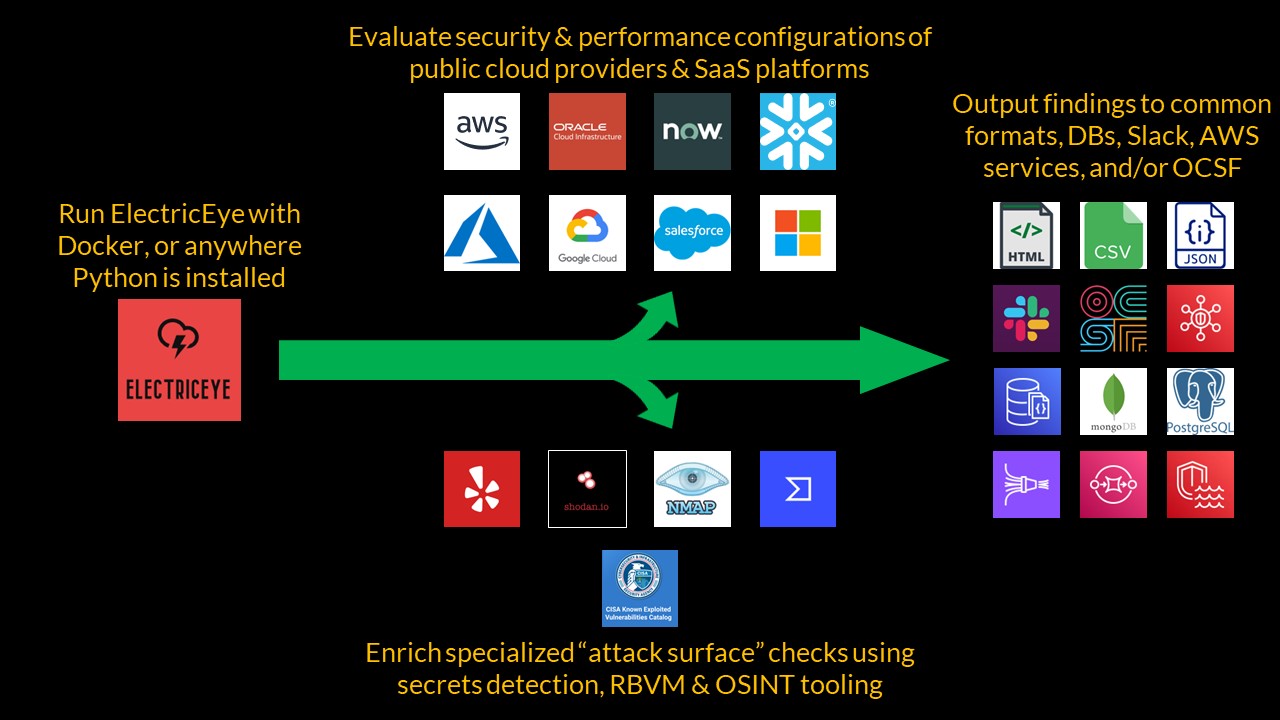 jonrau1/electriceye
ElectricEye é uma ferramenta de CLI Python multi-nuvem, multi-SaaS para Gerenciamento de Ativos, Gerenciamento de Postura de Segurança e…
 hectorm/hblock
Melhore sua segurança e privacidade bloqueando anúncios, rastreamento e domínios de malware.
 inquest/malware-samples
Uma coleção de amostras de malware e informações relevantes de dissecação, provavelmente referenciadas de http://blog.inquest.net
 letsdefend/awesome-soc-analyst
Recursos úteis para analistas de SOC e candidatos a analista de SOC.
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
 tenzir/tenzir
Colete, analise, normalize, agregue, armazene, consulte e encaminhe dados de telemetria de segurança em escala usando fluxos de dados baseados em…
 binref/refinery
Alta análise de triagem de alta octanagem
 airbnb/binaryalert
BinaryAlert: Serverless, Detecção de Malware em Tempo Real & Retroativa.








