
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 nullarray/intrec-pack
Instalador de Pacote/Bundle de Inteligência e Reconhecimento.
 jacobsoo/malconfig
Isto é parte de um módulo para o framework que estou constantemente a desenvolver. Atualmente, apenas informações do C2 são divulgadas aqui.
 nullarray/mimir
Interface de Inteligência de Ameaças OSINT - CLI para HoneyDB
 cyb3rward0g/invoke-attackapi
Um script PowerShell para interagir com o MITRE ATT&CK Framework através de sua própria API
 nccgroup/dnshighjackmonitoring
Scripts de tradecraft para auxiliar na detecção de tentativas de sequestro de DNS.
 t4d/phishingkithunter
Encontre kits de phishing que usam os arquivos e imagens da sua marca/organização.
 jh00nbr/phishruffus
Caçador inteligente de ameaças e servidores de phishing
 matonis/ripvt
Virus Total API Maltego Transform Set Para Canari
 matthoffman/degas
Detecção de domínios gerados por DGA usando modelos de aprendizado profundo
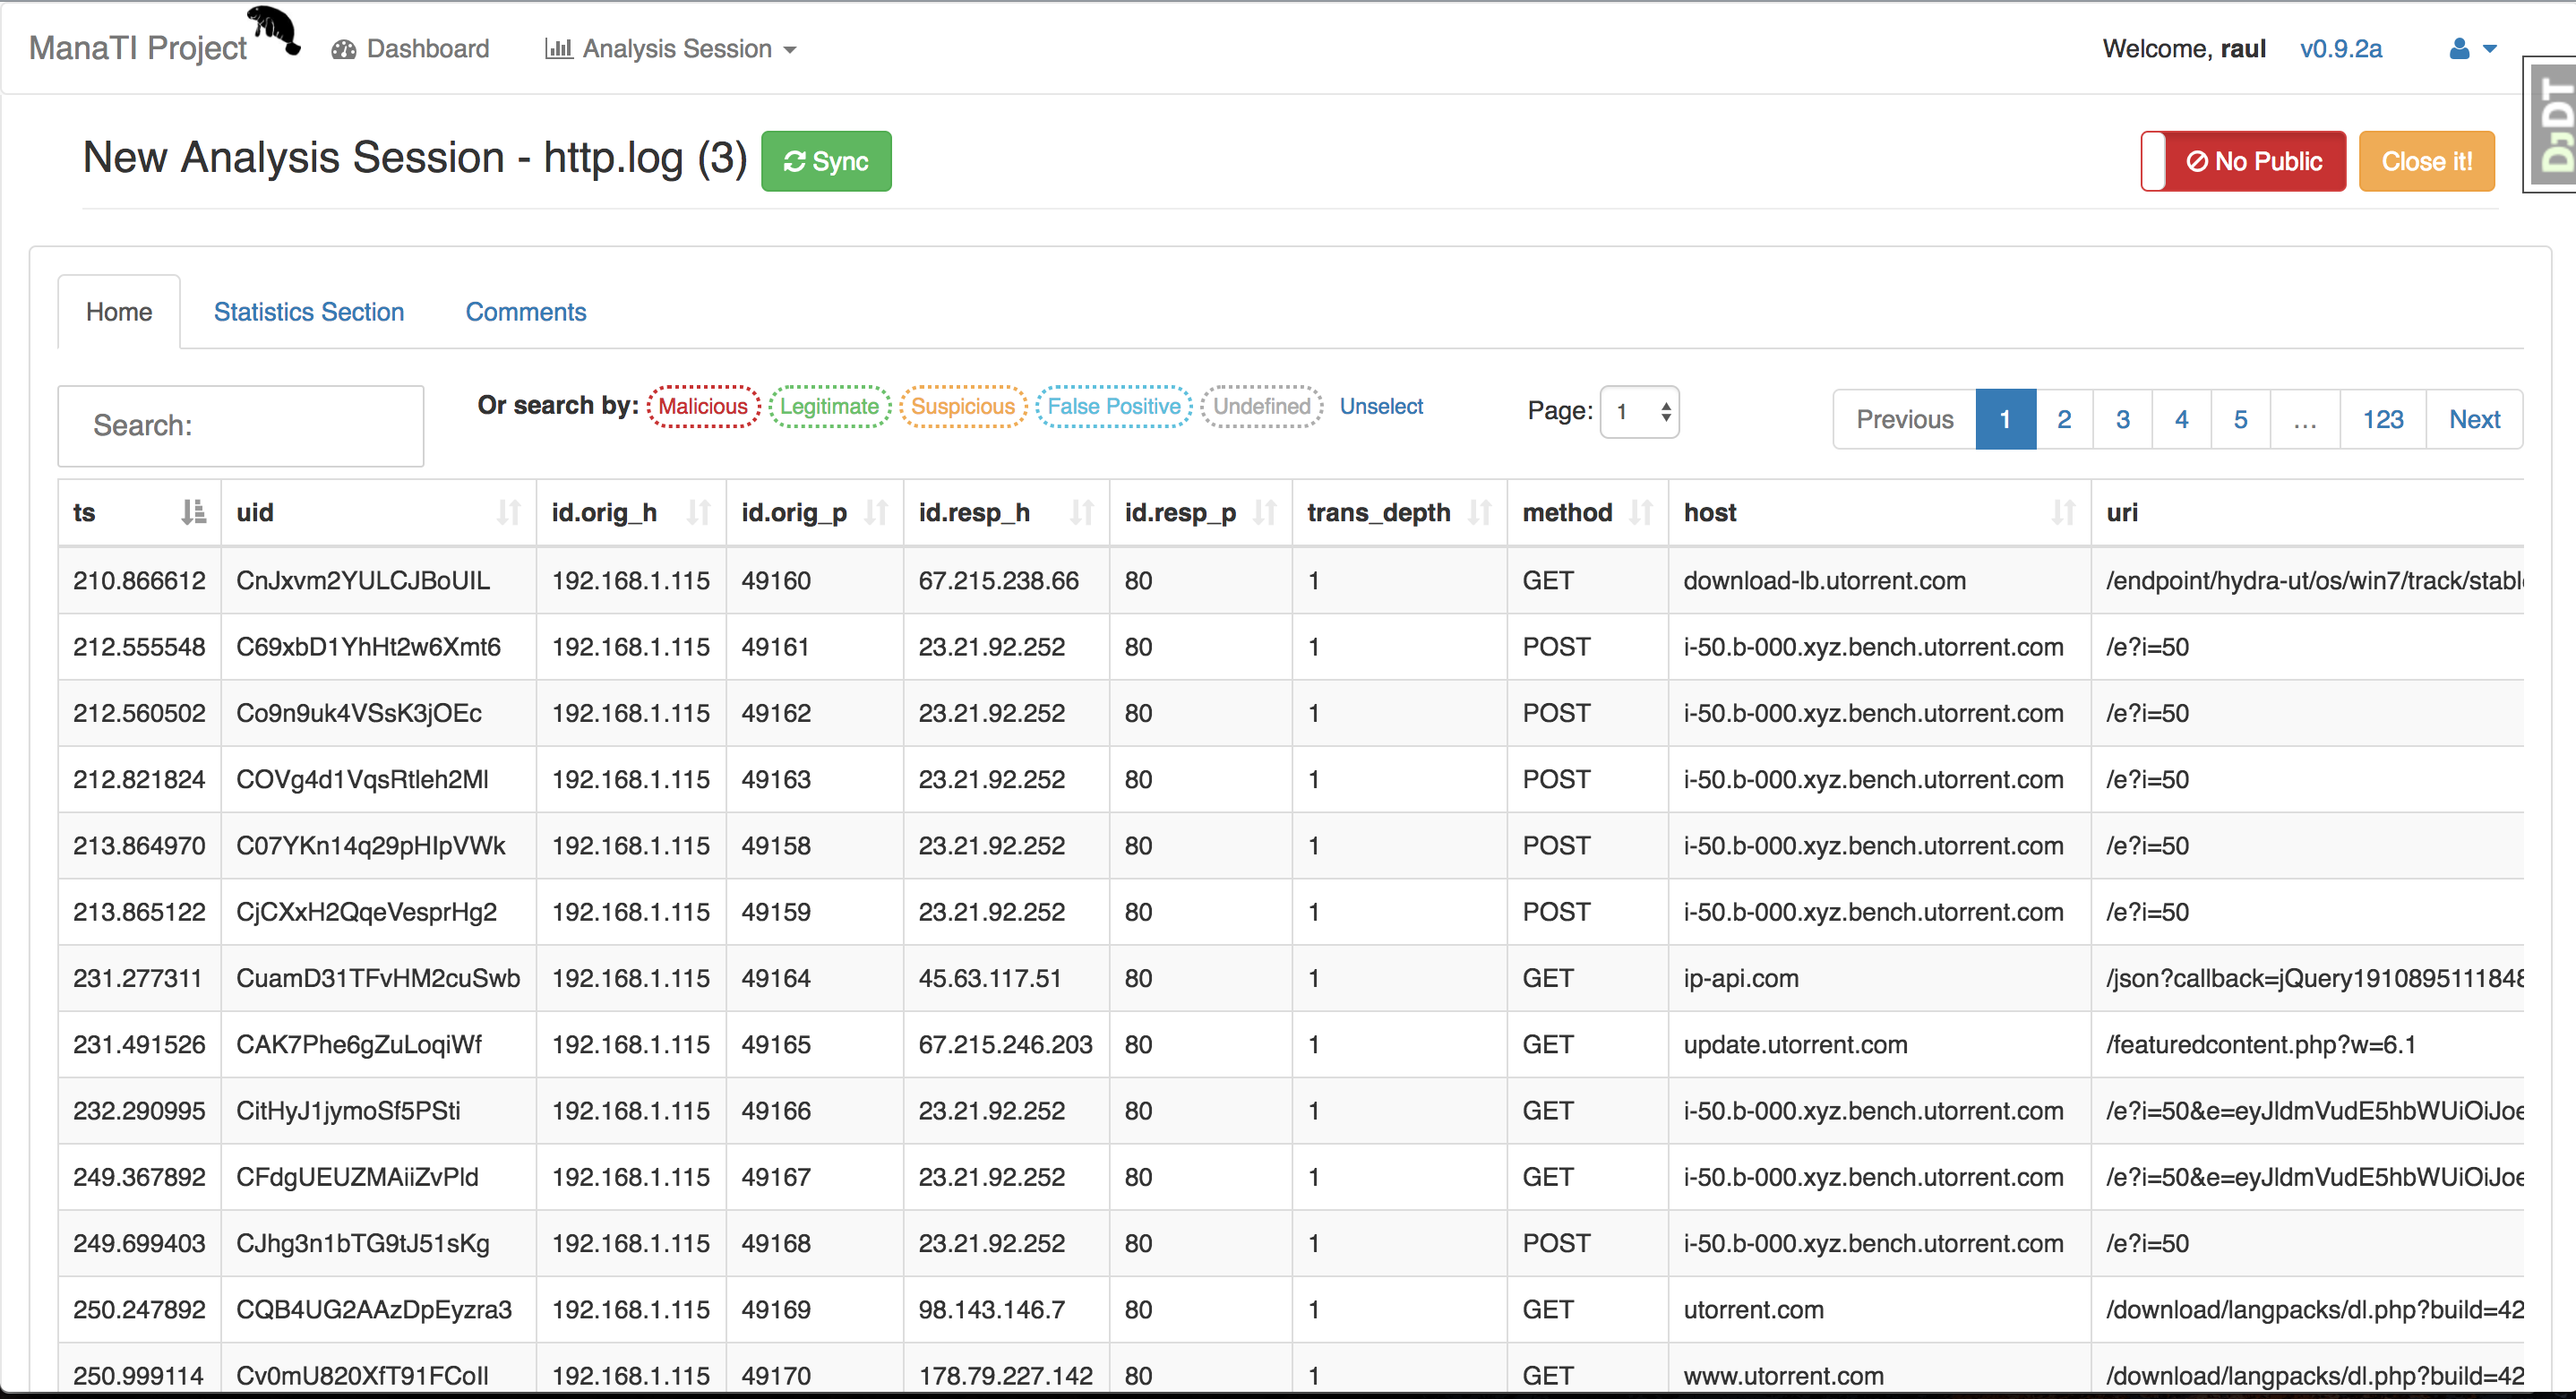 stratosphereips/manati
Uma ferramenta baseada na web para auxiliar o trabalho dos analistas de ameaças intuitivos.
 st2labs/sipi
Ferramentas Simples de Informação de IP para Análise de Dados de Reputação
 gr4ym4ntx/attackintel
Um script em Python para consultar a API MITRE ATT&CK por táticas, técnicas, mitigações e métodos de detecção para grupos de ameaças específicos.
 bfuzzy/auditd-attack
Um conjunto de regras do Linux Auditd mapeado para o Framework de Ataque da MITRE.
 cymmetria/ciscoasa_honeypot
Um honeypot de baixa interação para o componente Cisco ASA capaz de detectar CVE-2018-0101, uma vulnerabilidade de DoS e execução remota de código.
 silascutler/malpipe
Motor de ingestão e processamento de Malware/IOC
 mrash/psad
psad: Detecção de Intrusão e Análise de Logs com iptables
 0xxon/zeek-plugin-roca
Plugin do Bro para verificar se certificados são afetados pelo CVE-2017-15361







