
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 cado-security/dfir_resources_revil_kaseya
Recursos para Profissionais de DFIR Respondendo ao Ataque à Cadeia de Suprimentos Kaseya do Ransomware REvil
 spaceraccoon/manuka
Um honeypot modular de OSINT para defensores
 withsecurelabs/flair
Script leve em lote para aquisição semiautomática de artefactos forenses essenciais de anfitriões Windows, utilizando apenas ferramentas nativas do…
 mrezqi/cve-2021-1675_carbonblack_huntingquery
Consultas de caça do CarbonBlack para detectar exploração do PrintNightmare (CVE-2021-1675) via eventos de arquivo, carregamento de módulo e…
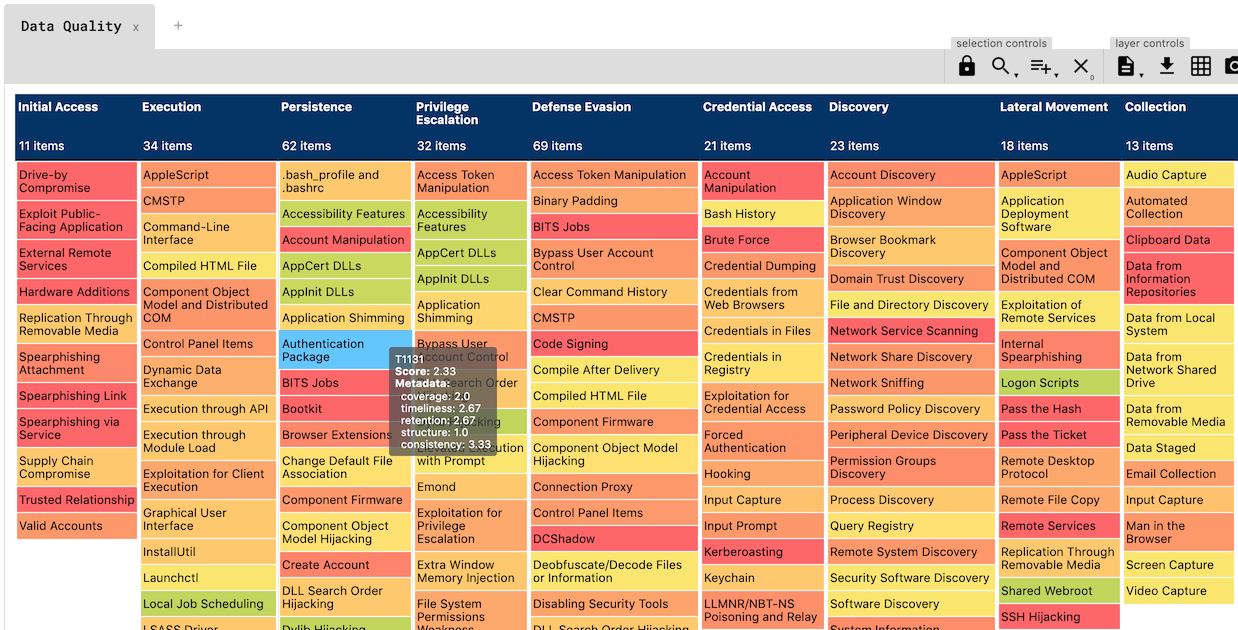 hxnoyd/ossem-power-up
Uma ferramenta para avaliar a qualidade dos dados, construída sobre o incrível OSSEM.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles são uma coleção de Ansible Roles e playbooks que instalam, configuram, executam e gerenciam uma variedade de soluções…
 elemental-attack/elemental
Elemental - Uma Biblioteca de Ameaças ATT&CK
 packetsifter/packetsiftertool
PacketSifter é uma ferramenta/script projetada para ajudar analistas a examinar uma captura de pacotes (pcap) e encontrar tráfego relevante. O…
 woj-ciech/pepe
Coletar informações sobre endereços de e-mail do Pastebin
 toolswatch/vfeed
A API do Banco de Dados Correlacionado de Vulnerabilidades CVE e Inteligência de Ameaças
 cyberdefenders/detectionlabelk
DetectionLabELK é um fork do DetectionLab com a stack ELK em vez do Splunk.
 ctxis/cape
Extração de Configuração e Payload de Malware

 concinnity-risks/ransomcoinpublic
Uma ferramenta DFIR para extrair endereços de criptomoedas e outros indicadores de comprometimento de binários.
 corelight/redxor
Detecção de C2 RedXOR de malware Linux - demonstração
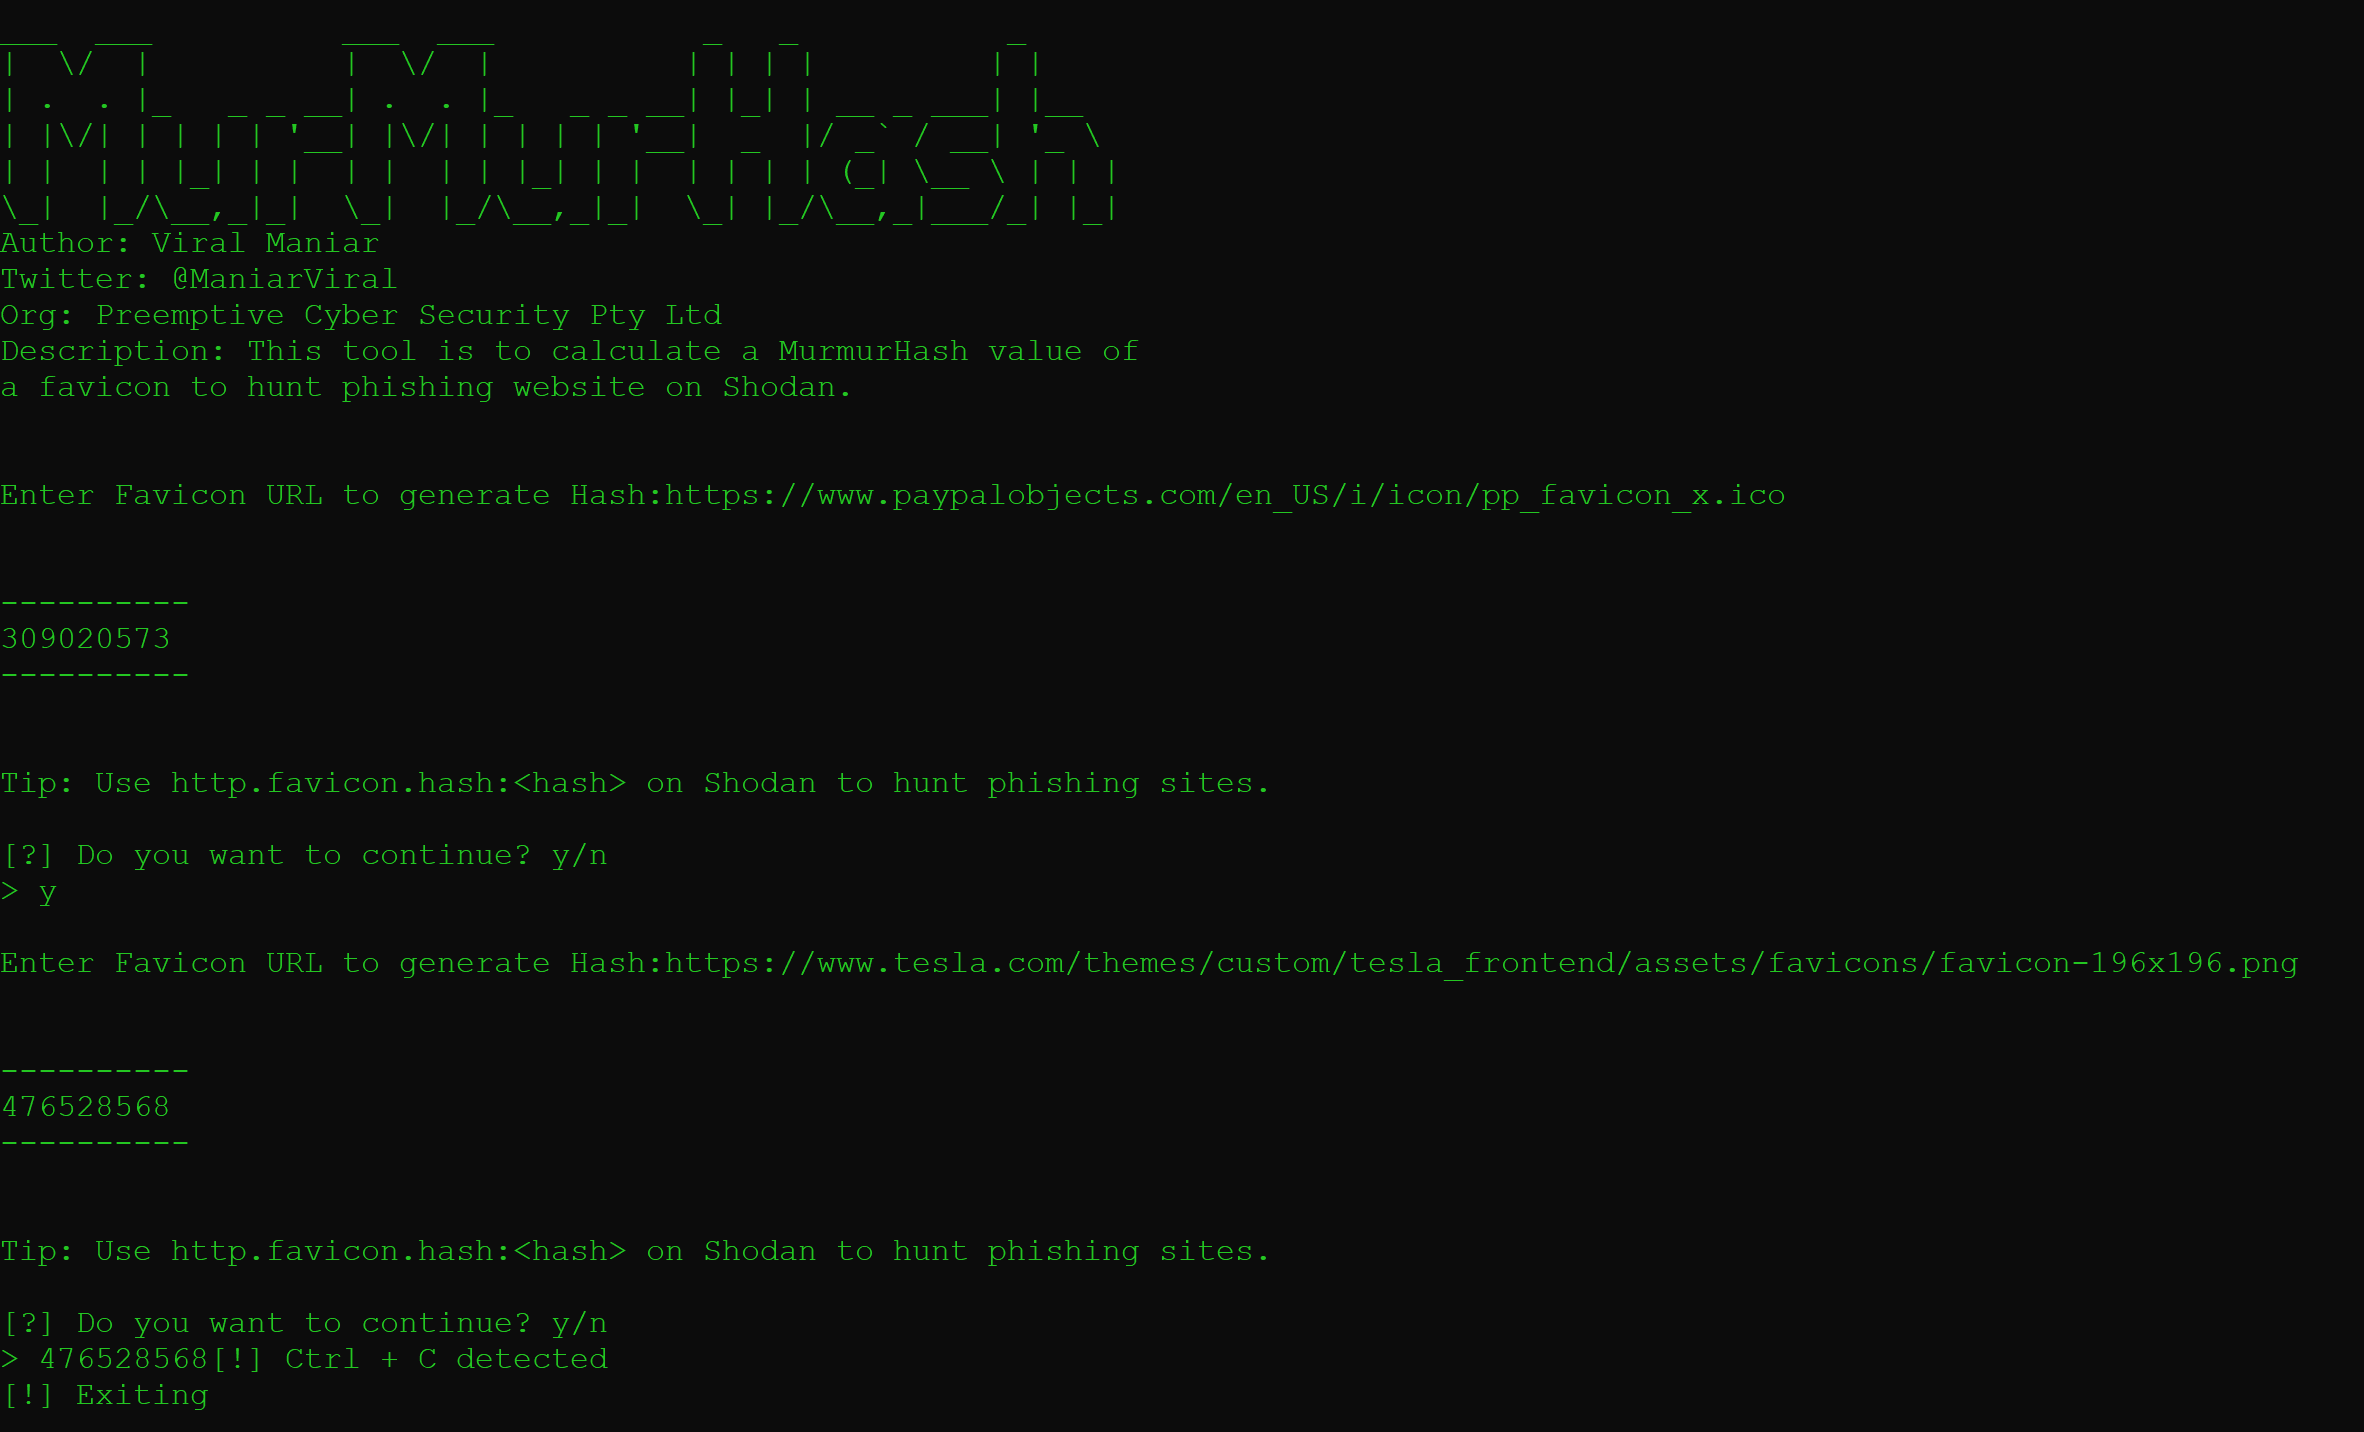 viralmaniar/murmurhash
Esta pequena ferramenta serve para calcular um valor MurmurHash de um favicon para caçar sites de phishing na plataforma Shodan.
 jangeisbauer/gundog
gundog - caça guiada no Microsoft Defender
 taxiiproject/libtaxii
Uma biblioteca Python para lidar com Mensagens TAXII que invocam Serviços TAXII.







