
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 xdrr/vulnerability-research
Vulnerabilidades divulgadas publicamente
 matthewclarkmay/geoip-attack-map
Mapa de ataques geoip para segurança cibernética que acompanha o syslog e analisa IPs/números de porta para visualizar atacantes em tempo real.
 mitre/brawl-public-game-001
Dados de um Exercício BRAWL de Emulação Automatizada de Adversários
 abhinavbom/threat-intelligence-hunter
TIH é uma ferramenta de inteligência que ajuda você a buscar IOCs em vários feeds de segurança disponíveis abertamente e algumas APIs conhecidas. A…
 aws-alchemy/squidmagic
analisar tráfego de rede baseado na web 🕶 para detectar servidores de comando e controle centrais
 navytitanium/eitest-tools-scripts-iocs
Kit de feed de IOC e análise para campanhas EITest, com descriptografia de dados C2, decodificação de payloads de vítimas e processamento de logs de…
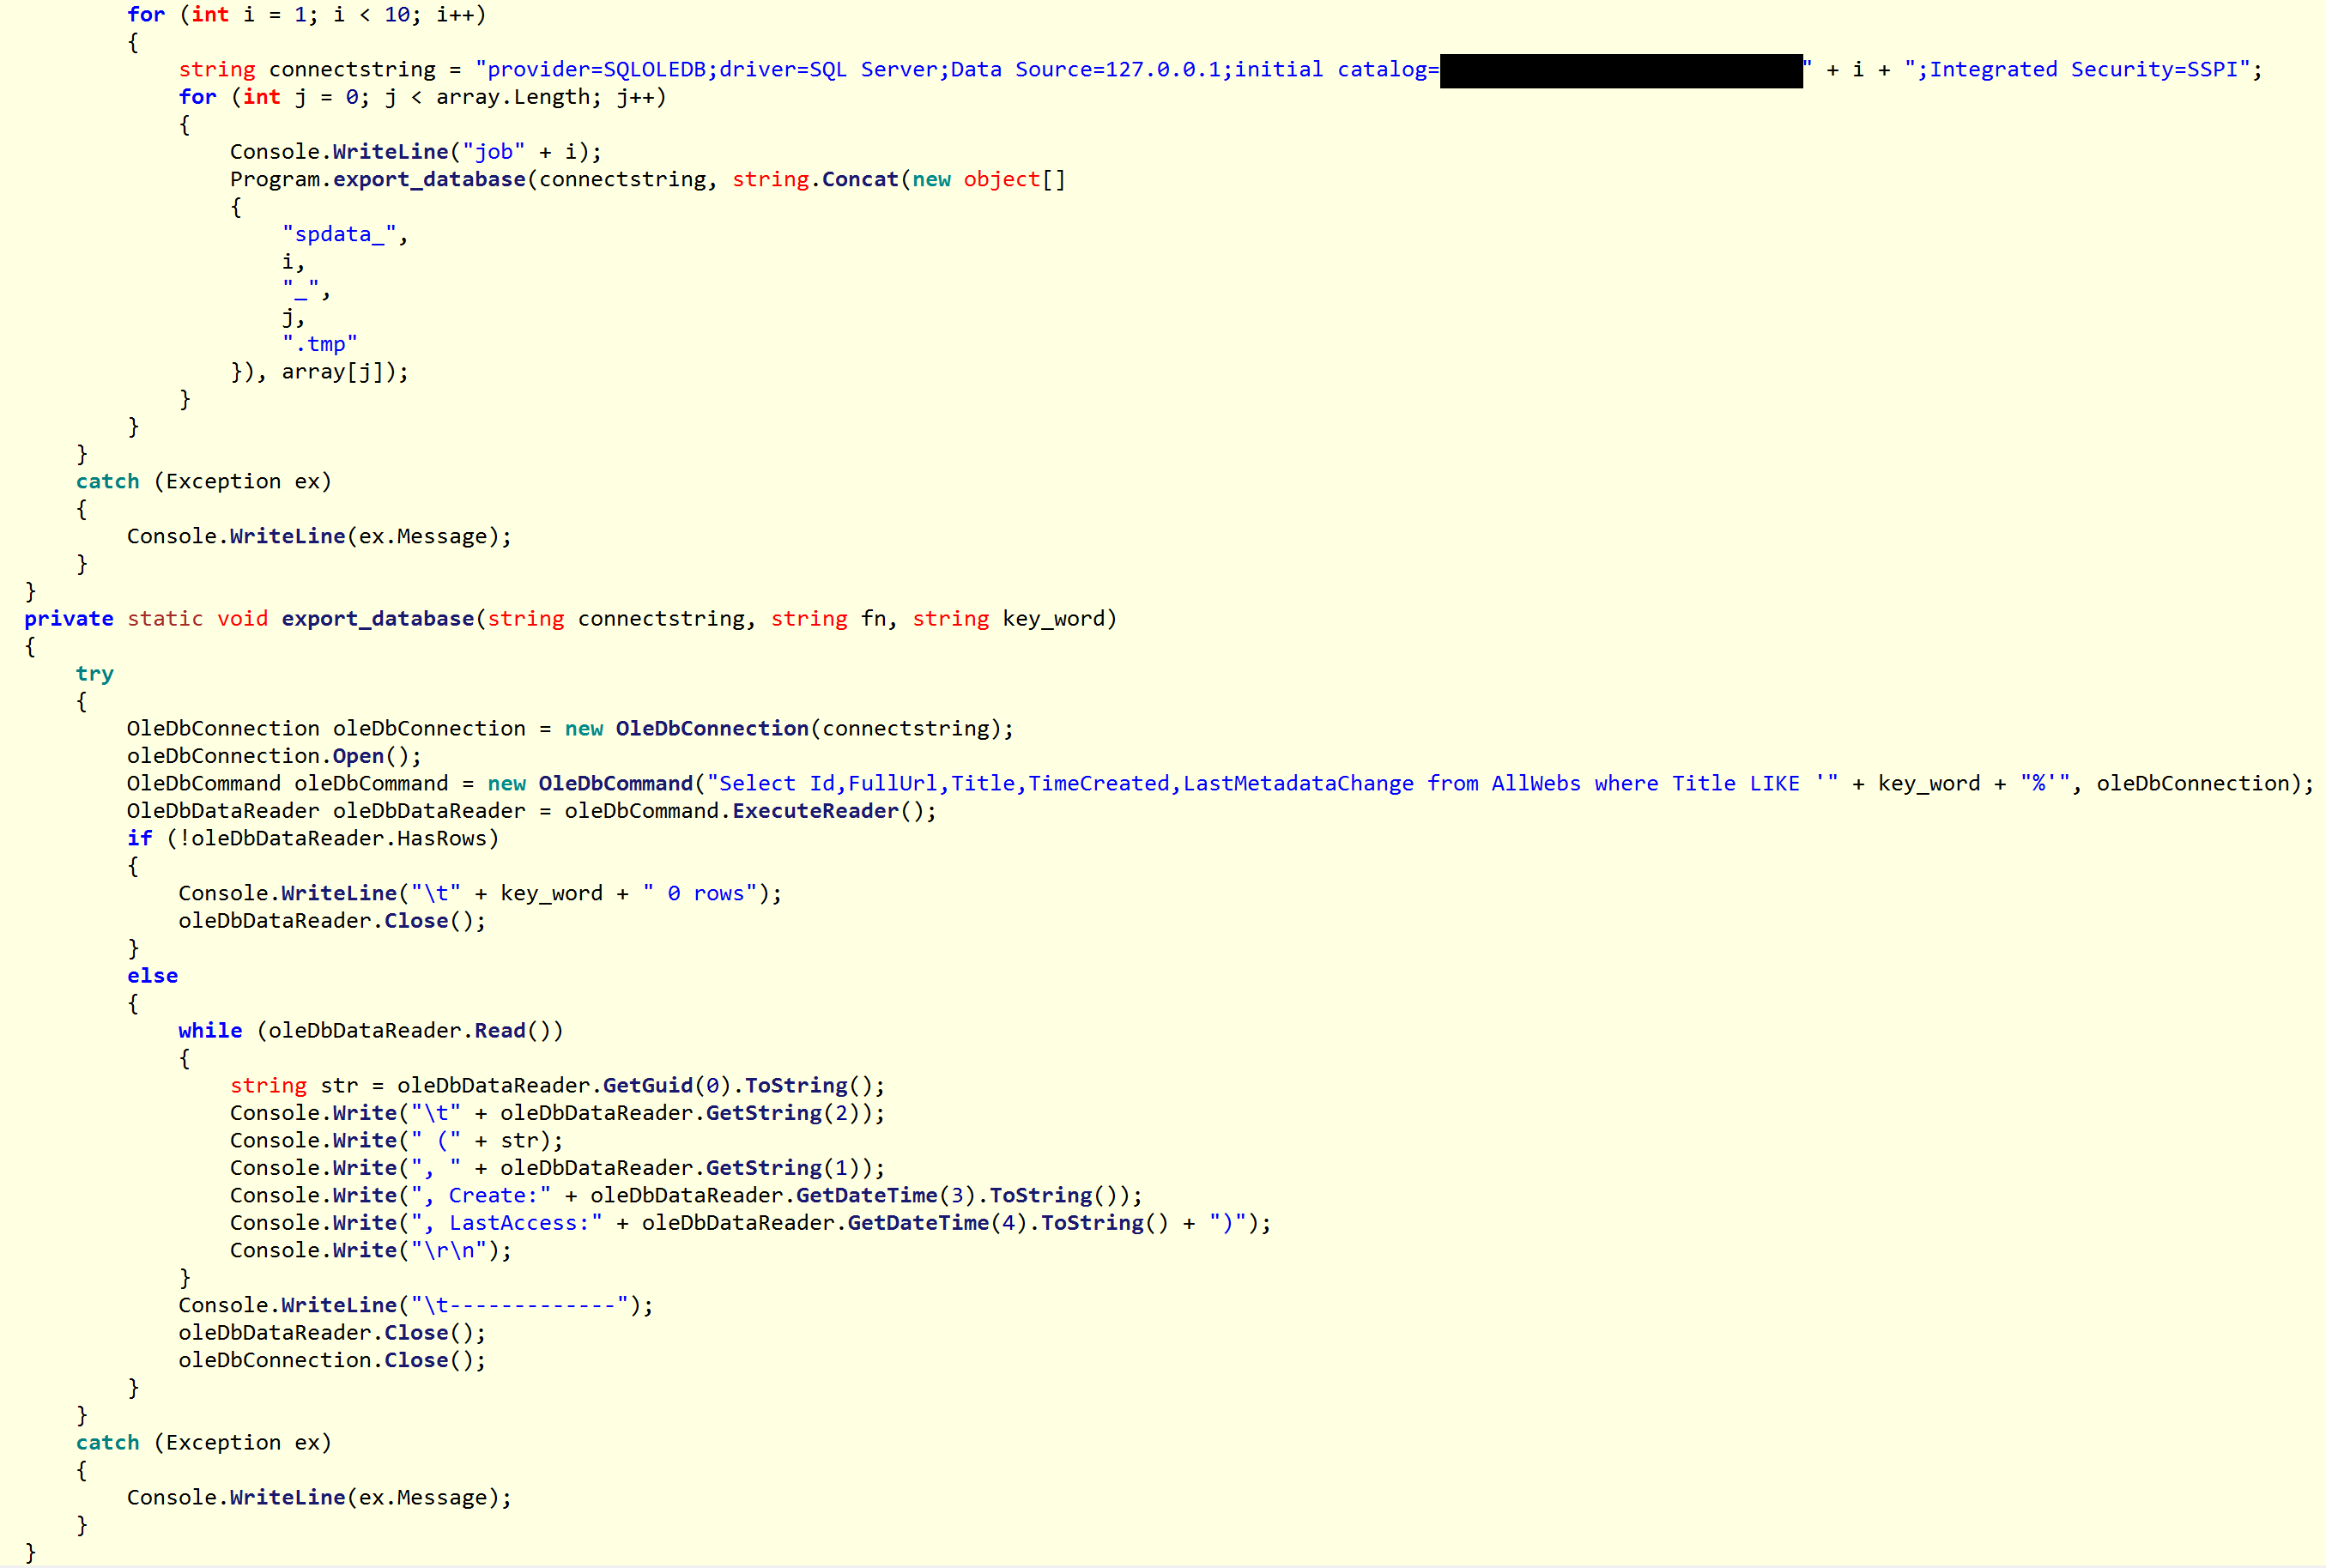 nccgroup/royal_apt
Royal APT - APT15 - Informações Relacionadas da Pesquisa de Operações de Defesa Cibernética da NCC Group
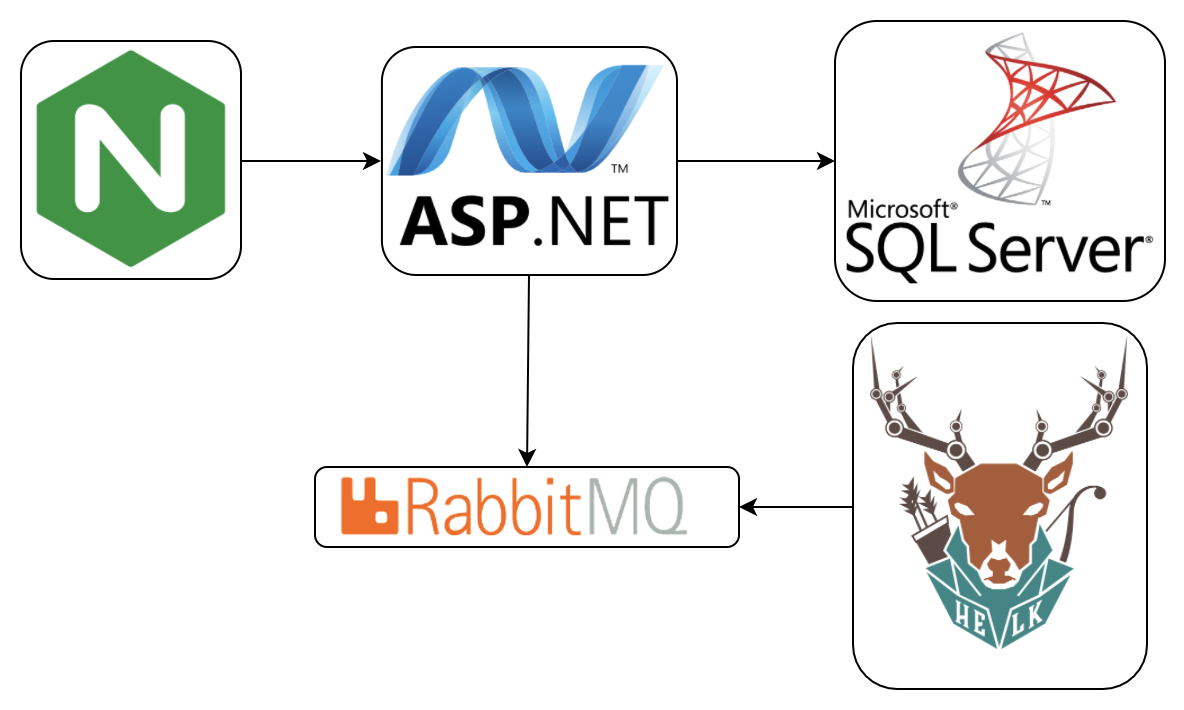 invoke-ir/ace
Plataforma automatizada de coleta e enriquecimento
 mthbernardes/ipchecker
Verifique se um IP é do Tor ou é um proxy malicioso.
 anssi-fr/tabi
Detecção de Sequestro de BGP
 brianwrf/cve-2017-4878-samples
CVE-2017-4878 Amostras - http://blog.talosintelligence.com/2018/02/group-123-goes-wild.html
 woj-ciech/daily-dose-of-malware
Script permite que você colete software malicioso e servidores C&C de plataformas de código aberto como Malshare, Malcode, Google, Cymon - vxvault,…
 jepaynemsft/weffles
Crie um console rápido, gratuito e eficaz de Threat Hunting/Incident Response com Windows Event Forwarding e PowerBI
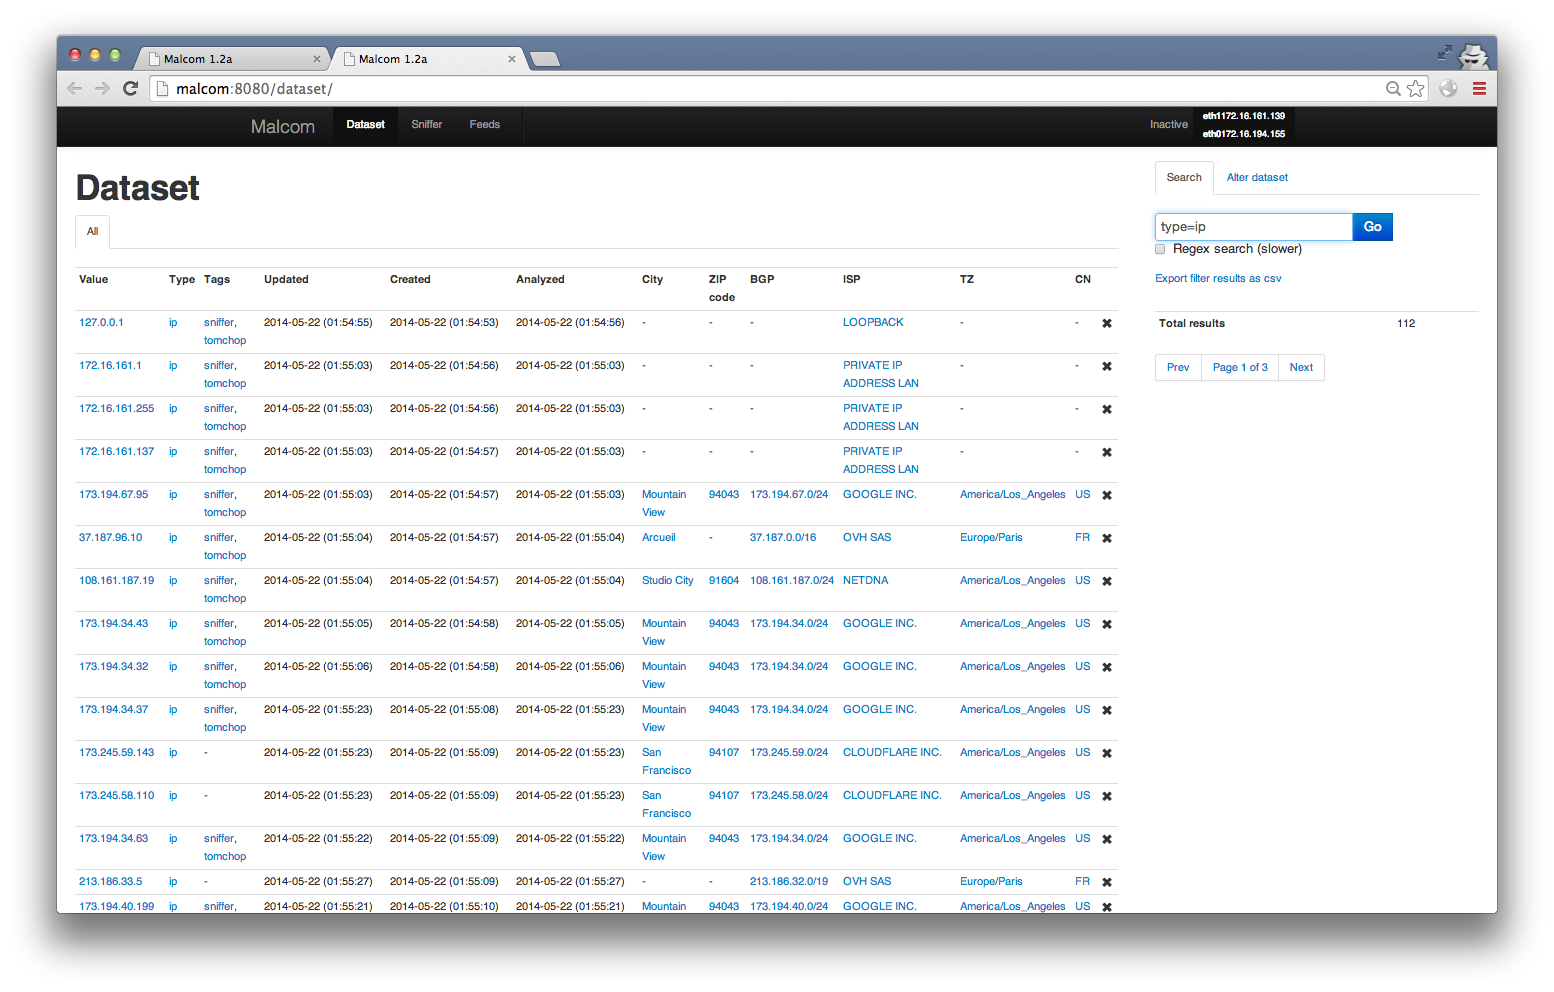 tomchop/malcom
Malcom - Analisador de Comunicações de Malware
 initconf/cve-2017-5638_struts
Script do Bro/Zeek para detecção de reconhecimento, comprometimento e rastreamento de download de malware do Apache Struts CVE-2017-5638, com…
 philarkwright/dga-detection
Detecção de Domínios DGA usando Análise de Frequência de Bigramas
 andrewaeva/dga
O repositório que contém os algoritmos para gerar nomes de domínio, dicionários de nomes de domínio maliciosos. Desenvolvido para pesquisar a…







