
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
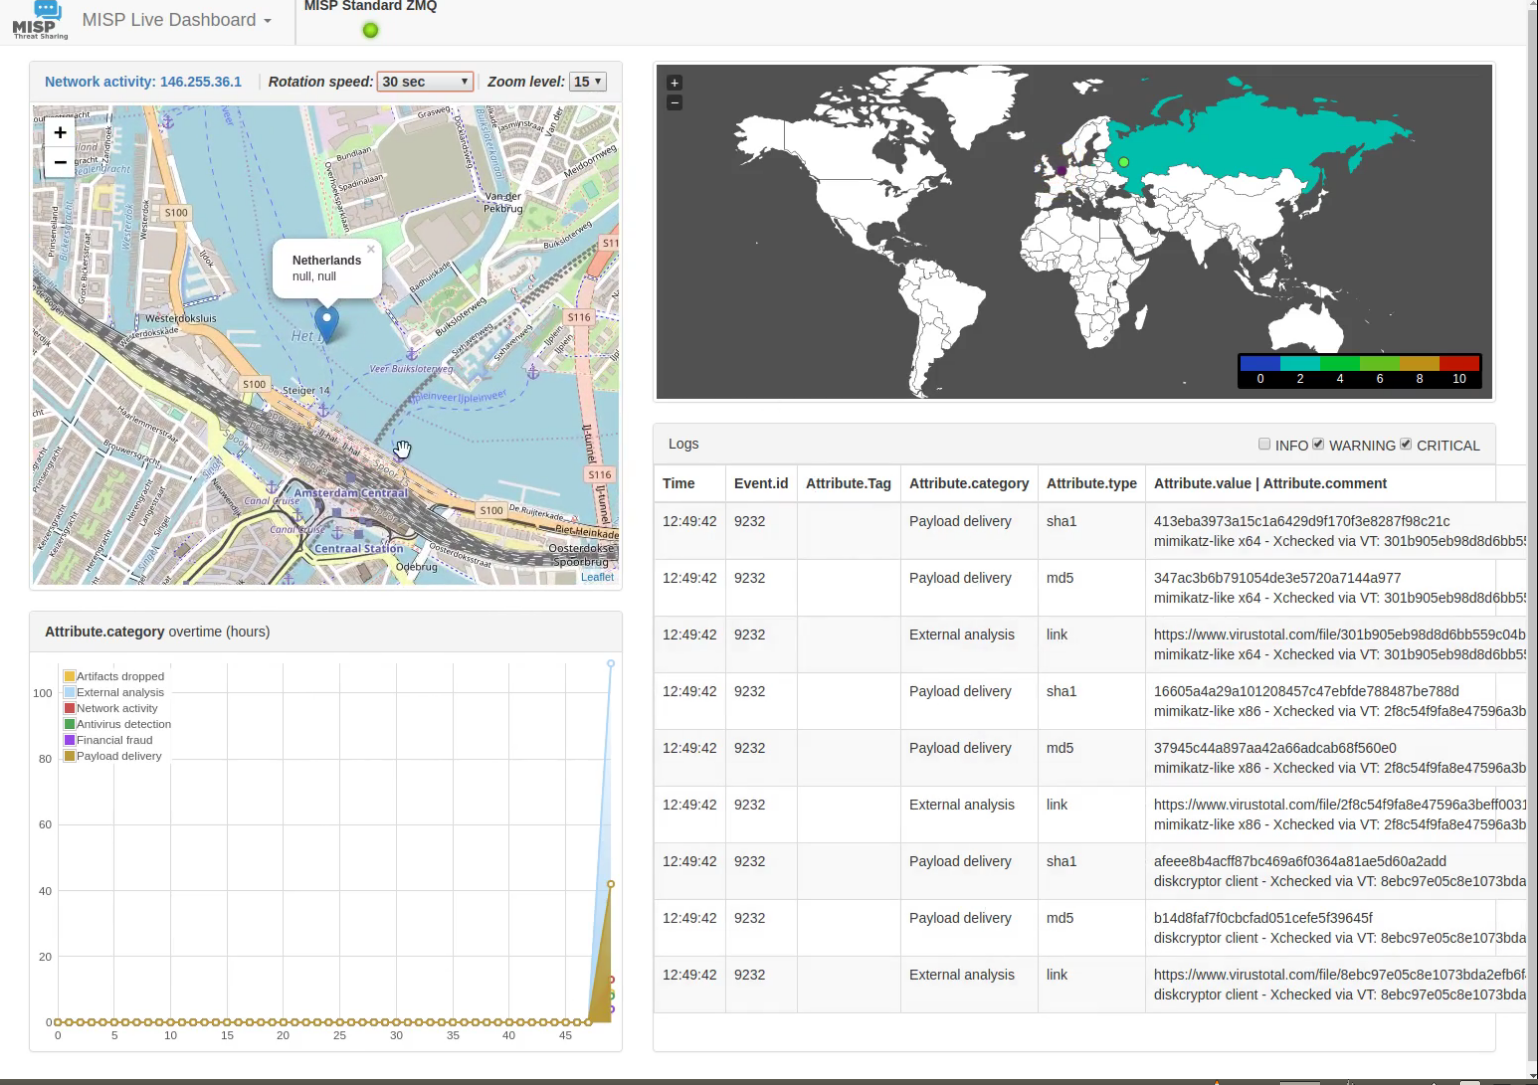
 misp/misp-dashboard
Um painel ao vivo para uma visão geral em tempo real da inteligência de ameaças de instâncias MISP
 silverfort-open-source/latma
Coleta e analisa logs de autenticação do AD e Azure AD para detectar ataques de movimento lateral usando detecção de anomalias baseada em grafos,…
 malwaremorghulis/sunburst
Detecção de SUNBURST C2 Stage-1 usando Entropia de Shannon
 securityjoes/threatresearch
Extratores de configuração em Python para famílias de malware, incluindo PlugX, Remcos, templateX e RedLine Stealer, com suporte à extração de…
 qjawls2003/blacklotus-detection
Repositório público para tudo relacionado ao CVE-2022-21894
 bakedmuffinman/blacklotusdetection
Criado para ajudar a detectar IOCs da CVE-2022-21894: a campanha BlackLotus
 visualbasic6/chatter
bot do telegram para monitoramento de internet e OSINT para windows
 fr0gger/awesome_malware_techniques
Este é um repositório de recursos sobre técnicas de malware
 olafhartong/threathunting
Um aplicativo Splunk mapeado para o MITRE ATT&CK para orientar suas caças a ameaças
 maliceio/malice
VirusTotal Wanna Be - Agora com 100% mais Hipster
 fireeye/pywintrace
Wrapper em Python ctypes para Event Tracing for Windows (ETW), permitindo controle de sessão, captura de eventos e callbacks personalizados para…
 yousseflahouifi/moniorg
Ferramenta passiva de monitoramento de domínios que utiliza logs de Transparência de Certificados para descobrir e rastrear domínios recém-emitidos…
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit para CVE-2023-23397
 mikesxrs/cve-2023-21716_yara_results
Resultados do retrohunt para arquivos que correspondem às regras YARA de https://github.com/AmgdGocha/Detection-Rules/blob/main/CVE-2023-21716.yar
 lasq88/socgholish_finder
Verifica sites em busca de injeções de JavaScript SocGholish, desofusca payloads maliciosos e relata URLs de domínios shadowing usados em campanhas…
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contém uma regra yara simples para caçar possíveis arquivos de configuração do KeePass comprometidos

 otrf/ossem
Projeto comunitário para documentar, padronizar e modelar logs de eventos de segurança, a fim de melhorar a análise de detecção e a normalização de…







