
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 al0ne/cloud-audit
Ferramenta automatizada de auditoria de segurança em nuvem que detecta o uso indevido de credenciais AK/SK por meio de auditoria periódica de logs de…
 rshipp/awesome-malware-analysis
Defund the Police.
 zam89/cve-2024-3400-pot
Honeypot simples para a vulnerabilidade de injeção de comando CVE-2024-3400 do Palo Alto PAN-OS
 kirkdjohnson/wireshark
Baixei um arquivo de captura de pacotes (.pcapng) do malware-traffic-analysis.net que era um exemplo de uma tentativa de ataque contra um servidor…
 sysflow-telemetry/sysflow
Pipeline de telemetria de sistema nativo em nuvem que coleta, processa e exporta eventos de chamadas de sistema em um formato objeto-relacional…

 jonny-jhnson/telemetrysource
Mapeamento de referência de eventos de telemetria do Windows—Sysmon, Auditoria de Segurança e ETW de Inteligência de Ameaças—para funções de API…
 stuub/cve-2024-31848-poc
PoC para Exploração de CVE-2024-31848/49/50/51 - Traversal de Caminho de Arquivo
 kube-tarian/tarian
Agente de segurança runtime baseado em eBPF para Kubernetes que detecta processos desconhecidos e alterações em arquivos, impõe restrições…
 batchmcnulty/malbait
Honeypot TCP/UDP simples implementado em Perl
 murrayr0123/cve-2024-3400-compromise-checker
Um script bash simples para verificar evidências de comprometimento relacionadas ao CVE-2024-3400
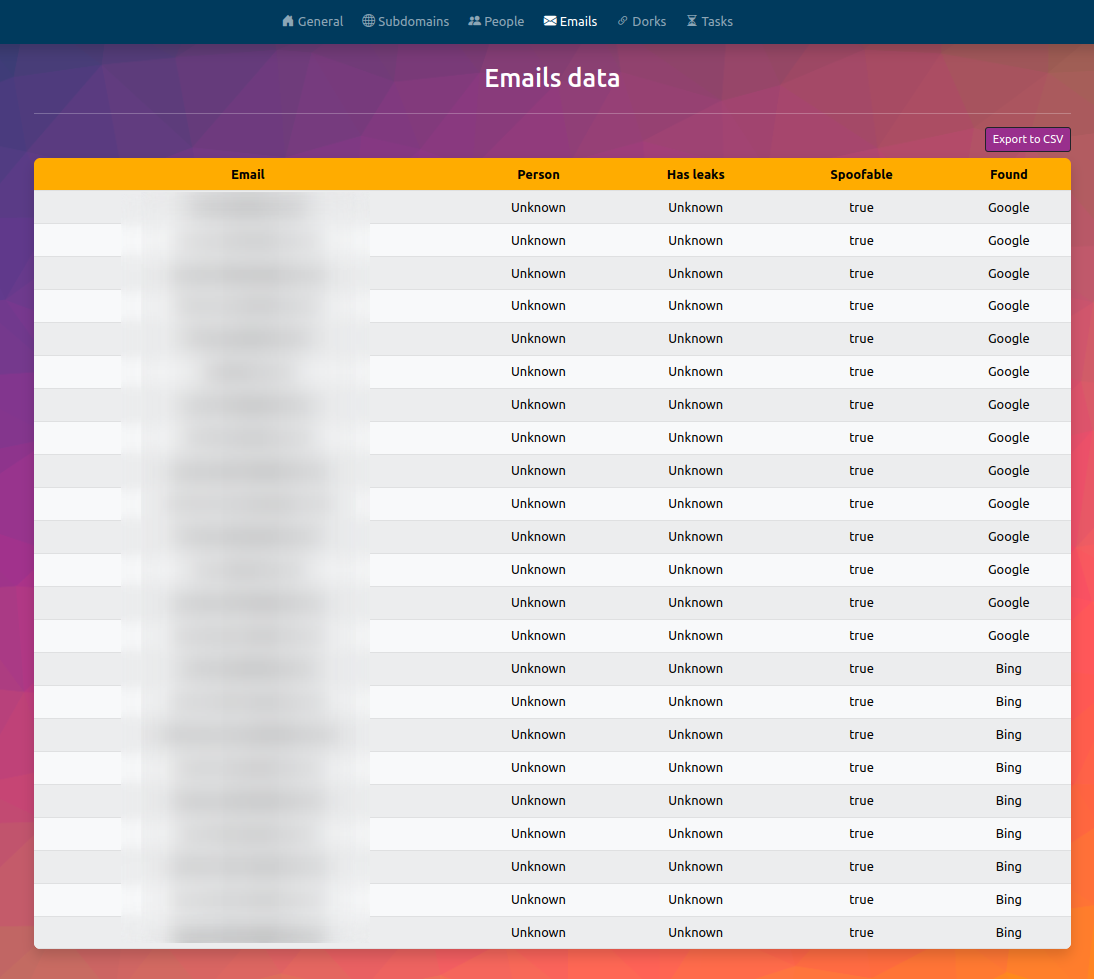 fundacio-i2cat/infohound
InfoHound é uma ferramenta OSINT para extrair uma grande quantidade de dados a partir de um nome de domínio web.
 jstrosch/subparse
Framework modular de coleta e correlação de artefatos de análise de malware
 przemoc/xz-backdoor-links
apocalypxze: backdoor do xz (2024) também conhecido como CVE-2024-3094 links relacionados
 swaybs/cve-2024-3400
Script em Python para verificar firewalls Palo Alto em busca de tentativas de exploração do CVE-2024-3400
 hahasagined/cve-2024-3400
Lista Dinâmica Externa (EDL) de endereços IP que exploram ativamente a CVE-2024-3400, para uso em listas de bloqueio de firewalls e SIEM, a fim de…
 cloudflare/mitmengine
Uma ferramenta de detecção MITM (monstro-no-meio). Usada para construir o MALCOLM:
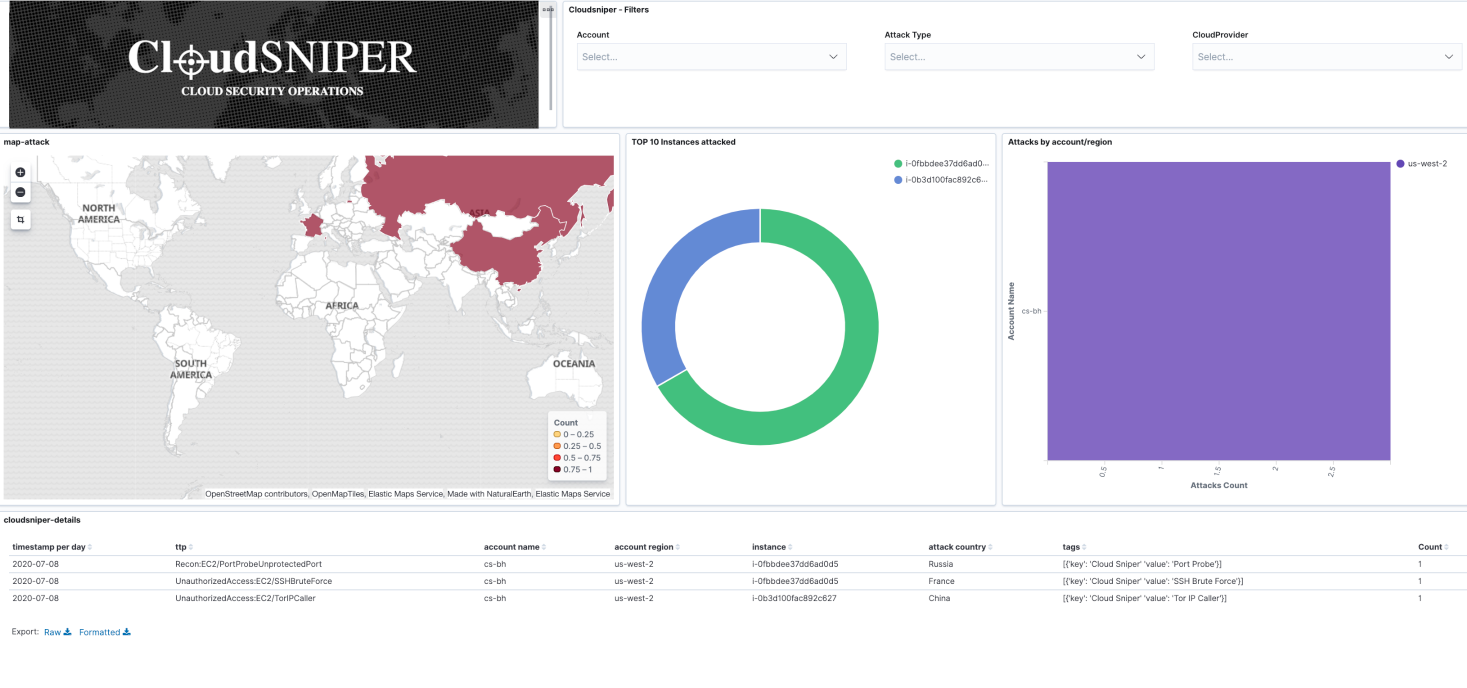 cloud-sniper/cloud-sniper
Plataforma de detecção como código que automatiza a resposta a incidentes de segurança em nuvem, correlacionando artefatos, analisando IOCs e…







