
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 corelight/cve-2022-21907
Pacote Zeek para detectar tentativas de exploit HTTP CVE-2022-21907 analisando capturas de pacotes em busca de requisições malformadas e acionando…
 corelight/elasticsearch_rules
Versão Elastic das regras do SOC prime watcher
 executemalware/malware-iocs
Coleção selecionada de indicadores de comprometimento extraídos de investigações reais de malware, incluindo hashes, domínios e IPs para detecção e…
 owasp/security-culture
Repositório OWASP Security Culture
 alex-cart/leaf
Framework de Aquisição de Evidências Linux
 opencybersecurityalliance/kestrel-lang
Linguagem de caça a ameaças Kestrel: construindo fluxos de caça reutilizáveis, componíveis e compartilháveis em diferentes fontes de dados e…
 netflix/security-bulletins
Boletins de Segurança relacionados ao Netflix Open Source
 theresafewconors/sooty
Ferramenta CLI tudo-em-um para analistas de SOC para automatizar e acelerar o fluxo de trabalho.
 corelight/community-id-spec
Um padrão aberto para aplicar hash a fluxos de rede, convertendo-os em identificadores, também conhecido como "Community IDs".
 ignacioj/whacamole
Análise de memória ao vivo detectando IOCs de malware em processos, módulos, handles, tokens, threads, assemblies .NET, espaço de endereçamento de…
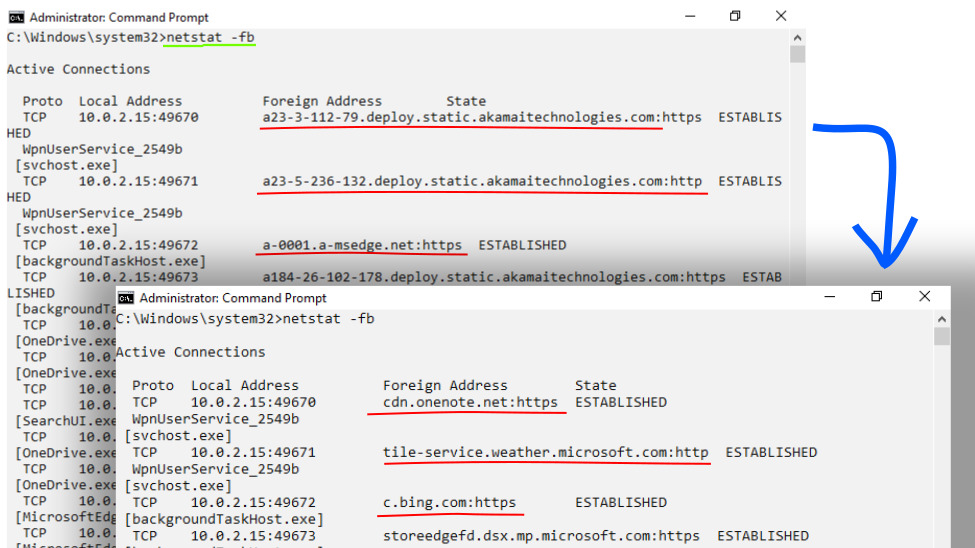 korc/pr-dnsd
Daemon DNS passivo-recursivo que registra todas as consultas e respostas DNS, proporcionando visibilidade de rede, enriquecimento de logs EDR/IR e…
 tadash10/detect-cve-2024-0762
Detectar vulnerabilidades como CVE-2024-0762, particularmente em firmware UEFI, é bastante desafiador devido à natureza de baixo nível.
 cloudflare/exim-cve-2019-10149-data
Conjunto de dados selecionado de IPs, ASNs e banners SMTP para Exim CVE-2019-10149, com avisos vinculados e inteligência de atores de ameaças para…
 corelight/cve-2022-26809
Pacote Zeek que detecta tentativas de execução remota de código da CVE-2022-26809 e exploração bem-sucedida via DCE/RPC, gerando notificações…
 nextcloud/security-advisories
👮 Avisos de segurança do Nextcloud
 ccob/beaconeye
Caça beacons do CobaltStrike e registra a saída de comandos do operador
 corelight/cve-2020-16898
Um pacote de detecção de rede para CVE-2020-16898 (Vulnerabilidade de Execução Remota de Código no TCP/IP do Windows)
 iudicium/pryingdeep
Prying Deep - Uma ferramenta OSINT para coletar inteligência na dark web.







