
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 iiamit/cyberqrm
Uma implementação do Framework FAIR CRQ
 zolderio/token-proxy
Um proxy transparente de redação de PII para tráfego de API de LLM. Fica entre uma aplicação e um provedor de LLM (atualmente Anthropic),…
 ashrafzaryouh/cve-2026-25769
Notas de aconselhamento e deteção para a CVE-2026-25769, uma falha crítica de desserialização insegura no modo cluster do Wazuh que permite RCE como…
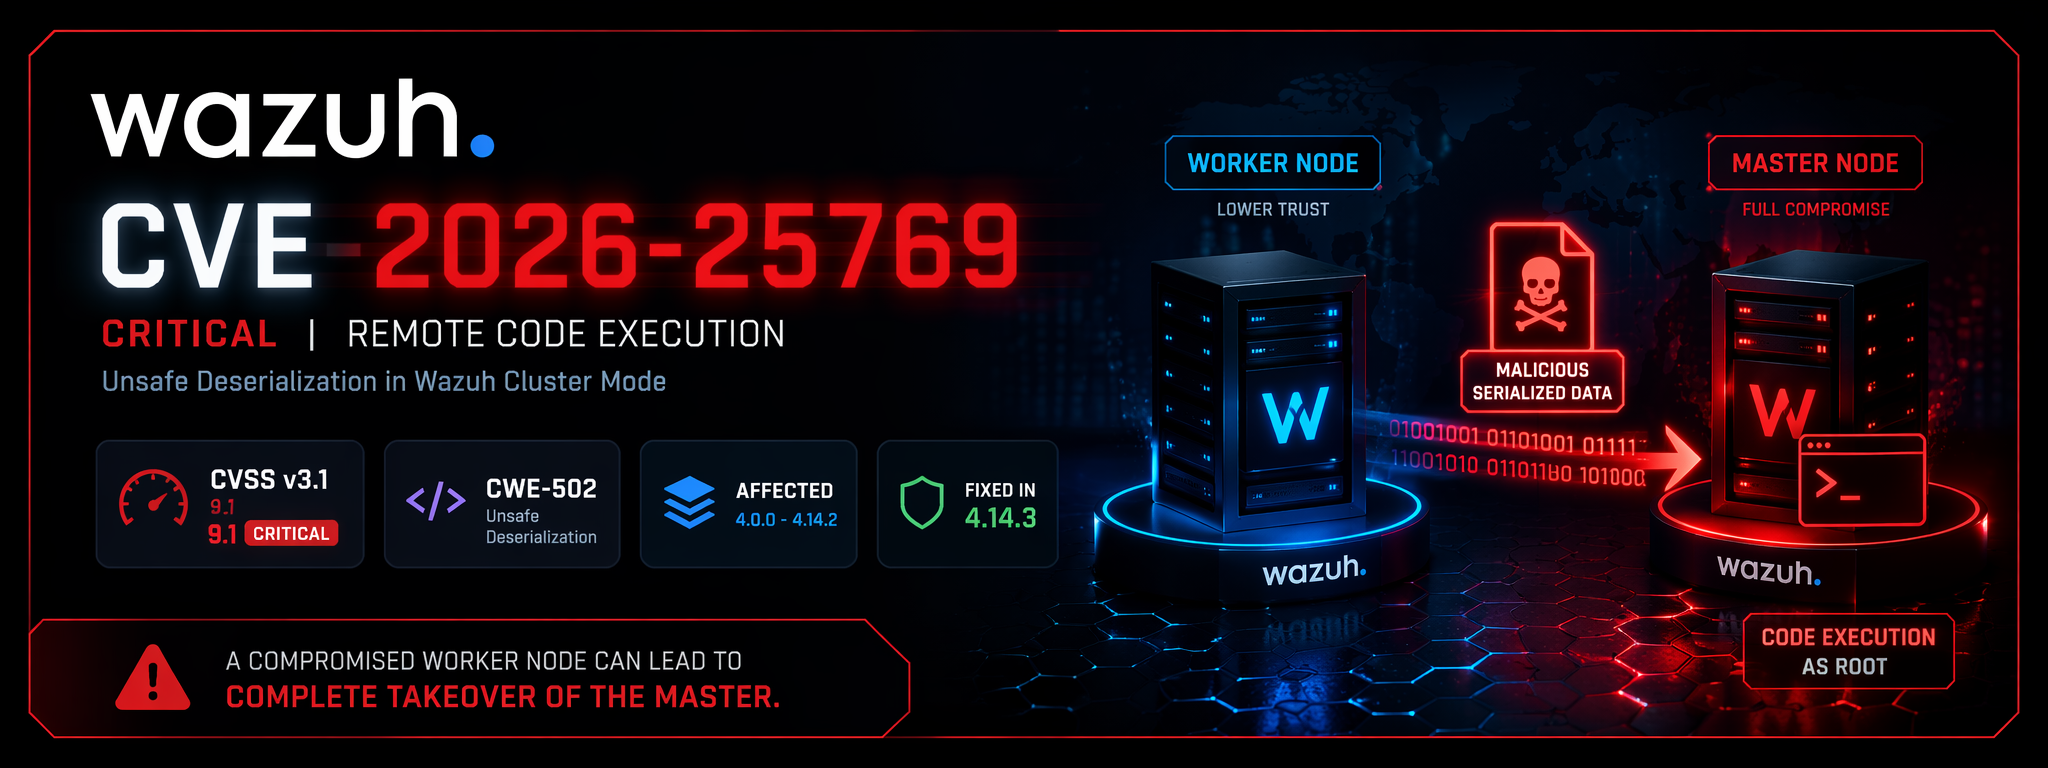 0xblackash/cve-2026-25769
CVE-2026-25769
 montysecurity/c2-tracker
Feed ao vivo de servidores C2, ferramentas e botnets
 cybergabisoft/depalert
DepAlert é um gate de segurança open-source para sua pipeline CI/CD. Ele analisa SBOMs contra dados de inteligência de malware e rapidamente informa…
 infostealers-stats/credential-and-breach-monitoring
Este repositório fornece uma comparação prática de serviços de inteligência de violações, monitoramento da dark web e exposição de identidade, com…
 tomjwxf/scopeblind-gateway
Gateway de segurança para servidores MCP com aplicação de políticas por ferramenta, recibos de auditoria assinados com Ed25519 e registro em modo…
 t3ft3lb/2026-100daysofyara
Escrevendo e compartilhando uma regra YARA diariamente por 100 dias
 scythe-io/purple-team-exercise-framework
# Estrutura de Exercícios de Purple Team
 vnchk1/sec_review_cve-2024-3094
Revisão de segurança de código aberto da vulnerabilidade CVE-2024-3094
 falconforceteam/falconhound
Atualizador automatizado de gráficos BloodHound para equipes azuis. Enriquece caminhos de ataque do AD com dados em tempo real de sessões, grupos e…
 cronup/malware-iocs
Coleta e organiza indicadores de comprometimento (IOCs) de malware para detecção rápida de ameaças, resposta a incidentes e compartilhamento de…
 aquibpro/forensix-studio
Plataforma de inteligência forense que analisa arquivos, correlaciona indicadores de ameaça, mapeia comportamentos para MITRE ATT&CK e gera insights…
 ashrafzaryouh/cve-2026-34197
Aviso para CVE-2026-34197, uma RCE autenticada nos MBeans Jolokia do Apache ActiveMQ, com análise de causa raiz, versões afetadas, mitigações e…
 0xblackash/cve-2026-34197
CVE-2026-34197
 josh0xa/darkdump
Interface de Inteligência de Fontes Abertas para Raspagem da Deep Web
 adamwhitehat/judge-jury-and-executable
Um scanner de análise forense de sistema de arquivos e ferramenta de caça a ameaças. Escaneia sistemas de arquivos no nível do MFT e do SO e armazena…







