
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 agentshield-ai/sigma-ai
Regras de detecção Sigma para monitoramento de segurança de agentes de IA
 chpratik/cve-2026-9830
Repositório de relatórios de inteligência de ameaças para CVE-2026-9830, uma vulnerabilidade de bypass de autenticação no plugin BookingPress Pro do…
 chpratik/cve-2026-50522
A desserialização de dados não confiáveis no Microsoft Office SharePoint permite que um atacante não autorizado execute código por uma rede.
 threatlance-org/security-advisories
Repositório público de avisos de segurança com análises detalhadas de CVEs, incluindo descrições de vulnerabilidades, classificações de gravidade e…
 j-dahl7/mcp-attack-detection-sentinel
Laboratório de detecção Sentinel para cadeias de ataque MCP: roubo de token SSRF (CVE-2026-26118), envenenamento de ferramentas, exfiltração entre…
 niffyhunt/codeguard-copilot
Copiloto de segurança com IA que detecta vulnerabilidades enquanto você programa. Verificação de segurança em tempo real, explicações educativas e…
 0xbekoo/cve-2026-8863
Hashes e versões de shim para os shims do UEFI Secure Boot afetados pela CVE-2026-8863
 devzinh/ghosttrace
Scanner forense Windows somente leitura para persistência de rastros de software, artefatos de execução (Prefetch, Shimcache, BAM), atividade do…
 eshlomo1/microsoft-sentinel-secops
Conteúdo de operações de SOC para Microsoft Sentinel, incluindo consultas de caça, playbooks de resposta a incidentes e análise de eventos de…

 roxanne_ardary/securekit
Securekit é um kernel de segurança agnóstico de protocolo que impõe execução com zero trust e em sandbox para o uso de ferramentas por IA. Ele se…
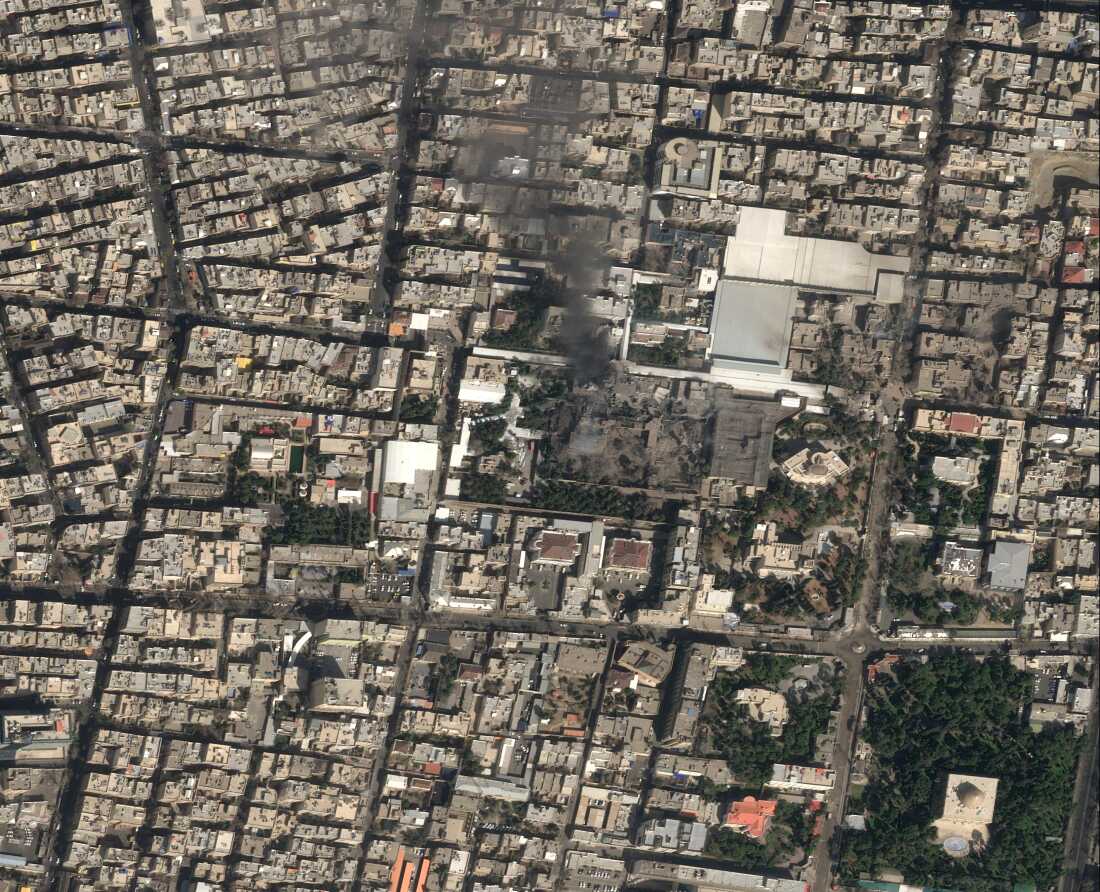 albintouma/iran-war-media
O Iran War Media Monitor coleta artigos de notícias que cobrem a guerra EUA-Israel contra o Irã e aplica análise de sentimento para descobrir quem…
 owasp/owasp-mcp-threat-modeling
Ferramenta OWASP para modelagem sistemática de ameaças usando o Model Context Protocol para identificar e mitigar riscos de segurança na arquitetura…
 owasp/audio-video-communications-top-10
Os 10 principais riscos de segurança da OWASP para comunicações de áudio e vídeo, documentando vulnerabilidades e ameaças comuns em sistemas modernos…
 0xblackash/cve-2026-60206
CVE-2026-60206
 bishopfox/cve-2026-11374-check
Script de detecção para CVE-2026-11374
 ansvar-systems/eu_compliance_mcp
Servidor MCP de conformidade com foco na UE
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) writeup defensivo: análise de causa raiz e de patch, regras de detecção Sigma/SIEM, IOCs,…
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Análise de engenharia reversa do Salat Stealer, um info-stealer baseado em Go que usa uma isca de proxy do Telegram, comunicação C2 e blocos de…







