

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Inteligência de Ameaças — Página 35 | Kitploit
Categorias

Inteligência de Ameaças

Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
MISP preview#1

MISP

GitHubmisp/misp
6.5khá 1 dia
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8khá 6h 37m
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7khá 2 meses
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4khá 1 dia
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0khá 1 dia
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
724há 15 dias
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9khá 2 dias
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0khá 3 dias
Loki preview#9

Loki

GitHubneo23x0/loki
3.8khá 10 meses
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6khá 21h 32m
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1736 resultados
s3-leaks preview

s3-leaks

GitHubnagwww/s3-leaks

Cronologia selecionada de configurações incorretas de buckets S3 da AWS, dados expostos e credenciais IAM vazadas, com links de incidentes para…

cloud-infrastructure-securitycloud-securitythreat-intelligence+2
457há 3 meses
appsec-agent preview

appsec-agent

GitHubowasp/appsec-agent

Um pacote TypeScript que fornece agentes com inteligência artificial para tarefas de Segurança de Aplicações (AppSec), construído sobre os modelos de…

static-analysisvulnerability-analysiscode-analysis+5
7há 3 meses
UltraViolet preview

UltraViolet

GitHubyakushstanislav/ultraviolet

Mecanismo de descoberta e pesquisa de rede auto-hospedado com varredura contínua de portas, sondagem profunda de protocolos em ~100 serviços,…

reconnaissancevulnerability-scannersiot-security+6
43há 3 meses
MalwareForge---Advanced-Static-Malware-Analyzer preview

MalwareForge---Advanced-Static-Malware-Analyzer

GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

Analisador estático avançado de malware que revela 8 técnicas de injeção, chamadas críticas de API, strings ocultas, exporta seções PE (.text,…

static-analysishash-analysismalware-analysis+2
5há 3 meses
Awesome-LLM4Cybersecurity preview

Awesome-LLM4Cybersecurity

GitHubtmylla/awesome-llm4cybersecurity

Revisão sistemática e curada da literatura com mais de 756 artigos sobre aplicações de LLMs em cibersegurança, abrangendo inteligência de ameaças,…

vulnerability-analysisfuzzingpenetration-testing+6
1.7khá 3 meses
machscope preview

machscope

GitHubm10ust/machscope

Explorador de IPC do macOS, launchd, Mach-O e relações de confiança — ferramenta forense nativa de terminal sem dependências

reconnaissancevulnerability-analysisreverse-engineering+7
1há 3 meses
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

Sandbox automatizada de análise de malware em nível de hypervisor com introspecção de convidado sem agente, exploração de resultados baseada na web e…

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3khá 3 meses
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
privilege-escalationmemory-forensicspersistence-mechanisms+6
6há 3 meses
mxmap preview

mxmap

GitHubdavidhuser/mxmap

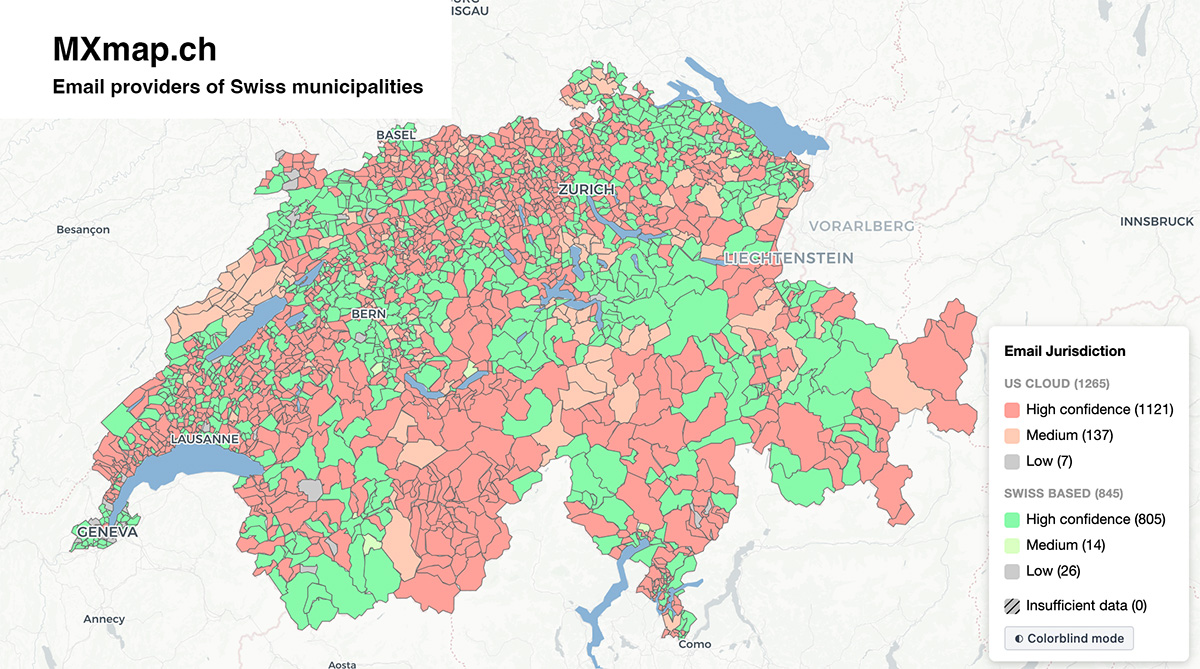
Pipeline automatizado que resolve domínios de municípios suíços, faz scraping em sites para coletar endereços de e-mail e classifica provedores de…

osintnetwork-mappinginformation-gathering+3
121há 3 meses
GPEWebDefender preview

GPEWebDefender

GitHubgopasteverything/gpewebdefender

Monitor leve de ataques web. Um binário Go + SQLite. Não é OSSEC, nem um WAF.

defensive-toolsvulnerability-analysisinformation-gathering+8
5há 3 meses
phantomprint preview

phantomprint

GitHubharuu77g/phantomprint

Motor de impressão digital híbrido passivo — identifique hosts sem enviar um único pacote

osintpacket-sniffing-analysisreconnaissance+7
4há 3 meses
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

Auditor de segurança PowerShell somente leitura para endpoints e servidores Windows: verifica a configuração do Defender, status de patches,…

defensive-toolsioc-managementpersistence-mechanisms+8
1há 3 meses
CVE-2007-2447-Exploitation-SIEM-Detection-Lab preview

CVE-2007-2447-Exploitation-SIEM-Detection-Lab

GitHubharshiys/cve-2007-2447-exploitation-siem-detection-lab

Laboratório de ataque AD/Linux isolado: CVE-2007-2447 explorado por meio do Metasploit, detectado com Wazuh SIEM mapeado para MITRE ATT&CK (T1190,…

reconnaissanceexploit-frameworksvulnerability-analysis+7
há 3 meses
agenttriage-open-source preview

agenttriage-open-source

GitHubasngs/agenttriage-open-source

Sistema de rastreamento entre agentes e diagnóstico de segurança para agentes LLM que utilizam ferramentas: normaliza eventos de rastreamento,…

dynamic-analysis-sandboxingcode-analysisforensics+6
1há 3 meses
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Análise de engenharia reversa do RedLine Stealer, um info-stealer baseado em .NET que utiliza domínios C2 (198.46.86.63, tempuri.org), bypass do…

memory-forensicspersistence-mechanismsreverse-engineering+4
1há 3 meses
FlatScan preview

FlatScan

GitHubmasriyan/flatscan

Mecanismo de triagem estática de malware em Go: calcula hashes de arquivos, extrai strings e IOCs, analisa PE/ELF/Mach-O/APK, pontua capacidades e…

defensive-toolsioc-managementstatic-analysis+6
18há 3 meses
jarm preview

jarm

GitHubsalesforce/jarm

Ferramenta ativa de fingerprinting de servidores TLS que envia pacotes Client Hello personalizados para gerar hashes JARM exclusivos para identificar…

reconnaissanceinformation-gatheringnetwork-security+1
1.3khá 3 meses
CVE-2026-72898 preview

CVE-2026-72898

GitHub0xblackash/cve-2026-72898

CVE-2026-72898

vulnerability-analysisexploitationweb-application-exploitation+3
8há 3 meses
Anterior1…343536…97Próximo





