
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 specterops/nemesis
Plataforma centralizada de enriquecimento de dados para avaliações de segurança ofensiva que ingere, enriquece e permite análise colaborativa de…
 zdhenard42/soc-multitool
Uma extensão de navegador poderosa e fácil de usar que simplifica investigações para profissionais de segurança.
 xaitax/patchapalooza
Uma ferramenta abrangente que fornece uma análise detalhada das atualizações de segurança mensais da Microsoft.
 emrekybs/douglas-042
Faz a triagem de uma máquina Windows suspeita em minutos. Coleta processos, serviços, autoruns, logs de eventos e artefatos forenses, sinaliza…
 gabrielsoltz/metahub
Ferramenta automatizada de enriquecimento de descobertas de segurança e avaliação de impacto para AWS. Enriquece dados de vulnerabilidades com…
 datadog/hash
Framework de honeypot de baixa interação configurável via YAML para implantar servidores de decepção baseados em HTTP/HTTPS com honeytraps integrados…
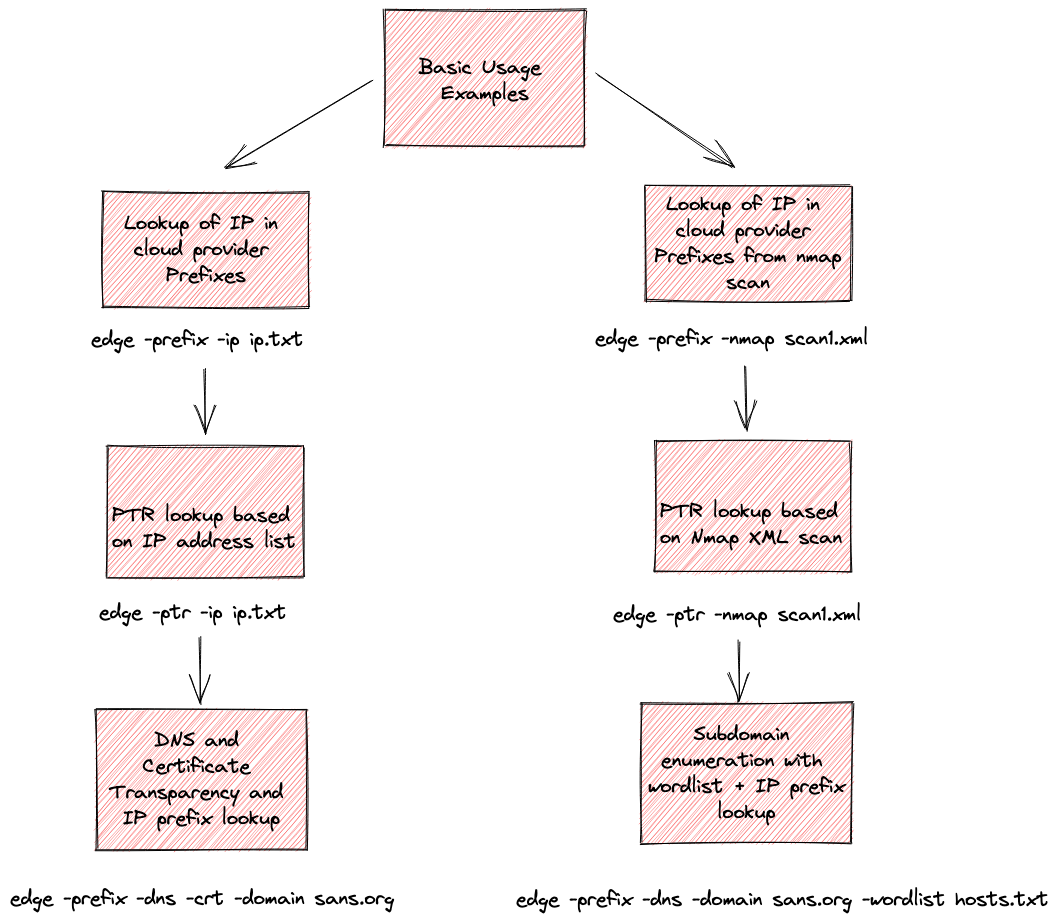 iknowjason/edge
Whois for the Cloud: Ferramenta de reconhecimento para atribuição de provedores de nuvem. Suporta AWS, Azure, Google, Cloudflare e Digital Ocean.
 hash1da1/gotanda
Extensão de navegador para OSINT que pesquisa dados de inteligência de ameaças e reconhecimento a partir de IOCs selecionados (IP, domínio, URL,…
 bytedance/elkeid
Elkeid é uma solução de código aberto que pode atender aos requisitos de segurança de várias cargas de trabalho, como hosts, contêineres, K8s e…
 hamza-megahed/odin
Scanner centralizado de IoC que implanta Loki em endpoints, coleta resultados de detecção e analisa logs em CSV para resposta a incidentes e análise…
 jeromesegura/ekfiddle
O seu canivete suíço para analisar tráfego web malicioso baseado no popular depurador web Fiddler.
 alex-cart/leaf
Framework de Aquisição de Evidências Linux
 hashicorp-forge/grove
Um framework de coleta de logs como Software como Serviço (SaaS).
 microsoft/msticpy
Ferramentas de Segurança de Inteligência de Ameaças da Microsoft
 thisislibra/m3
Um framework simples e escalável de emulação de bots Android, apresentado no Arsenal do Black Hat Europe 2021, bem como no Arsenal do atHack 2021.
 cyb3rfox/aurora-incident-response
Documentação de Resposta a Incidentes facilitada. Desenvolvido por Respondentes de Incidentes para Respondentes de Incidentes.
 viralmaniar/ddwpasterecon
A ferramenta DDWPasteRecon ajudará você a identificar vazamento de código, arquivos sensíveis, senhas em texto limpo, hashes de senhas. Também…
 stamusnetworks/scirius
Interface web para gerenciamento de regras do Suricata, caça a ameaças e ajuste de regras com agregação de feeds de múltiplas fontes, transformação e…







