
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 malienist/lupo
Plugin do WinDbg para análise dinâmica automatizada de malware e extração de IOC. Executa dentro do depurador para coletar indicadores predefinidos e…
 swiftonsecurity/sysmon-config
Modelo de configuração do Sysmon comentado para rastreamento de eventos do Windows de alta qualidade, caça a ameaças e resposta a incidentes.…
 ciprianster/osips
Um script Python que coleta todos os endereços IP válidos de todos os arquivos de texto de um diretório e os verifica no banco de dados Whois,…
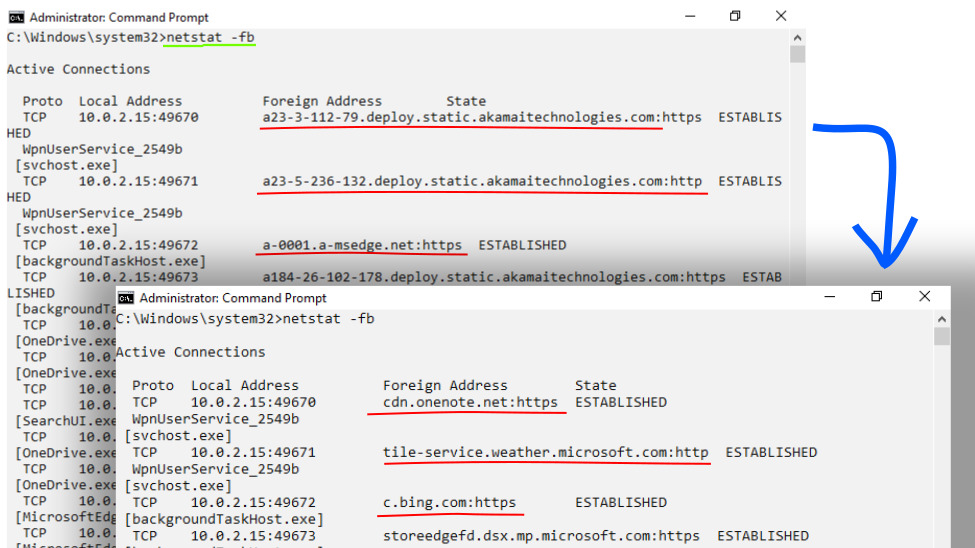 korc/pr-dnsd
Daemon DNS passivo-recursivo que registra todas as consultas e respostas DNS, proporcionando visibilidade de rede, enriquecimento de logs EDR/IR e…
 matanolabs/matano
Lago de dados de segurança de código aberto para caça a ameaças, detecção e resposta, e análise de cibersegurança em escala de petabyte na AWS
 payloadsecurity/sandbox_scryer
Analisa relatórios públicos de detonação em sandbox para produzir inteligência de caça a ameaças, organiza descobertas via MITRE ATT&CK, monta IOCs e…
 mgeeky/protectmytooling
Envoltório Multi-Packer que nos permite encadear vários packers, ofuscadores e outras armas voltadas para Red Team. Apresenta recursos de marca…
 kaansk/shomon
Integração de monitoramento do Shodan para o TheHive.
 jstrosch/subparse
Framework modular de coleta e correlação de artefatos de análise de malware
 ignacioj/whacamole
Análise de memória ao vivo detectando IOCs de malware em processos, módulos, handles, tokens, threads, assemblies .NET, espaço de endereçamento de…
 silverfort-open-source/latma
Coleta e analisa logs de autenticação do AD e Azure AD para detectar ataques de movimento lateral usando detecção de anomalias baseada em grafos,…
 romaissaadjailia/get-applockereventlog
Este é um repositório para buscar logs de eventos do AppLocker analisando o log de eventos do Windows.
 jamf/aftermath
Framework de resposta a incidentes para macOS baseado em Swift para coletar e analisar artefatos do host, incluindo timestamps do sistema de…
 00gxd14g/misp-extractor
Extrai atributos selecionados do MISP, incluindo endereços IP, URLs e hashes, em arquivos de saída reutilizáveis.
 mazx0p/threathound
Ferramenta automatizada de caça a ameaças e resposta a incidentes para logs de eventos do Windows com integração de regras Sigma, detecção em tempo…
 trinitor/cve-vulnerability-information-downloader
Baixa e agrega dados de vulnerabilidades conhecidas exploradas do CVSS, EPSS e CISA em arquivos JSON/CSV unificados e um banco de dados SQLite.…
 jul10l1r4/x-force
Biblioteca utilitária de segurança da IBM em Python. Pesquise e consulte todas as fontes: threat_activities and groups, malware_analysis, industries.
 cisagov/decider
Uma aplicação web que auxilia defensores de rede, analistas e pesquisadores no processo de mapear comportamentos adversários para o framework MITRE…







