
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
ferramenta autorizada do ECOSYSTEM CYBERDUDEBIVASH para detetar CVE-2026-23550 no plugin WordPress Modular DS
 byinarie/zirconium
Ferramenta para pesquisar IOCs relacionados ao HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
Análise detalhada da CVE-2026-21510, uma bypass do recurso de segurança do Windows Shell que permite execução silenciosa de código por meio de links…
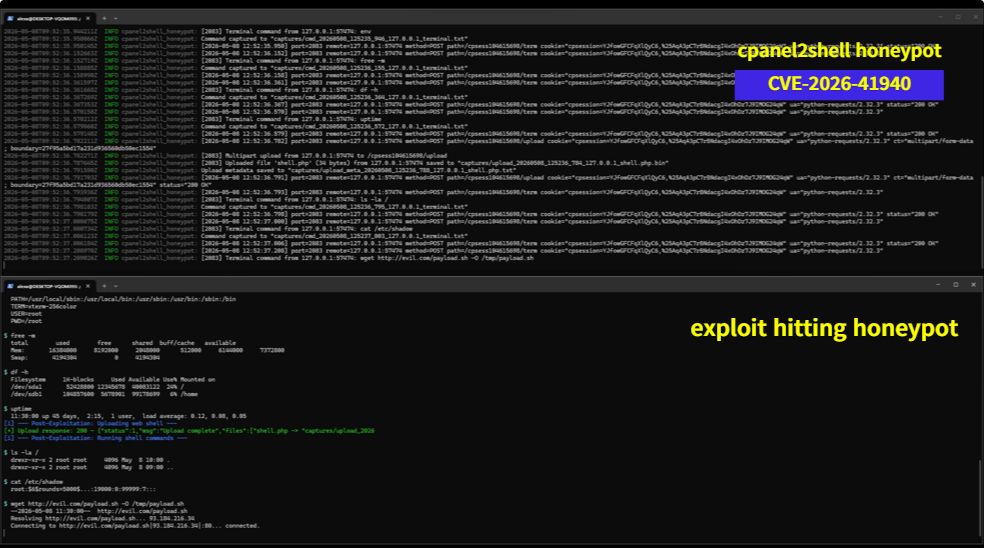 acuciureanu/cpanel2shell-honeypot
Um honeypot em Rust que simula uma instância vulnerável de cPanel/WHM para a CVE-2026-41940
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Briefing de inteligência de ameaças sobre CVE-2026-42208, uma injeção SQL crítica de pré-autenticação no BerriAI LiteLLM explorada em até 36 horas…
 nate0634034090/bug-free-memory
Repositório curado de inteligência de ameaças que fornece fontes OSINT validadas, relatórios de ameaças e indicadores de comprometimento para apoiar…
 lupovis/honeypot-for-cve-2025-59287-wsus
Defensive PoC isca para CVE-2025-59287 (WSUS) - emula endpoints WSUS, captura corpos de requisições e metadados, salva evidências para análise…
 letlaka/redsun-bluehammer-undefend-detection-pack
# Deteções KQL do Microsoft Defender XDR para comportamentos de abuso do Defender relacionados a RedSun, BlueHammer, UnDefend e CVE-2026-33825.
 itsystem/afalg-check
Utilitário para Linux que verifica a disponibilidade de `AF_ALG`/`algif_aead` e ajuda a avaliar o risco relacionado ao `CVE-2026-31431`.
 garethmsheldon/cve-2026-22557-unifi-detection
# Conteúdo de detecção para CVE-2026-22557 — UniFi Network Application travessia de caminho não autenticada (CVSS 10.0). Inclui YARA, Sigma, KQL,…
 m0d0ri205/cve-2026-24858
Análise detalhada da bypass de autenticação SSO do Fortinet FortiCloud (CVE-2026-24858), incluindo detalhamento técnico, cenários de ataque, métodos…
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Scanner de CVE-2026-3502: detecta clientes TrueConf vulneráveis e IOCs de TrueChaos. Relatórios JSON/HTML/CSV.
 fevar54/cve-2026-33634-scanner
Scanner de IOCs do ataque à cadeia de suprimentos TeamPCP (CVE-2026-33634).
 chinyemba-ck/moveit-cve-2023-34362
Uma apresentação em vídeo que analisa os detalhes técnicos, a escala e as lições a serem aprendidas com o MOVEit CVE-2023=3462 (Projeto Final de…
 bilal3755/detecting_blue_hammer_vuln
Consulta de caça a ameaças para a janela de CVE do bluehammer CVE-2026-33825
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — RCE crítico não autenticado no Windows Server Update Services (WSUS) via desserialização insegura de um AuthorizationCookie,…
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Uma falha crítica de Execução Remota de Código (RCE) pré-autenticação no Oracle E-Business Suite (versões 12.2.3 - 12.2.14) permite que atacantes…
 4jfinder/4jfinder.github.io
Página pesquisável para a lista de fornecedores e softwares afetados pelo CISA Log4j (CVE-2021-44228)







