
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 abhinavbom/threat-intelligence-hunter
TIH é uma ferramenta de inteligência que ajuda você a buscar IOCs em vários feeds de segurança disponíveis abertamente e algumas APIs conhecidas. A…
 gr4ym4ntx/attackintel
Um script em Python para consultar a API MITRE ATT&CK por táticas, técnicas, mitigações e métodos de detecção para grupos de ameaças específicos.
 wmal/linux-kodachi
Sistema operacional baseado em Debian, endurecido e focado em privacidade, com uma pilha de anonimato pré-integrada (Tor, VPN, DNSCrypt), ferramentas…
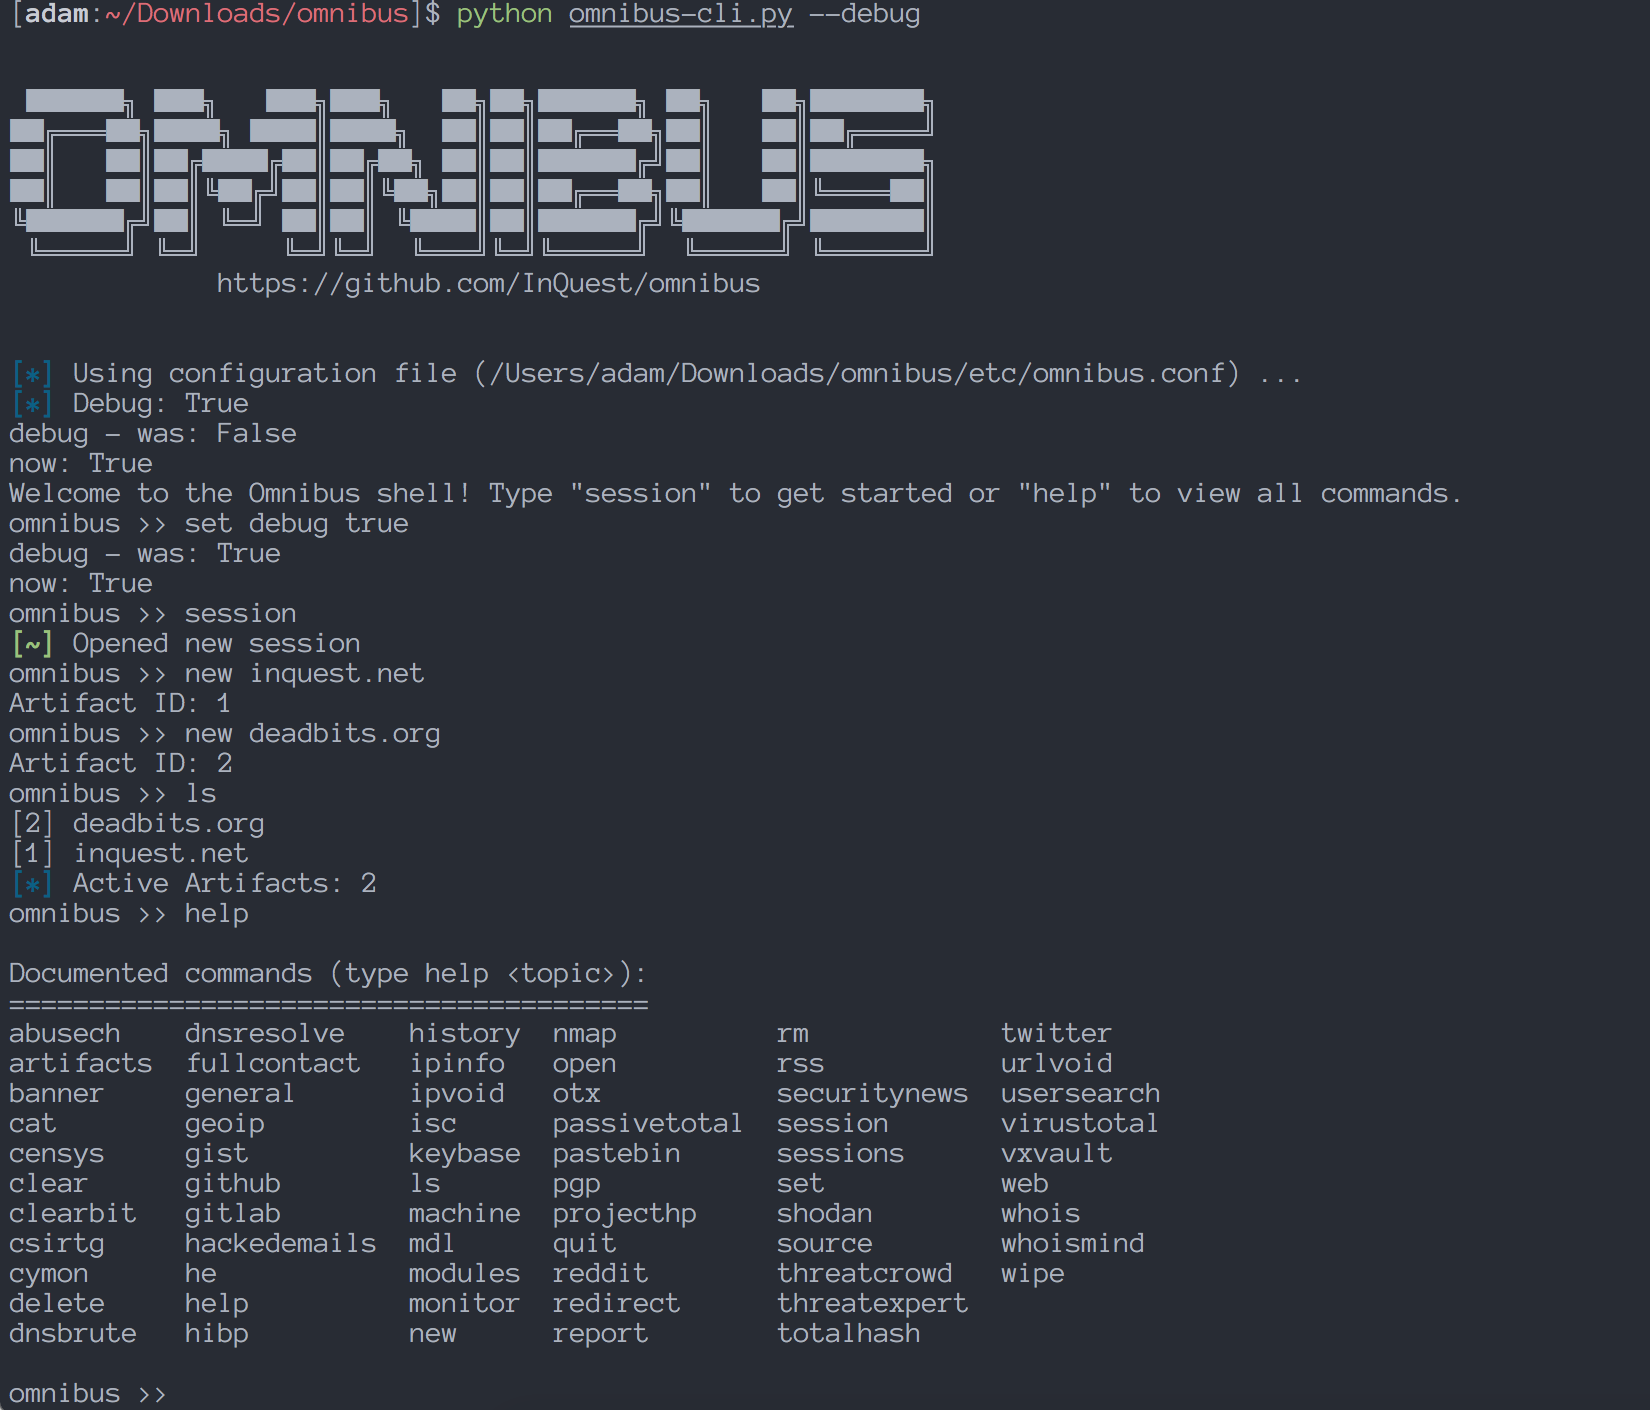
 rastrea2r/rastrea2r
Coleta e Caça de IOCs com entusiasmo e estilo
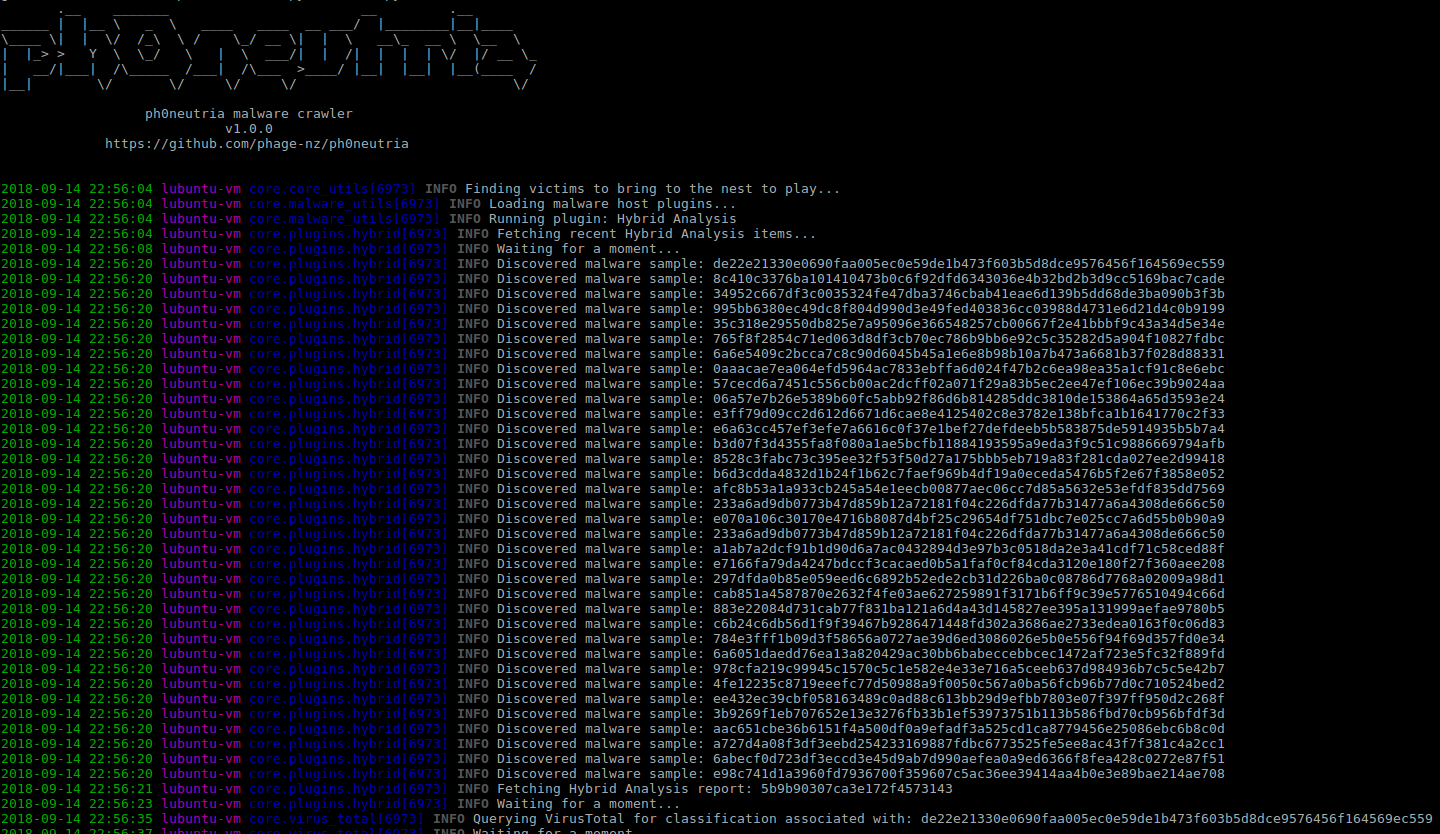 phage-nz/ph0neutria
ph0neutria é um construtor de zoológico de malware que coleta amostras diretamente da natureza. Tudo é armazenado no Viper para facilidade de acesso…
 cert-polska/mquery
acelerador de consultas de malware (frontend web)
 jpcertcc/logontracer
Investigar logons maliciosos do Windows visualizando e analisando o log de eventos do Windows
 arkime/arkime
Arkime é um sistema de código aberto, em larga escala, de captura completa de pacotes, indexação e banco de dados.
 neo23x0/munin
Verificador de hash online para Virustotal e outros serviços

 patrowl/patrowlmanager
PatrOwl - Plataforma de Orquestração de Operações de Segurança Open Source, Inteligente e Escalável
 cowrie/cowrie
Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/
 alexandreborges/malwoverview
Malwoverview é uma ferramenta de primeira resposta para caça a ameaças em VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault,…
 tomchop/malcom
Malcom - Analisador de Comunicações de Malware
 pentesteracademy/patoolkit
PA Toolkit é uma coleção de plugins de análise de tráfego focados em segurança.
 rabbitstack/fibratus
Sensor de segurança para detecção e proteção contra ameaças em tempo real
 mushorg/conpot
Honeypot para ICS/SCADA







