
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 jh00nbr/phishruffus
Caçador inteligente de ameaças e servidores de phishing
 cve-search/cve-search
Base de dados local de vulnerabilidades CVE/CPE com pesquisa, classificação, interface web e API para análise e gestão offline de vulnerabilidades.
 jepaynemsft/weffles
Crie um console rápido, gratuito e eficaz de Threat Hunting/Incident Response com Windows Event Forwarding e PowerBI
 neo23x0/loki
Scanner baseado em IOC e YARA para detecção de indicadores de compromisso por meio de regex em nomes de arquivos, assinaturas YARA, correspondência…
 invoke-ir/ace
Plataforma automatizada de coleta e enriquecimento
 redsiege/just-metadata
Just-Metadata é uma ferramenta que coleta e analisa metadados sobre endereços IP. Ela tenta encontrar relações entre sistemas dentro de um grande…
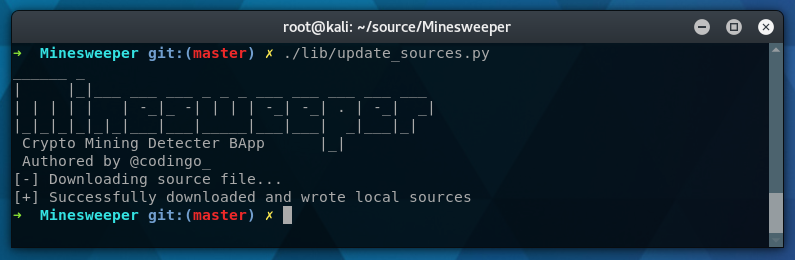 codingo/minesweeper
Um plugin do Burpsuite (BApp) para auxiliar na detecção de scripts sendo carregados a partir de mais de 23000 domínios maliciosos de mineração de…
 danielbohannon/revoke-obfuscation
Framework de Detecção de Ofuscação do PowerShell
 alectrocute/honeyprompt
Estrutura de decepção centrada em LLM: "O honeypot que responde!™"
 woj-ciech/daily-dose-of-malware
Script permite que você colete software malicioso e servidores C&C de plataformas de código aberto como Malshare, Malcode, Google, Cymon - vxvault,…
 mthbernardes/ipchecker
Verifique se um IP é do Tor ou é um proxy malicioso.
 0x4d31/honeylambda
honeyλ - uma aplicação serverless simples, projetada para criar e monitorar endpoints HTTP falsos (ou seja, URL honeytokens) automaticamente, sobre…
 silascutler/malpipe
Motor de ingestão e processamento de Malware/IOC
 flipkart-incubator/rta
Red team Arsenal - Um scanner inteligente para detectar vulnerabilidades de segurança nos ativos da camada 7 da empresa.
 te-k/harpoon
Ferramenta CLI para código aberto e inteligência de ameaças.
 julioliraup/antiphishing
Proteção Avançada contra Phishing: rulesets Suricata abertos e gratuitos
 redhuntlabs/redhunt-os
Máquina Virtual para Emulação de Adversários e Caça a Ameaças







