
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 rootly-ai-labs/rootly-graphify-importer
Transforme incidentes, alertas e equipes do Rootly em um grafo de conhecimento consultável. Visualize dependências de serviço, lacunas de cobertura…
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Estudo de caso do LetsDefend SOC336 sobre CVE-2025-21298
 azeemering/cve-2019-19781-dfir-notes
Minhas notas DFIR sobre a vulnerabilidade Citrix ADC NetScaler CVE-2019-19781.
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, Vulnerabilidade RCE: Uma análise crítica da falha de desserialização insegura nos React Server Components que permite…
 0xblackash/cve-2026-40369
CVE-2026-40369
 0xblackash/cve-2021-44228
CVE-2021-44228
 0x4d31/cve-2024-6387_hassh
Impressões digitais HASSH para identificar servidores OpenSSH potencialmente vulneráveis a CVE-2024-6387 (regreSSHion).
 adham504/sentinelthread-forensics
Plataforma de triagem forense de alta velocidade para Windows que orquestra o motor Hayabusa para transformar logs EVTX brutos em linhas do tempo de…
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Repositório curado de Indicadores de Comprometimento (IOCs), IPs de origem de ataques e regras de detecção Snort/Suricata para ataques Log4Shell…
 resellnom/litespeed-cpanel-cve-2026-54420-fix
Kit de mitigação defensiva e auditoria para CVE-2026-54420 no plugin LiteSpeed cPanel, fornecendo detecção de symlink, caça a IOC e verificação de…
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 kavan00/android-projector-c2-malware
Análise de uma rede c2 de beamers chineses - SilentSDK-Analysis
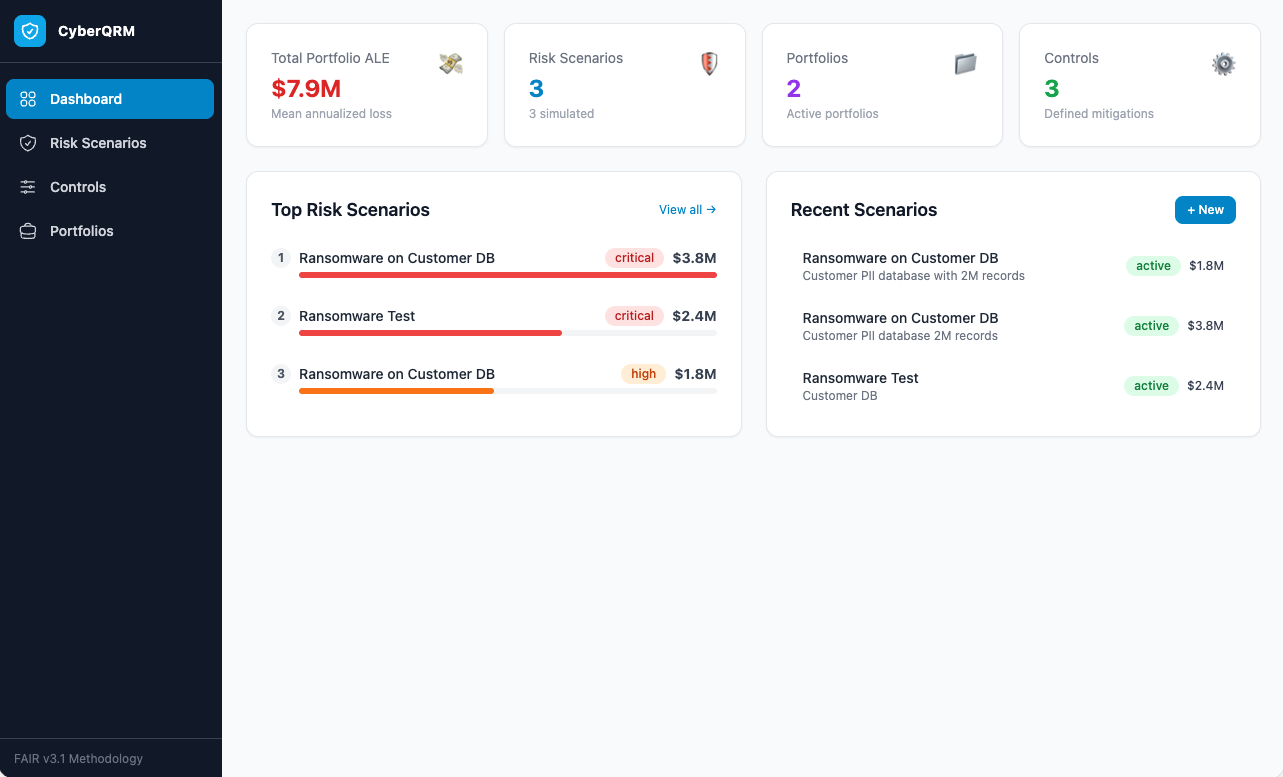 iiamit/cyberqrm
Uma implementação do Framework FAIR CRQ
 salaheldinfikri/kalim_backdoor
Relatório de malware Kalim backdooe
 zolderio/token-proxy
Um proxy transparente de redação de PII para tráfego de API de LLM. Fica entre uma aplicação e um provedor de LLM (atualmente Anthropic),…
 ginlix-ai/langalpha
Automated OSINT framework for reconnaissance, data harvesting, and threat intelligence gathering with modular crawlers, scanners, and extraction…
 dshapi/ai-spm
Este projeto open source dedicado à implementação de AI-SPM em nível empresarial. Ao fazer isso, as organizações podem proteger proativamente seus…
 0ggp4r1s/osint-pattern-analyzer
Ferramenta OSINT automatizada para descoberta de números de telefone, detecção de padrões e correlação entre plataformas.







